#1

 r3curs1v3-pr0xy/vajra
Vajra è un framework automatizzato per web hacking altamente personalizzabile, basato su target e scope, progettato per automatizzare noiose attività…
 eslam3kl/3klcon
Strumento di ricognizione automatizzato che funziona con ambiti Grandi e Medi. Esegue molte attività e restituisce tutti i risultati in file separati.
 aancw/belati
Il tradizionale coltellino svizzero per OSINT
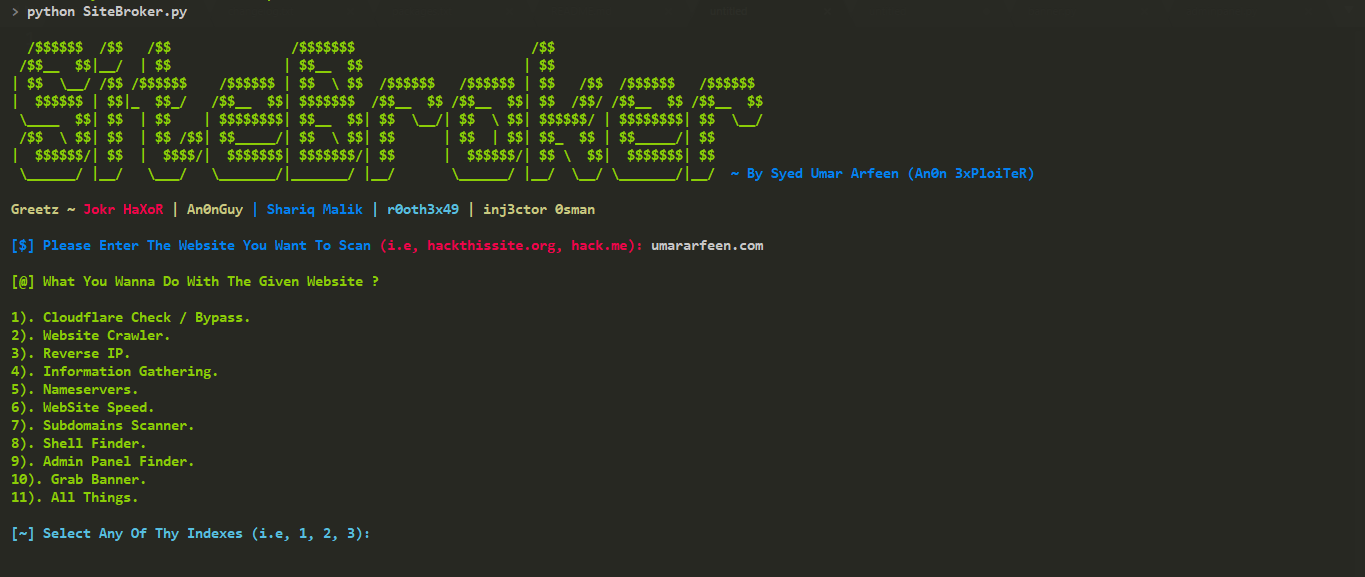 anon-exploiter/sitebroker
Un'utilità cross-platform basata su python per la raccolta di informazioni e l'automazione dei test di penetrazione!
 pownjs/recon
Un potente framework di ricognizione dei target basato sulla teoria dei grafi.
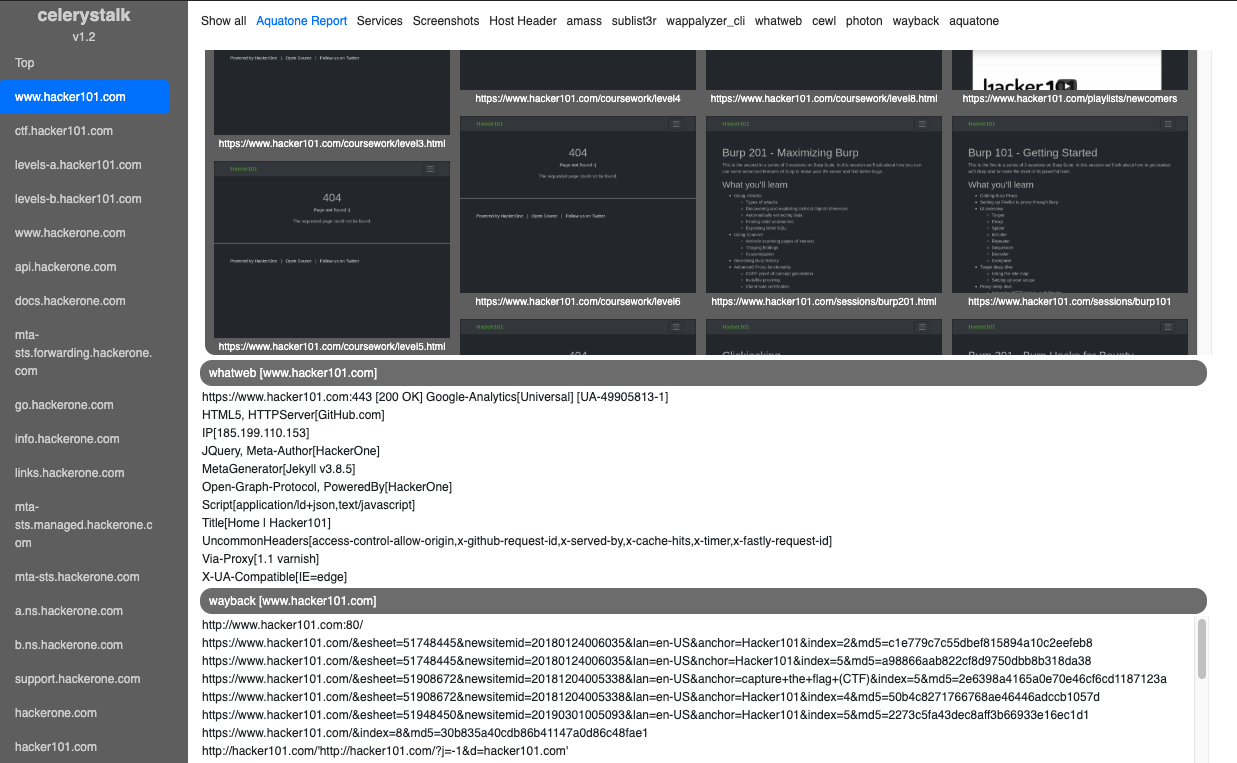 sethsec/celerystalk
Uno scanner asincrono di enumerazione e vulnerabilità. Esegui tutti gli strumenti su tutti gli host.
 harsh-bothra/bheem
Framework di automazione della ricognizione basato sullo scopo che orchestra molteplici strumenti open-source per l'enumerazione dei sottodomini, la…
 s0md3v/subgpt
Trova sottodomini con GPT, gratuitamente
 r3curs1v3-pr0xy/sub404
Uno strumento Python per verificare la vulnerabilità di takeover del sottodominio
 gsmith257-cyber/graphcrawler
Toolkit per test di sicurezza automatizzati di GraphQL
 edoverflow/megplus
Wrapper di ricognizione automatizzata — il meg di TomNomNom potenziato. [DEPRECATO]
 arpsyndicate/kenzer
enumerazione automatizzata degli asset web & scansione [DEPRECATED]
 projectdiscovery/dnsprobe
DNSProb è uno strumento costruito sopra retryabledns che ti permette di eseguire multiple query DNS a tua scelta con una lista di resolver forniti…
 arpsyndicate/bug-bounty-domains
Domini appartenenti ai programmi di bug bounty pubblici più rinomati. [NON PER PROGRAMMI NON MONETARI O PRIVATI]
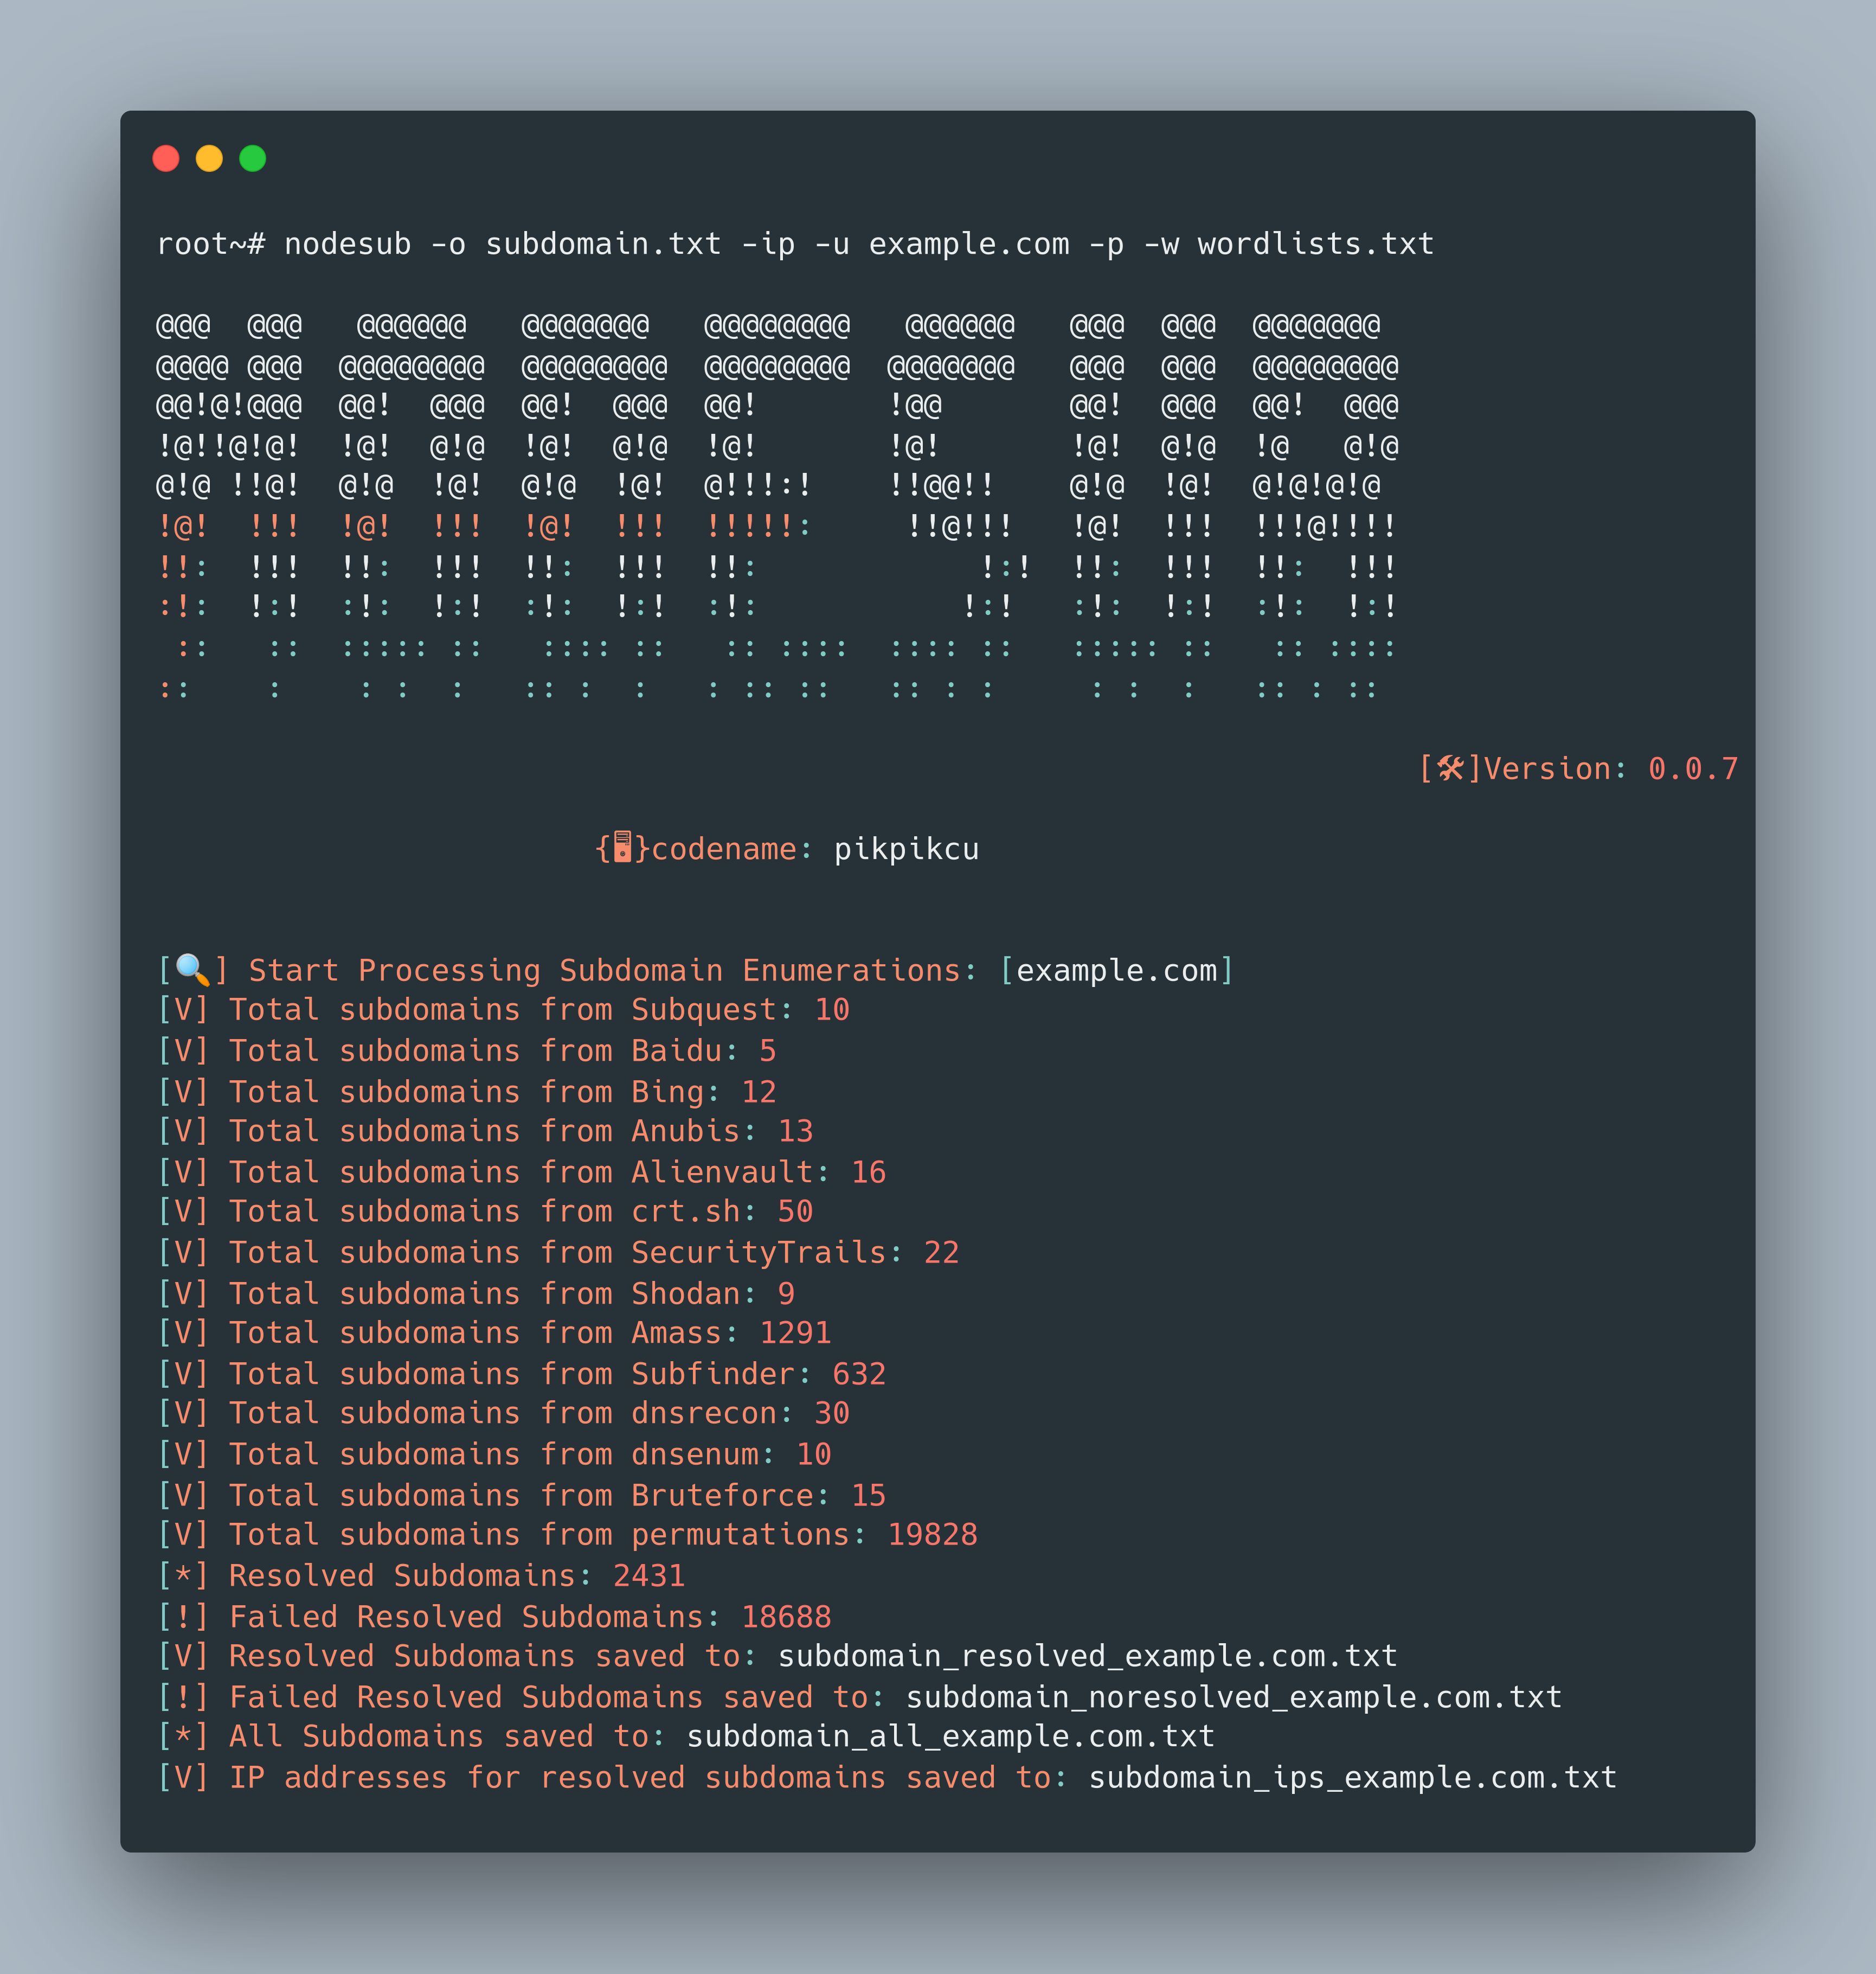 pikpikcu/nodesub
Nodesub è uno strumento da riga di comando per trovare sottodomini nei programmi bug bounty.
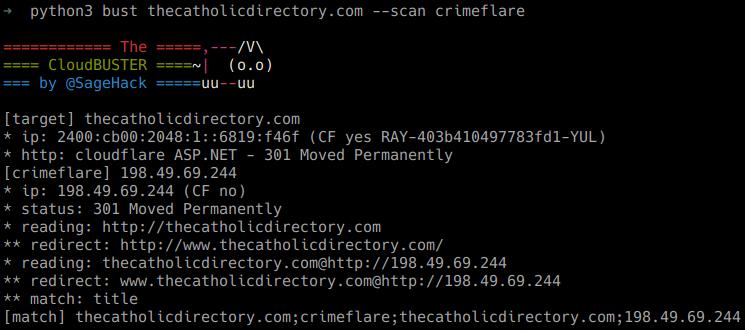 sagehack/cloud-buster
Un resolver Cloudflare che funziona