Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
GooFuzz — Strumento di fuzzing basato su Bash che sfrutta Google Dorking per l'enumerazione stealth di directory, file, sottodomini e parametri senza richieste dirette al server. | Kitploit
Strumenti/GitHubGitHub/m3n0sd0n4ld/goofuzz
OSINT (Open Source Intelligence)RicognizioneEnumerazione DNS e SottodominiRaccolta InformazioniFuzzingEnumerazione Sottodomini
GitHubm3n0sd0n4ld/goofuzz

GooFuzz

Strumento di fuzzing basato su Bash che sfrutta Google Dorking per l'enumerazione stealth di directory, file, sottodomini e parametri senza richieste dirette al server.

Vedi Repository
1.6k1585211 mesi faRevisionato da Kitploit
Condividi


GooFuzz - Il potere dei Google Dorks


Crediti

Autore: M3n0sD0n4ld
Twitter: @David_Uton

Descrizione:

GooFuzz è uno script scritto in Bash Scripting che utilizza tecniche avanzate di ricerca su Google per ottenere informazioni sensibili in file o directory senza effettuare richieste al server web.

Novità

Vuoi conoscere le nuove funzionalità della versione 2.0 e come utilizzare correttamente lo strumento?

Dai un'occhiata al seguente articolo e sfrutta al massimo lo strumento.

Prerequisiti

  • Bash/Zsh: Il motore principale su cui viene eseguito lo script.
  • curl: Utilizzato per effettuare richieste HTTP ai motori di ricerca.
  • jq: Necessario per elaborare e filtrare le risposte in formato JSON.
  • sed: Strumento standard di elaborazione del testo nei sistemi Unix.
  • API di Google e creazione di un motore di ricerca programmabile: Necessario per aggiungere cxId e apikey in un file. Entrambi sono gratuiti.

Ottieni la tua API Key

  1. Vai a Google Cloud Console.
  2. Crea un nuovo progetto (dagli un nome, ad esempio GooFuzz-Project).
  3. Nella barra di ricerca in alto, digita "Custom Search API" e fai clic sul pulsante Abilita.
  4. Una volta abilitata, vai alla scheda "Credenziali" nel menu a sinistra.
  5. Fai clic su "Crea credenziali" -> "Chiave API".
  6. Conservala al sicuro! Questa è la tua API key.

2. Ottieni il tuo CX ID (Motore di ricerca programmabile)

  1. Vai al dashboard del Motore di ricerca programmabile.
  2. Fai clic su “Aggiungi” per creare un nuovo motore di ricerca.
  3. Nella sezione “Cosa cercare”, seleziona “Cerca in tutto il Web” (questo è fondamentale affinché GooFuzz non sia limitato a un singolo sito).
  4. Dagli un nome (ad esempio, GooFuzz-Search) e fai clic su Crea.
  5. Ora vai alle impostazioni del motore di ricerca appena creato e cerca “ID del motore di ricerca”.
  6. Quel codice alfanumerico è il tuo cxId.

Scarica e installa:```console

git clone https://github.com/m3n0sd0n4ld/GooFuzz.git cd GooFuzz sudo apt install jq chmod +x GooFuzz ./GooFuzz -h

# Docker version:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
docker build -t goofuzz .
docker run --rm -it goofuzz -h

Uso:
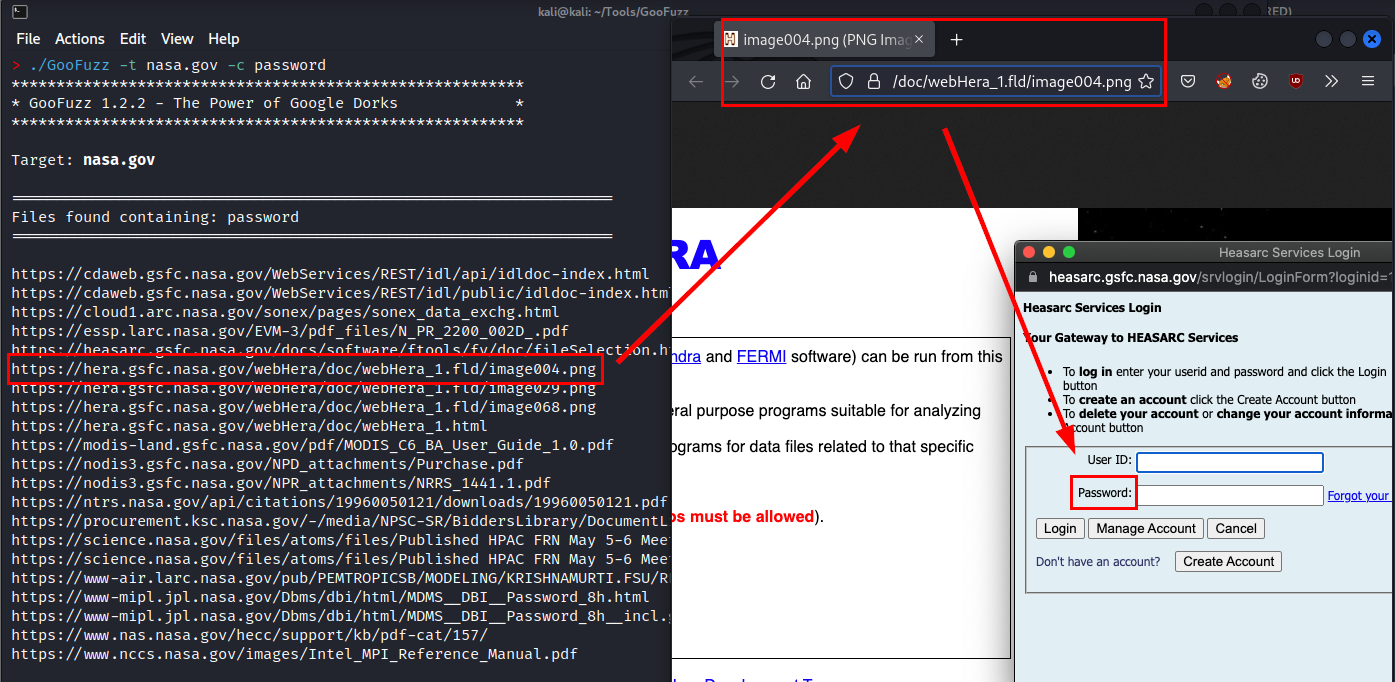
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








