
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
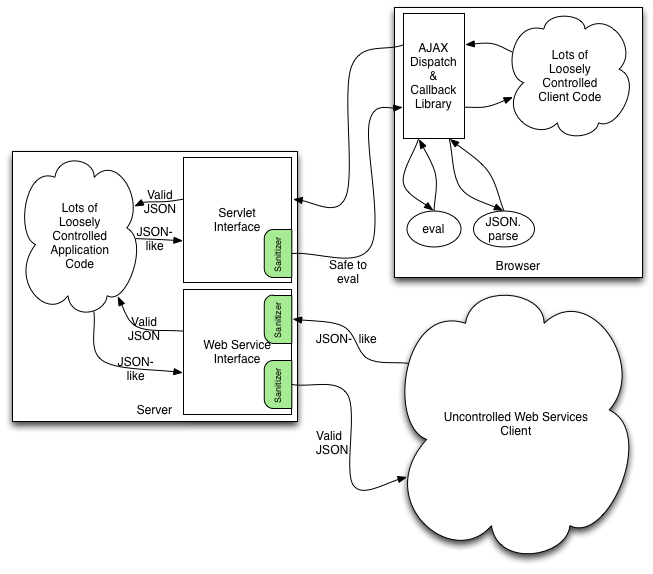
 owasp/json-sanitizer
Dato un contenuto simile a JSON, The JSON Sanitizer lo converte in JSON valido.
 dissectmalware/pyonenote
Una libreria python per analizzare i file OneNote (.one)
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
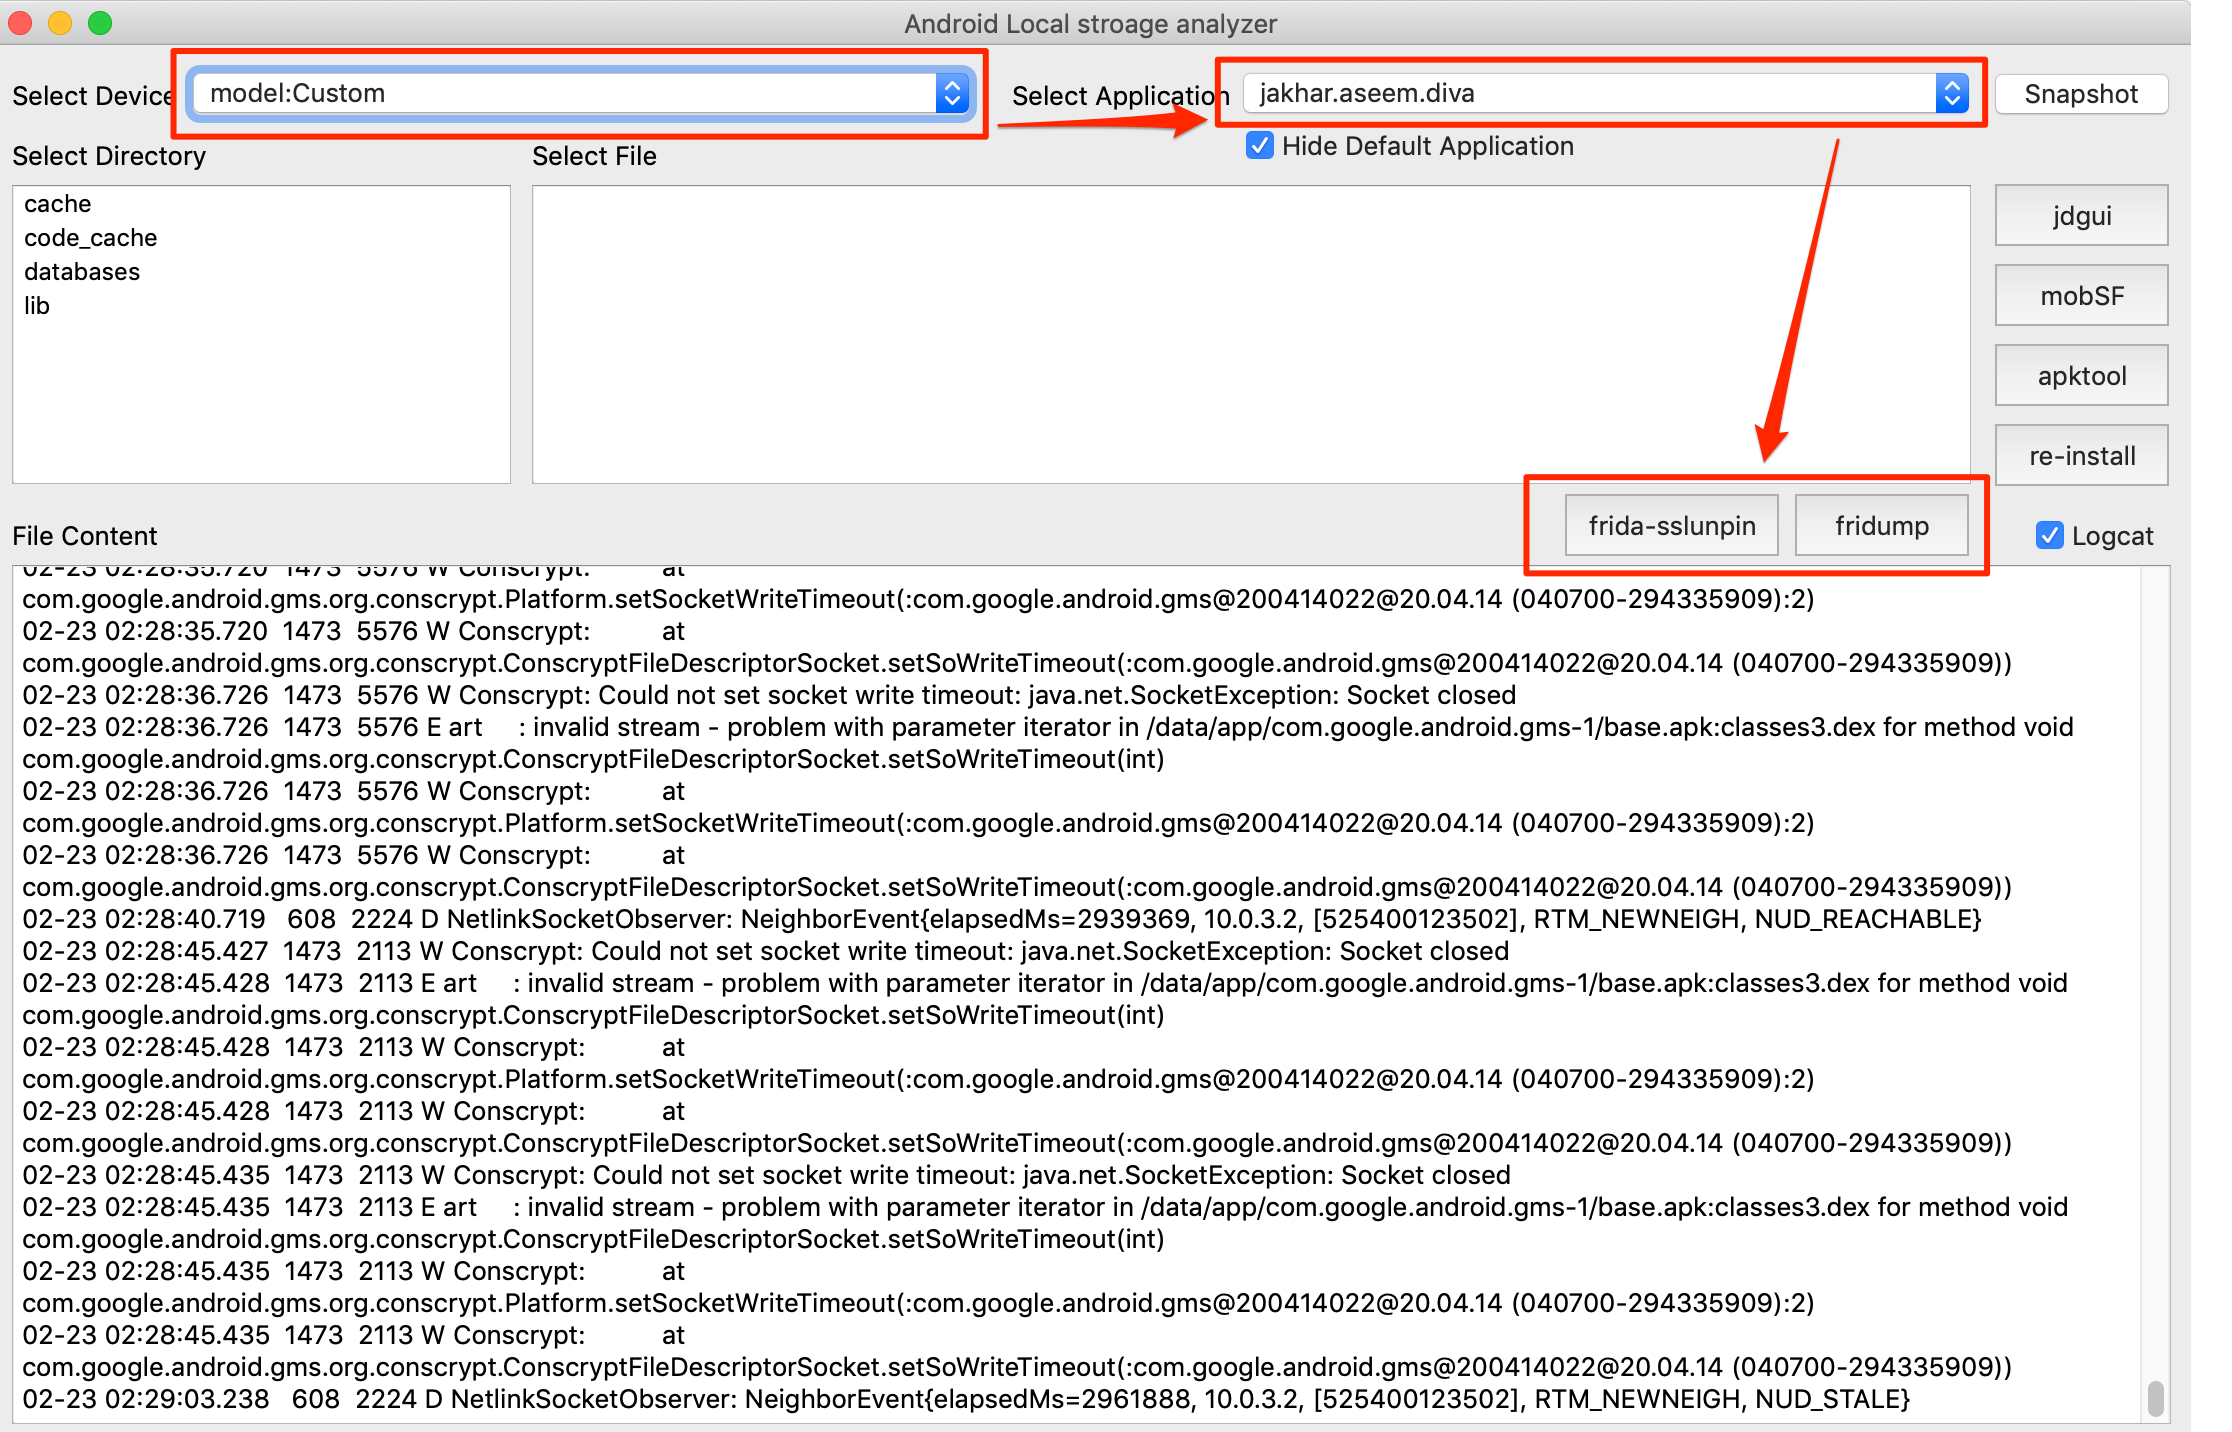 notsosecure/android_application_analyzer
Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale.
 santhreal/keyhog
Scanner di segreti open-source in Rust
 neo23x0/yara-performance-guidelines
Una guida su come scrivere regole YARA veloci ed efficienti in termini di memoria.
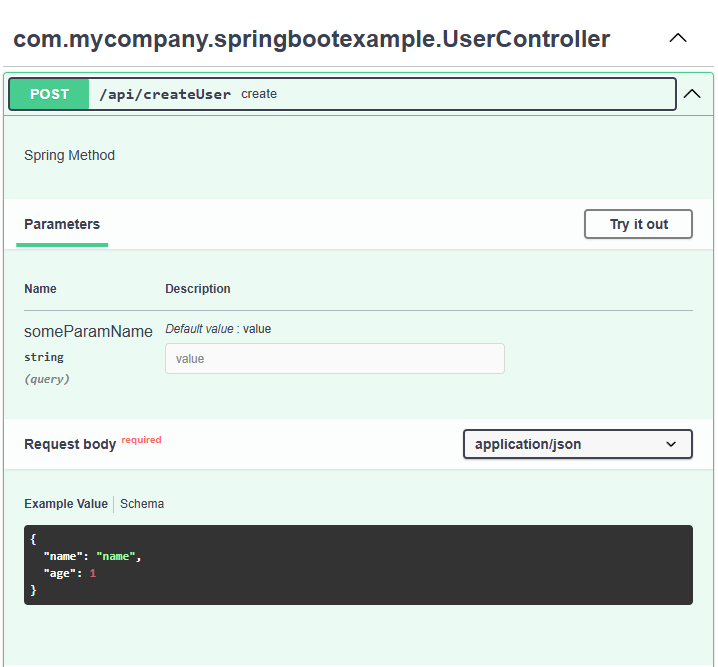 blackfan/bfscan
Strumento per trovare URL, percorsi, segreti e generare richieste HTTP grezze e specifiche OpenApi da file di configurazione e annotazioni utilizzati…
 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 traceforce/mcp-xray
Scanner di sicurezza unificato per server MCP con modalità config, pentest e repo-scan. Genera report SARIF per l'integrazione CI/CD, rileva segreti,…
 owasp/ocsd
Sviluppatore di software sicuro certificato OWASP
 ohaswin/pyscan
scanner di vulnerabilità delle dipendenze python, scritto in Rust.
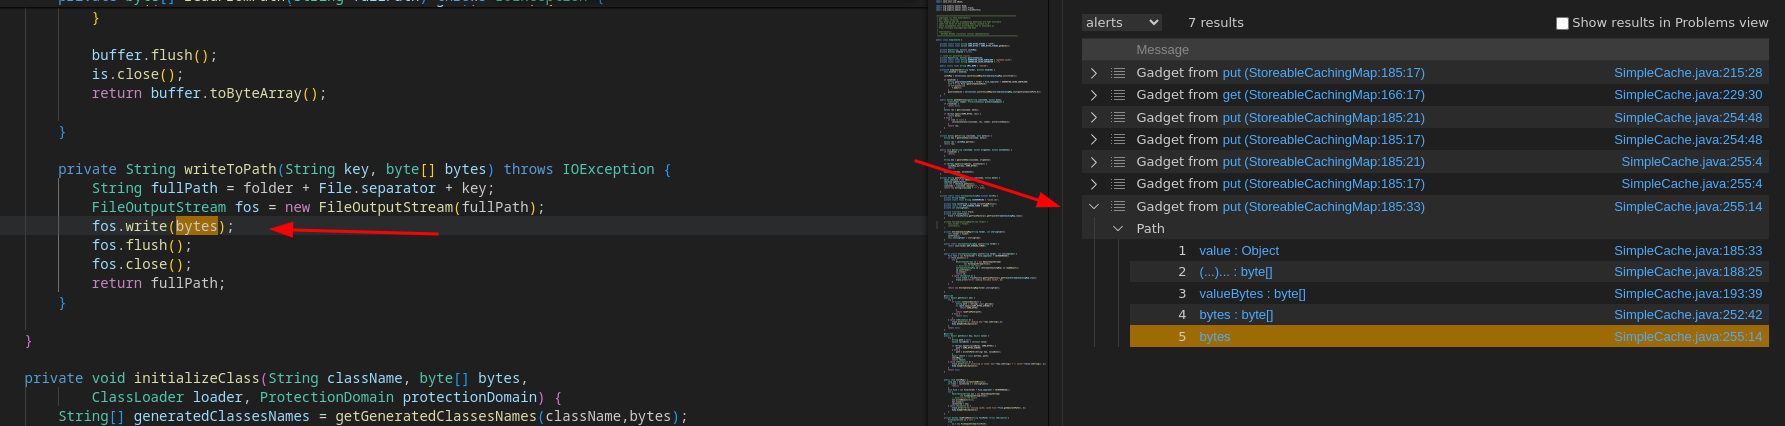 synacktiv/qlinspector
Trovare catene di gadget Java/C# con CodeQL
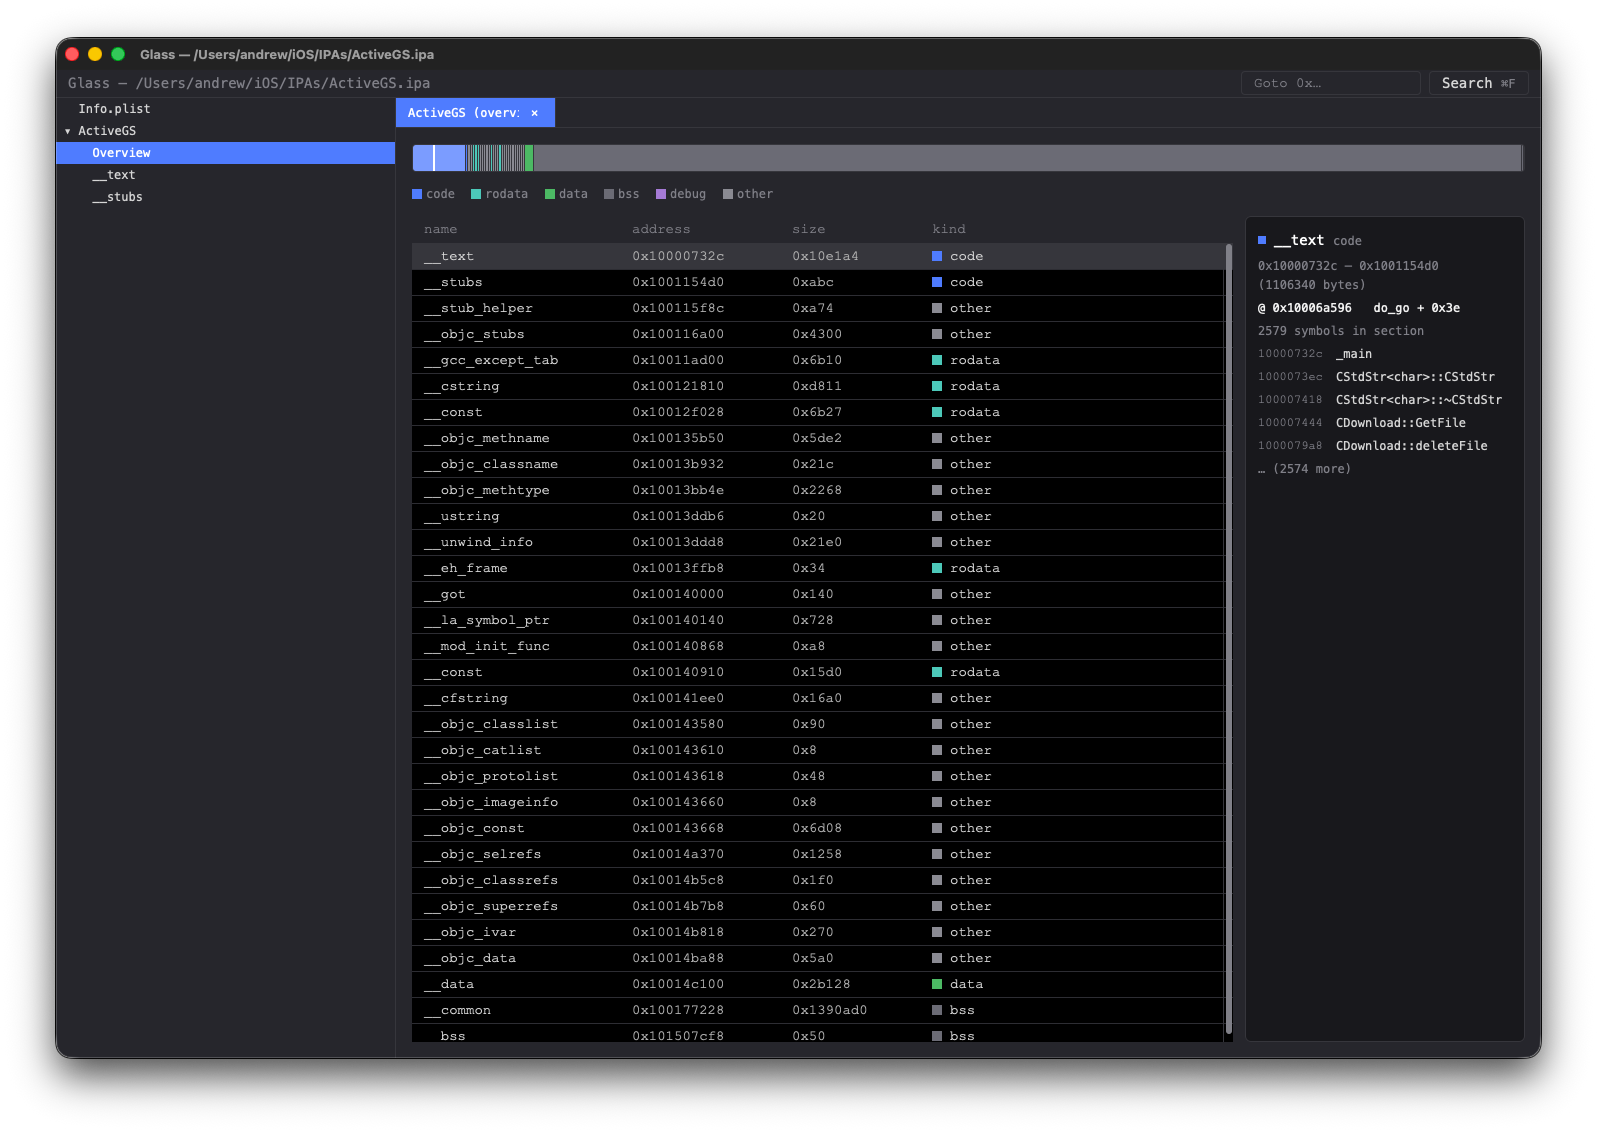 azw413/glass
Glass - un'alternativa veloce e gratuita a IDA Pro
 syscallx-18113/apkx-hunter
Framework di analisi statica per Android basato su C per decompilazione, rilevamento di segreti, scoperta di endpoint, analisi dei permessi e…
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 security-prince/resources-for-application-security
Alcune buone risorse per iniziare con la sicurezza delle applicazioni
 sfaci/masc
Uno scanner di malware web
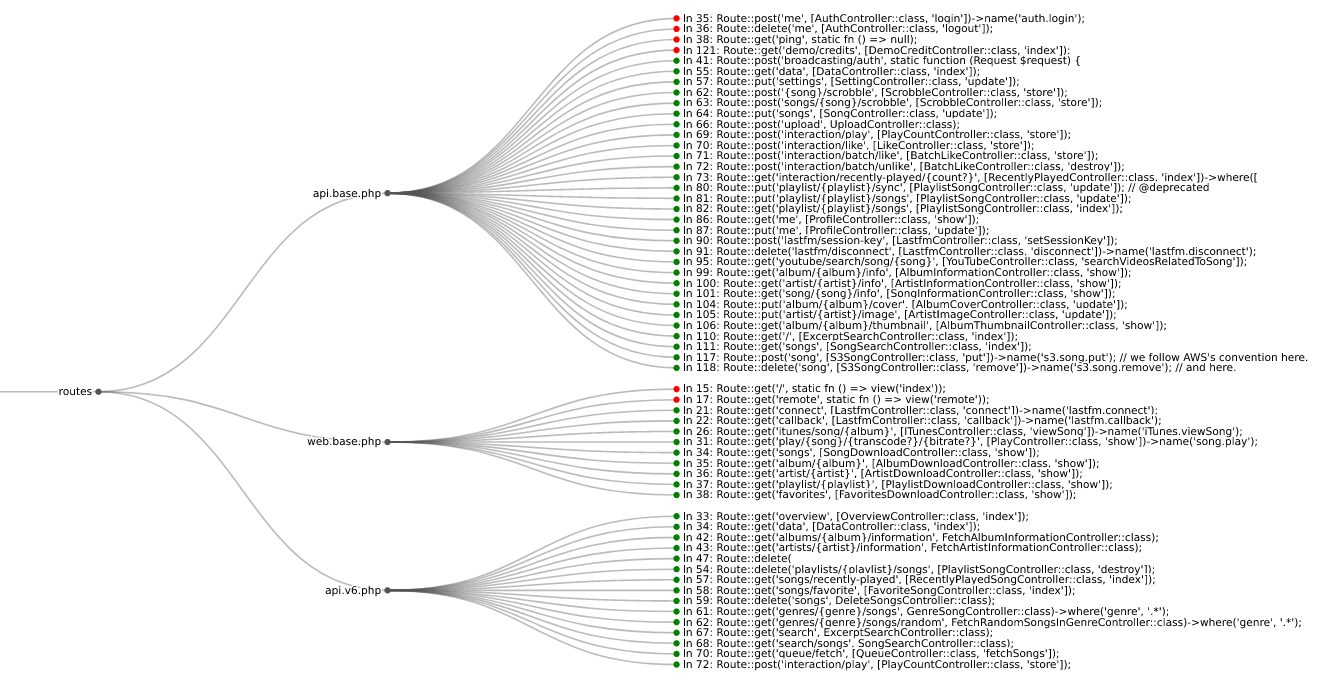 mschwager/route-detect
Trova bug di sicurezza relativi all'autenticazione (authn) e all'autorizzazione (authz) nelle route delle applicazioni web.








