
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 wrongbaud/hackaday-u
Materiali del corso per la formazione Ghidra su hackaday.io
 rocketchat/layne
Un doggo che aiuta a cercare problemi di sicurezza nei tuoi repository.
 datadog/guarddog
🐍 🔍 GuardDog è uno strumento CLI per identificare pacchetti PyPI e npm malevoli
 clearbluejar/pyghidra-mcp
Python Ghidra MCP da riga di comando
 protectai/vulnhuntr
Scoperta di vulnerabilità zero-shot utilizzando LLM
 owasp/json-sanitizer
Dato un contenuto simile a JSON, The JSON Sanitizer lo converte in JSON valido.
 r0ngy40/cve-2025-30208-series
Analisi della riproduzione delle vulnerabilità della serie CVE-2025-30208
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versione corretta della libreria parser XML Expat che affronta molteplici CVE (CVE-2022-22822 fino a CVE-2022-22827) per AOSP 10 r33, fornendo…
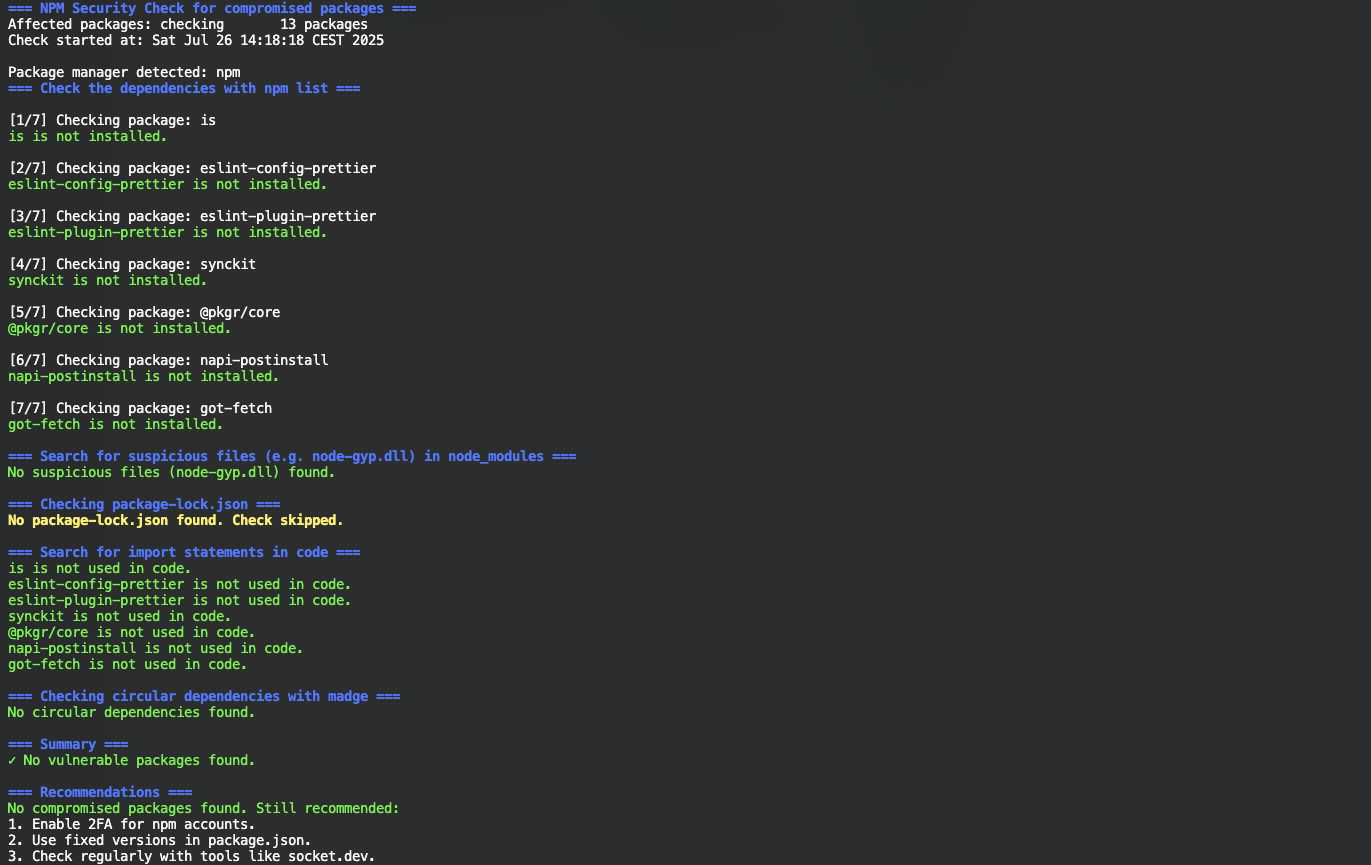 nihilor/cve-2025-54313
Controlla i progetti per individuare pacchetti compromessi, file sospetti e istruzioni di import.
 nimesh895/malware-analysis-follina-cve-2022-30190
Analisi statica passo-passo del malware di un documento di exploit Follina (CVE-2022-30190), che copre l'estrazione di file, la correlazione…
 phzietsman/batchoverflow
Una correzione per il bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-51…
 rama291041610/cve-2022-1292
CVE-2022-1292 Vulnerabilità OpenSSL c_rehash
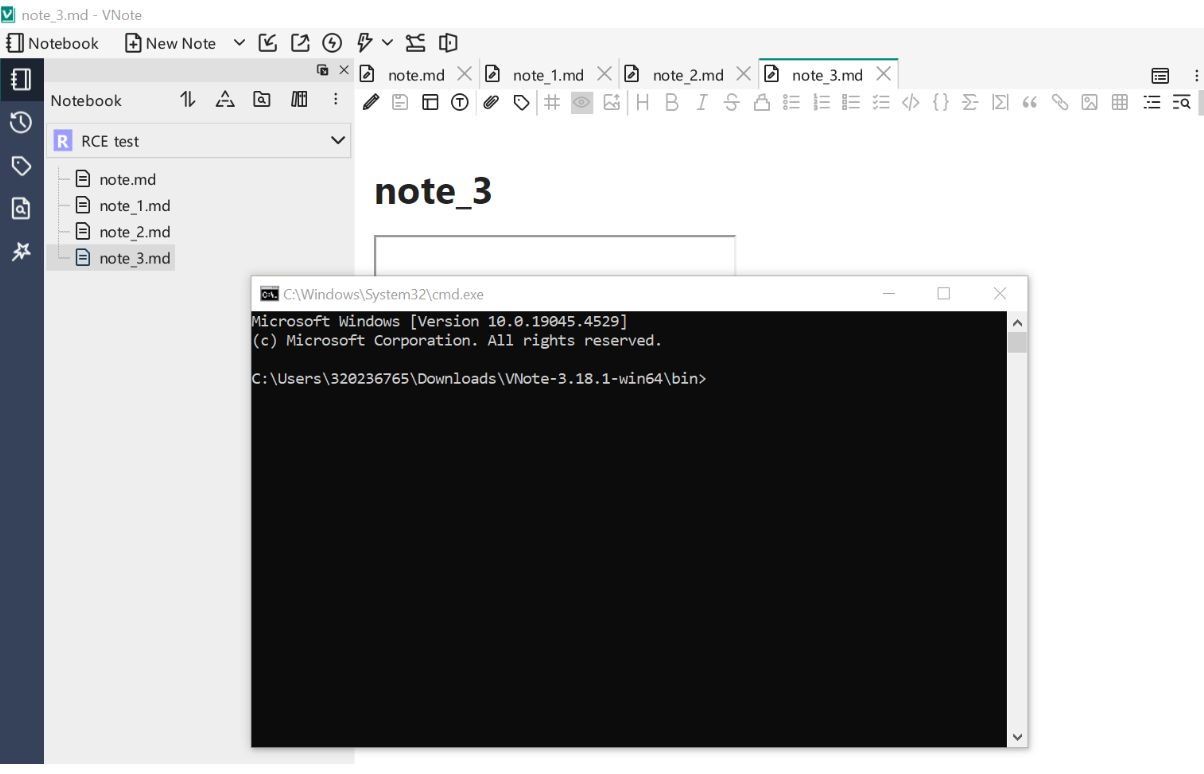 sh3bu/cve-2024-41662
Markdown XSS porta a RCE in VNote versione <=3.18.1
 sharif-dev/androidkernelvulnerability
Attivazione e analisi della vulnerabilità del kernel Android CVE-2019-2215
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Libreria API di sicurezza aziendale che fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo degli accessi,…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
La libreria OWASP Enterprise Security API fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo accessi,…
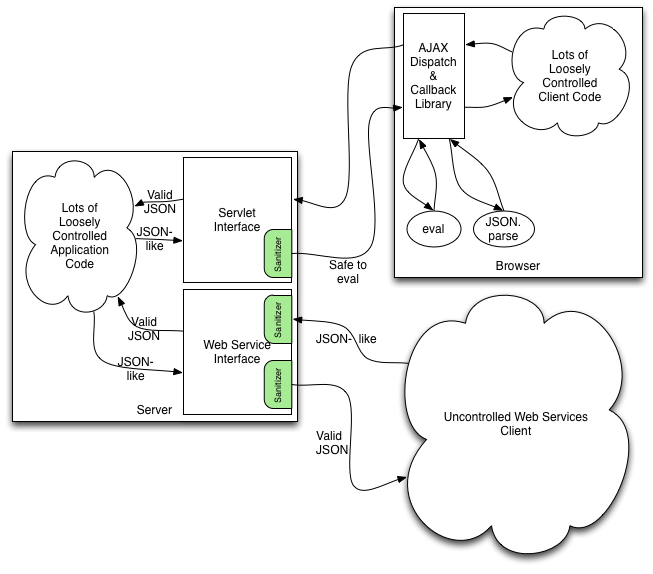 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Libreria Java che converte contenuti JSON malformati in JSON sicuro e conforme agli standard, prevenendo l'iniezione di codice e garantendo…
 shoucheng3/apache__myfaces_cve-2011-4367_2-0-11
Exploit per CVE-2011-4367 che colpisce l'implementazione Apache MyFaces JSF, dimostrando una vulnerabilità di esecuzione remota di codice nel…








