
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/phzietsman/batchoverflow
Analisi StaticaAnalisi delle VulnerabilitàAnalisi del CodiceApprendimento e Formazione
GitHubphzietsman/batchoverflow

batchOverflow

Una correzione per il bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536

Vedi Repository
328 anni faNon ancora revisionato
Condividi

batchOverflow

Build Status

Una correzione per il bug batchOverflow trovato dal team di PeckShield.

una correzione

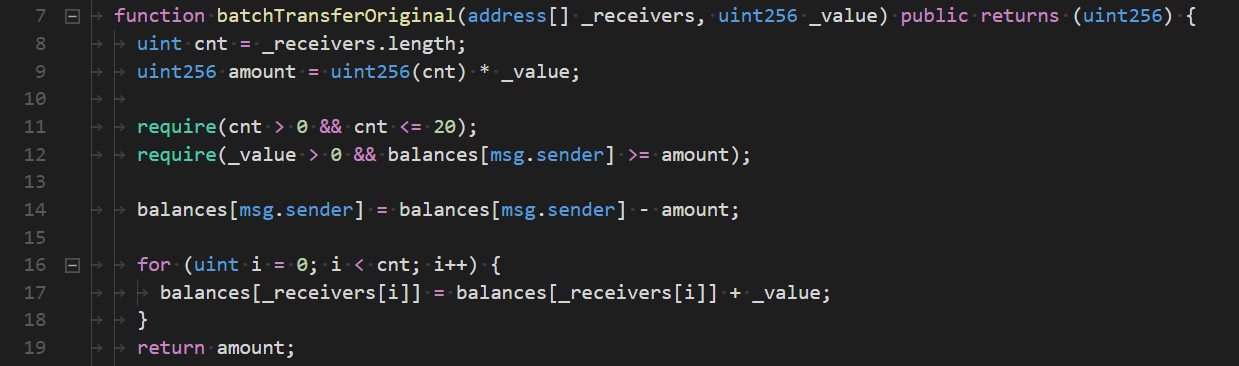
Il contratto originale eseguiva solo un controllo per assicurarsi che il mittente avesse abbastanza whatever per pagare l'importo totale (valore di input x numero di indirizzi). Se si verificava un overflow, questo importo poteva essere zero, il che avrebbe permesso al test su line 12 di essere superato.
execute

Una possibile correzione è aggiungere un altro test per verificare se il saldo del mittente meno l'importo è inferiore al suo saldo attuale. Se si verificava un overflow, i saldi sarebbero stati uguali, rendendo la transazione non valida. Questo però non risolverebbe comunque il problema. Se l'attaccante ha un saldo piccolo, diciamo 10 whatever, potrebbe manipolare _value per farlo overfloware a un importo inferiore al saldo attualmente in suo possesso e quindi superare questo controllo.

Una soluzione migliore sarebbe semplicemente verificare che l'importo totale trasferito sia maggiore o uguale a _value. Se si verificasse un overflow, questo test non verrebbe superato. Per superare questo controllo, un attaccante avrebbe bisogno di almeno quel numero magico / 20, che è comunque una quantità molto grande e probabilmente impossibile da ottenere senza sfruttare un altro bug.

testalo

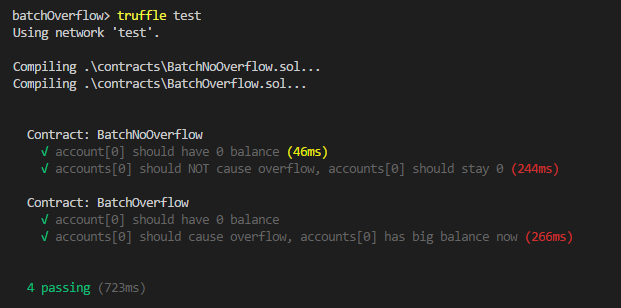
Assicurati di avere truffle installato ed esegui il comando truffle test dalla radice del tuo progetto. Dovrebbe apparire più o meno così.

execute

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





