
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-41662 — Markdown XSS porta a RCE in VNote versione <=3.18.1 | Kitploit
Strumenti/GitHubGitHub/sh3bu/cve-2024-41662
Analisi StaticaAnalisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni Web
GitHubsh3bu/cve-2024-41662

CVE-2024-41662

Markdown XSS porta a RCE in VNote versione <=3.18.1

Vedi Repository
4202 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-41662

Markdown XSS porta a RCE in VNote versione <=3.18.1

Gravità : Alta (8.6)

Punteggio CVSS : CVSS:3.1/AV:L/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

Riepilogo :

È stata identificata una vulnerabilità Cross-Site Scripting (XSS) nella funzionalità di rendering Markdown dell'applicazione per prendere appunti VNote. Questa vulnerabilità consente l'iniezione e l'esecuzione di codice JavaScript arbitrario, portando potenzialmente a Remote Code Execution (RCE).
Passaggi per riprodurre :

  1. Creare una nota in Vnote.
  2. Inserire il seguente payload JS nell'app,
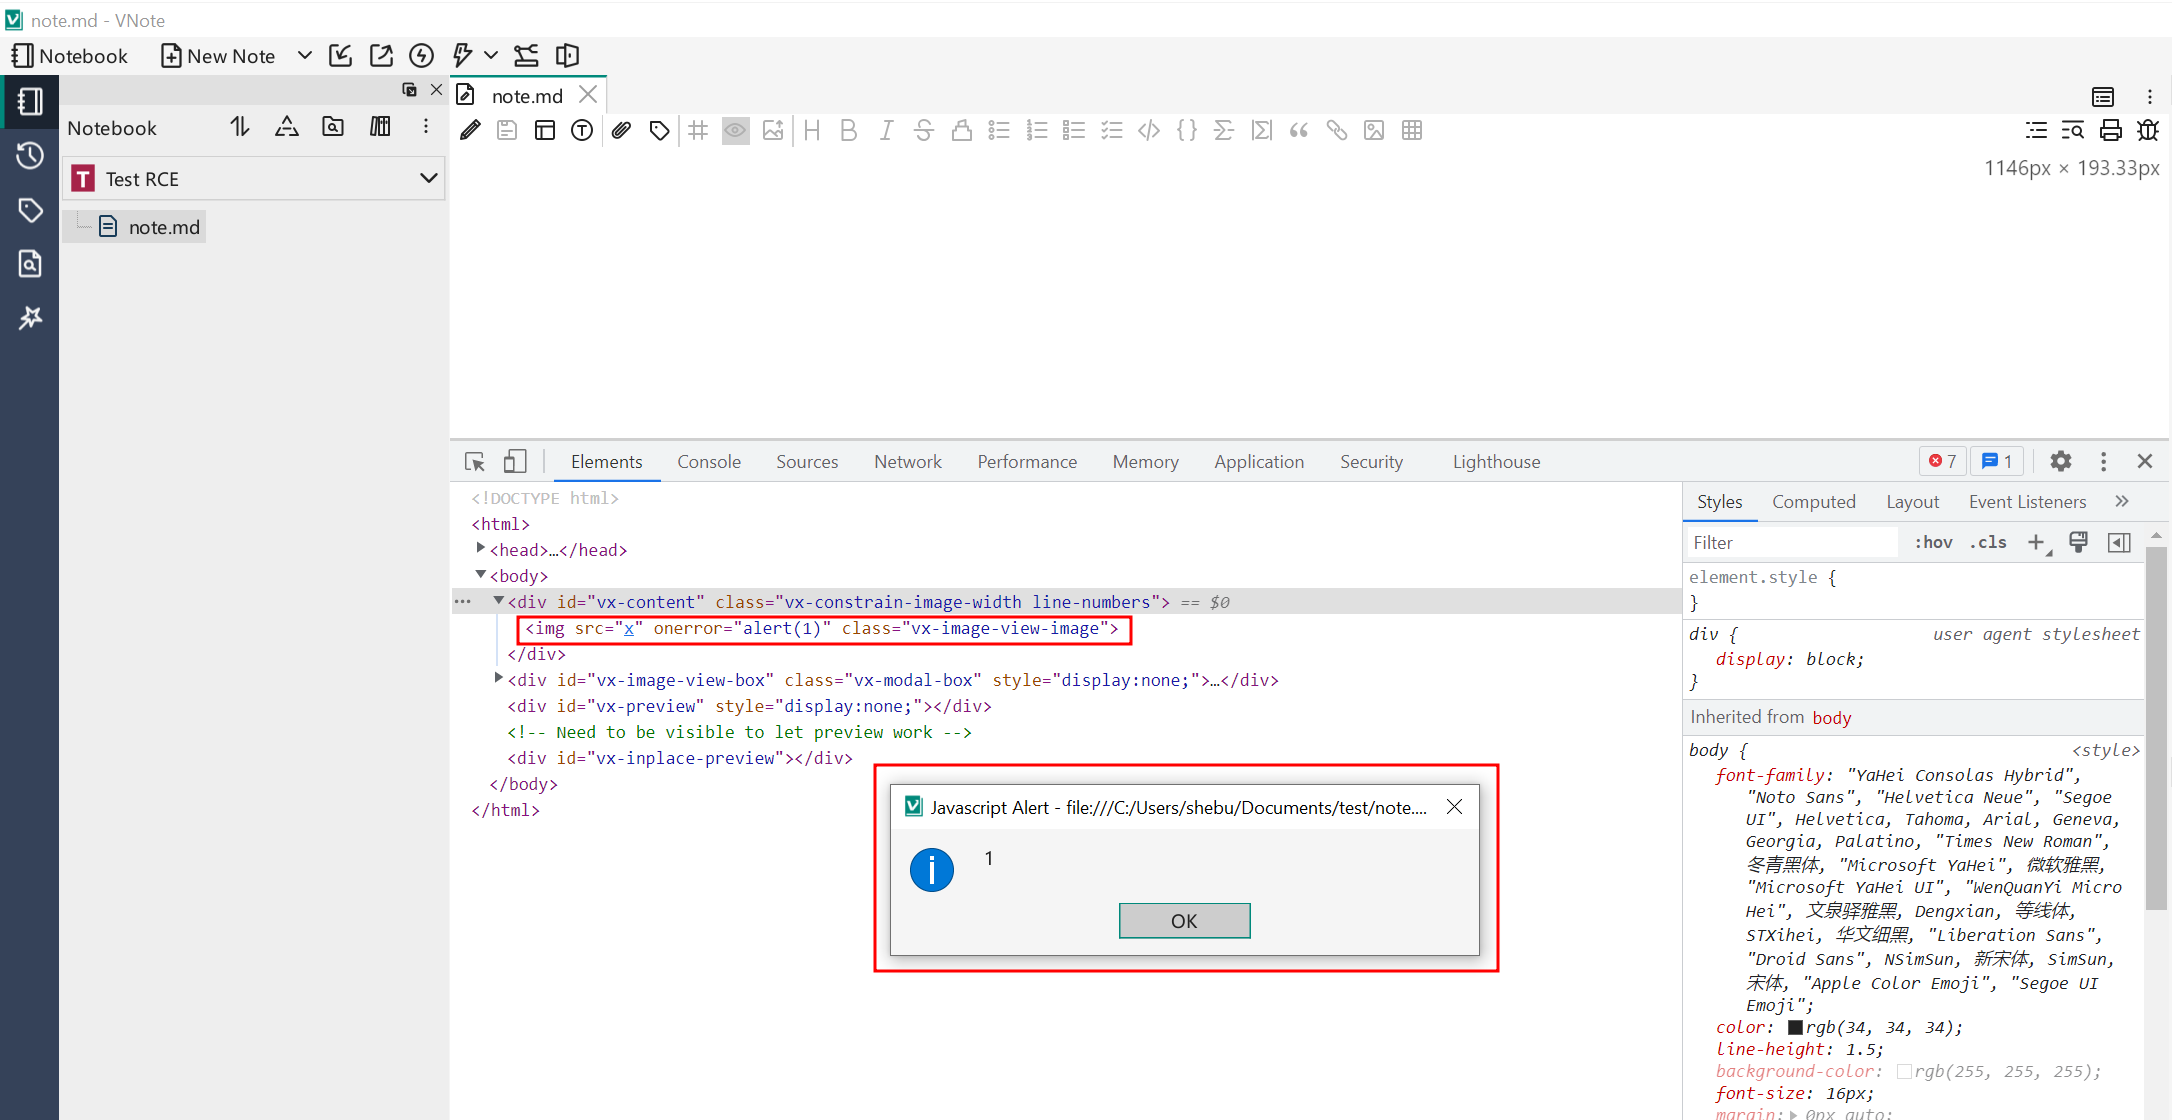
  1. Premere CTRL+T per renderizzare il contenuto Markdown.
  2. Osservare il payload JavaScript che esegue un popup di alert.

image

Non viene eseguita alcuna whitelist o codifica di output per il payload fornito, risultando in una vulnerabilità XSS.

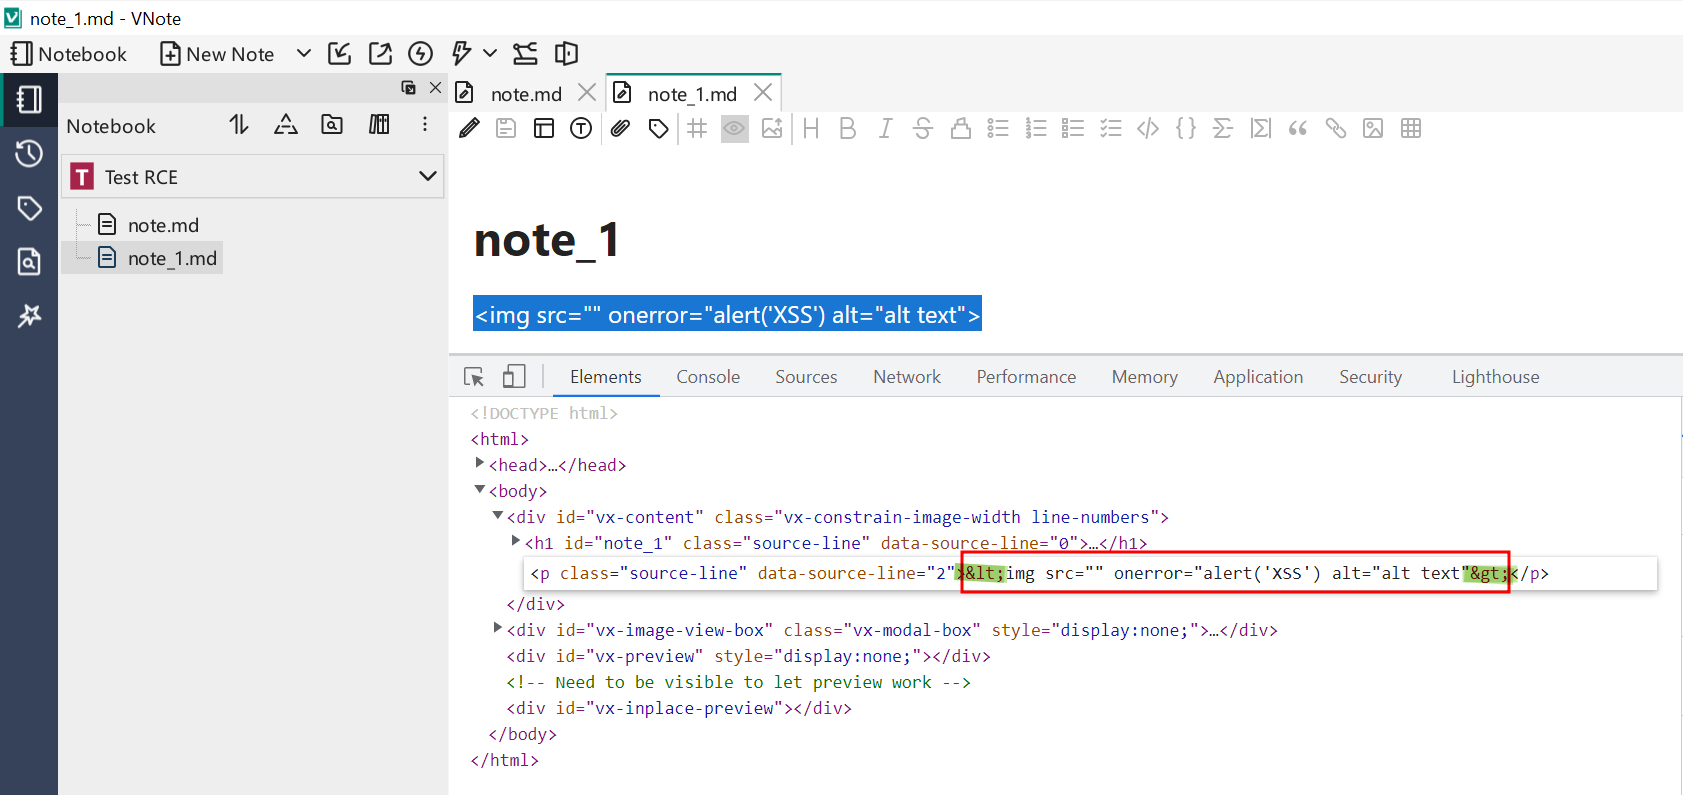
NOTA: L'applicazione convalida correttamente alcuni payload JavaScript eseguendo una codifica di output nell'app. Tuttavia, non riesce a convalidarli in alcuni casi.
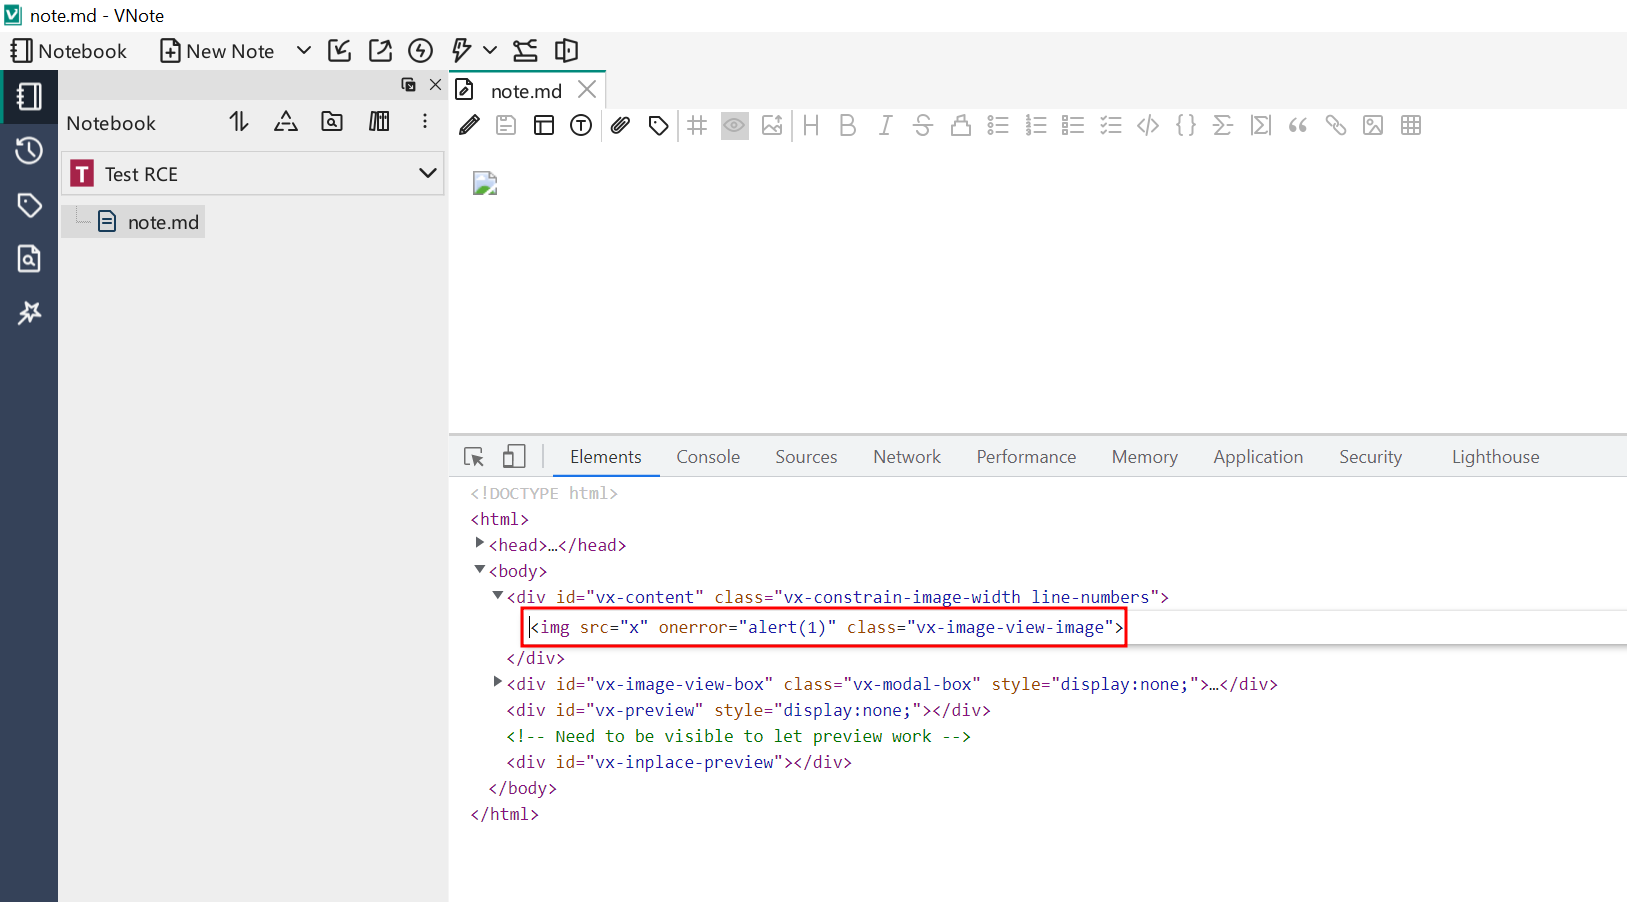
image

image

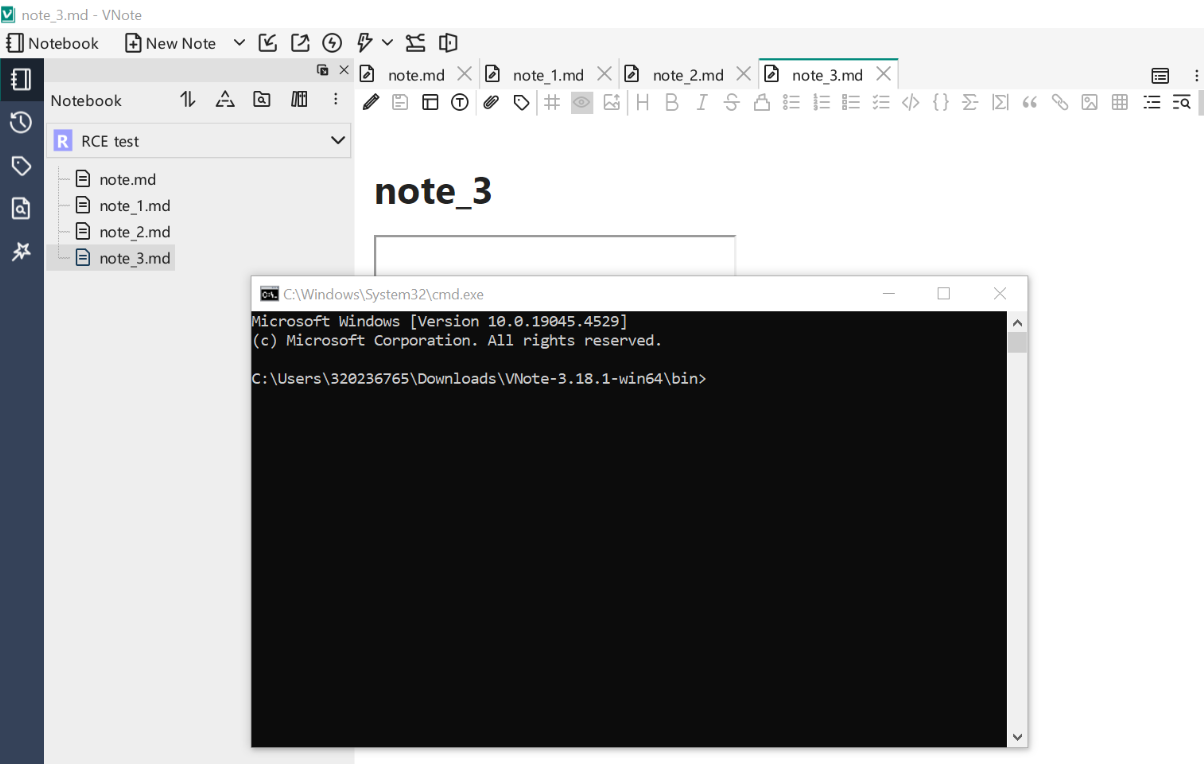
  1. Inoltre un attaccante può ottenere Remote Code execution utilizzando il seguente payload.

image

Dettagli versione interessata :

  • <=3.18.1

Impatto :

Questa vulnerabilità può essere sfruttata da un attaccante per ottenere accesso non autorizzato al sistema, eseguire comandi arbitrari e potenzialmente prendere il controllo della macchina interessata. Ciò potrebbe portare a compromissione del sistema e altri gravi incidenti di sicurezza.

Mitigazione :

  • Implementare una rigorosa sanificazione dell'input per tutto il contenuto Markdown.
  • Utilizzare un parser Markdown sicuro che esegua l'escape o rimuova adeguatamente i contenuti potenzialmente pericolosi.

Riferimenti :

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-41662
  • https://nvd.nist.gov/vuln/detail/CVE-2024-41662
  • https://github.com/sh3bu/CVE-2024-41662
Scarica lo strumento