
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 ucsb-seclab/karonte
Karonte è uno strumento di analisi statica per rilevare vulnerabilità multi-binario nel firmware embedded.
 morpheuslord/quadrainspect
Framework modulare per l'analisi della sicurezza di APK Android che integra strumenti di analisi statica, dinamica e di reverse engineering per una…
 certcc/trommel
TROMMEL: Setaccia i file dei dispositivi embedded per identificare potenziali indicatori di vulnerabilità
 concollmic/concollmic
Motore di esecuzione concolica basato su agenti LLM che strumenta il codice sorgente, riassume i vincoli di percorso in linguaggio naturale e genera…
 stacscan/stacs
Scanner statico di token e credenziali
 malpedia/malpedia-flossed
FLARE floss applicato a tutti i campioni unpacked+dumped in Malpedia, pre-elaborati per un uso successivo.
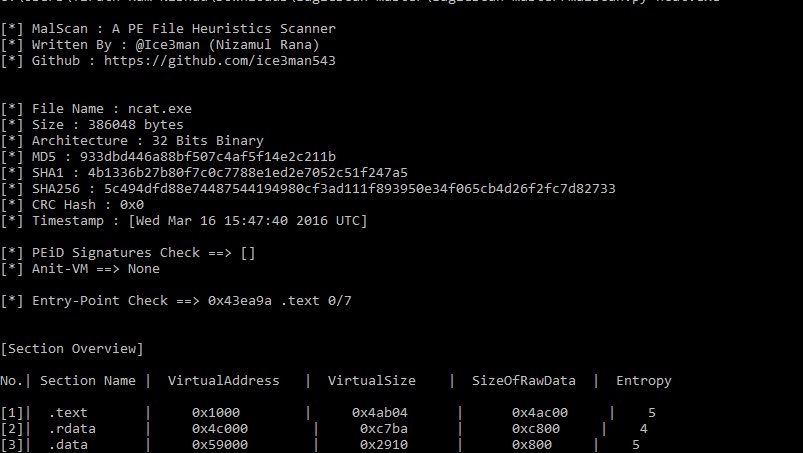 ice3man543/malscan
Un semplice scanner euristico per file PE
 ddouworld/pycdc-studio
Una UI desktop basata su Qt Widgets per esplorare il bytecode Python con pycdc/pycdas, ispezionare la decompilazione nativa e utilizzare un fallback…
 elevenpaths/pesto
Estrae e analizza le caratteristiche di sicurezza dei file PE (ASLR, DEP, CFG, NO_SEH) da DLL ed EXE in tutte le directory, memorizzando i risultati…
 asherdll/r2gopclntabparser
Uno script per radare2 per analizzare il gopclntab per facilitare il reverse engineering di binari Go.
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.
 pravin761/cve-2026-54107
Analisi della causa principale di CVE-2026-54107: un use-after-free in Windows win32kfull.sys con debug di race condition, analisi statica,…
 jithinodattu/cve-2007-4559-lab
Lab Docker autonomo che dimostra la directory traversal CVE-2007-4559 (TarSlip) tramite il modulo tarfile di Python. Include API vulnerabili e…
 davidholiday/cve-2007-4559
Dimostrazione educativa dell'attacco symlink di Python tarfile relativo a CVE-2007-4559, con uno script che mostra perché os.path.realpath() non…
 masriyan/fufufafa
Framework per l'auditing unificato di difetti e vulnerabilità Il framework definitivo per l'audit della sicurezza di AWS Cloud che rende l'auditing…
 abhishek2512mishra/claude-code-security-audit
Scanner di sicurezza che verifica gli ambienti Claude Code per l'esecuzione pre-trust di CVE-2026-21852, il dirottamento degli hook e il lockdown…
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text,…
 42crunch/api-security-audit-action
Automatizza il controllo statico della sicurezza delle API sui contratti OpenAPI in CI/CD, eseguendo oltre 300 controlli per autenticazione,…








