

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
karonte — Karonte è uno strumento di analisi statica per rilevare vulnerabilità multi-binario nel firmware embedded. | Kitploit
Strumenti/GitHubGitHub/ucsb-seclab/karonte
Sicurezza Sistemi EmbeddedAnalisi StaticaAnalisi delle VulnerabilitàAnalisi di BinariAnalisi del Firmware
GitHubucsb-seclab/karonte

karonte

Karonte è uno strumento di analisi statica per rilevare vulnerabilità multi-binario nel firmware embedded.

Vedi Repository
42963555 anni faRevisionato da Kitploit
Condividi

Karonte

License

Karonte è uno strumento di analisi statica per rilevare vulnerabilità multi-binario nei firmware embedded.

Il branch master fornisce l'ultima versione di Karonte, portata a python3. Per l'implementazione originale e gli esperimenti presentati nel nostro articolo, consulta il branch IEEE-SP-20 e dai un'occhiata al nostro docker container.
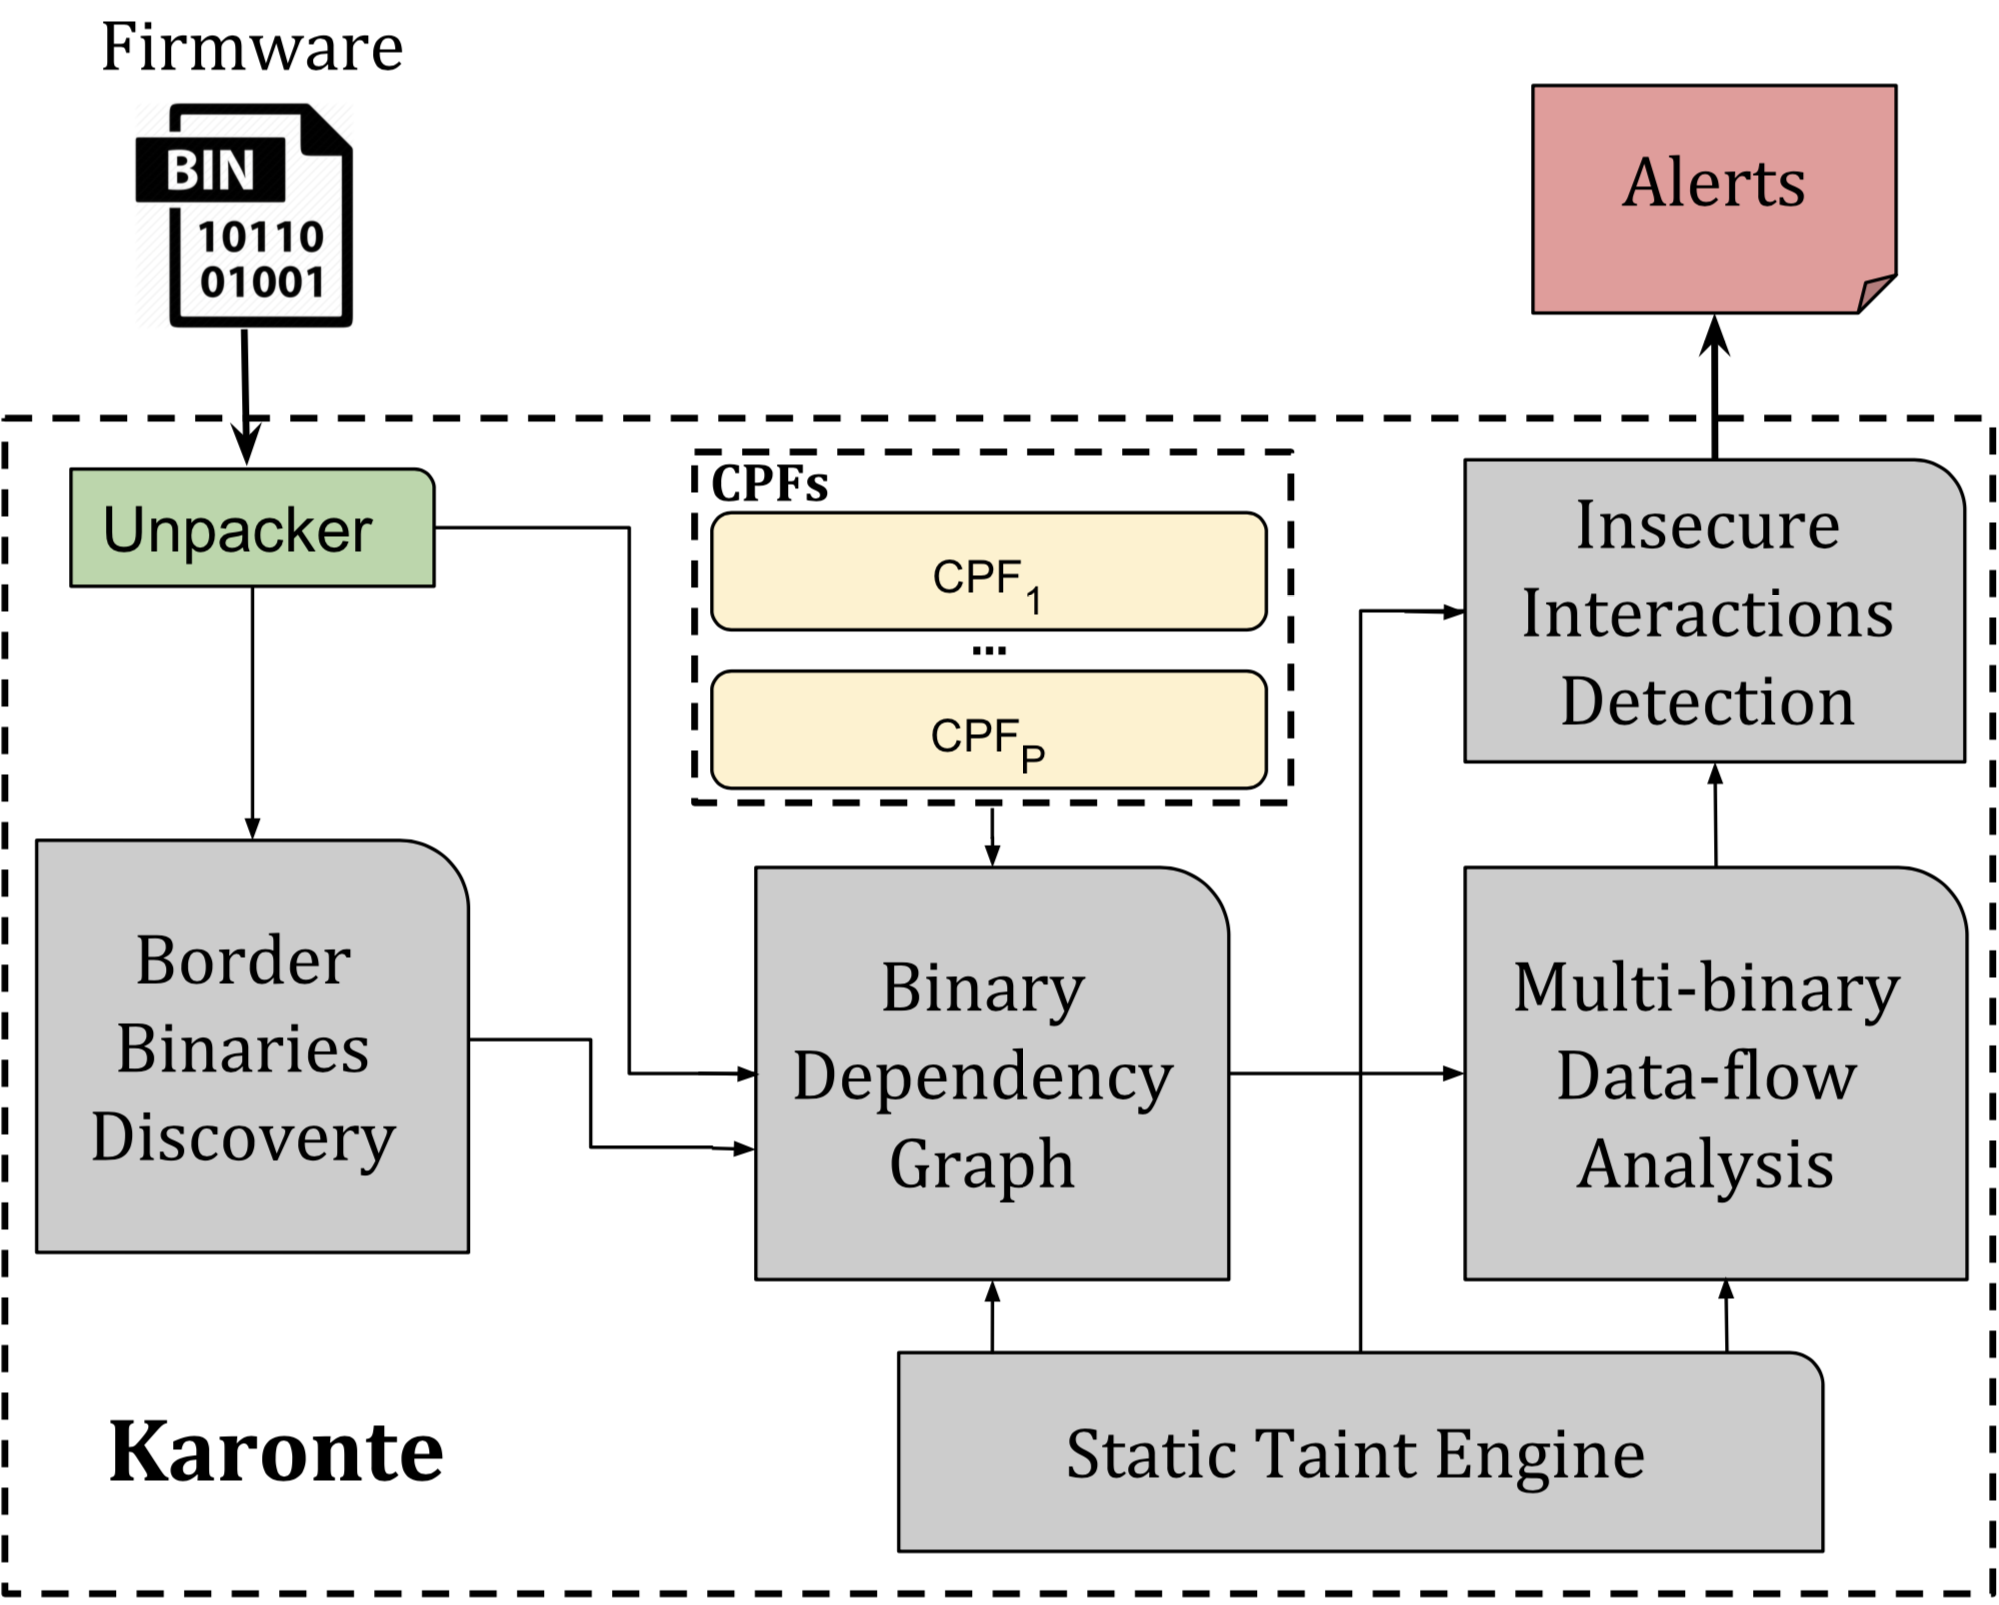
Panoramica

Articolo di ricerca

Presentiamo il nostro approccio e i risultati di questo lavoro nel seguente articolo di ricerca:

KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware [PDF]
Nilo Redini, Aravind Machiry, Ruoyu Wang, Chad Spensky, Andrea Continella, Yan Shoshitaishvili, Christopher Kruegel, Giovanni Vigna.
Negli Atti del IEEE Symposium on Security & Privacy (S&P), maggio 2020

Se usi Karonte in una pubblicazione scientifica, ti saremmo grati se citassi utilizzando questa voce Bibtex:

@inproceedings{redini_karonte_20,
 author    = {Nilo Redini and Aravind Machiry and Ruoyu Wang and Chad Spensky and Andrea Continella and Yan Shoshitaishvili and Christopher Kruegel and Giovanni Vigna},
 booktitle = {In Proceedings of the IEEE Symposium on Security & Privacy (S&P)},
 month     = {May},
 title     = {KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware},
 year      = {2020}
}

Struttura del Repository

Ci sono quattro directory principali:

  • tool: file python di Karonte
  • firmware: dataset di firmware di Karonte
  • configs: file di configurazione per analizzare i campioni di firmware nel dataset
  • eval: script per eseguire le varie valutazioni su Karonte
  • karonte-viz: script per visualizzare i risultati prodotti da Karonte

Eseguire Karonte

Per eseguire Karonte, dalla directory root, basta eseguire

SINOSSI       python tool/karonte.py JSON_CONFIG_FILE [LOG_NAME]

DESCRIZIONE      esegue Karonte sul campione di firmware rappresentato dal JSON_CONFIG_FILE e salva i risultati in LOG_NAME

ESEMPIO      python tool/karonte.py config/NETGEAR/r_7800.json      Esegue Karonte sul firmware R7800 NETGEAR

Per impostazione predefinita, i risultati vengono salvati in /tmp/ con il suffisso Karonte.txt.

Per ispezionare gli avvisi generati, basta eseguire:

      python tool/pretty_print.py LOG_NAME

Dataset

Puoi ottenere il dataset che abbiamo usato per valutare Karonte a questo link.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





