Agente di cybersicurezza offline per le tue app e i tuoi strumenti di coding AI. Ricerca e sviluppo aperta: misurata in pubblico, migliorata a ogni rilascio.
La revisione di sicurezza per cui non hai mai avuto tempo. Offline, basata su regole e puoi verificare ogni risultato da solo.
penthera.org: controlla il tuo sito live in pochi secondi. Passivo, nulla viene memorizzato.
Note quotidiane da Penthera: x.com/penthera_org
Chi lo sviluppa: Daan van der Zwaag, part-time e in modo aperto.
Come si confronta: rispetto a Snyk, Socket, Semgrep, ZAP e GitHub.
Novità nella 2.4: penthera --card crea una ricevuta di sicurezza del tuo repo da pubblicare, ogni superficie conta un insieme di problemi con le stesse parole, e sono state chiuse 13 modalità per nascondere un risultato o bloccare una scansione (cosa è cambiato).
Dal tuo agente di coding: aggiungi Penthera (una riga per agente), poi di' "Hey Claude, esegui Penthera su questo repo."
132 regole leggibili · 6 strumenti MCP in sola lettura · 0 dipendenze a runtime · 0 richieste oltre il loopback nel benchmark · MIT, nessuna telemetria




penthera ui, Simple, scuro | penthera ui, Advanced, chiaro |
|---|---|
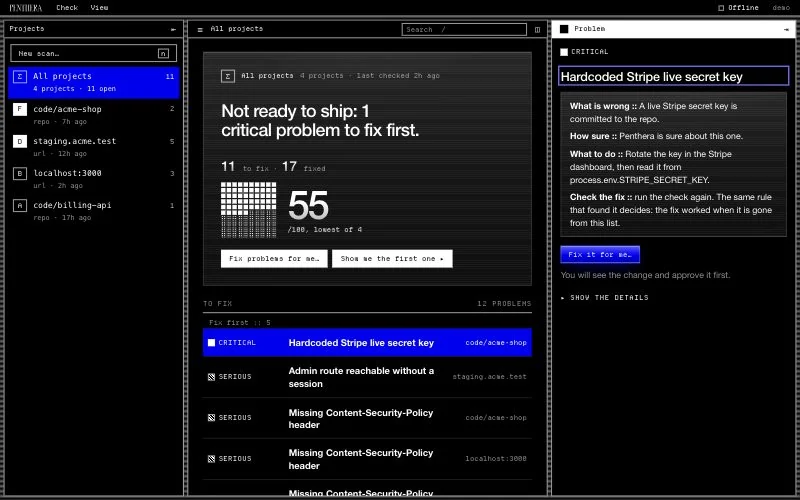 | 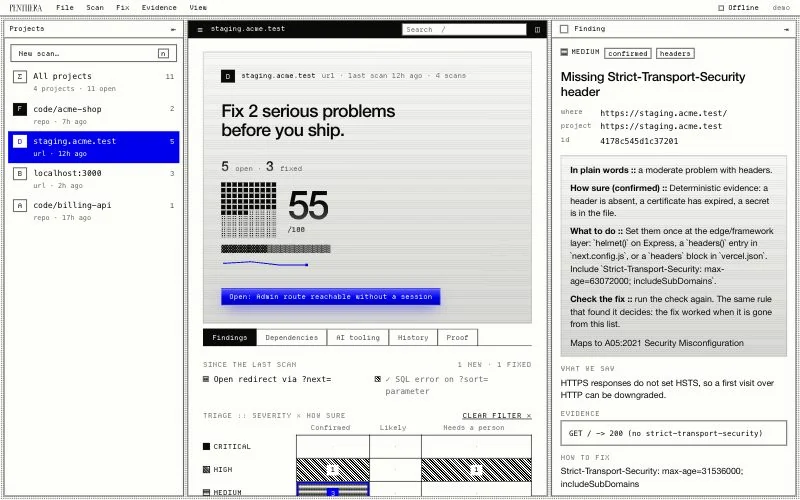 |
Penthera controlla la tua app, le sue dipendenze e i tuoi strumenti di coding con IA sulla tua macchina. Corregge ciò che può, con la tua approvazione. Ogni risultato proviene da una regola che puoi leggere, con la sua evidenza a file:line. Un modello può proporre; una regola decide.
È anche un progetto di R&S aperto. Misuriamo ogni controllo in pubblico e pubblichiamo i risultati, buoni o cattivi, così puoi vedere quanto fidarti.
Trova classi note di problemi, non quelle nuove. Non sostituisce un pentester umano.
Ti serve Node.js 22 o successivo. Nessuna installazione, nessun account.
Stai usando Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains o Kiro, oppure un app builder come Lovable, Bolt, Base44, Replit o v0? Penthera nel tuo strumento di coding contiene la configurazione per ciascuno.
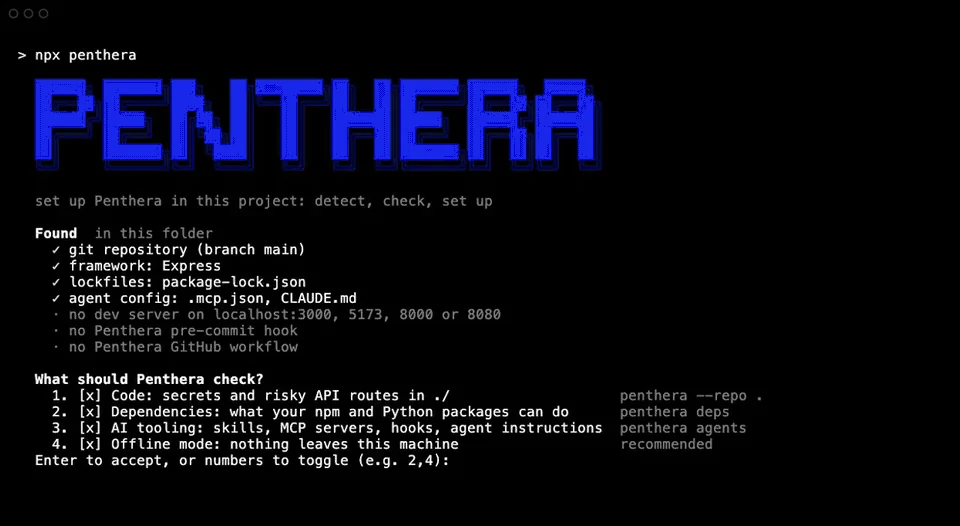
Nel tuo terminale. Esegui questo nella cartella del tuo progetto:
npx penthera
Rileva la tua configurazione offline, chiede cosa controllare e ti fornisce un punteggio per area e le tre cose da correggere per prime. Analizza la tua app in esecuzione solo dopo che hai confermato che l'app è tua. Nulla viene committato o pushato (avvio guidato).
Nel tuo agente di coding. Scegli il tuo, poi chiedi "analizza la mia app per problemi di sicurezza". Le righe MCP fissano la versione.
| Agente | Esegui questo |
|---|---|
| Claude Code, plugin (solo skill, esegue la CLI) | claude plugin marketplace add danoszz/penthera, poi claude plugin install penthera@penthera |
| Claude Code, solo server MCP | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera, poi copilot plugin install penthera@penthera |
| GitHub Copilot in VS Code | la riga code --add-mcp in mcp.md |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor, Windsurf | il JSON in mcp.md |
| Qualsiasi agente che legge le skill | npx skills add danoszz/penthera |
La skill indica al tuo agente come eseguire Penthera; il server MCP gli fornisce sei strumenti di sola lettura. Altre modalità: skill.md, mcp.md.
Dove entra in gioco l'AI. Le regole decidono ogni rilevamento e ogni codice di uscita. Un modello può solo proporre:
| Ruolo | Chi | Come |
|---|---|---|
| Decide | Le regole di Penthera, sempre | Ogni rilevamento, ogni codice di uscita |
| Cerca oltre (opzionale) | Un modello, con --ai | Propone problemi che nessuna regola descrive; le regole verificano ciascuno, e quelli non verificati sono elencati a parte e non fanno mai fallire la CI (modalità AI) |
| Corregge | Il tuo agente di coding | Tramite il server MCP, la skill o penthera fix --plan |
Per eseguirlo in un container:
docker build -t penthera . && docker run --rm penthera https://your-app.example.









