
 #3
Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.
Raccomandato da Kitploit
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Vulnerabilità di doppio free in DDGifSlurp in decoding.c in libpl_droidsonroids_gif può leggere di più su…
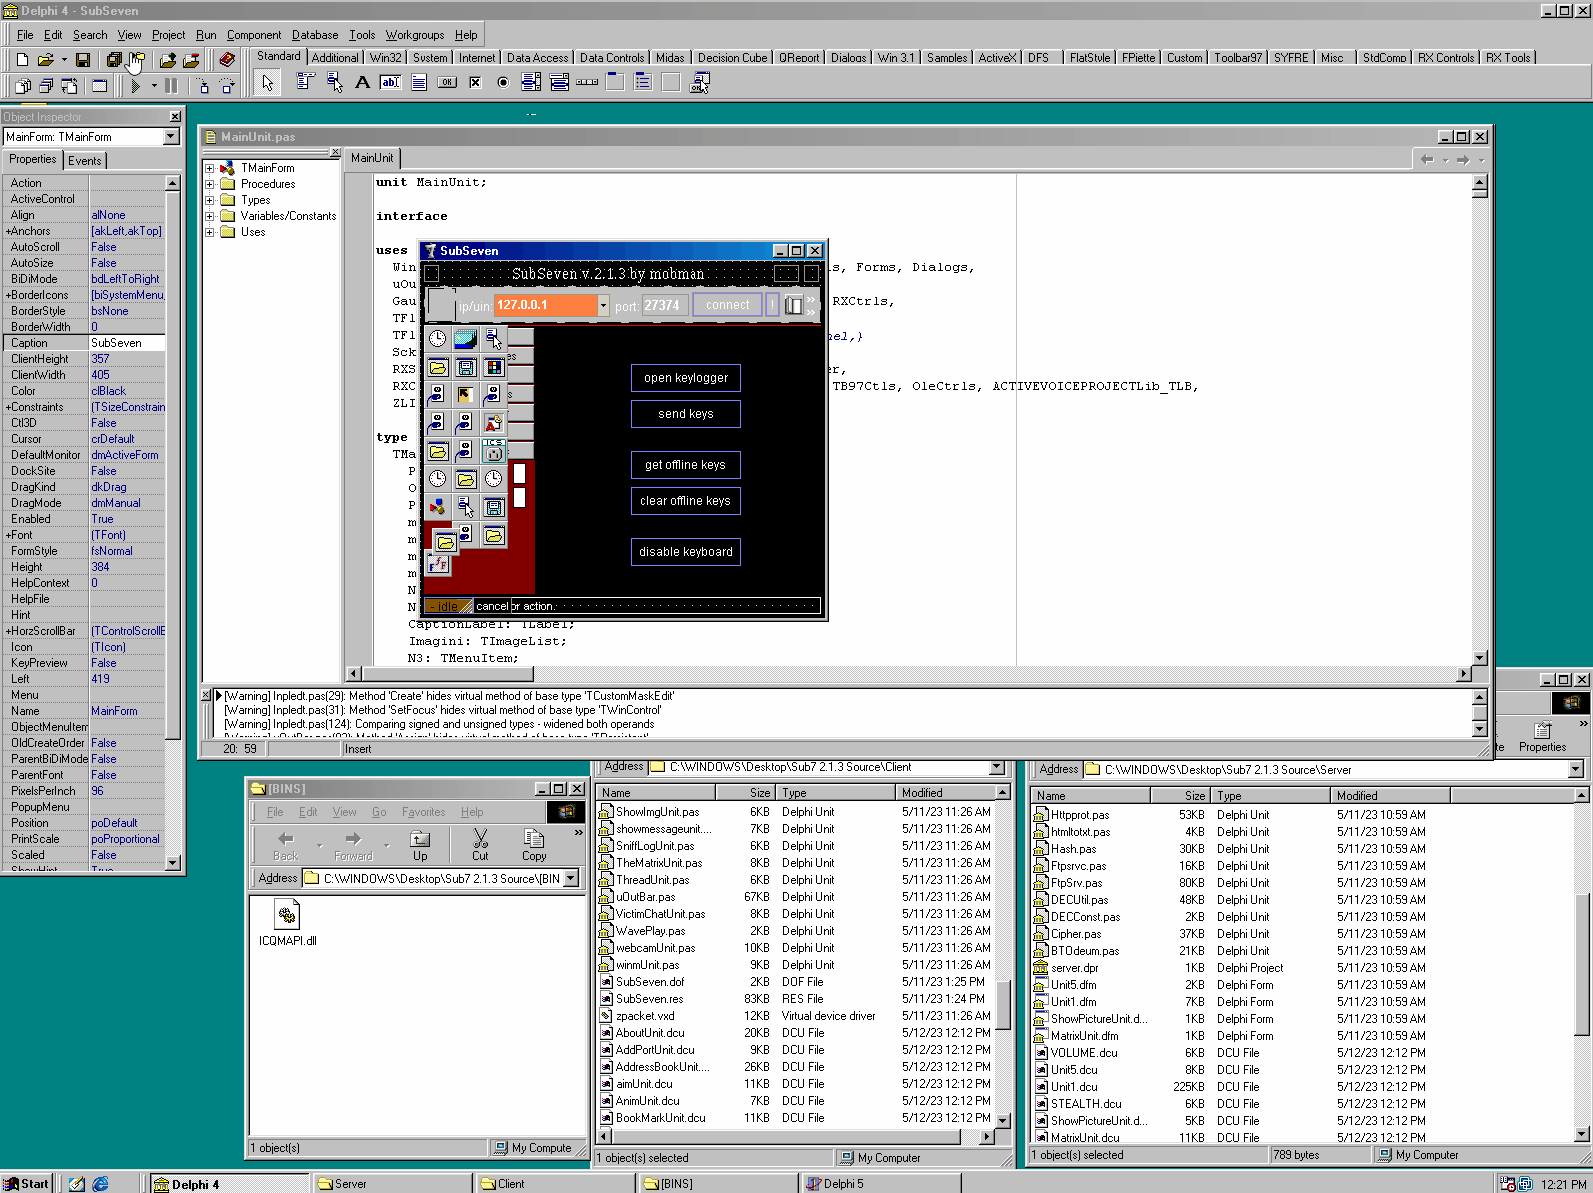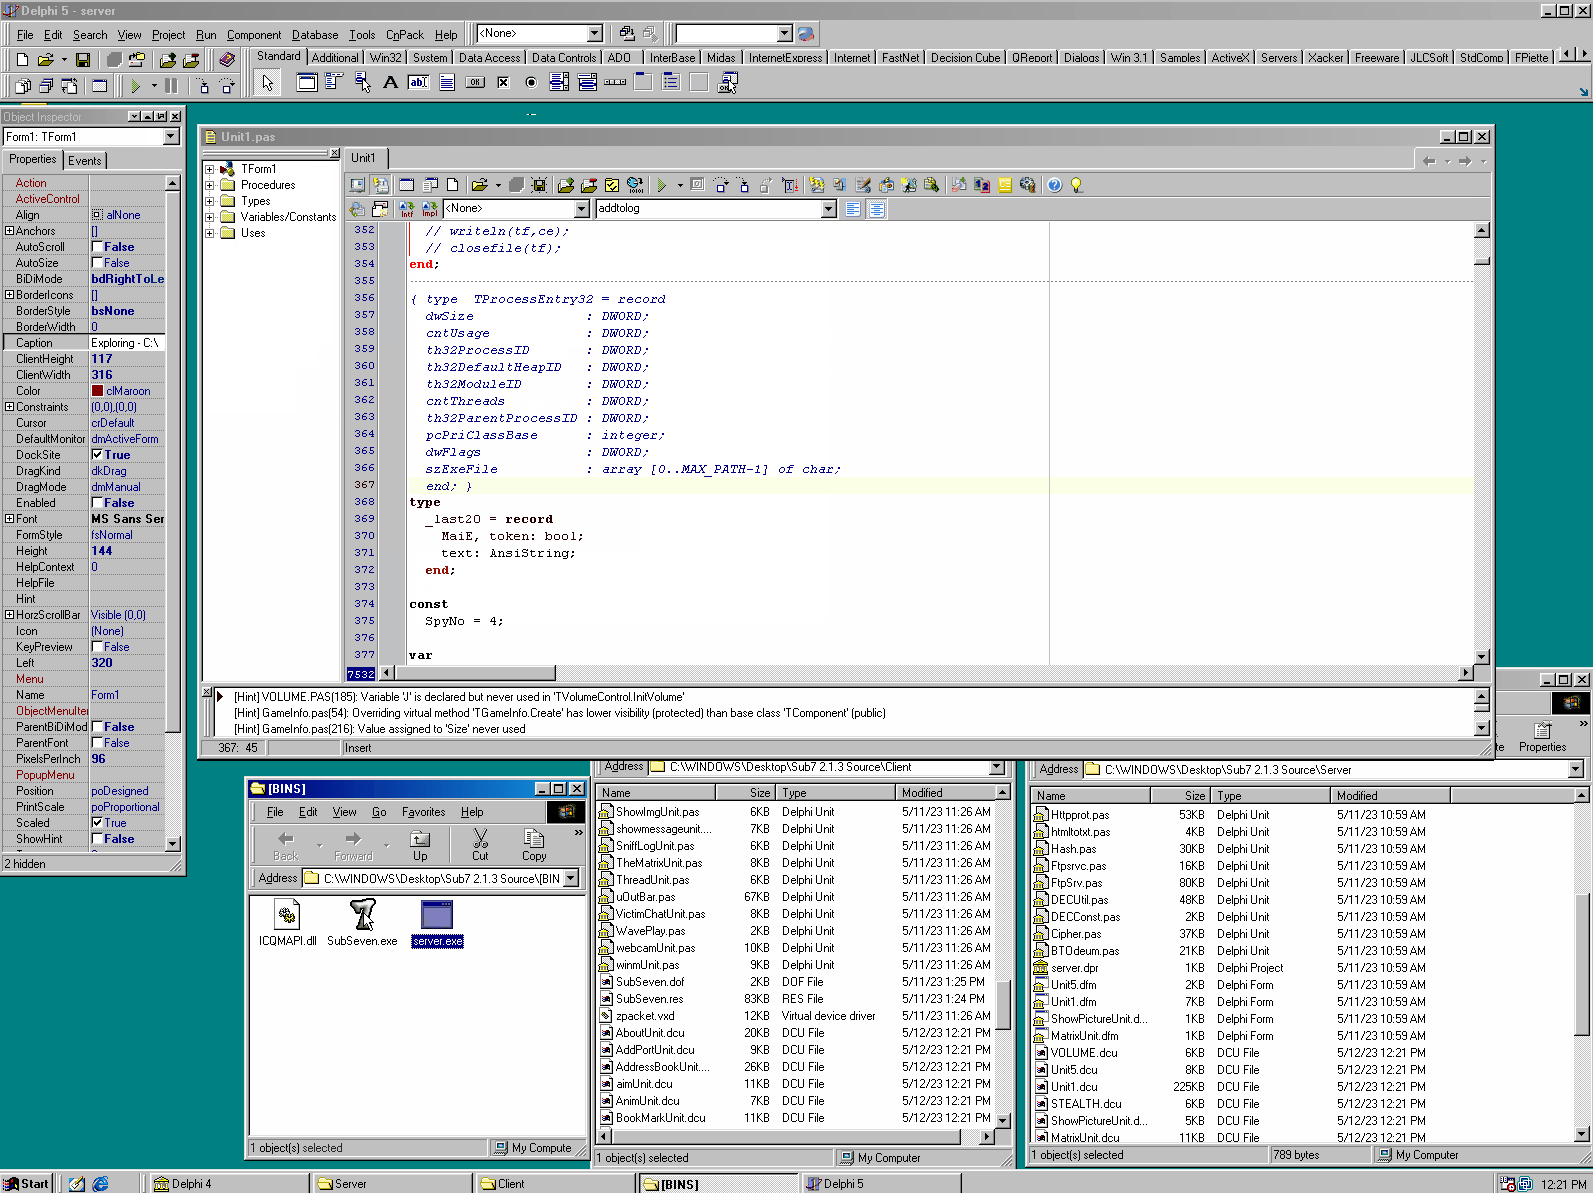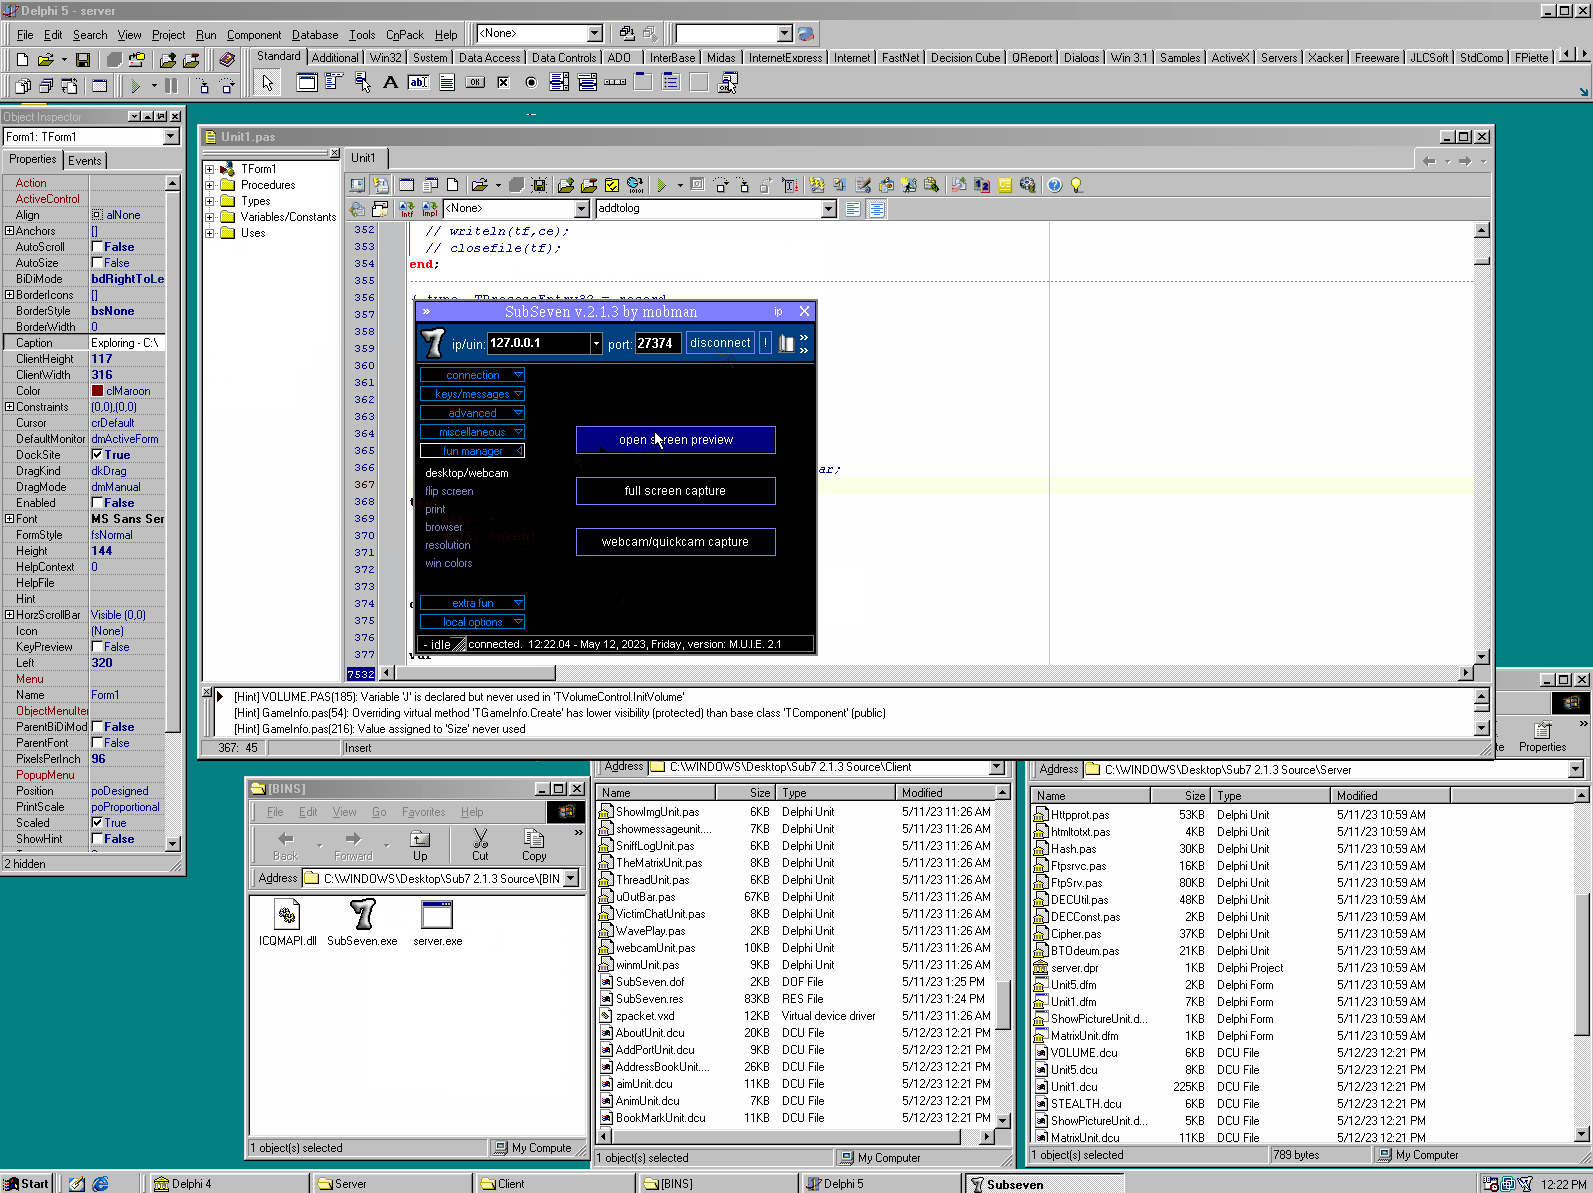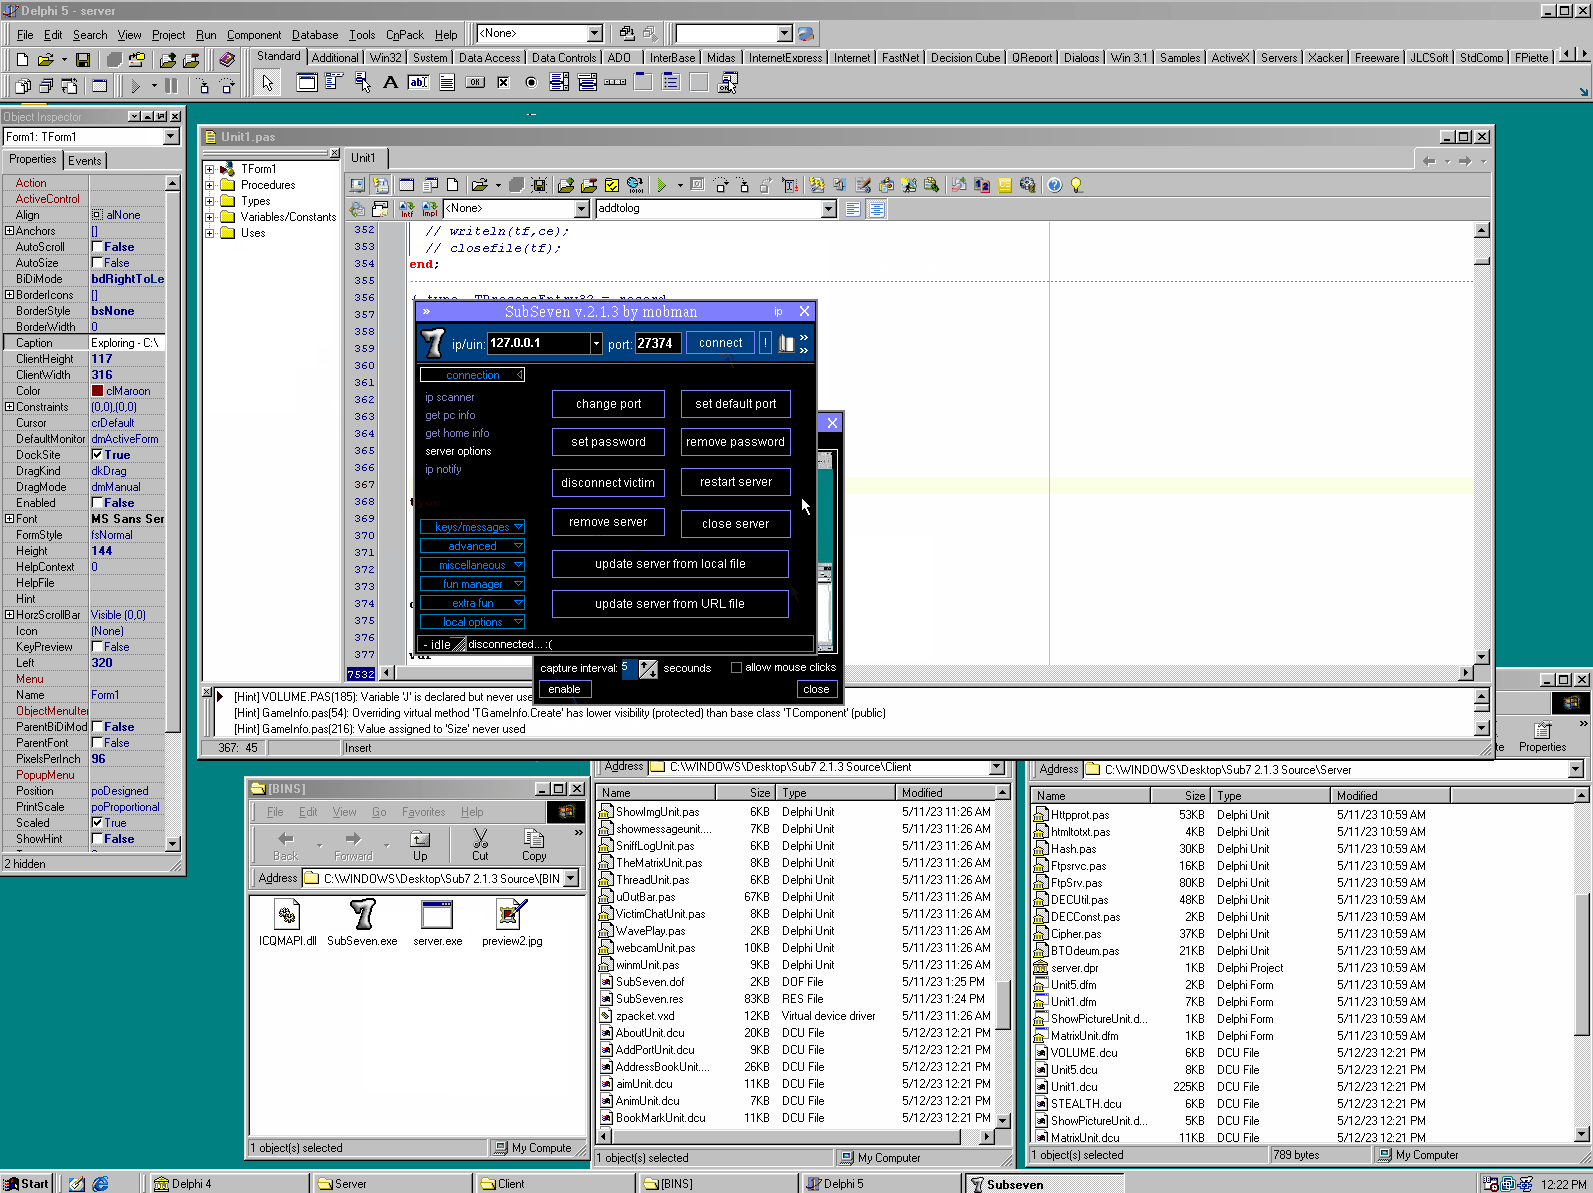
 illwill/sub7
Codice sorgente per SubSeven 2.1.3
 user696/mrrat
:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
 catatonicprime/tospovirus
Un worm che infetta WiFi Pineapple.
 ianxtianxt/teamview
Genera payload con ID e password TeamViewer per l'accesso remoto alle macchine target. Combina la generazione di eseguibili con software di controllo…
 tam-k592/cve-2025-55752
# Rileva e sfrutta il directory traversal CVE-2025-55752 di Apache Tomcat tramite Rewrite Valve, consentendo il caricamento di JSP basato su PUT e…
 shadowopcode/desckvb-rat
Analisi completa di un Trojan di accesso remoto mai documentato prima collegato alla toolchain di Pjoao1578
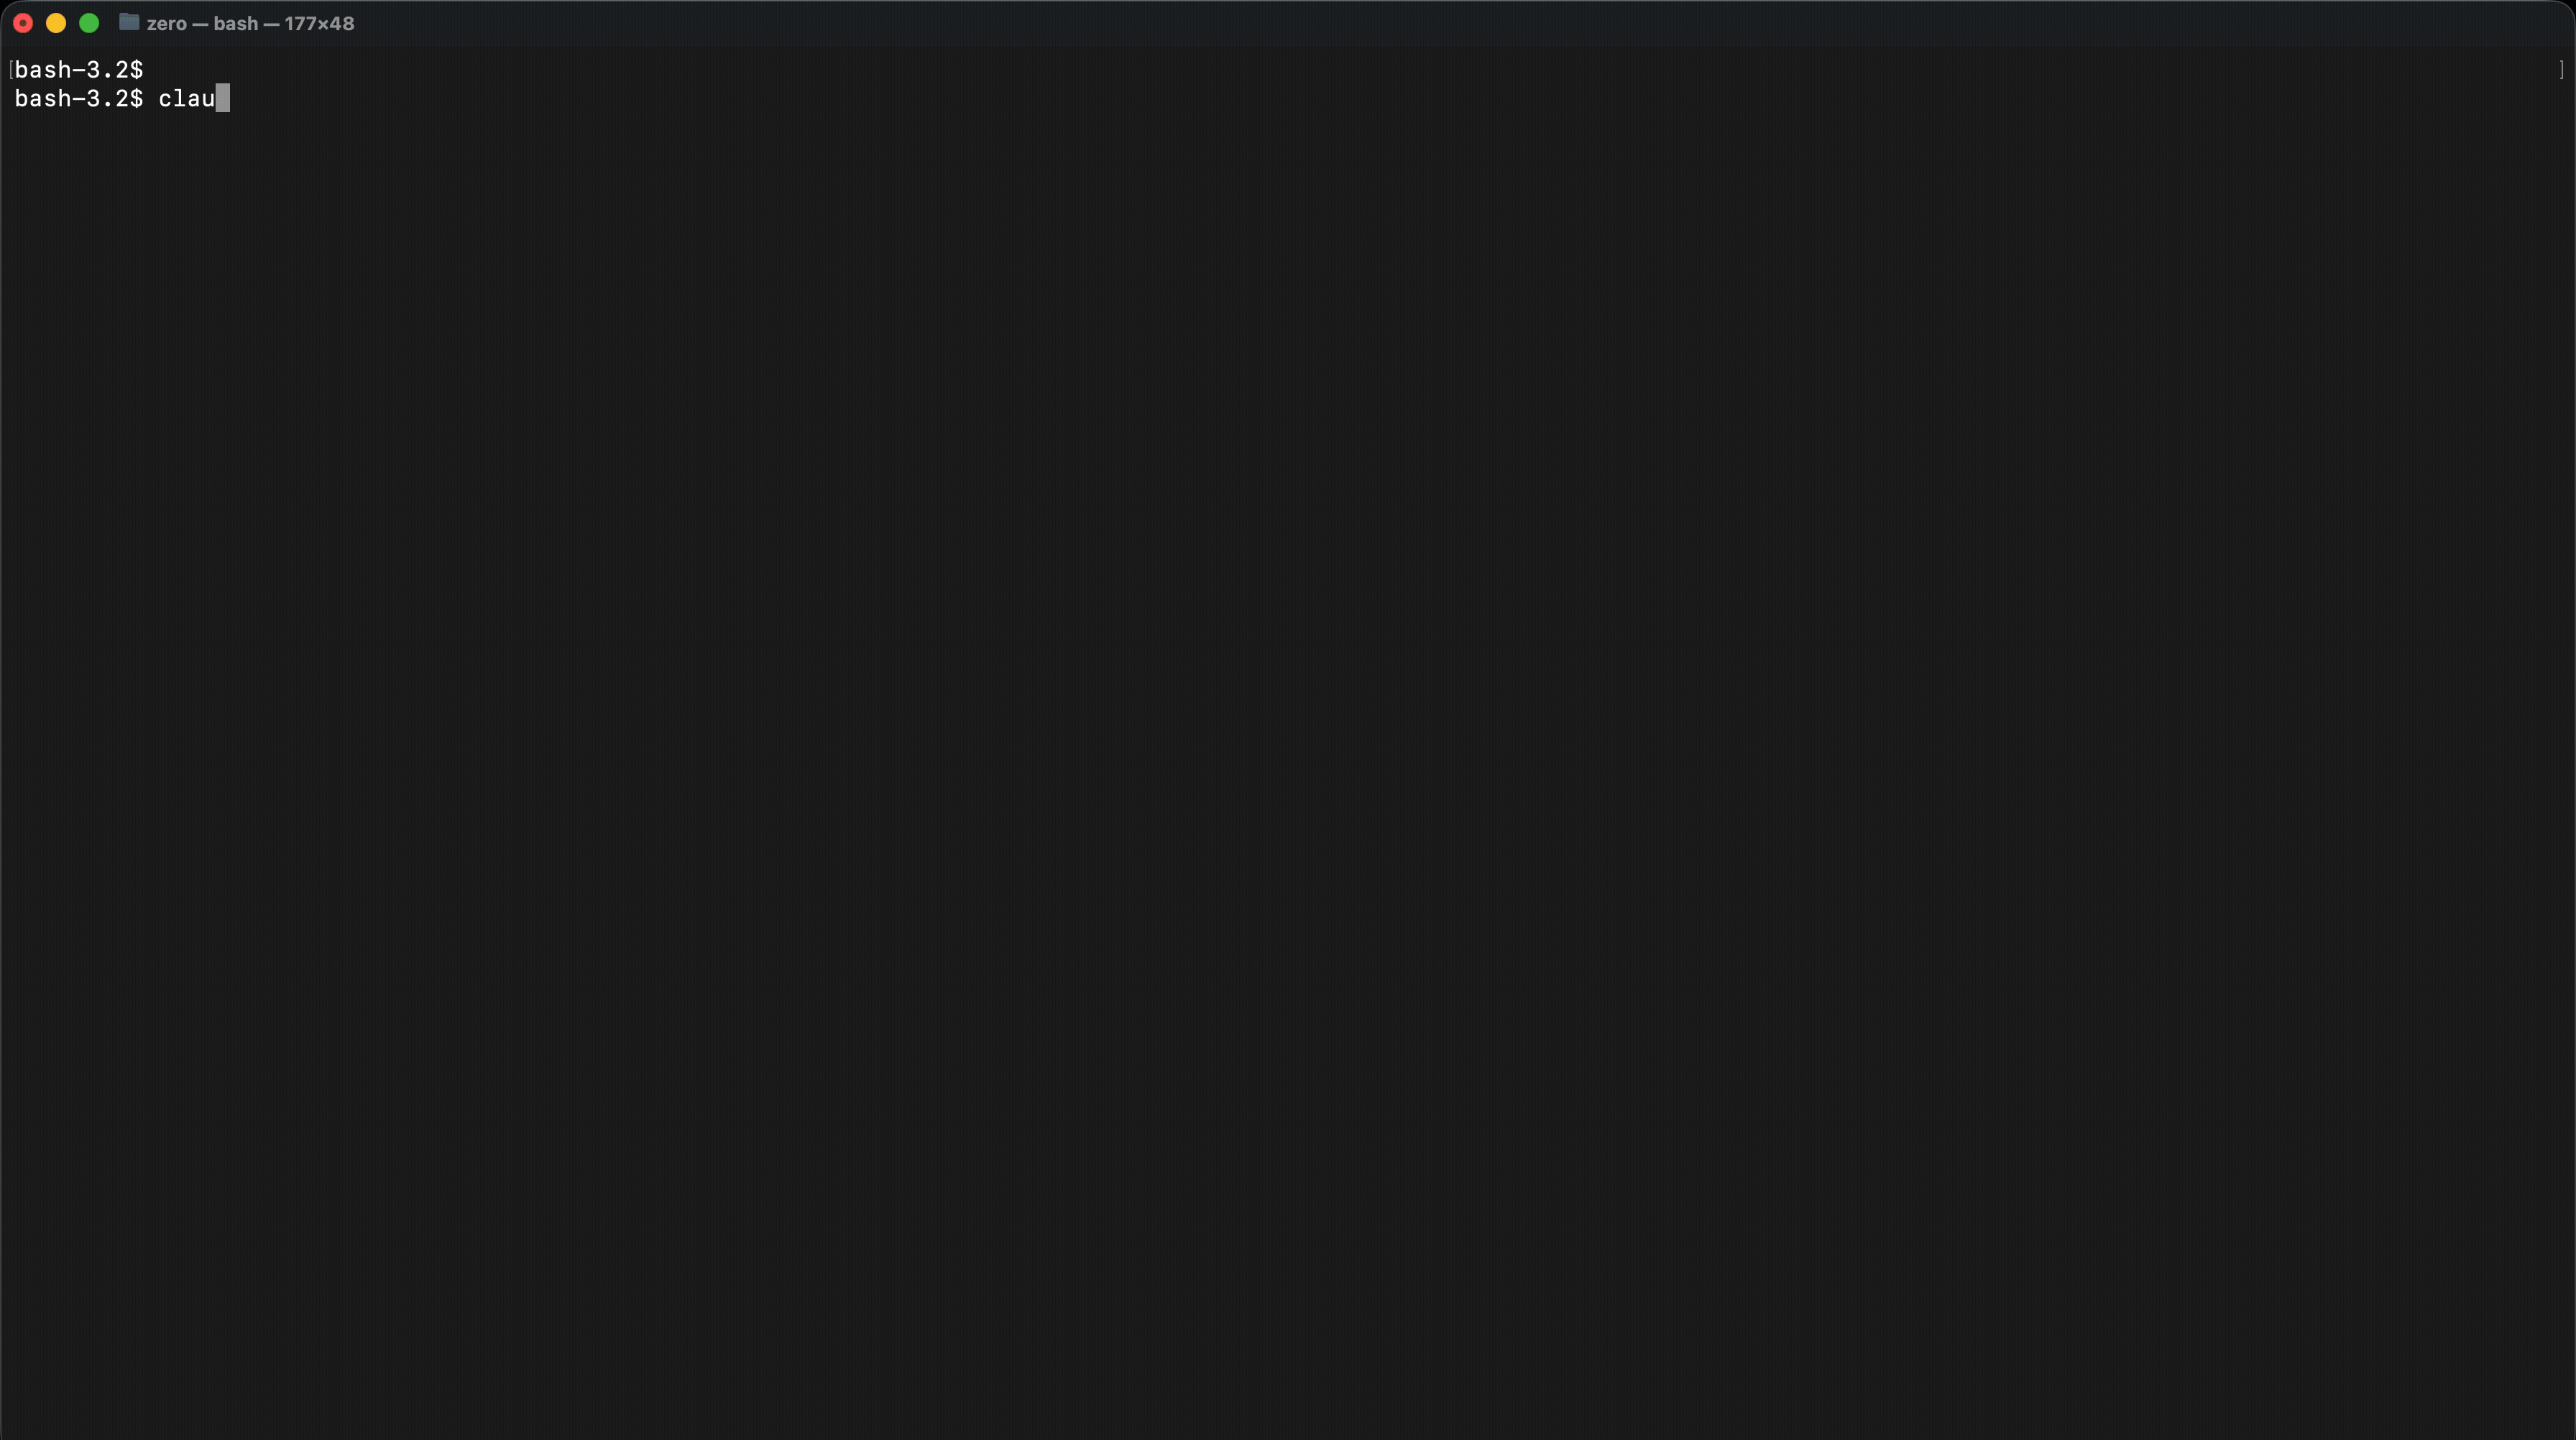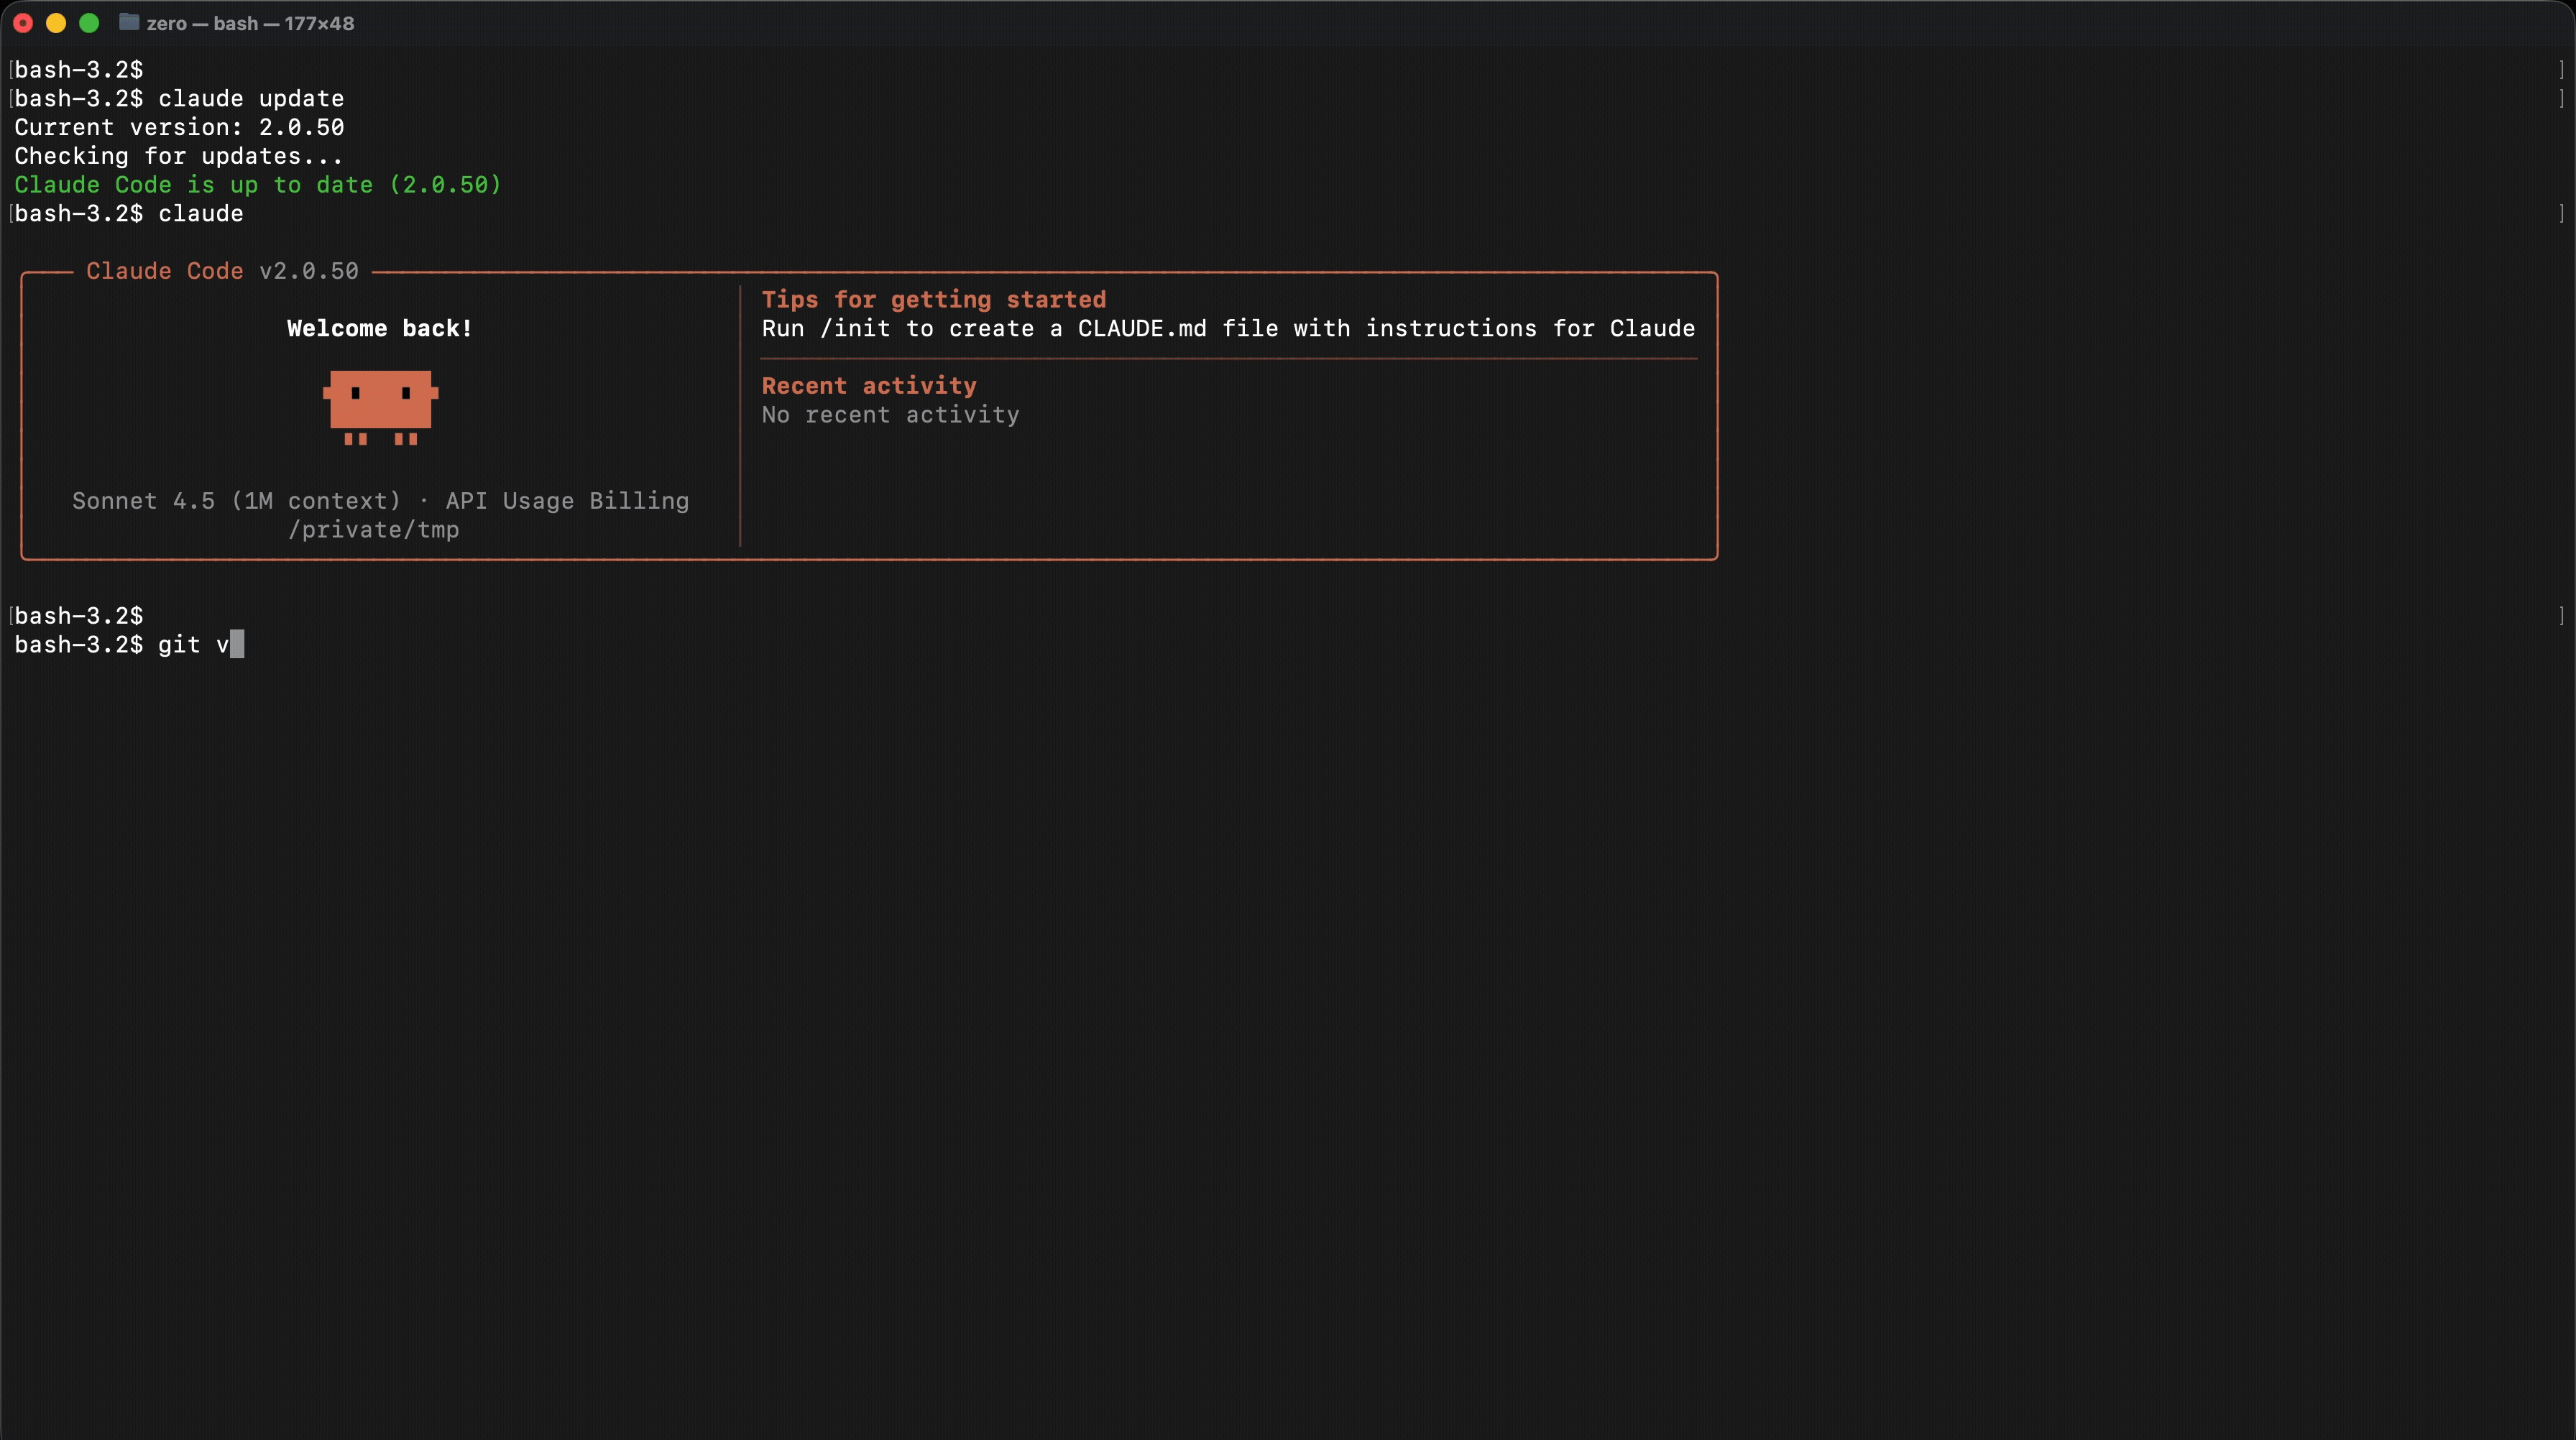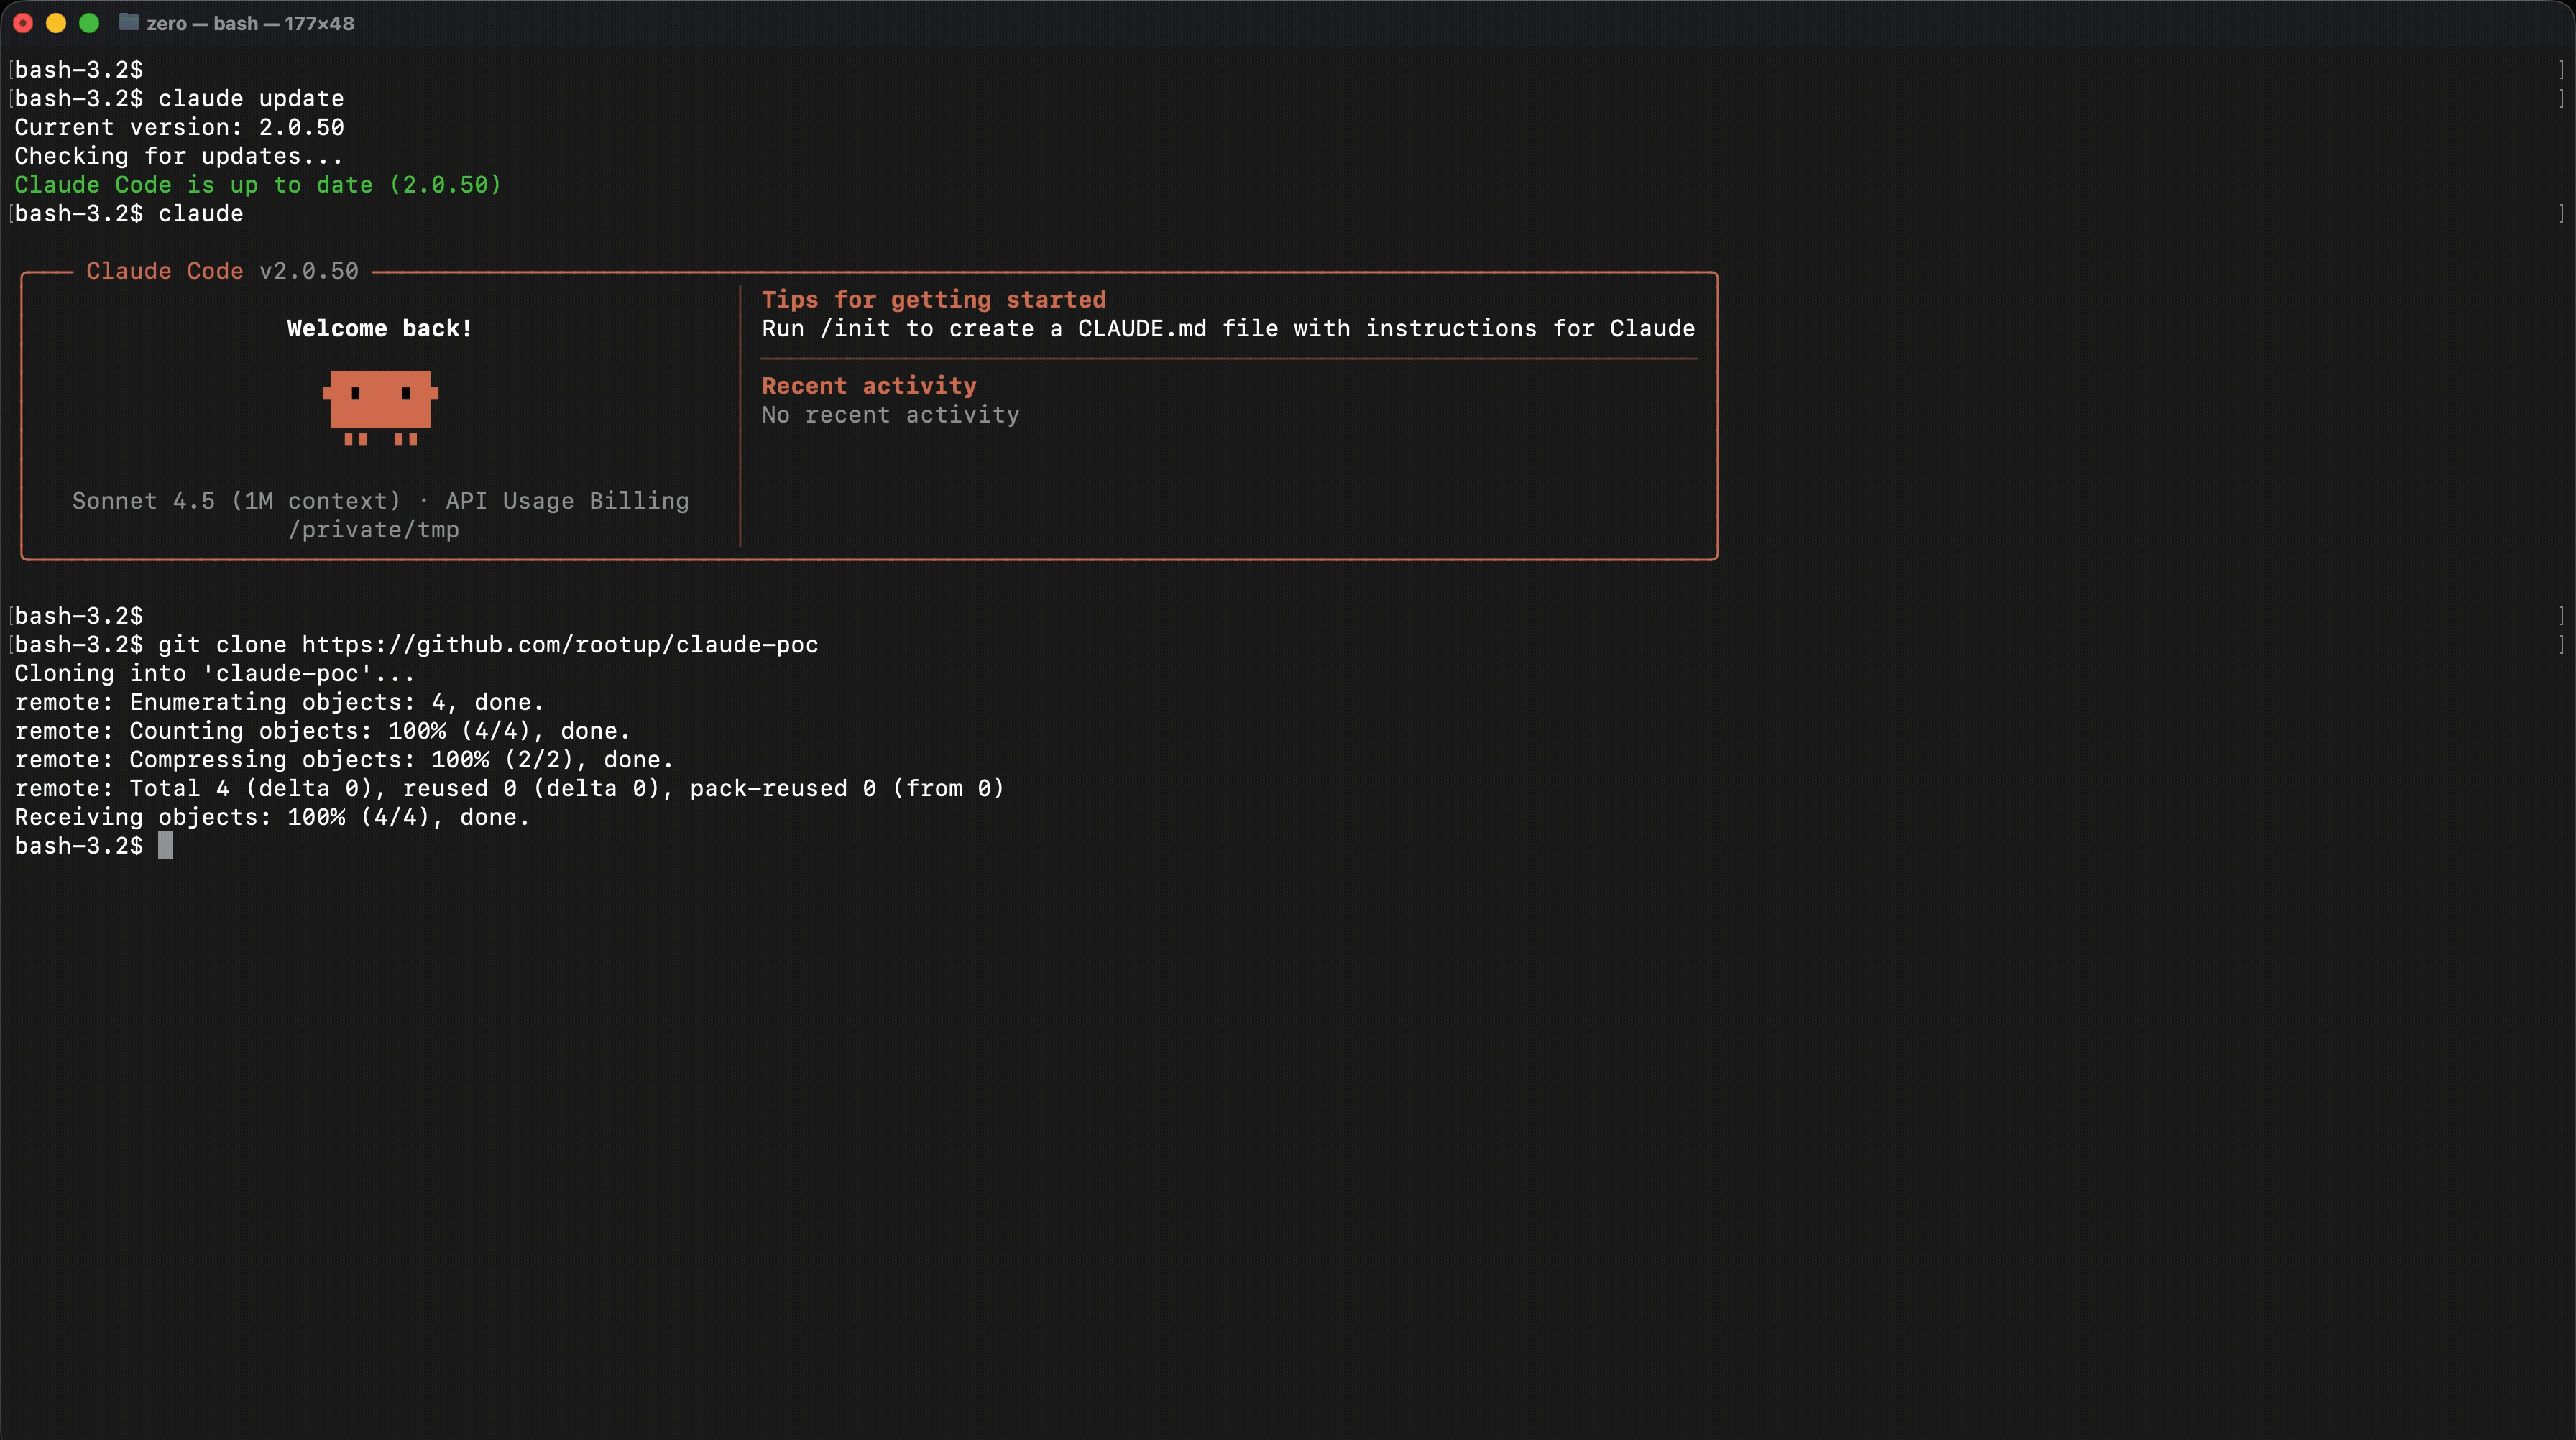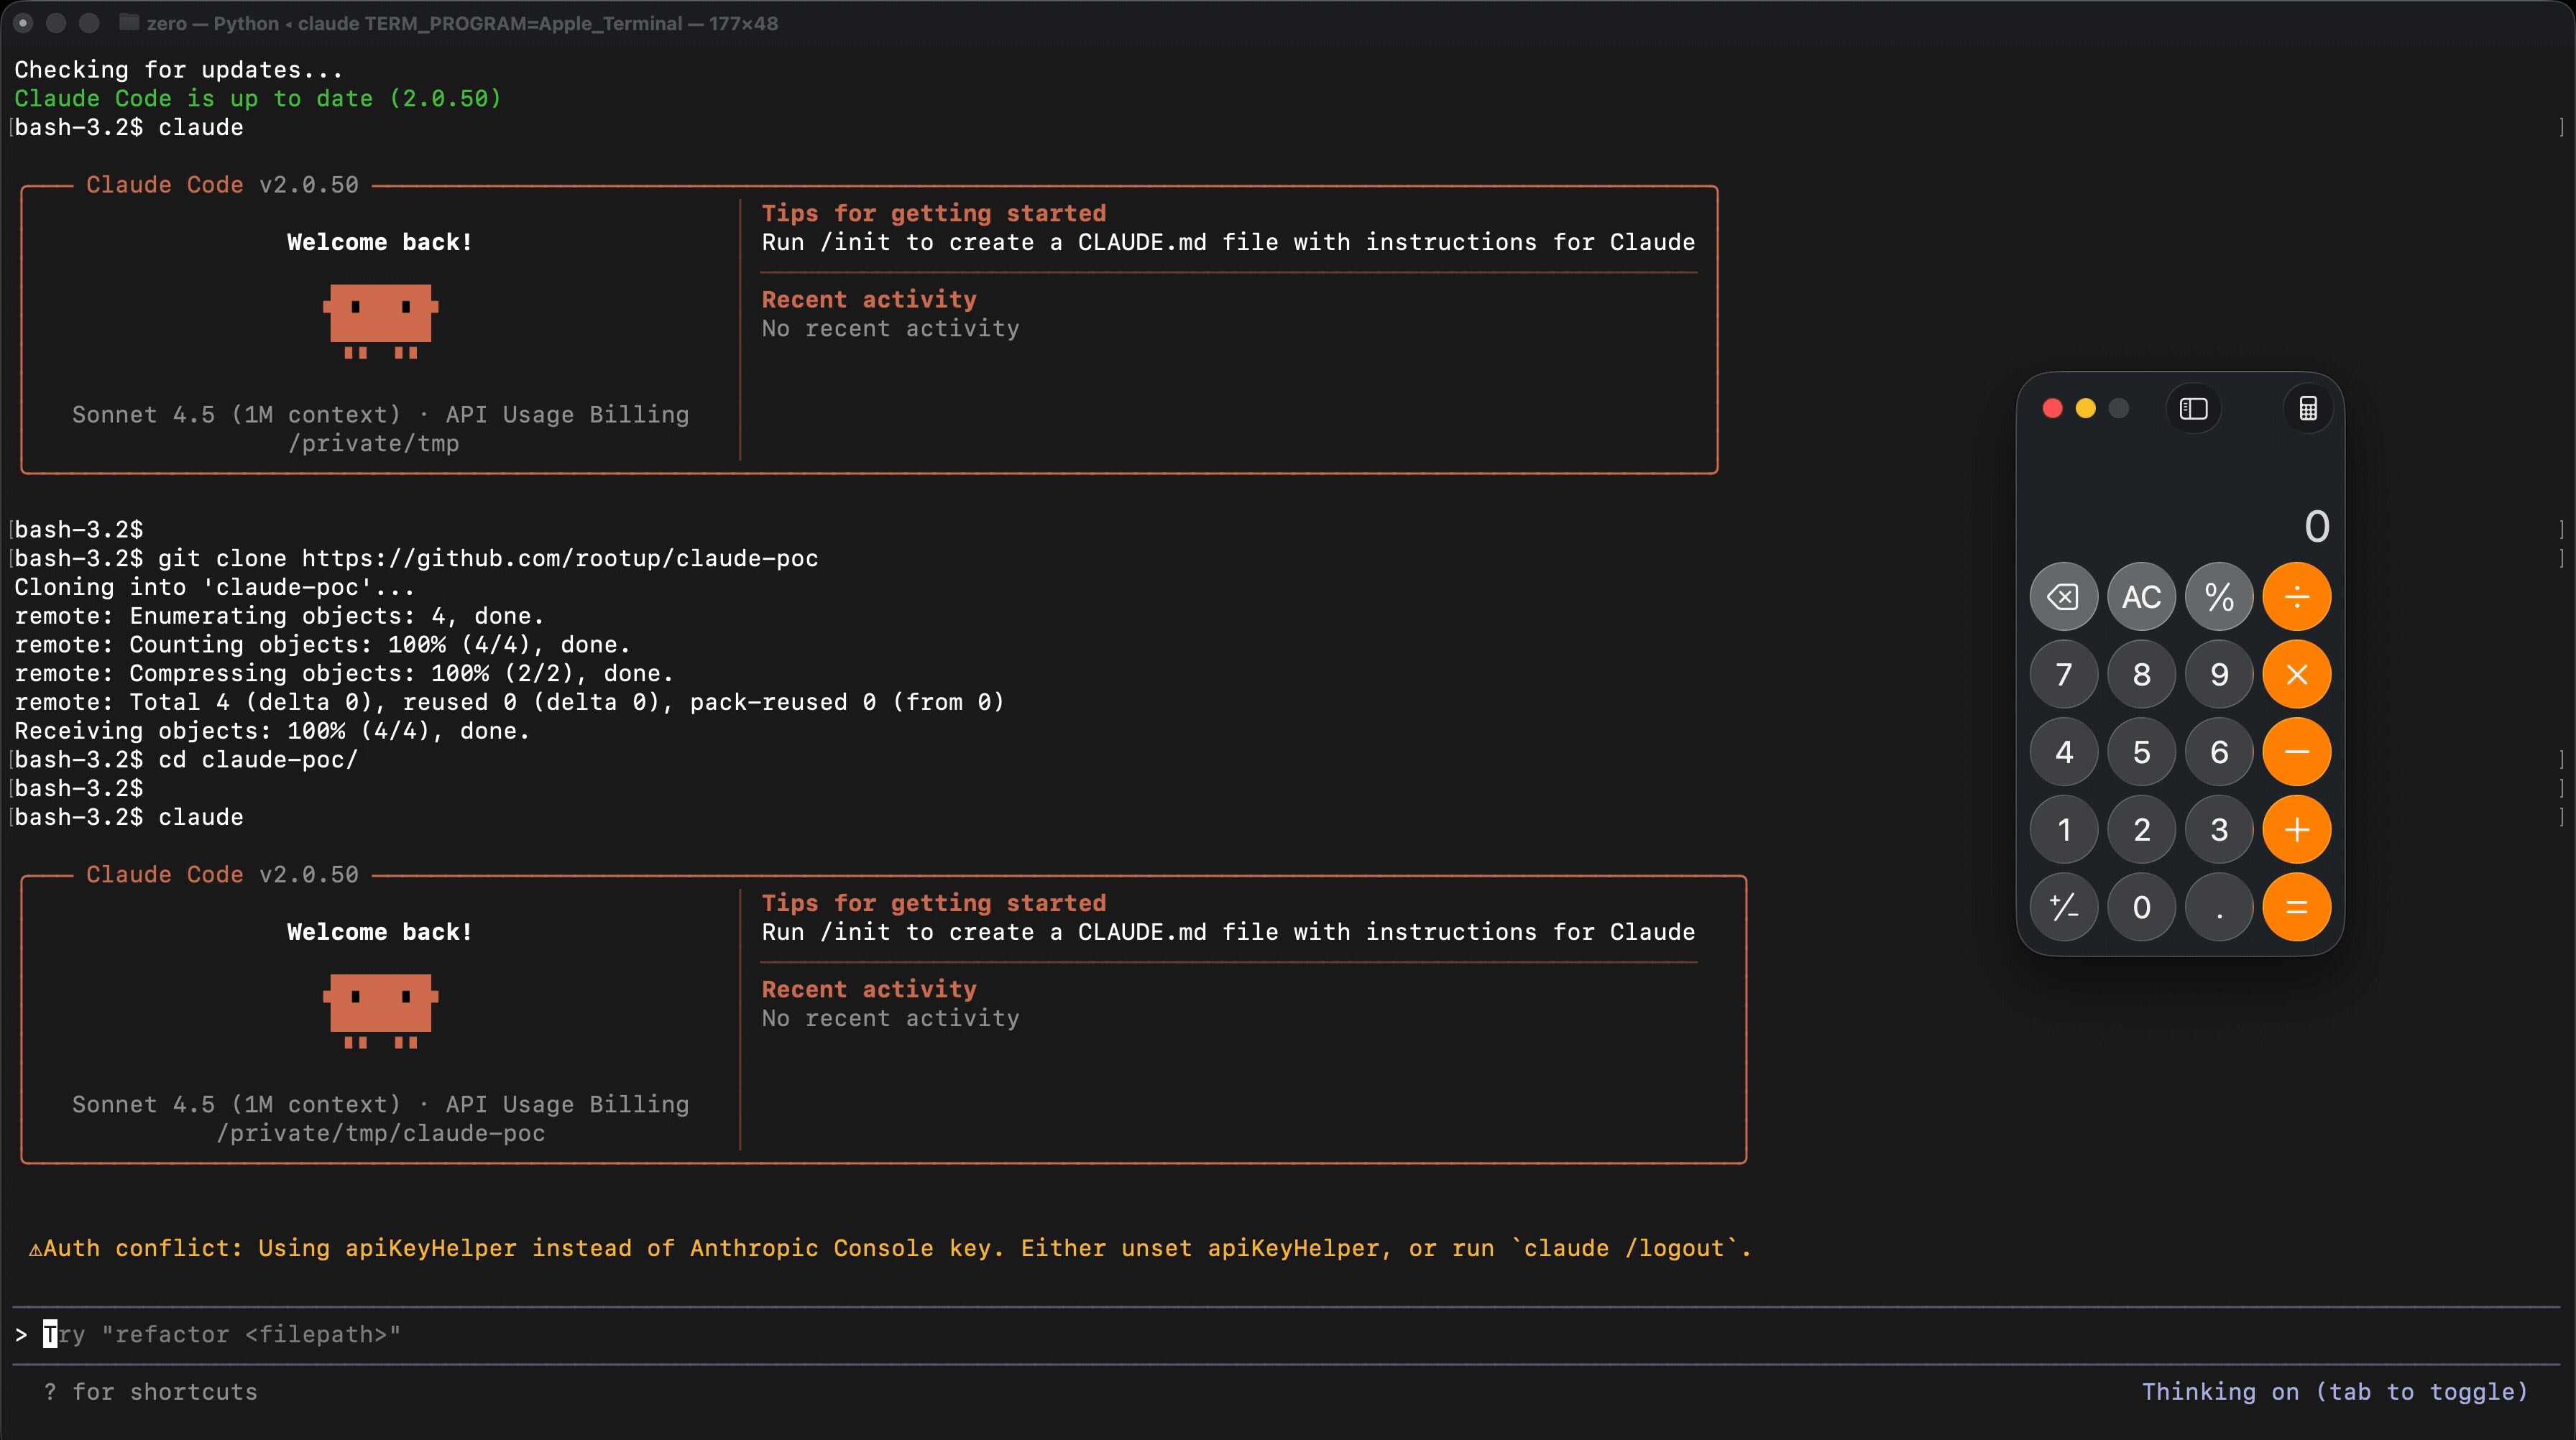 rootup/claude-poc
Claude Code Esecuzione remota di codice
 ysrc/pil-rce-by-ghostbutt
Sfruttando la vulnerabilità di esecuzione di comandi nel modulo Python PIL
 revoltsecurities/cve-2023-22527
Strumento di sfruttamento per CVE-2023-22527 che prende di mira i server Confluence, consentendo l'esecuzione remota di codice con supporto per più…
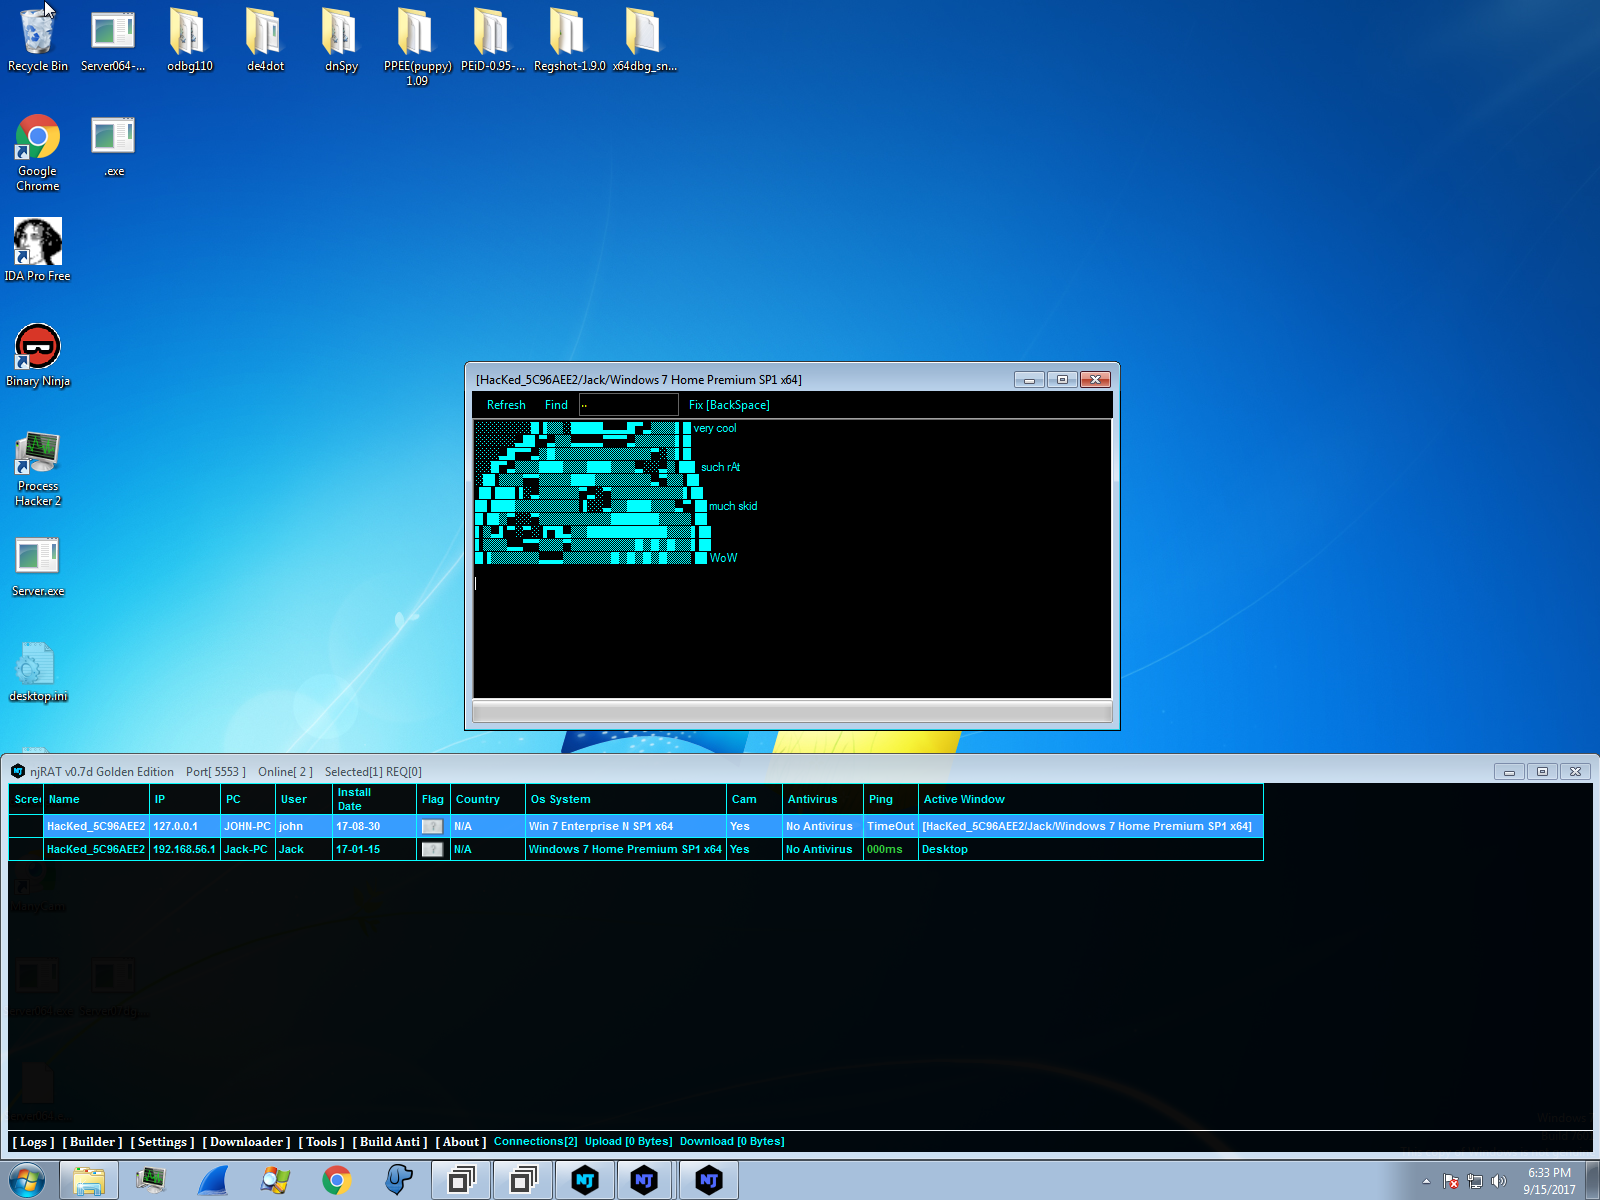 seep1959/njutils
Un programma client e chat per njrat 0.6.4, 0.7d e 0.7d golden edition.
 woodenklaas/cve-2021-44521
Proof-of-concept automatizzato per CVE-2021-44521, che consente l'esecuzione remota di codice su Apache Cassandra tramite funzioni definite…
 deadexpl0it/cve-2026-78006-poc
POC per CVE-2026-78006 The Events Calendar <= 6.17.4 - Iniezione di Oggetti PHP non Autenticata con Esecuzione di Codice Remoto
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
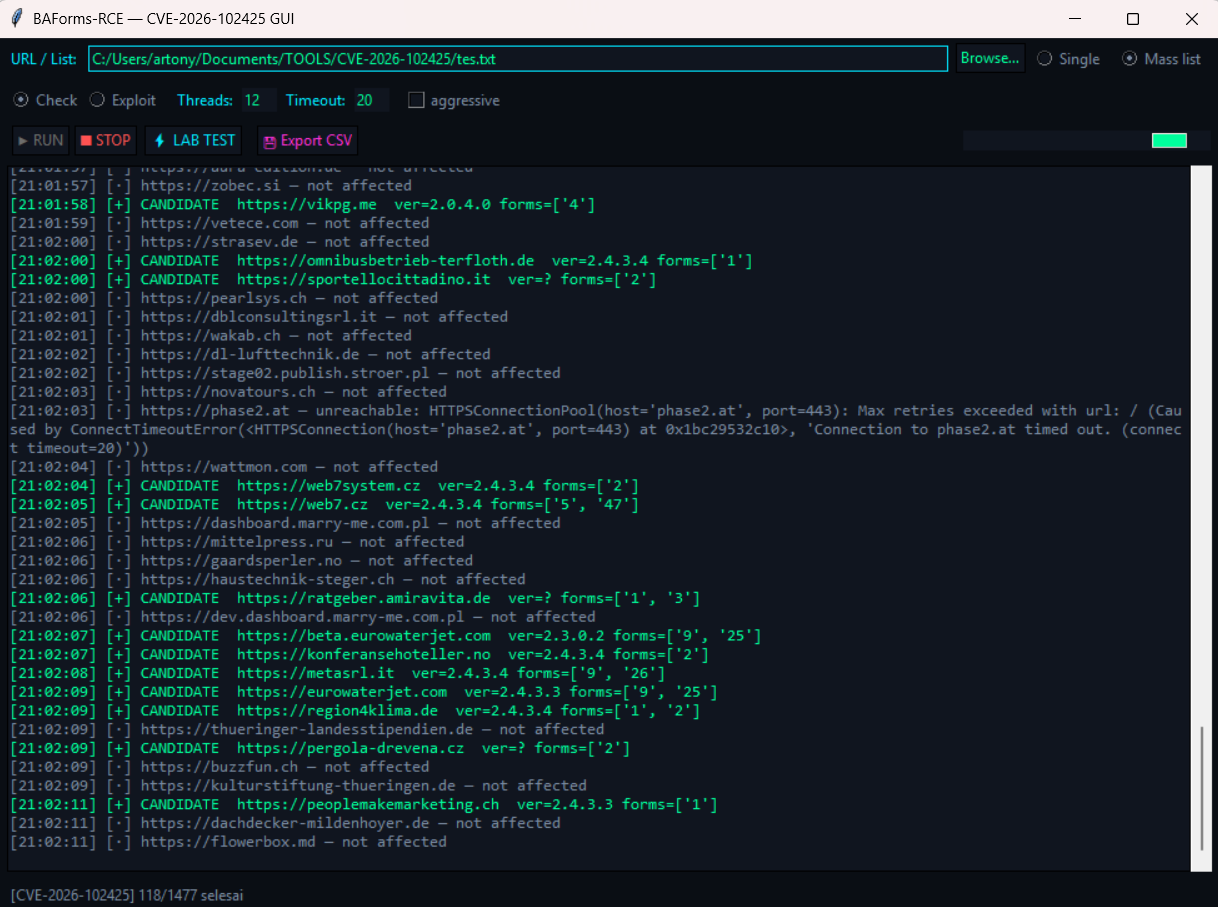 tonydelouvre/cve-2026-102425
Scanner GUI ed exploit per CVE-2026-102425, un RCE non autenticato in Balbooa Forms (com_baforms) tramite iniezione di shortcode PHP, con scansione…
 infiniteloopers/cve-2019-2107
Prova di concetto di exploit per CVE-2019-2107, che dimostra l'esecuzione remota di codice tramite un video HEVC manipolato sul framework…
 retrobyte/shadowtech-rat
Un esempio di strumento di amministrazione remota.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Proof-of-concept in Python per CVE-2026-44011 in Craft CMS, che sfrutta l'esecuzione di codice in remoto autenticata con esecuzione di comandi e…








