
 #3
Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.
Raccomandato da Kitploit

 horizon3ai/ahsaycbs-auth-bypass-rce
Un exploit proof of concept per CVE-2026-105133 e CVE-2026-105134 che interessano AhsayCBS
 rapid7/metasploit-javapayload
Libreria di payload Java obsoleta per Metasploit, che fornisce agenti Meterpreter Java e Android creati con Maven. Unita in metasploit-payloads.
 d4kw1n/cve-2026-102607-zoneminder
PoC Python che sfrutta CVE-2026-102607, un'iniezione di comandi OS autenticata in ZoneMinder <= 1.38.1 exportEvents() che consente RCE, esfiltrazione…
 dodge-mptc/cve-2023-31446-remote-code-execution
Dimostra l'esecuzione remota di codice nel firmware di Cassia Gateway tramite il parametro `queueUrl` non sanificato, consentendo ad attaccanti non…
 byt3bl33d3r/gcat
Una backdoor PoC che usa Gmail come server C&C
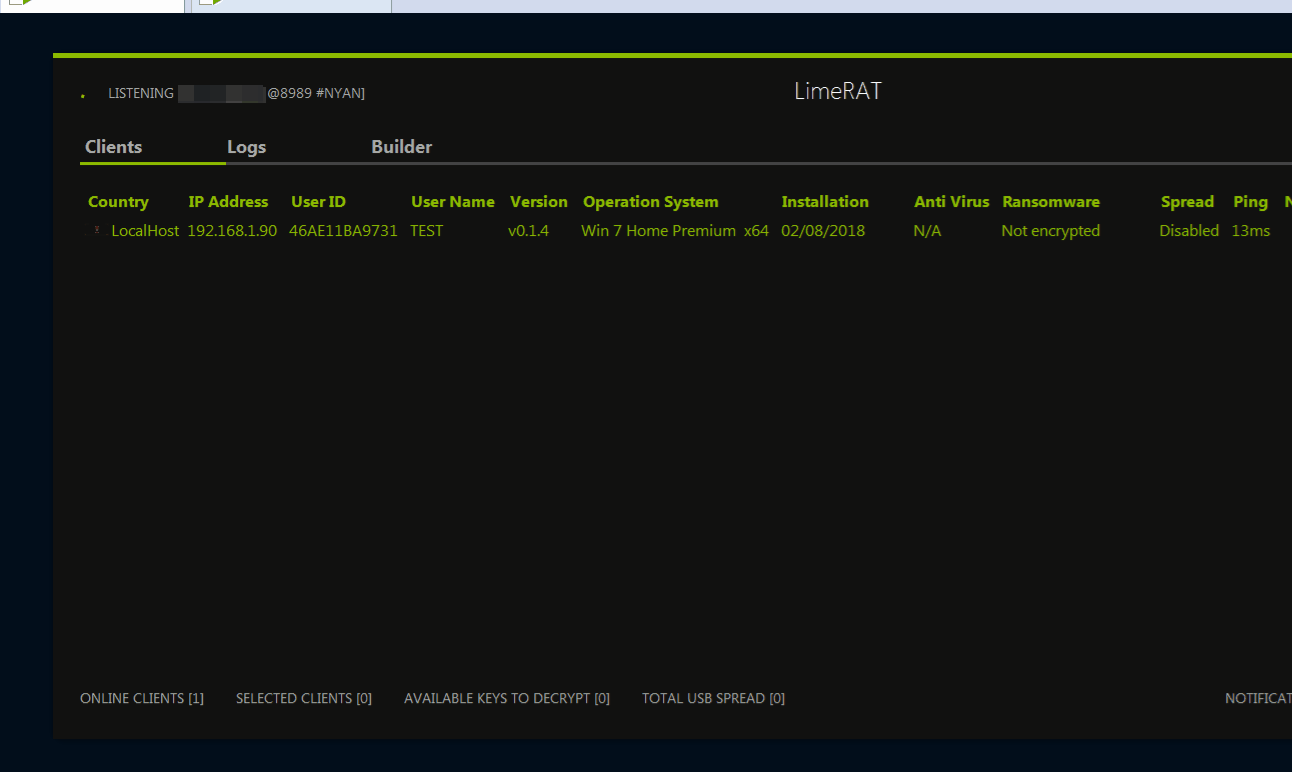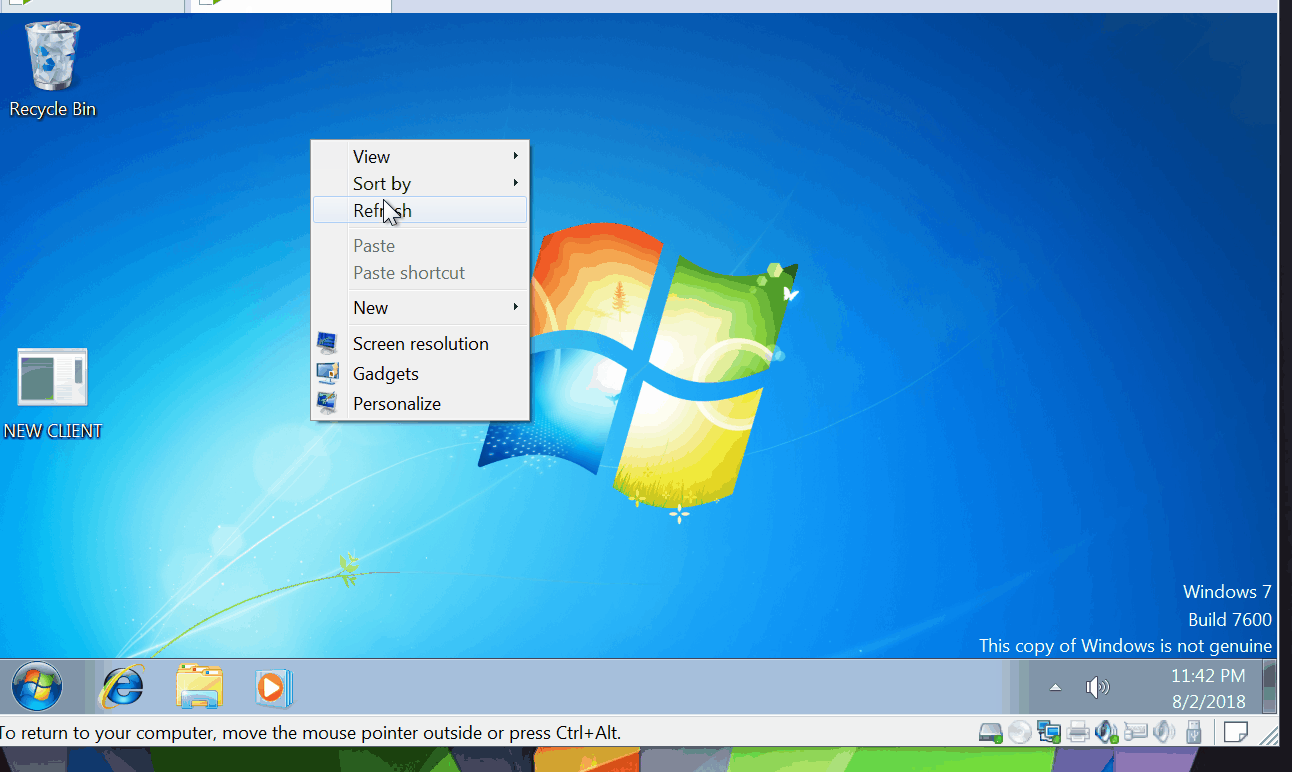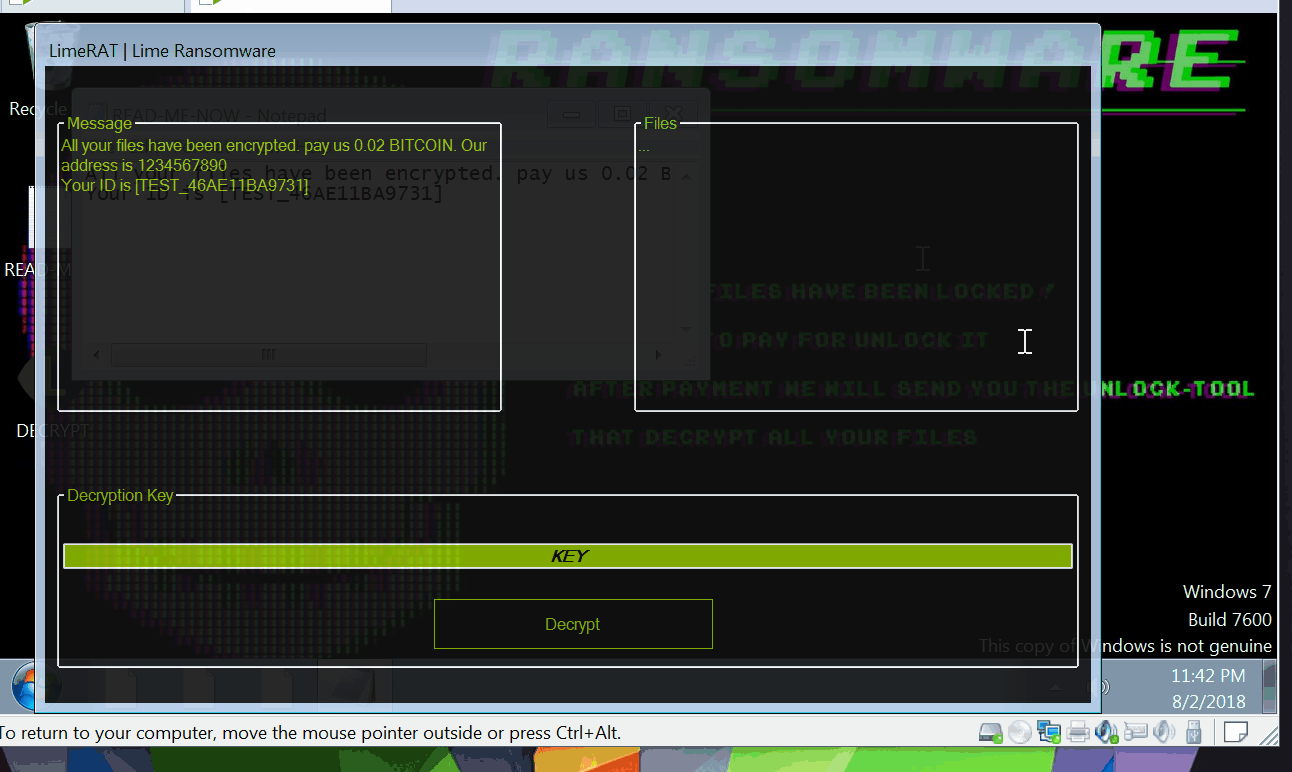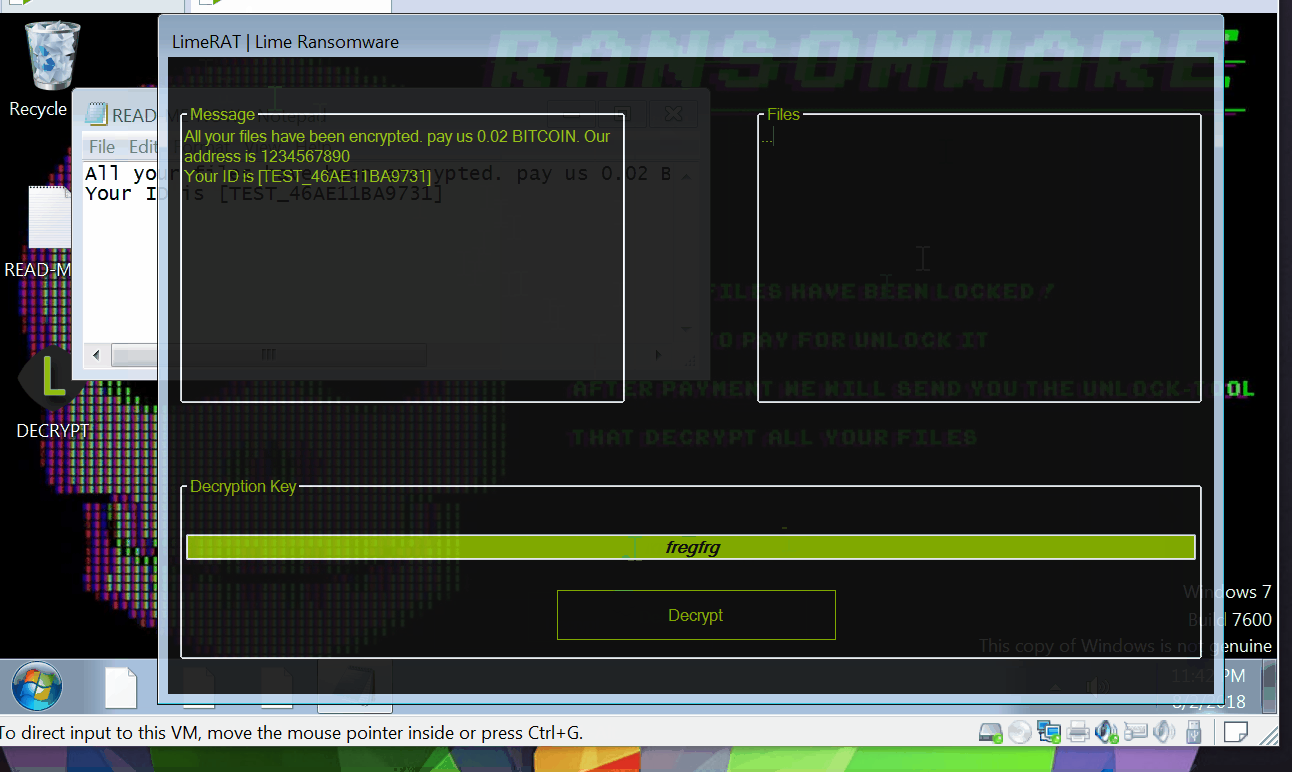 nyan-x-cat/lime-rat
LimeRAT | Semplice, ma potente strumento di amministrazione remota per Windows (RAT)
 qwqdanchun/dcrat
Un semplice strumento remoto in C#.
 mr-un1k0d3r/thundershell
RAT basato su Python / C# PowerShell non gestito
 tiagorlampert/saint
👁️ (s)AINT è un generatore di spyware per sistemi Windows scritto in Java. [Sviluppo interrotto]
 sp00kyskelet0n/discordrat
Discord Remote Administration Tool completamente scritto in Python3
 dobin/antnium
Un framework C2 per l'accesso iniziale in Go
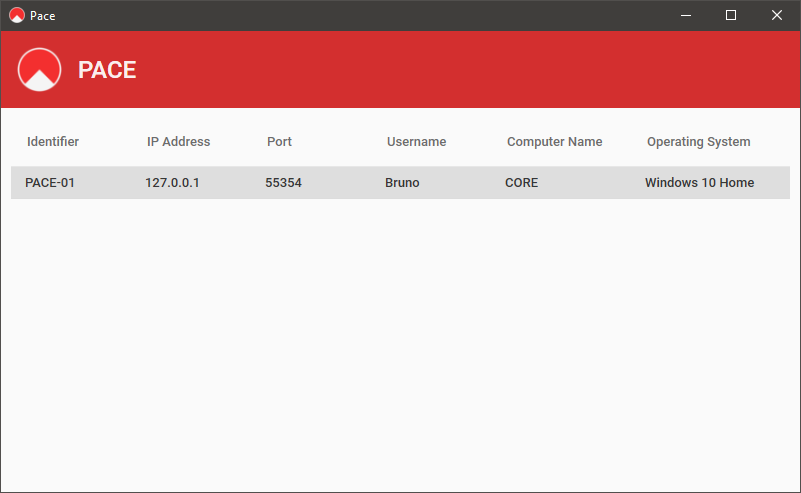 typetrait/pace
Strumento di accesso remoto per Windows.
 cisco-talos/remcos-decoder
POC del Decryptor Talos per Remcos RAT versione 2.0.5 e precedenti
 alanbaumgartner/aurora
Aurora strumento di amministrazione remota
 mitre/caldera-crater
Impianto RAT (remote access trojan) in C# per il framework di emulazione dell'avversario Caldera, che consente comando e controllo post-exploitation…








