
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/tonydelouvre/cve-2026-102425
Scanner di VulnerabilitàAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPost-ExploitSicurezza WebPenetration TestingUtilità e Framework
Sviluppo Payload
Trojan di Accesso Remoto
GitHubtonydelouvre/cve-2026-102425

CVE-2026-102425

Scanner GUI ed exploit per CVE-2026-102425, un RCE non autenticato in Balbooa Forms (com_baforms) tramite iniezione di shortcode PHP, con scansione di massa e upload di shell.

Vedi Repository
361 mese faNon ancora revisionato
Condividi

🖥️ BAForms-RCE — CVE-2026-102425 GUI

Scanner/exploit GUI dark-neon per CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: RCE non autenticato tramite field shortcode injection nell'azione PHP-after-submission (eval()).

Implementazione GUI autonoma (standalone) — riscritta da zero sulla base del meccanismo pubblicato nell'advisory ufficiale. Non è un wrapper CLI di terze parti.

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
Componentecom_baforms (Balbooa Forms)
Affected1.0.0 – 2.4.3.3 (fix ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ Funzionalità

  • Single URL & Mass list (file .txt, un URL per riga)
  • Check — rileva com_baforms, versione dal manifest, form pubblici (loadAjaxForm / embed), candidati exploitable
  • Exploit — field shortcode breakout (" ;echo MARKER;//), verifica del marker, opzione drop uploader (up.php) + verifica web-visible (shell_url)
  • LAB TEST — mock server locale che simula l'eval() dello shortcode, 100% sicuro per testare il payload
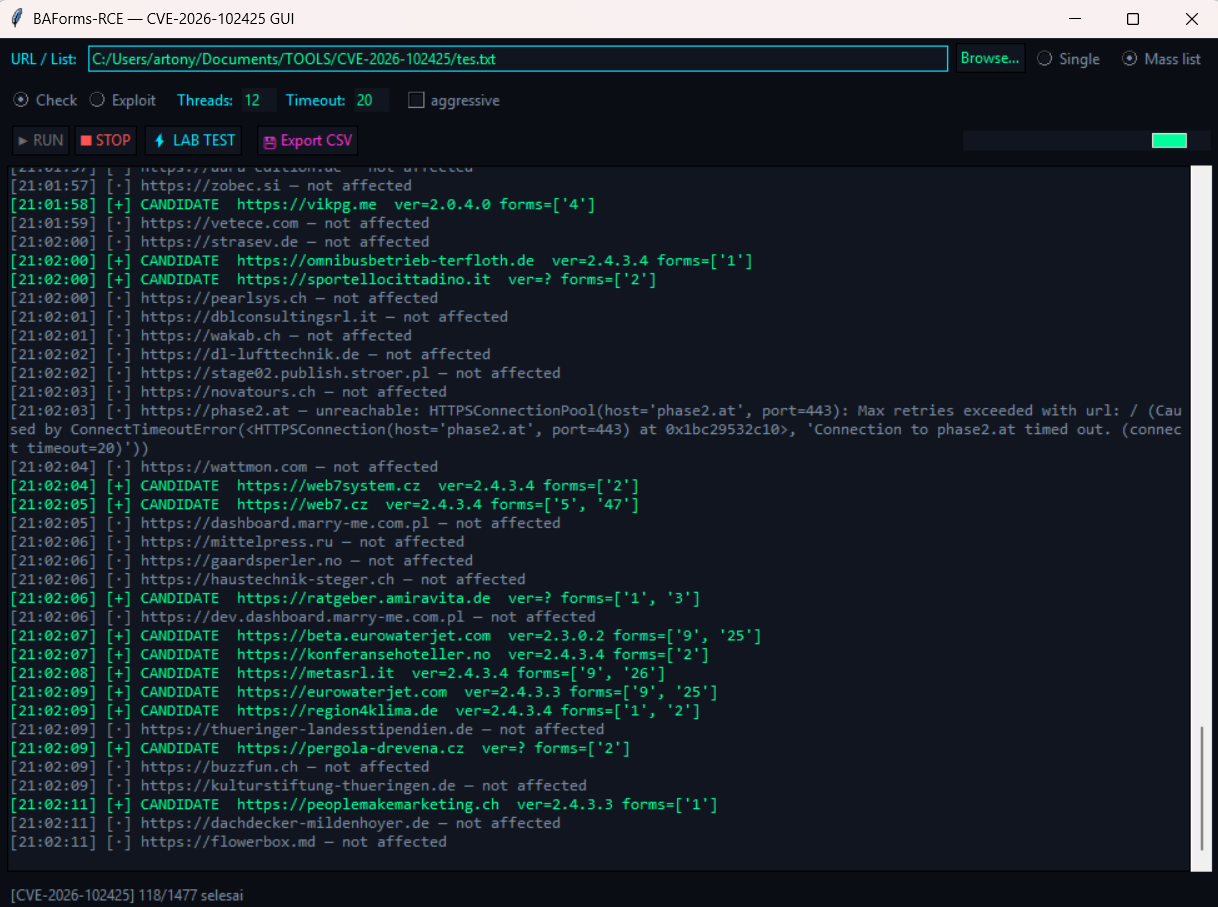
  • Browse… — selettore file list tramite dialog
  • Export CSV — tutti i risultati (check/exploit/lab) in un unico file CSV
  • hits.txt / exploited.txt — output mass automatico
  • Multithread + timeout + progress bar + log colorato
  • Tema dark neon 🟢

GUI

📦 Installazione

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+. Windows/Linux/macOS.

🚀 Come si usa

  1. Esegui python main.py
  2. Inserisci l'URL target (single) oppure clicca Browse… per il file list (mass)
  3. Scegli l'azione: Check (sicuro, solo rilevamento) oppure Exploit
  4. Non sei sicuro che il payload funzioni? Clicca ⚡ LAB TEST — test locale senza toccare host reali
  5. Al termine della scansione, clicca 💾 Export CSV oppure recupera hits.txt / exploited.txt

⚠️ Authorized security testing only. Usalo solo su sistemi che possiedi o per cui hai autorizzazione scritta ai test. L'abuso è una tua responsabilità legale.

🧪 Meccanismo (in breve)

Balbooa Forms consente all'admin di definire PHP eseguito dopo l'invio del form. Quel PHP può contenere field shortcode sostituiti con il valore grezzo inviato dal visitatore prima dell'eval() — senza escaping. Exploitable quando:

  1. Versione < 2.4.3.4
  2. Esiste un form pubblico che usa l'azione PHP-after-submission
  3. Lo shortcode del field si trova dentro una stringa PHP double-quoted → breakout classico ";echo …;//

CVSS AT:P significa che la configurazione vulnerabile (punti 2–3) deve essere presente — installare solo il componente non basta.

🩹 Remediation

  1. Aggiorna Balbooa Forms a 2.4.3.4+
  2. Rimuovi le azioni PHP-after-submission che usano field/URL shortcode finché la patch non è installata
  3. Attiva reCAPTCHA sui form pubblici
  4. Esegui un audit di images/baforms/uploads/, dei form e degli account admin

📚 Riferimenti

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — vedi LICENSE.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







