
 #3
Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.
Raccomandato da Kitploit
 k4m1diamond/flowise-rce
Codice exploit proof-of-concept per CVE-2025-58434 e CVE-2025-59528, che dimostra l'esecuzione di codice in remoto in Flowise.
 kamalx06/tornadoc2
Framework C2 pull-based con dieci trasporti nativi, handler multi-profilo concorrenti, tasking firmato con ECDSA e un team server multi-operatore con…
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - sshguard THRESHOLD CRLF
 horizon3ai/ahsaycbs-auth-bypass-rce
Un exploit proof of concept per CVE-2026-105133 e CVE-2026-105134 che interessano AhsayCBS
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 abraxas/veneficus
Impianto end-to-end super elite 0day. Full kill-chain. Exploit, escalate, pivot, poison, persistence.
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 d4kw1n/cve-2026-102607-zoneminder
PoC Python che sfrutta CVE-2026-102607, un'iniezione di comandi OS autenticata in ZoneMinder <= 1.38.1 exportEvents() che consente RCE, esfiltrazione…
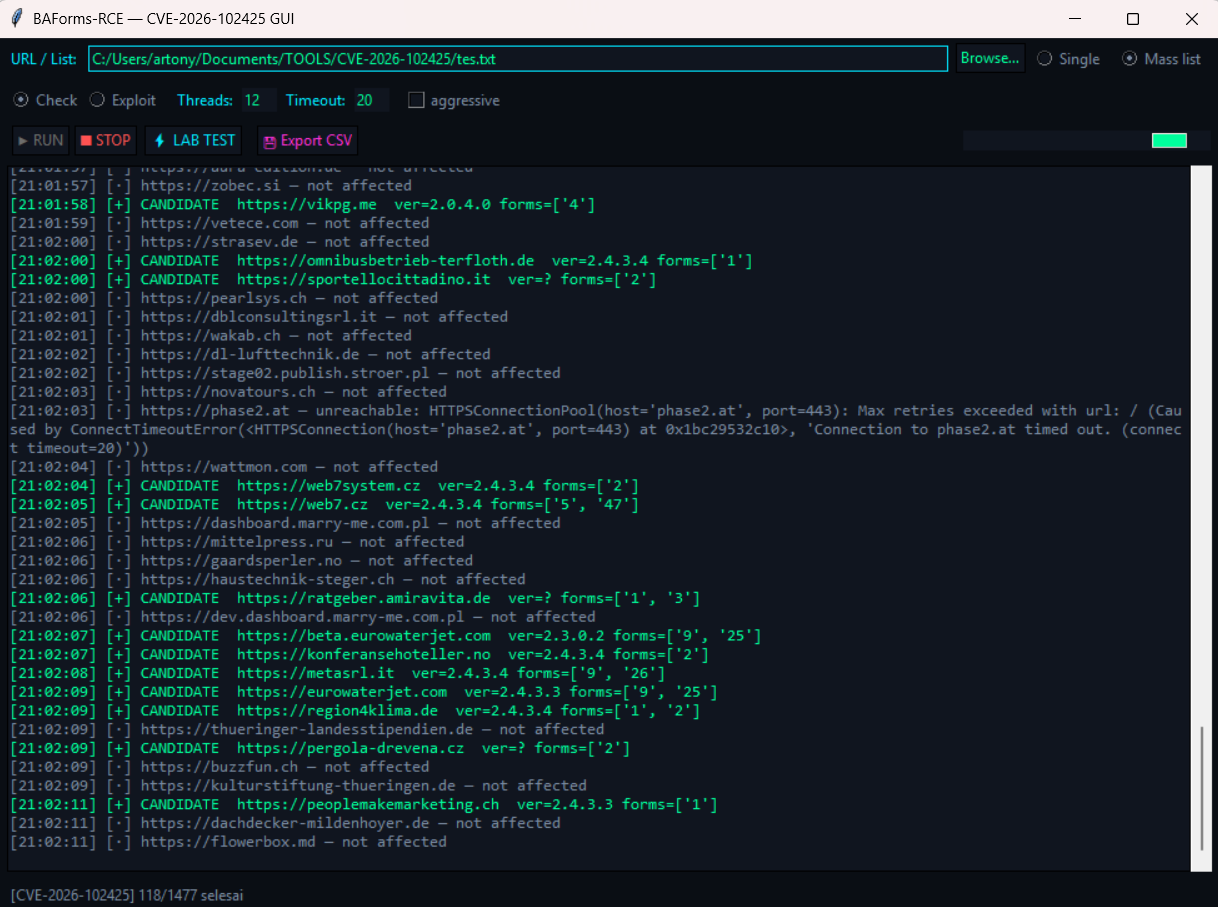 tonydelouvre/cve-2026-102425
Scanner GUI ed exploit per CVE-2026-102425, un RCE non autenticato in Balbooa Forms (com_baforms) tramite iniezione di shortcode PHP, con scansione…
 mythicagents/xenon
Un agente Mythic per Windows scritto in C
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Proof-of-concept in Python per CVE-2026-44011 in Craft CMS, che sfrutta l'esecuzione di codice in remoto autenticata con esecuzione di comandi e…
 grisuno/lazyown
Framework red team e piattaforma C2 multi-operatore con agenti AI, implant malleabili, rootkit, motore di phishing e 741 comandi CLI che coprono…
 shadowforge-cyber/cve-2026-65660-poc
Exploit di Code Injection tramite Direttiva Register Maliziosa
 langz337/cve-2026-63030
Strumento di exploit in Python che concatena la confusione di route batch REST di CVE-2026-63030 con l'iniezione SQL di CVE-2026-60137 per ottenere…
 digiprosec/microtrick
PoC Python autonomo che sfrutta la catena SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) per ottenere accesso admin completo non autenticato sui…
 iicaicai/cve-2026-5524-poc
Toolkit Python di mass-exploit per CVE-2026-5524, un RCE tramite upload di file non autenticato nel plugin WordPress Divi Form Builder, con upload di…
 deadexpl0it/cve-2026-78006-poc
POC per CVE-2026-78006 The Events Calendar <= 6.17.4 - Iniezione di Oggetti PHP non Autenticata con Esecuzione di Codice Remoto








