
 #3
Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.
Raccomandato da Kitploit

 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 grisuno/lazyown
Framework red team e piattaforma C2 multi-operatore con agenti AI, implant malleabili, rootkit, motore di phishing e 741 comandi CLI che coprono…
 bishopfox/sliver
Framework di Emulazione Avversaria
 jpillora/chisel
Tunnel TCP/UDP veloce su HTTP con crittografia SSH, supporta reverse port forwarding, proxy SOCKS5 e autenticazione client per un attraversamento…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 deadexpl0it/cve-2026-78006-poc
POC per CVE-2026-78006 The Events Calendar <= 6.17.4 - Iniezione di Oggetti PHP non Autenticata con Esecuzione di Codice Remoto
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 mythicagents/xenon
Un agente Mythic per Windows scritto in C
 its-a-feature/mythic
Un framework collaborativo, multi-piattaforma, per red teaming
 user696/mrrat
:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
jm33-m0/emp3r0rSelf‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 machine1337/telegramrat
RAT cross-platform basato su Telegram che comunica tramite Telegram per eludere le restrizioni di rete.
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
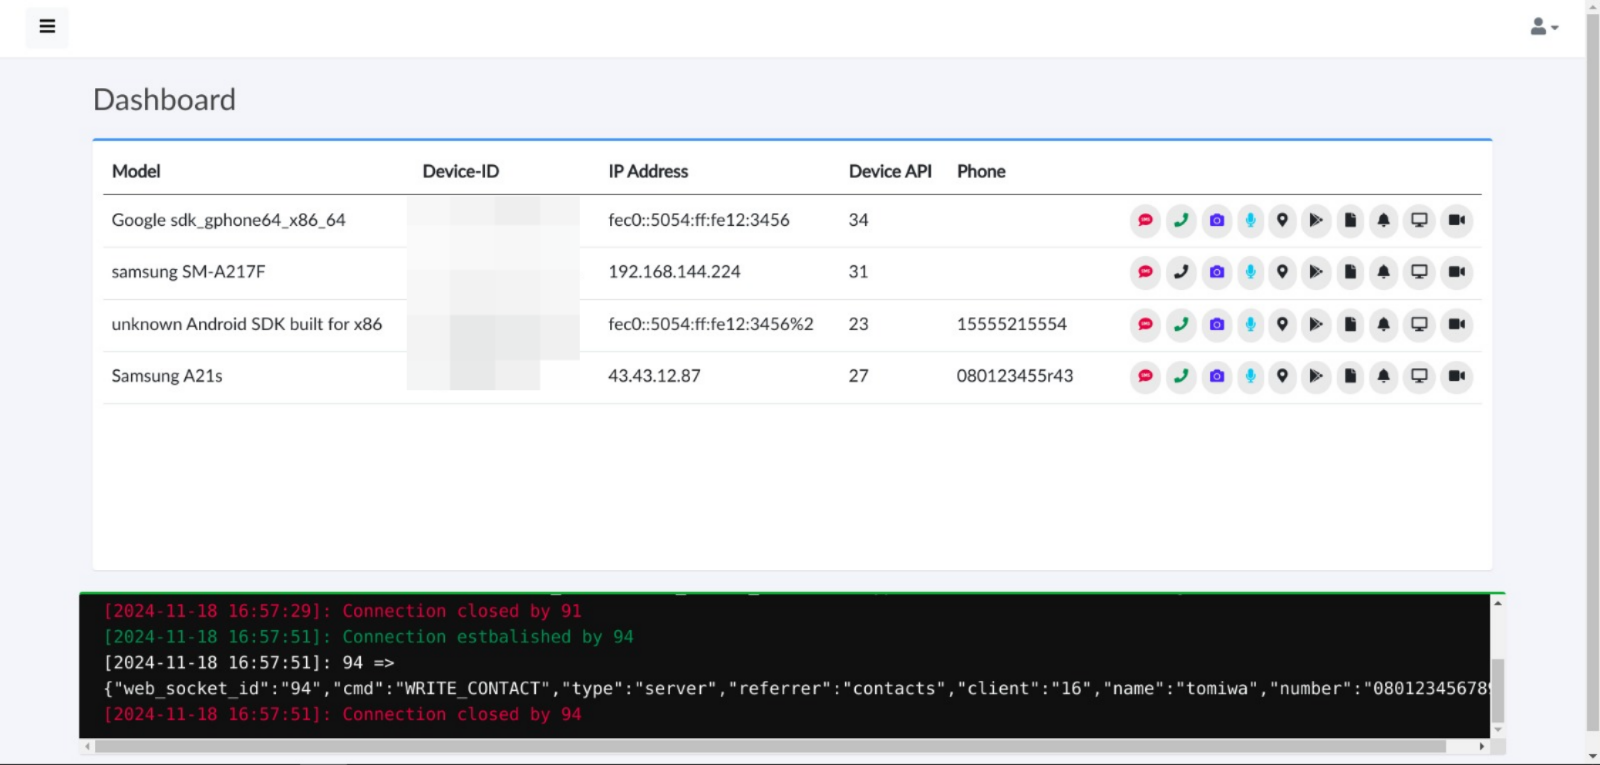 tomiwa-ot/moukthar
Strumento di amministrazione remota per Android
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.



