
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Trojan di Accesso Remoto — Pagina 4 | Kitploit
Categorie

Trojan di Accesso Remoto

Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
emp3r0r preview#3

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k5 giorni fa
merlin preview#4

merlin

GitHubne0nd0g/merlin
5.6k6 giorni fa
sliver preview#5

sliver

GitHubbishopfox/sliver
11.7k1 giorno fa
Mythic preview#6

Mythic

GitHubits-a-feature/mythic
4.7k9 giorni fa
Empire preview#8

Empire

GitHubbc-security/empire
5.2k1 mese fa
metasploit-framework preview#9

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k12h 53m fa
kubesploit preview#10

kubesploit

GitHubcyberark/kubesploit
1.2k1 anno fa
AdaptixC2 preview#12

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5k26 giorni fa
chisel preview#13

chisel

GitHubjpillora/chisel
16.4k9 giorni fa
ligolo-ng preview#14

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8k25 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
160 risultati
TeleShadow2 preview

TeleShadow2

GitHubparsingteam/teleshadow2

TeleShadow - Stealer di sessioni di Telegram Desktop (Windows)
malware-analysisremote-access-trojan
1158 anni fa
TeleShadow3 preview

TeleShadow3

GitHubeternalc0der/teleshadow3

Furto di sessione di Telegram Desktop
information-gatheringmalware-analysissocial-engineering+1
1787 anni fa
Windows-Python-RAT preview

Windows-Python-RAT

GitHubthe404hacking/windows-python-rat

Un nuovo strumento di amministrazione remota per Microsoft Windows [RAT] in Python di Sir.4m1R.
persistence-mechanismscommand-and-controlremote-access-tool+3
1166 anni fa
dnschan preview

dnschan

GitHubrwhitcroft/dnschan

Un trojan per accesso remoto tramite DNS
data-exfiltrationcommand-and-controlred-teaming+3
9810 anni fa
MicroTrick preview

MicroTrick

GitHubdigiprosec/microtrick

PoC Python autonomo che sfrutta la catena SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) per ottenere accesso admin completo non autenticato sui…
embedded-systems-securityprivilege-escalationiot-security+7
5527 giorni fa
pyFUD preview

pyFUD

GitHubmachine1337/pyfud

TROJAN PER ACCESSO REMOTO MULTIPIATTAFORMA (RAT)
payload-generationpersistence-mechanismspost-exploitation+3
1181 anno fa
ConTroll_Remote_Access_Trojan preview

ConTroll_Remote_Access_Trojan

GitHublithium876/controll_remote_access_trojan

Creato un Trojan di accesso remoto MOLTO SEMPLICE che stabilirà il controllo amministrativo su qualsiasi macchina Windows che compromette.
privilege-escalationpersistence-mechanismsinformation-gathering+7
1028 anni fa
Coldroot preview

Coldroot

GitHubxlinshan/coldroot

Mac OS Trojan (RAT) fatto con amore <3
exploitationpost-exploitationpenetration-testing+4
9010 anni fa
RevengeRAT-Stub-CSsharp preview

RevengeRAT-Stub-CSsharp

GitHubnyan-x-cat/revengerat-stub-cssharp

Revenge-RAT C# Stub - Corretto
exploitationpost-exploitationmalware-analysis+3
936 anni fa
Umbra preview

Umbra

GitHubh3xduck/umbra

Un rootkit LKM che prende di mira le versioni del kernel 4.x e 5.x, che apre una backdoor in grado di generare una reverse shell verso un host…
privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
1365 anni fa
rat-shell preview

rat-shell

GitHubstphivos/rat-shell

Trojan di accesso remoto per Windows (RAT)
post-exploitationpenetration-testingcommand-and-control+3
8910 anni fa
BetterRAT preview

BetterRAT

GitHubmwsrc/betterrat

Better trojan di accesso remoto

persistence-mechanismslateral-movementdata-exfiltration+5
539 anni fa
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Moderno impianto PIC per Windows (64 e 32 bit)
shellcodepost-exploitationcommand-and-control+4
1051 anno fa
backcookie preview

backcookie

GitHubjofpin/backcookie

Piccola backdoor che utilizza cookie.
payload-generationweb-application-exploitationpenetration-testing+3
6410 anni fa
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

Malware mirato DNS over HTTPS (eseguito una sola volta)

payload-generationids-ips-evasioncryptography+3
973 anni fa
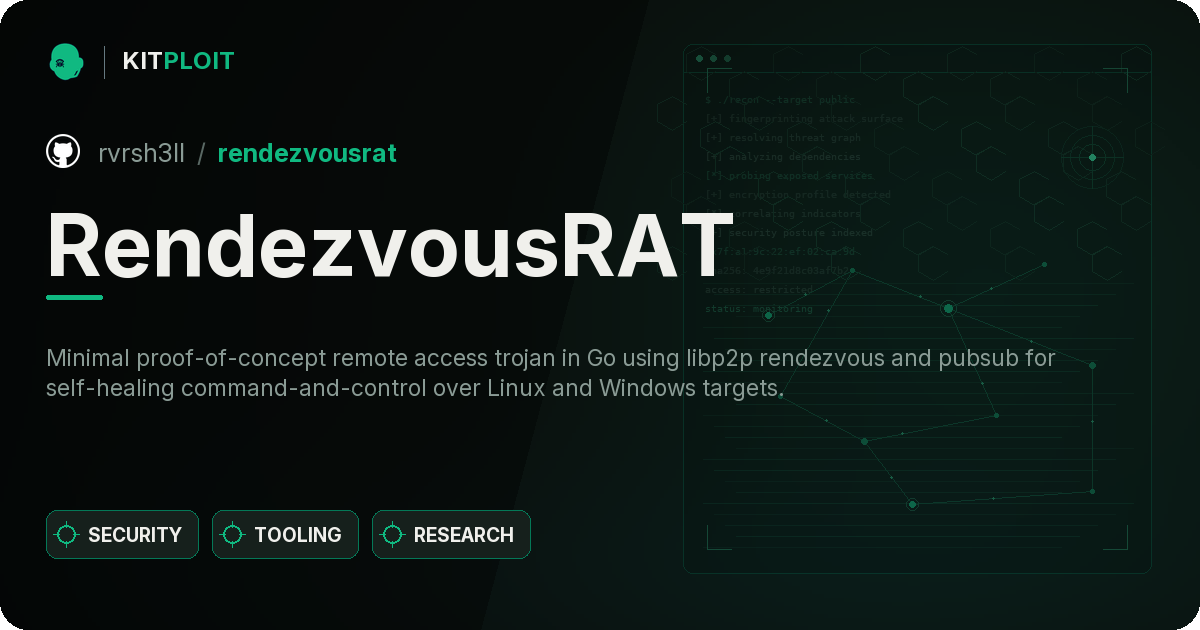
ZeroRAT preview

ZeroRAT

GitHub5alt/zerorat

ZeroRAT è un RAT one-liner per Windows.
privilege-escalationpayload-generationpersistence-mechanisms+9
6310 anni fa
RendezvousRAT preview

RendezvousRAT

GitHubrvrsh3ll/rendezvousrat

RAT auto-riparante che utilizza libp2p
post-exploitationcommand-and-controlred-teaming+1
885 anni fa
NTP_Trojan preview

NTP_Trojan

GitHubahhh/ntp_trojan

Trojan ad accesso remoto Reverse NTP in Python, per penetration tester

post-exploitationpenetration-testingcommand-and-control+3
6211 anni fa
Precedente1…345…9Successivo








