
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 bitcoindatalabs/ln-upgrade-dynamics
Codice, dati aggregati e sorgente LaTeX per 'Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security Advisories,…
 dagowda/confluencec2
Questo è un progetto volto a trasformare ogni altro prodotto SaaS in un C2, Confluence è solo l'inizio.
 pedrobarcha/memory-injection
Ricerca sulle injection di prompt persistenti tramite le funzionalità di memoria in Claude, Gemini e ChatGPT, con passaggi di riproduzione, dataset e…
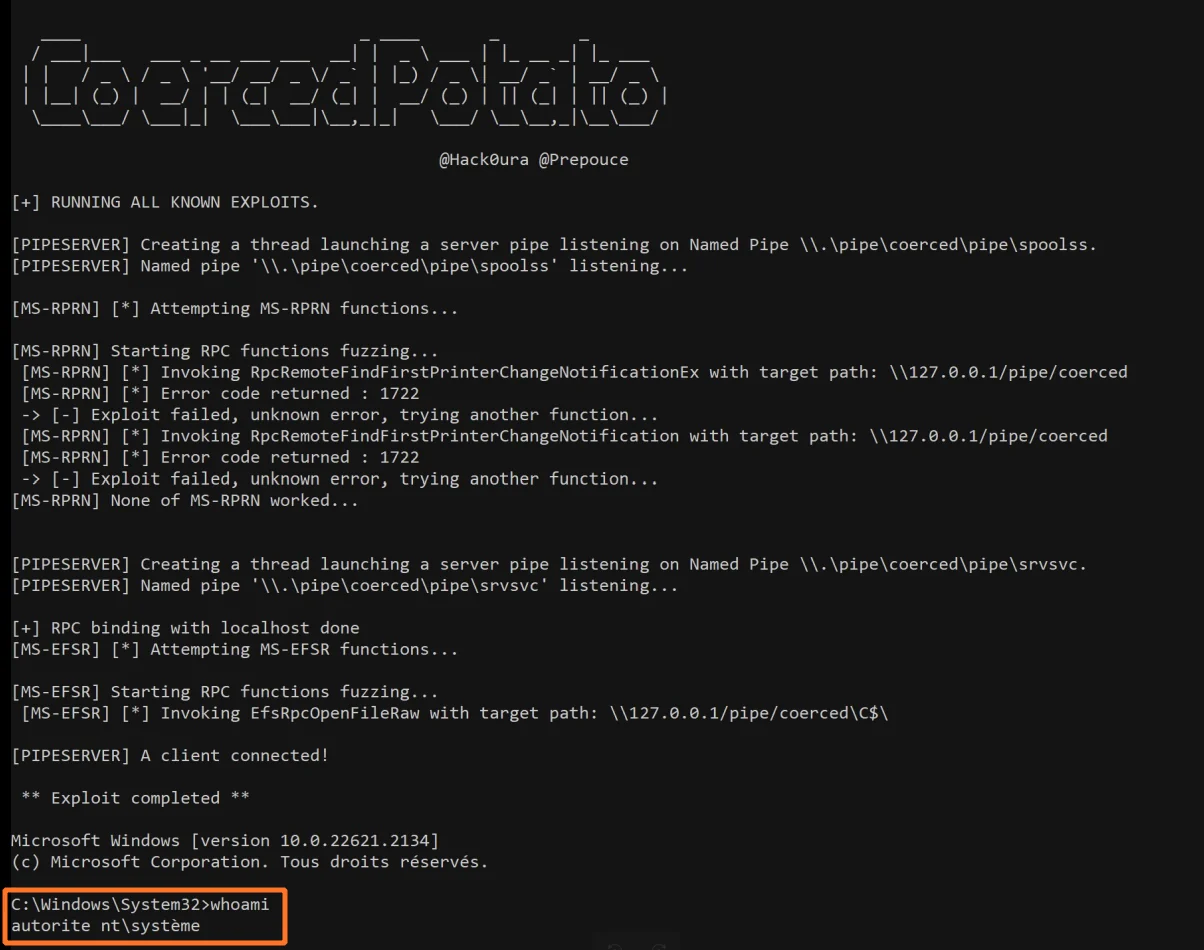 prepouce/coercedpotato
Strumento di escalation dei privilegi locale per Windows che sfrutta SeImpersonatePrivilege tramite coercizione RPC MS-RPRN e MS-EFSR per eseguire…
 hanxi19/black_hole_attack_for_vector_database
Implementazione di ricerca del Black-Hole Attack che avvelena gli indici dei database vettoriali tramite hubness guidata dalla centralità, con…
 trhhubsd/artex
Sistema LLM multi-agente per il penetration testing autonomo in laboratori isolati: gli agenti planner/worker condividono grafi di asset e di…
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-concept di laboratorio per una vulnerabilità di autorizzazione in Apache Superset 6.1.0, in cui un editor di dashboard con ruolo Gamma…
 2t8a/cve-2025-49132
Scanner Python per CVE-2025-49132 che sfrutta un path traversal nell'endpoint locale di Pterodactyl Panel per estrarre i dati di configurazione del…
 constantinefedorov/review.cve-2021-3156
Proof-of-concept di exploit in Python per CVE-2021-3156 (Baron Samedit), un heap overflow in sudoedit che consente l'escalation dei privilegi locali…
 blendin/3snake
Strumento per estrarre informazioni dai processi appena avviati
 capture0x/aws-pentest
CLI automatizzata per la valutazione della sicurezza AWS con 30 moduli che coprono l'escalation dei privilegi IAM, l'esposizione S3, il calcolo, la…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 sysdopllc/vestacp-config-eval-rce
Avviso di sicurezza: VestaCP <= 0.9.8-26 sink eval del parser di configurazione autenticato -> RCE come root (antenato di HestiaCP GHSA-w3mx/cr7q,…
 zhangutah/security-research
Codice C proof-of-concept e writeup per vulnerabilità del kernel Linux divulgate, incluse le sorgenti degli exploit per singola CVE e l'analisi…
 silentisvox/syscallrevenant
Chiamate di sistema indirette pulite con manomissione delle chiamate di sistema.
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: Escalation di privilegi locale in MEmu Android Emulator 9.2.7.0
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…








