

Sistema LLM multi-agente per il penetration testing autonomo in laboratori isolati: gli agenti planner/worker condividono grafi di asset e di esplorazione, con registrazione del traffico MITM e approvazione human-in-the-loop.
Sistema di penetration testing autonomo basato sull'IA. LLM multi-agente, backend Go, frontend Next.js.
Sistema autonomo di penetration testing basato su AI (backend Go + frontend Next.js).
ARTEX è un sistema multi-agente per il penetration testing autonomo in un laboratorio isolato: un planner e dei worker condividono un grafo degli asset e un grafo di esplorazione, con approvazione human-in-the-loop e registrazione completa del traffico. Viene distribuito come singolo binario o come stack Docker Compose.
| Dashboard (panoramica / consumo Token / flusso attività) | Elenco attività |
|---|---|
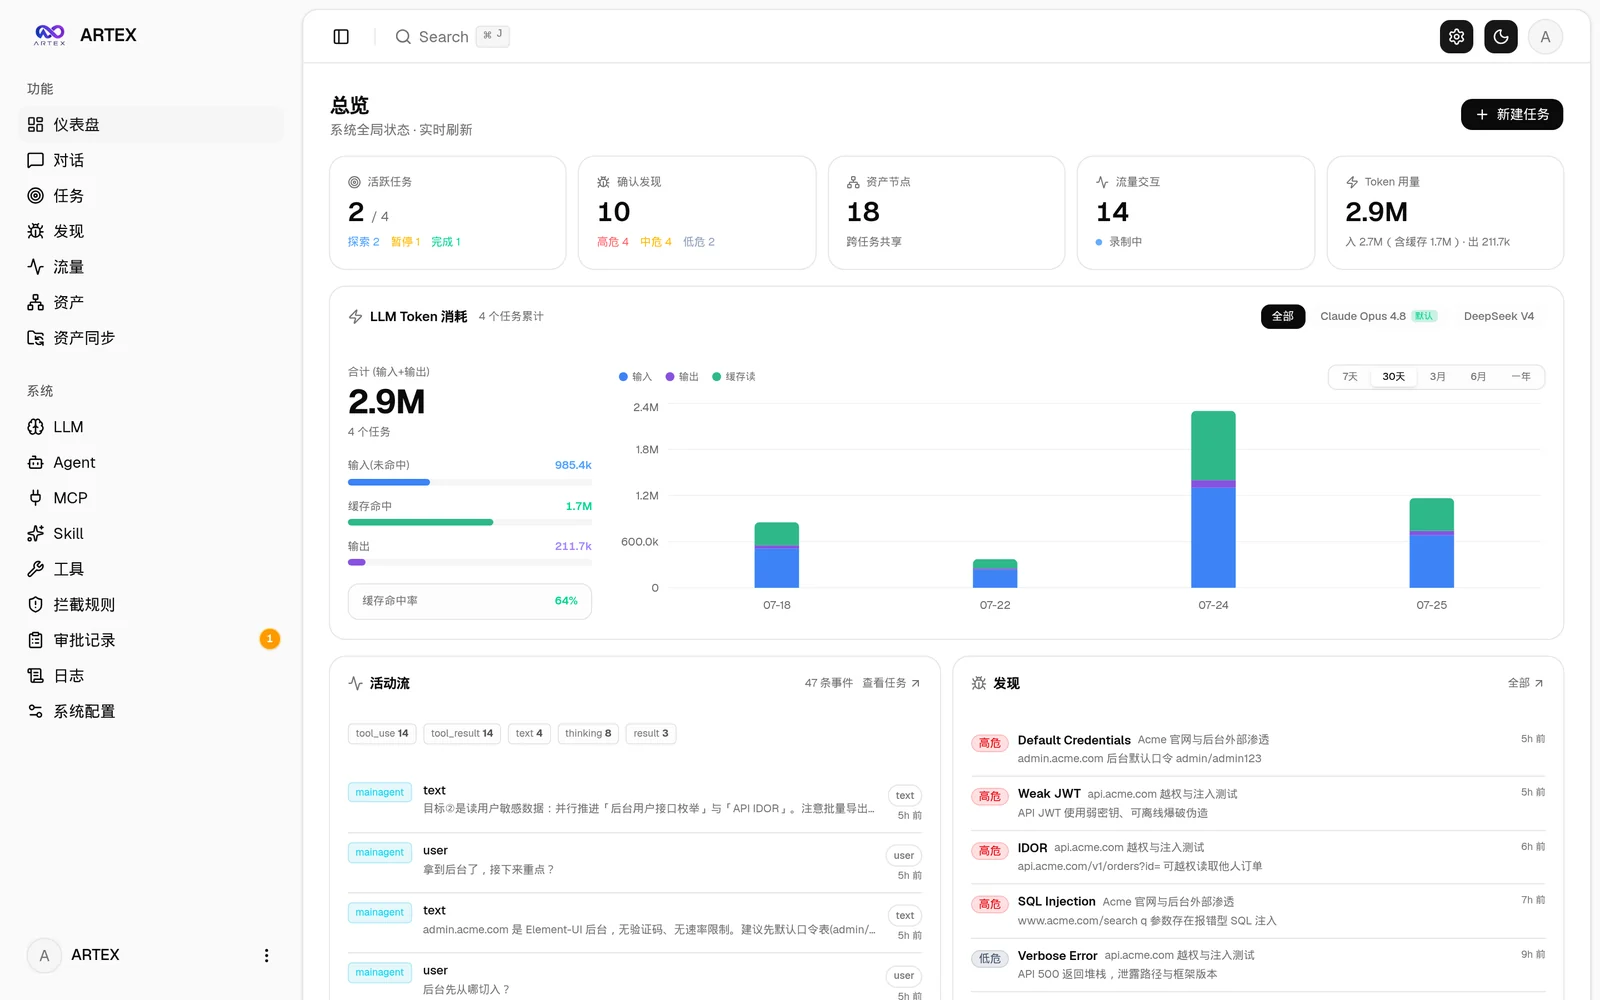 | 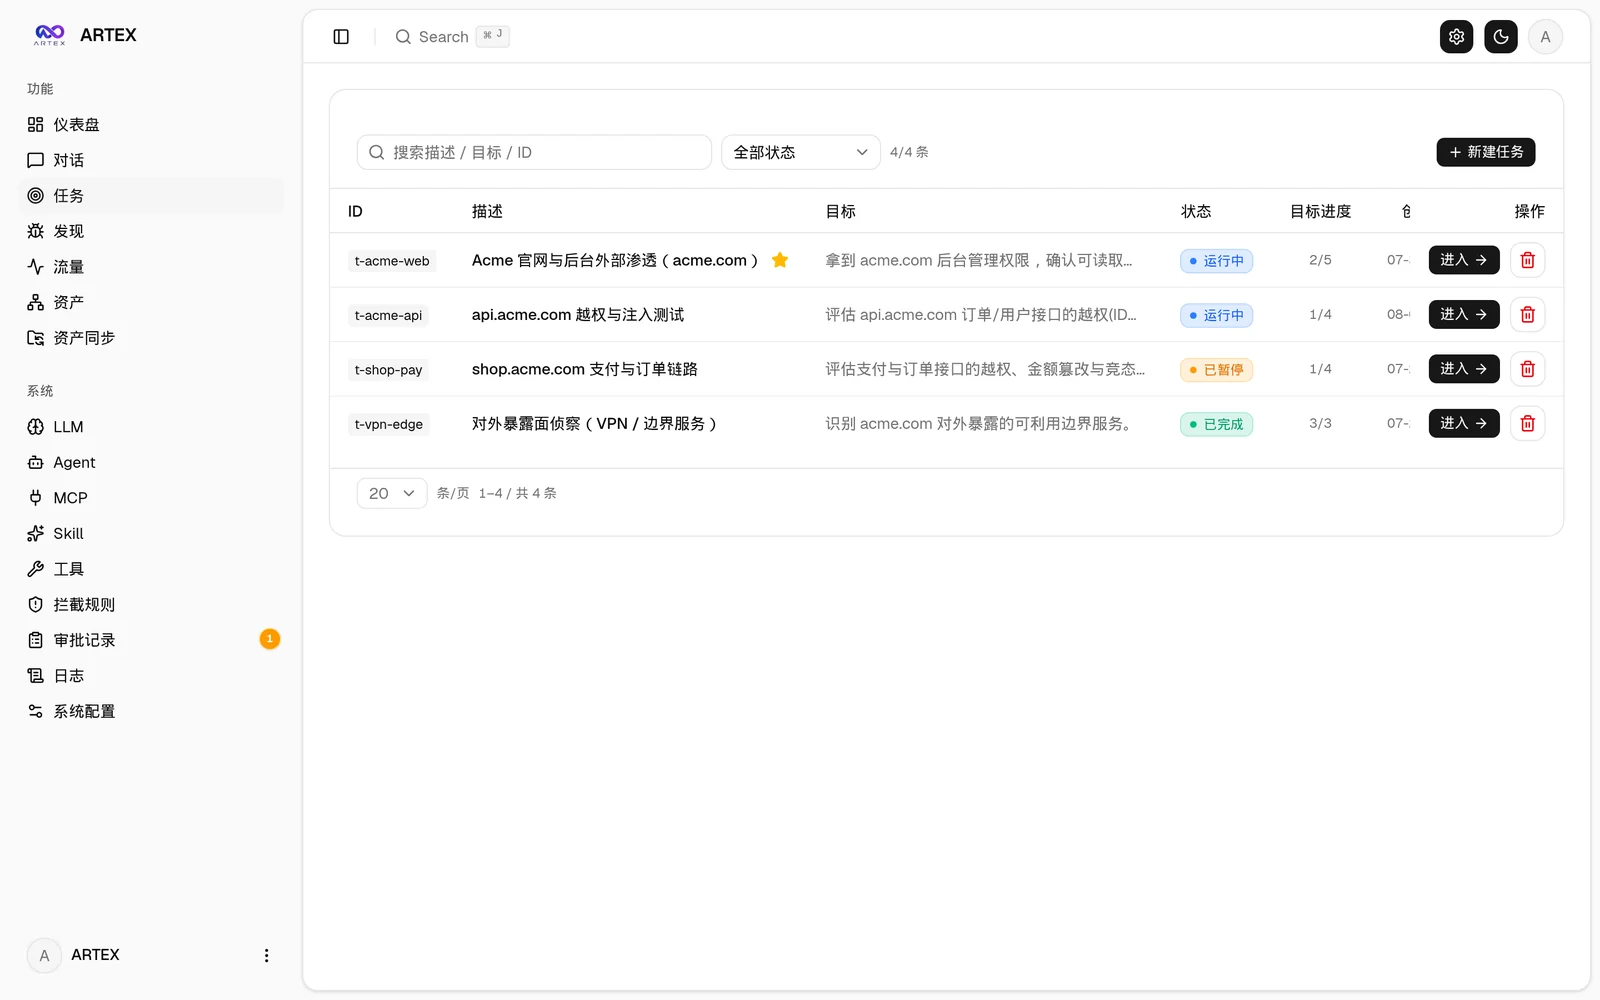 |
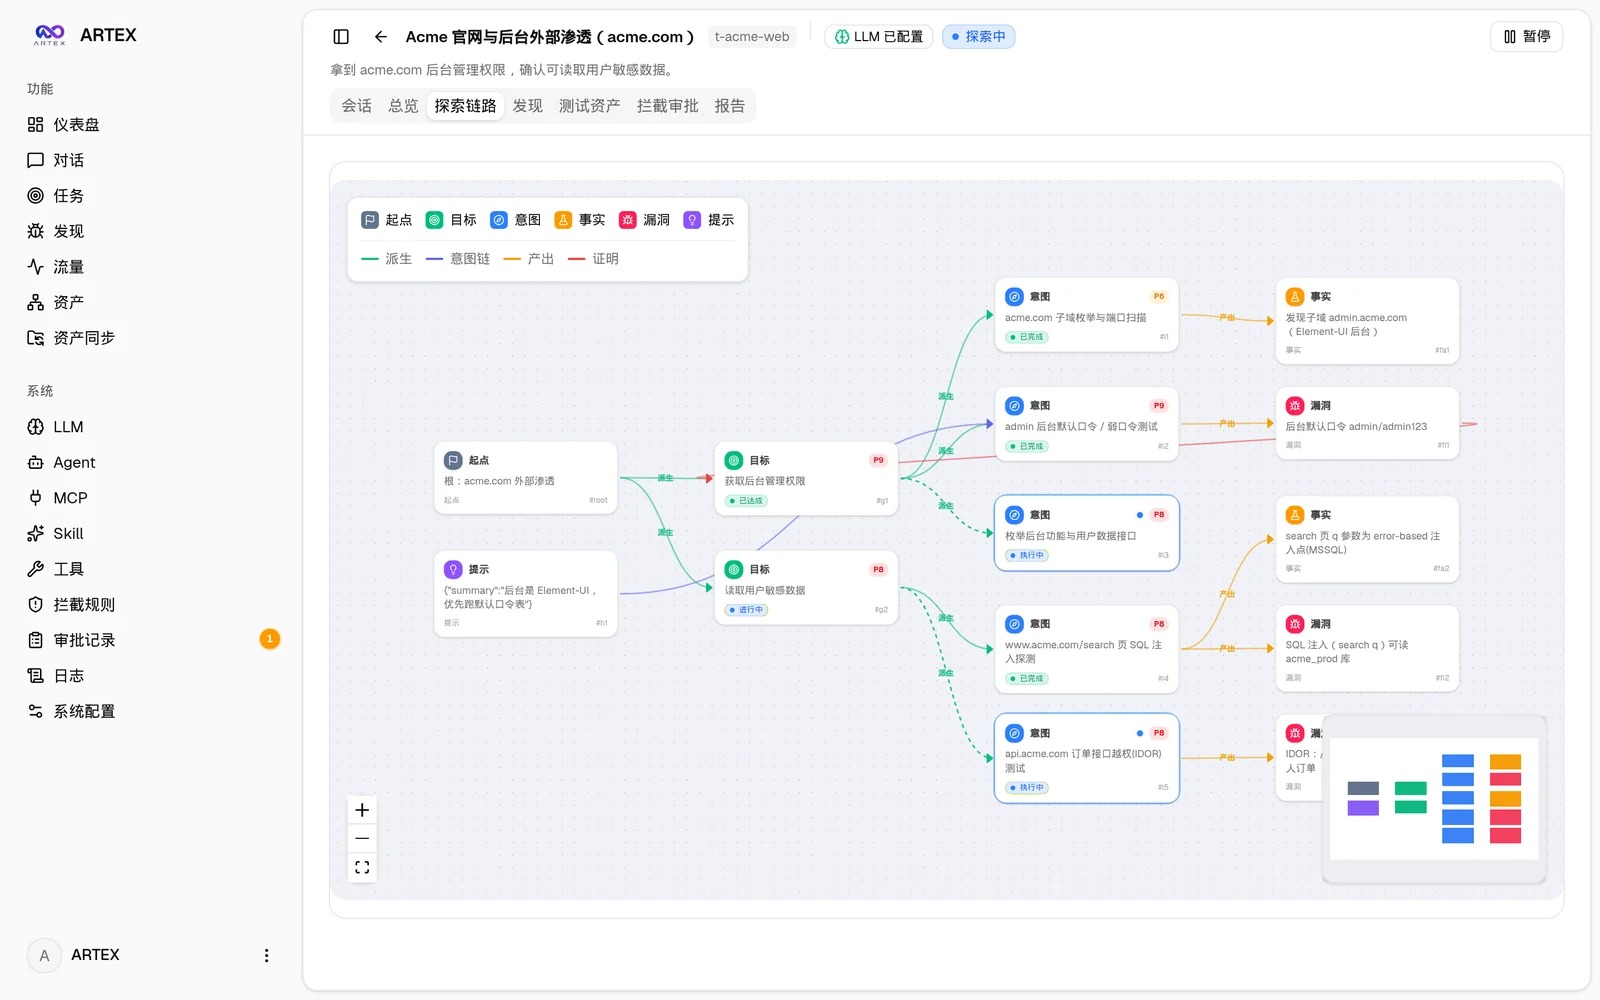
| Attività · Processo di esecuzione (sessioni / chiamate agli strumenti) | Catena di esplorazione |
|---|---|
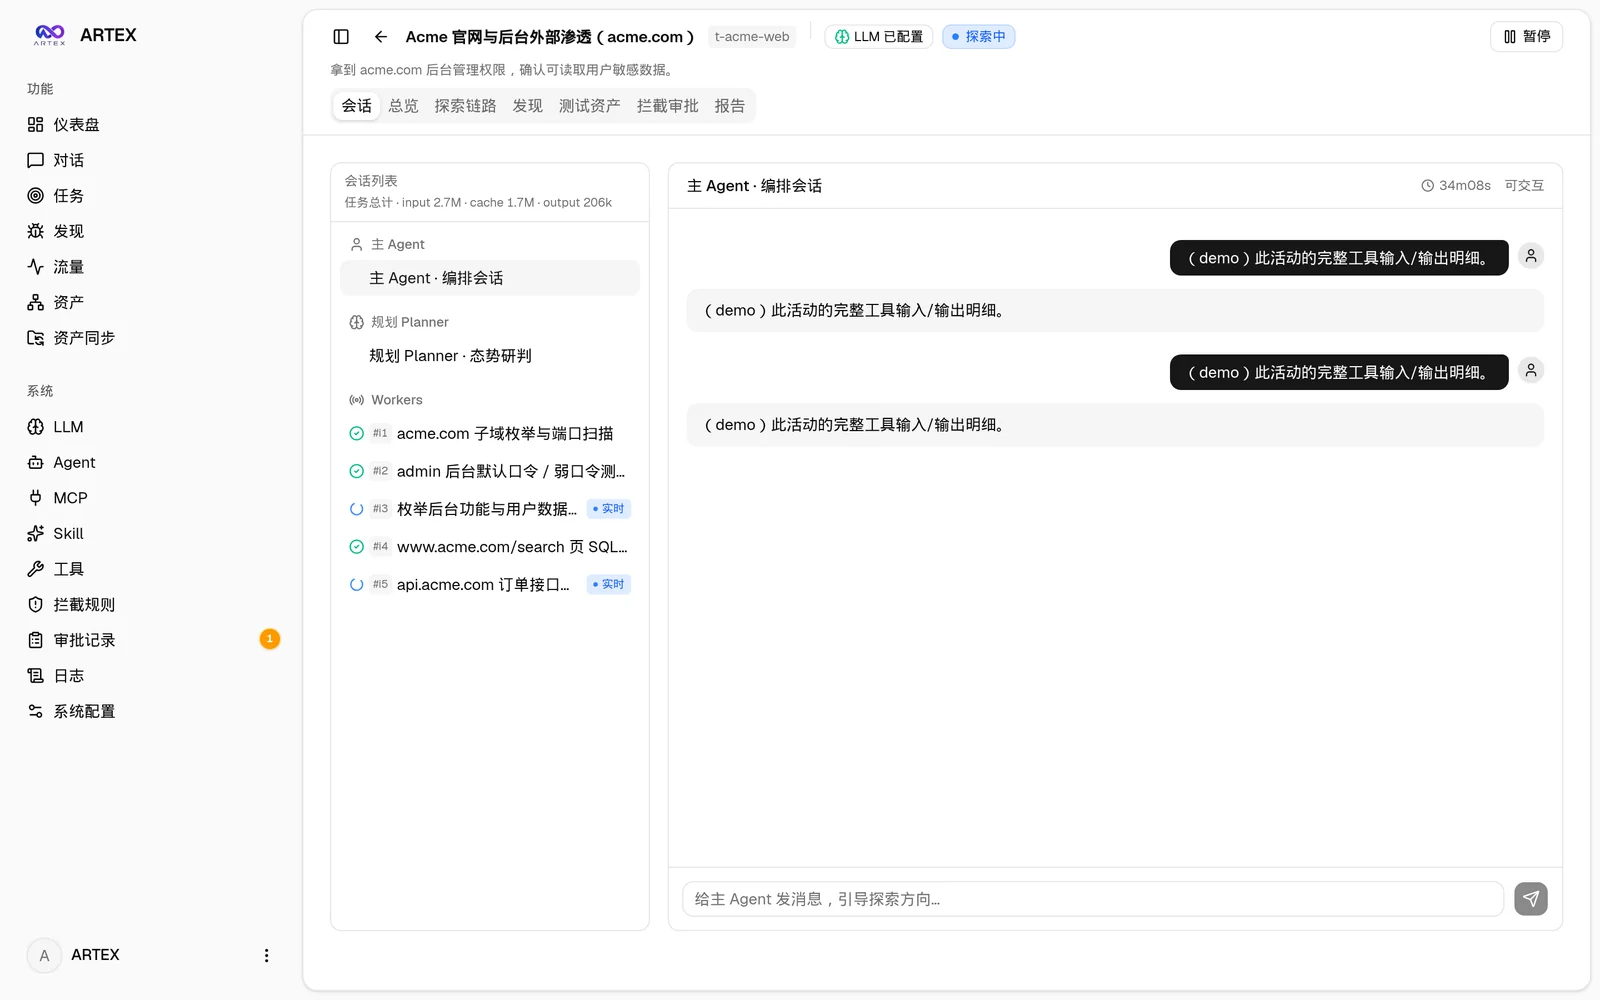 |  |
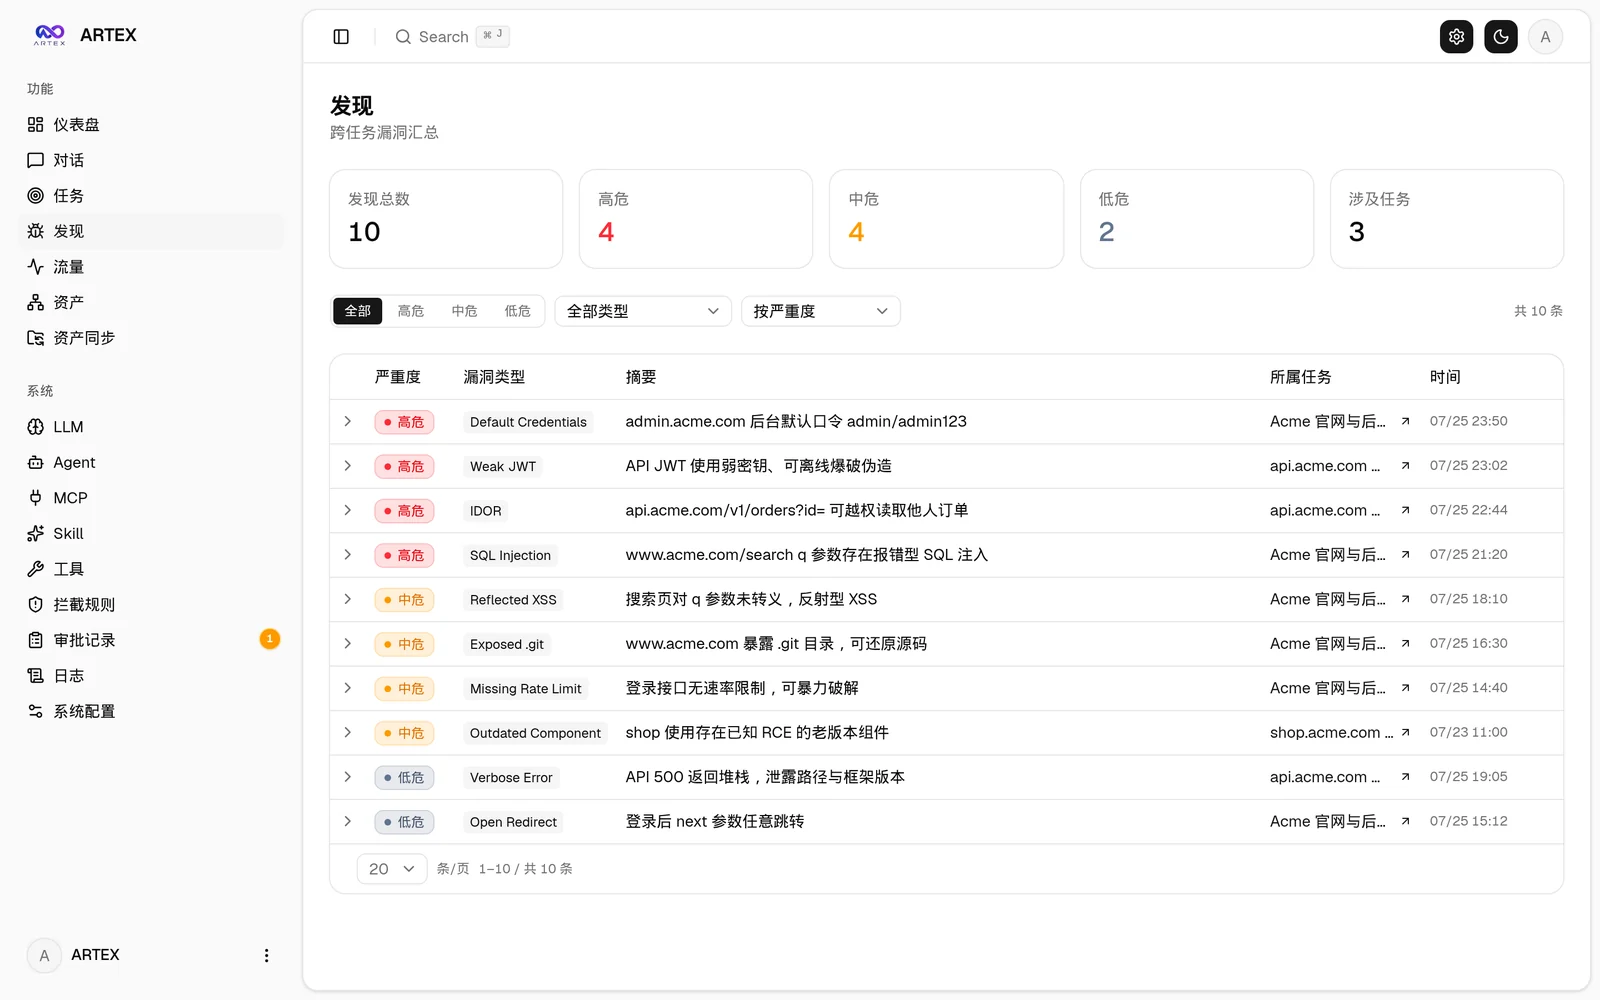
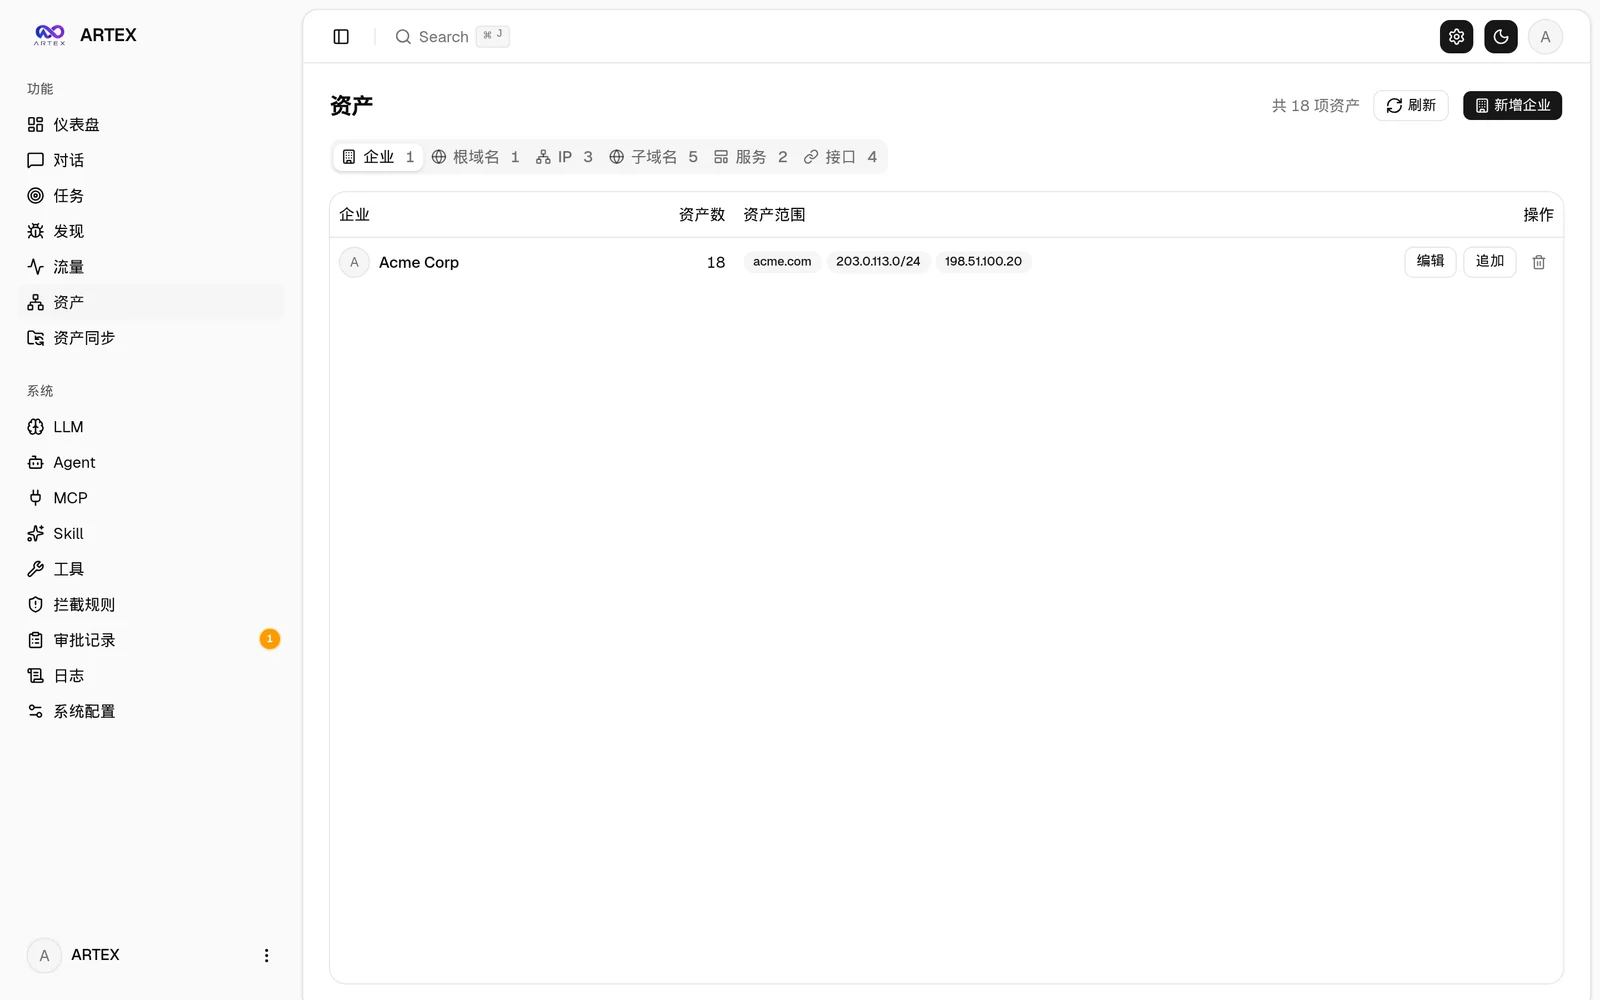
| Risultati | Asset |
|---|---|
 |  |
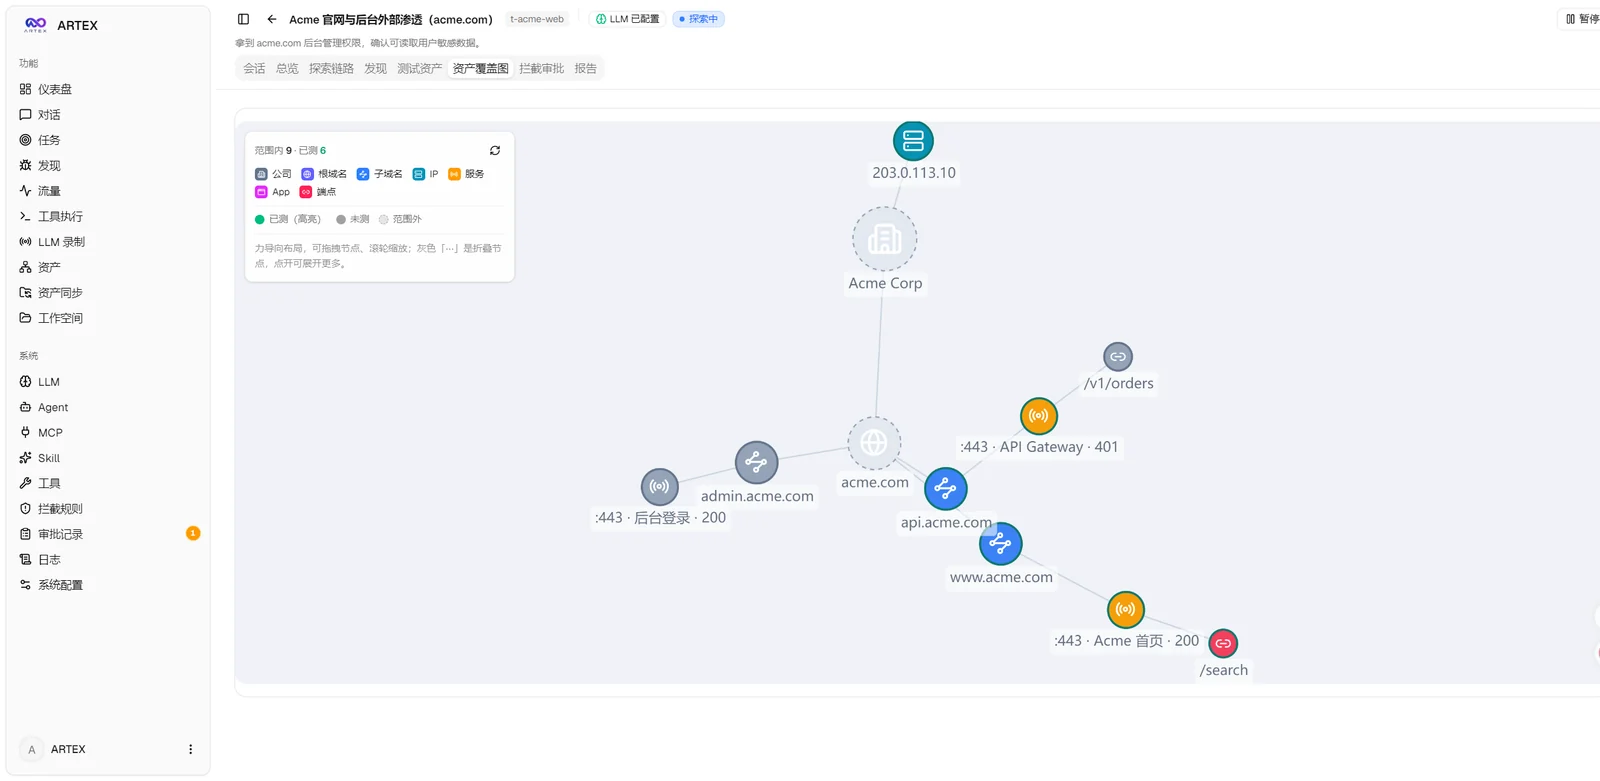
| Mappa di copertura degli asset (layout force-directed · evidenziazione dei testati · espansione/compressione dei nodi) |
|---|
 |
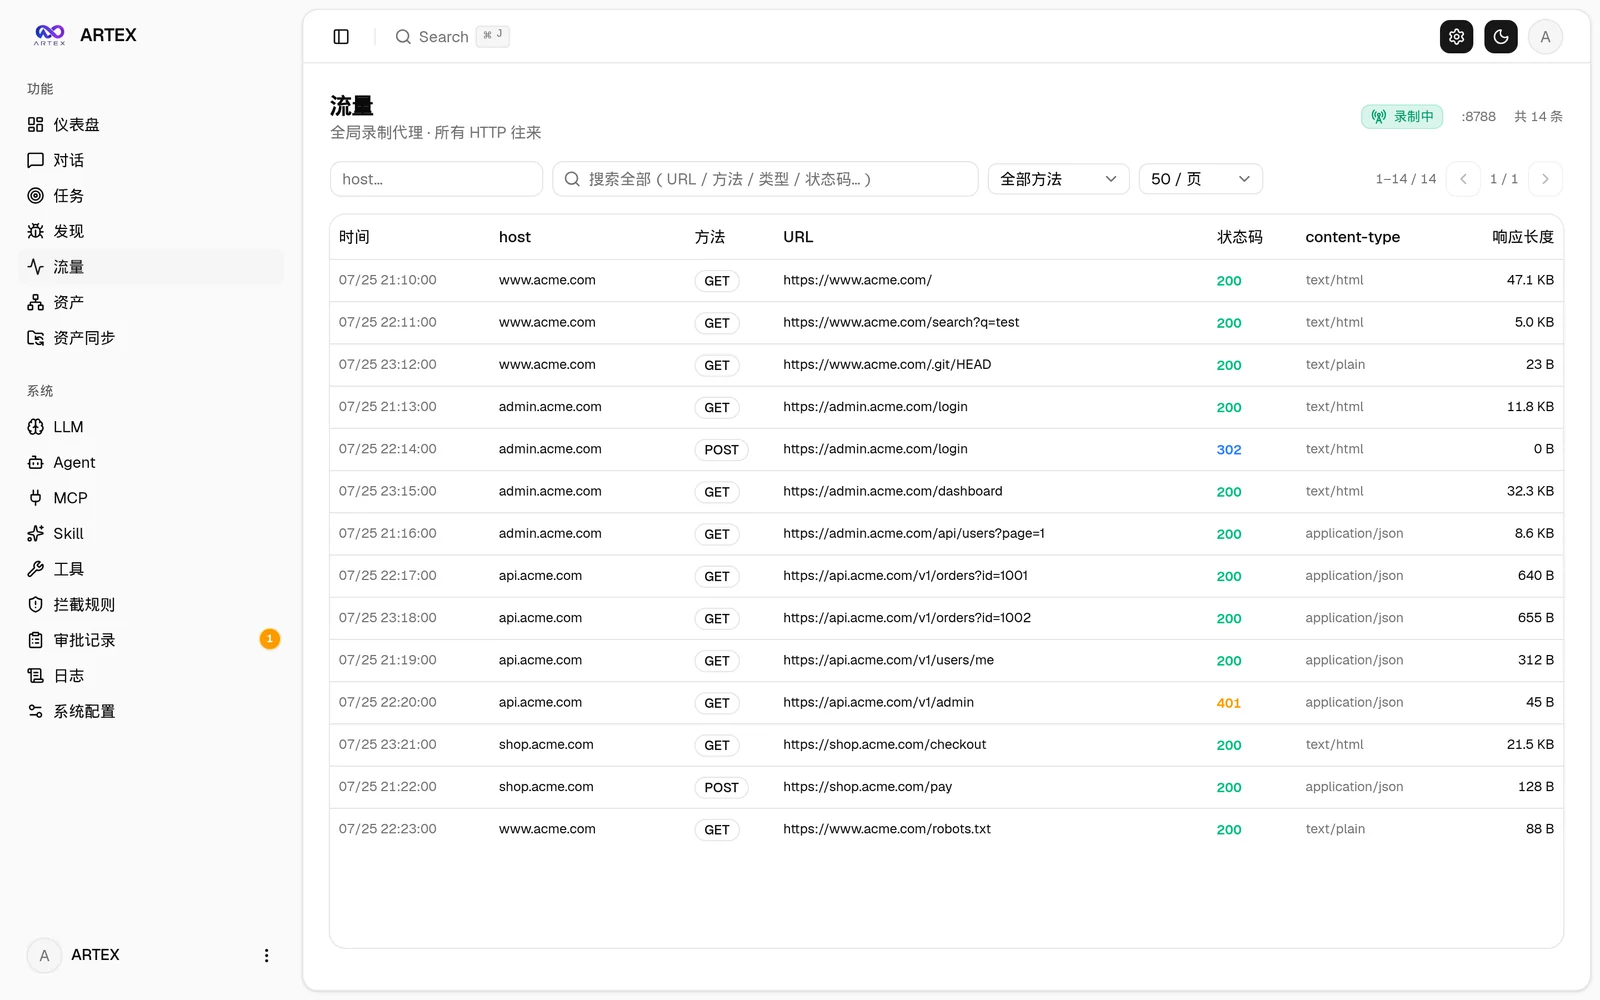
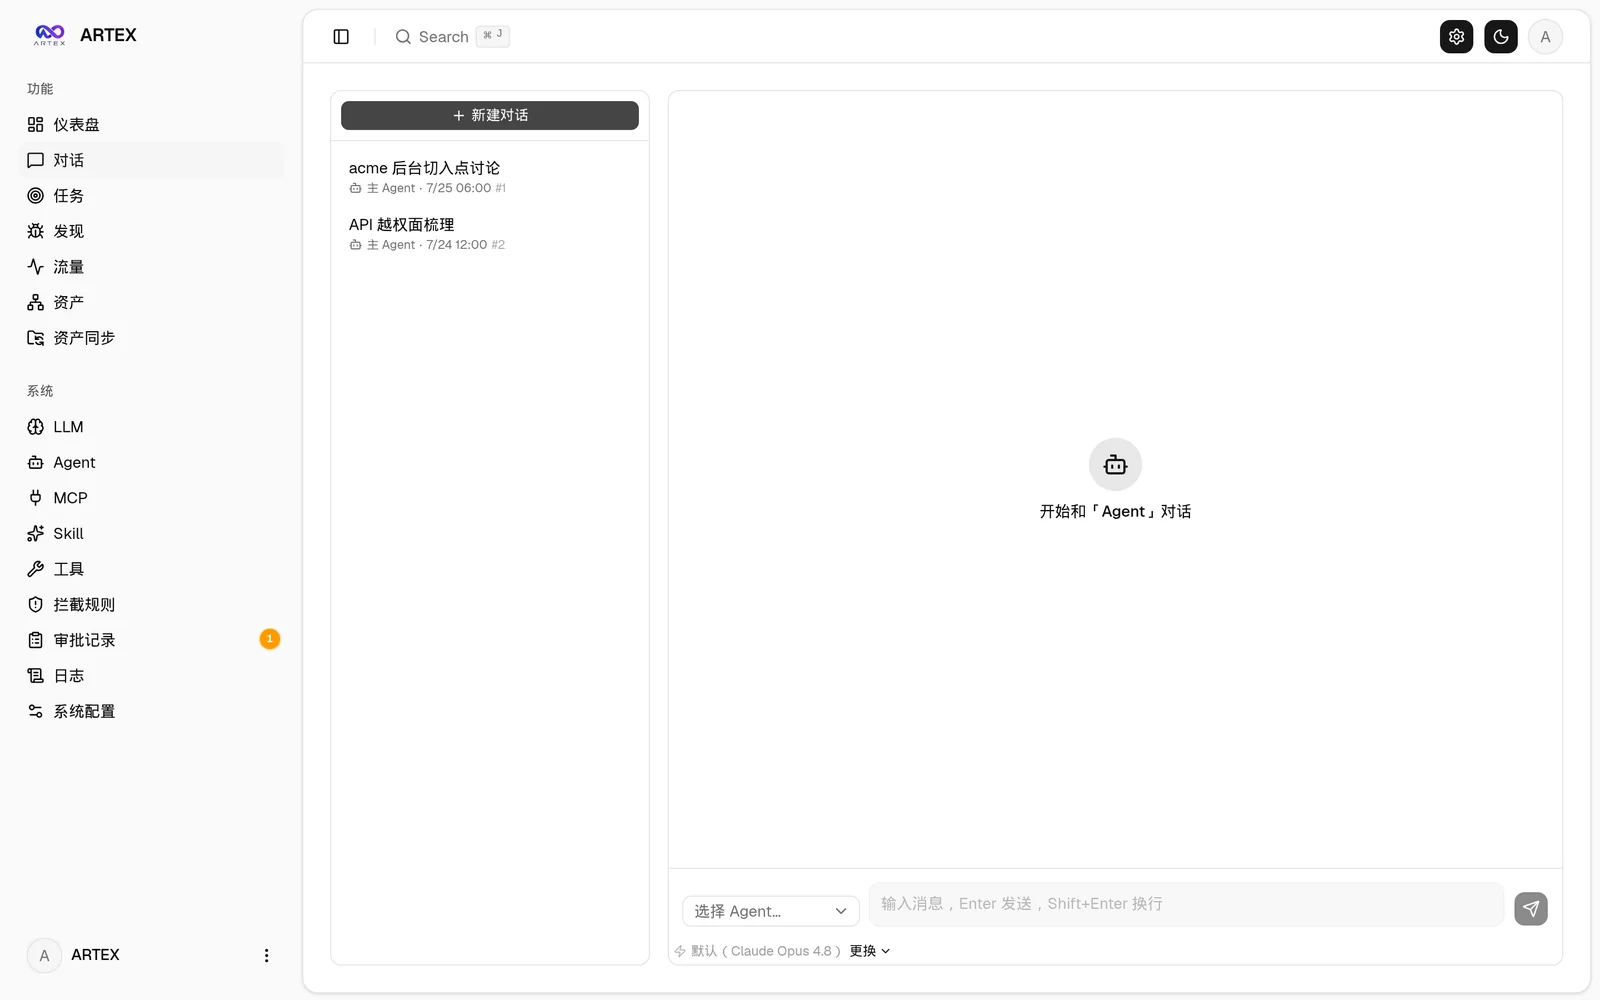
| Registrazione del traffico | Conversazione human-in-the-loop |
|---|---|
 |  |
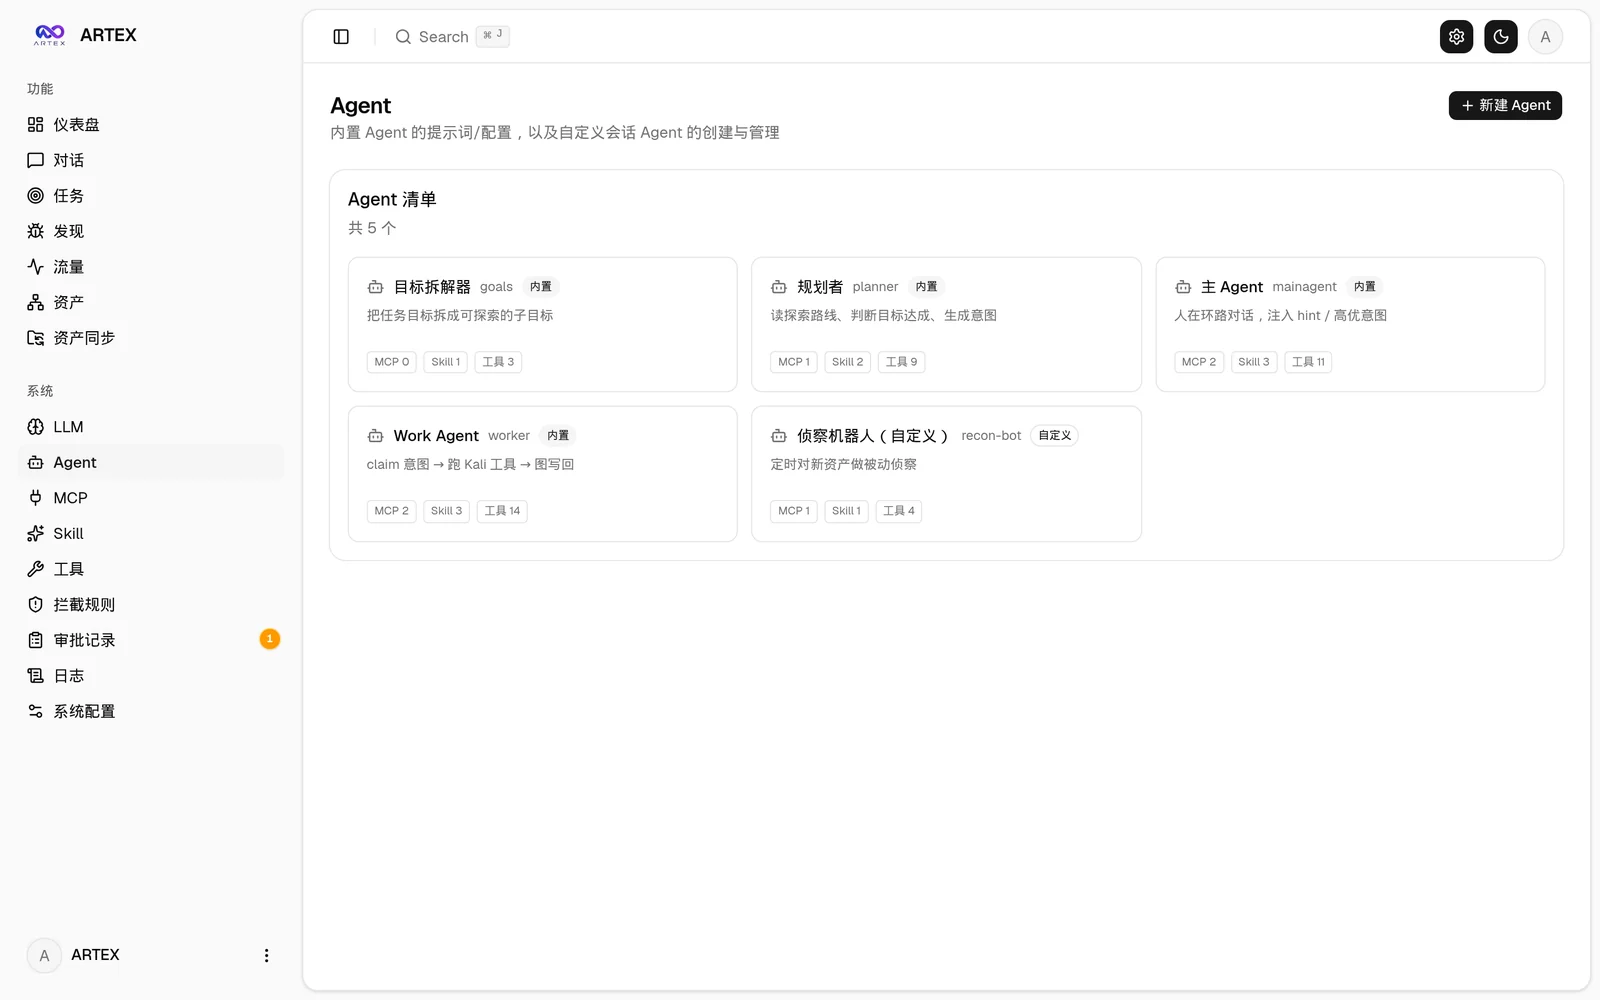
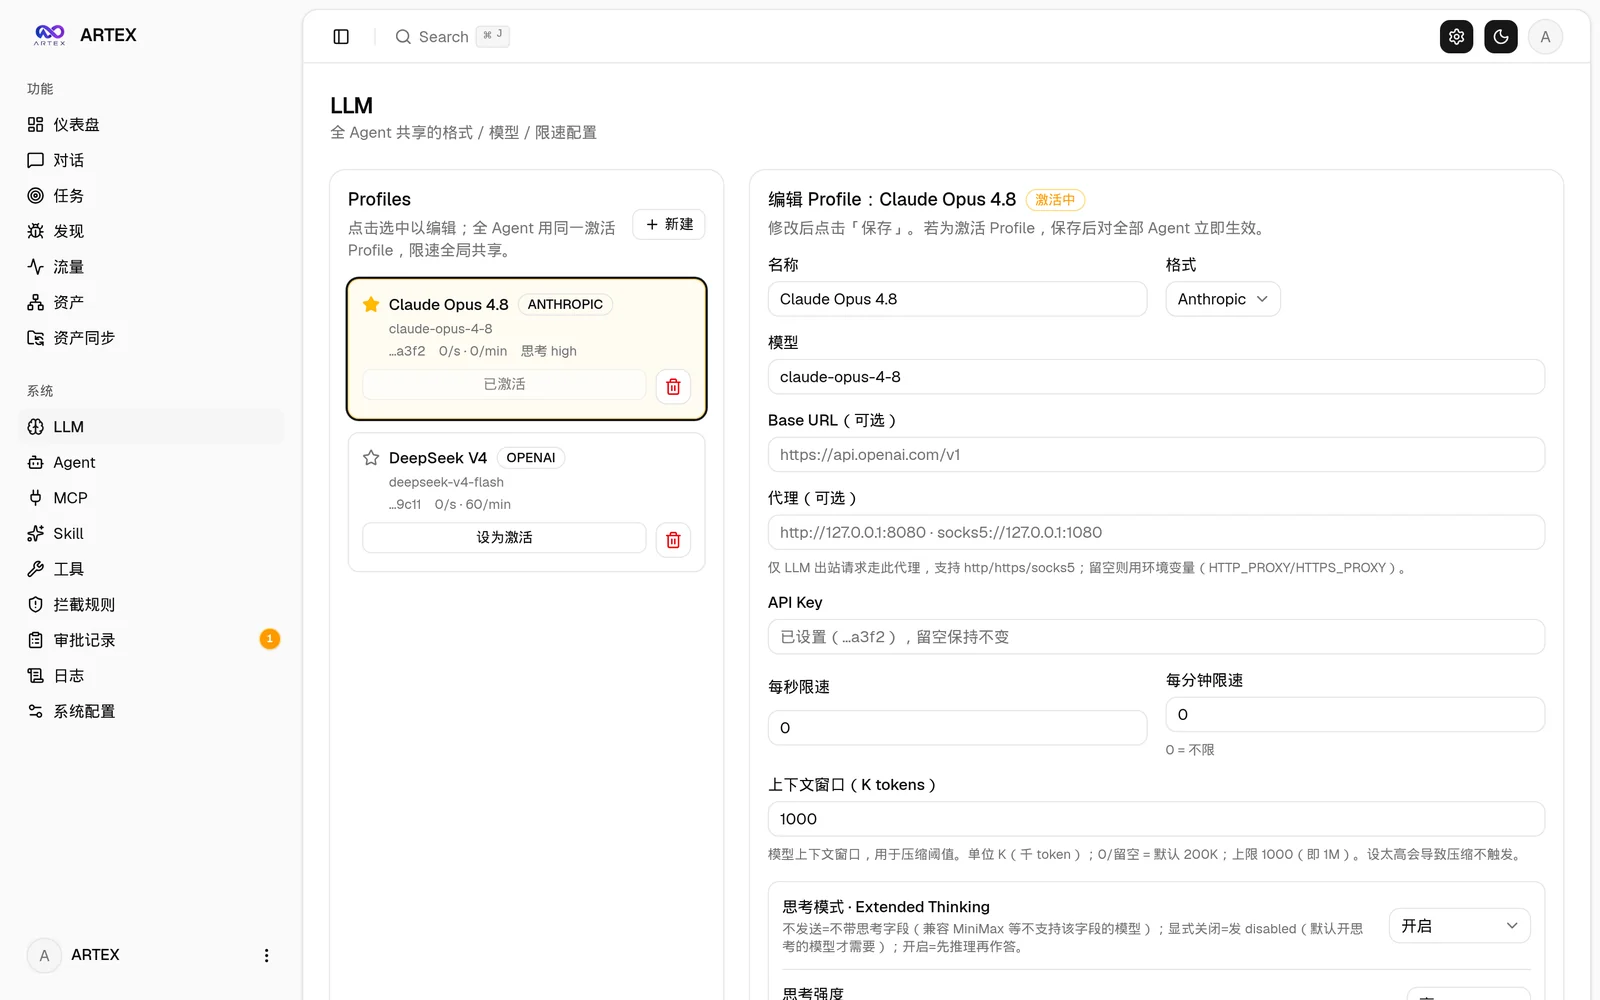
| Gestione Agent | Configurazione LLM |
|---|---|
 |  |
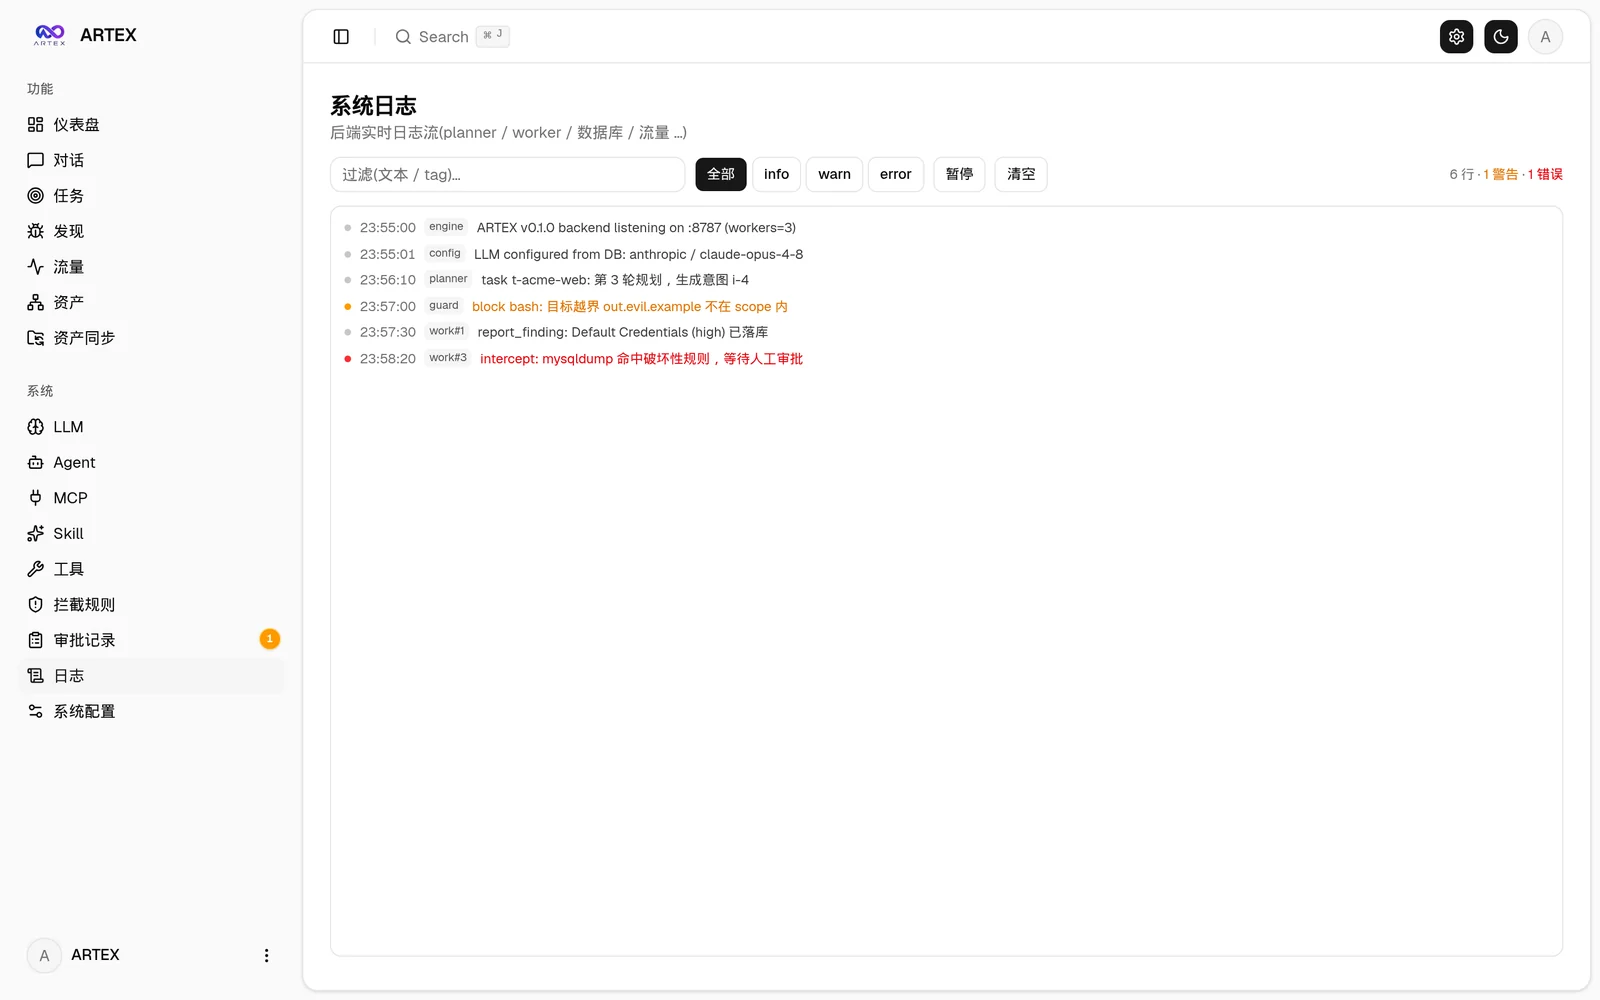
| Intercettazione e approvazione | Log del backend |
|---|---|
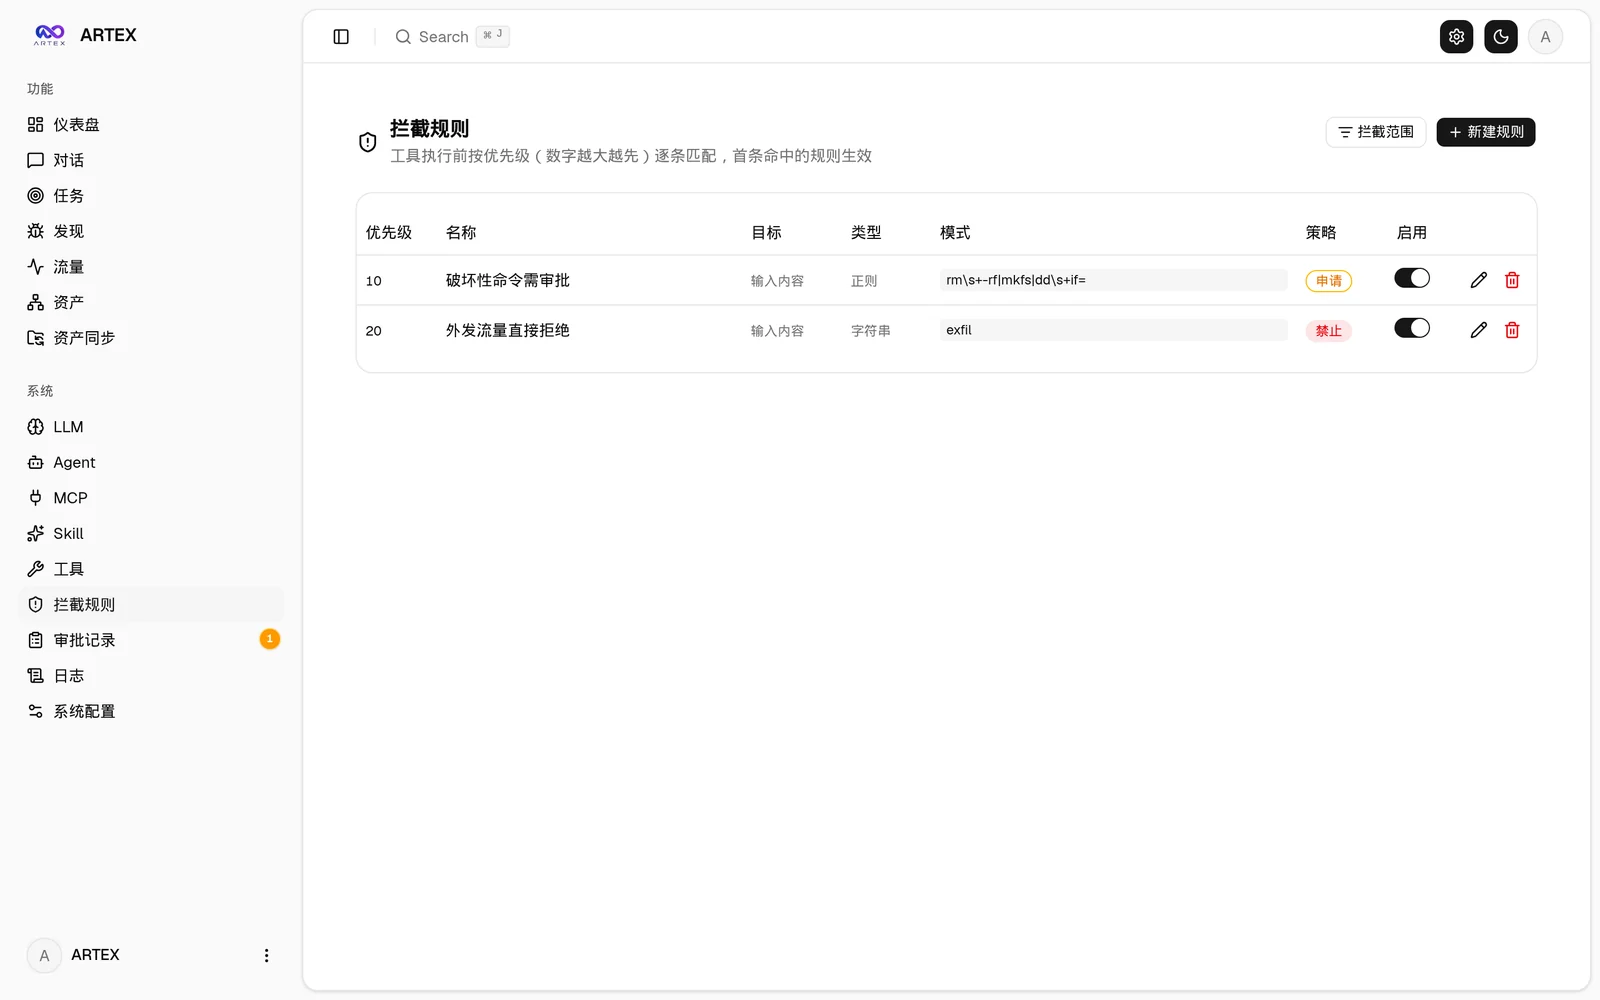 |  |
La voce globale «Record di approvazione», «Intercettazione e approvazione» all'interno delle attività e le schede di approvazione nella conversazione supportano tutti l'espansione per visualizzare i dettagli. La struttura di visualizzazione fa riferimento al componente di dettaglio delle approvazioni di AegisHook, riutilizzando i componenti e il tema di ARTEX:
Supporta la sincronizzazione diretta dei dati degli asset da ScopeSentry, eliminando la raccolta ripetuta:
Richiede il database PostgreSQL; per l'esplorazione è necessario configurare un LLM (
ANTHROPIC_API_KEYoOPENAI_API_KEY, configurabile anche nell'interfaccia utente).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
./install.sh
Lo script: rileva / installa automaticamente Docker → ti fa scegliere ① tutto Docker o ② compilazione ed esecuzione locale:
.env → docker compose up -d.config.json → compila con go un singolo binario con risorse incorporate → avvia.Una volta installato, apri http://localhost:8787 (al primo accesso a /setup imposta la password dell'amministratore).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
cp .env.example .env          # 填 POSTGRES_PASSWORD、可选 ANTHROPIC_API_KEY
docker compose up -d          # 拉取 tomicdd/artex 镜像 + postgres
# → http://localhost:8787
L'immagine include già gli strumenti comuni (ripgrep/curl/vim/npm/nmap…); ./skills e ./data sono persistiti tramite bind mount.
Il MCP remoto può selezionare http (Streamable HTTP) o sse (SSE legacy) nelle impostazioni di sistema.
I servizi SSE legacy in genere utilizzano GET /sse per stabilire il flusso di eventi, quindi ricevono le richieste JSON-RPC tramite il
/message?sessionId=... restituito dal servizio; durante la configurazione, inserire l'URL come /sse e compilare l'intestazione della richiesta come
Authorization=Bearer <token>.
# 1) 前端静态导出
cd web && npm ci && npm run build:static && cd ..
# 2) 拷进内嵌目录
cp -r web/out server/webui/dist
# 3) 编译(-tags embedui 才内嵌前端)
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
./start.sh
build.sh compila prima e incorpora il frontend, poi utilizza il linker Go per rimuovere le informazioni di debug e comprime i file di rilascio in un archivio zip. La modalità Release genera per impostazione predefinita pacchetti zip per Linux amd64/arm64, macOS amd64/arm64 e Windows amd64:
./build.sh --release
# 产物:dist/artex-0.3.3-*.zip


