
 silentisvox/syscallrevenant
Chiamate di sistema indirette pulite con manomissione delle chiamate di sistema.

SyscallRevenant è un nuovo metodo per eseguire syscall indirette pulite.
Il componente principale risolve dinamicamente i System Service Numbers (SSN) e gli indirizzi dell'istruzione syscall.
Ciò avviene abilitando il trap flag durante l'esecuzione.
Il componente secondario è la manipolazione tramite sostituzione dei parametri prima di una syscall.
Questa combinazione è progettata per aggirare gli hook in userland durante la successiva invocazione della syscall, sostituendo al contempo i parametri inizialmente presentati.
Disclaimer: lo scopo di questo progetto è esclusivamente didattico e di testing. Non utilizzarlo su macchine per cui non si dispone dell'autorizzazione. Non utilizzarlo per sfruttare o comunicare con macchine per cui non si dispone dell'autorizzazione.
Le syscall indirette sono un metodo per eseguire istruzioni syscall in uno spazio userland attendibile.
Se un utente individua un'istruzione syscall, può saltarvi in modo indiretto.
Un evento abilitato durante una sessione di tracing può rivelare l'indirizzo di ritorno immediatamente successivo all'istruzione.
Ciò non tiene conto degli hook in userland degli Endpoint Detection & Response (EDR).
Un EDR può inserire hook in ntdll.dll, rendendo così obsoleto il processo di ricerca degli SSN e delle istruzioni syscall.
Entrare in un hook andrà a beneficio del thread proprietario, senza innalzare un punteggio di maliciousness.
Osservare l'ingresso in una funzione e osservare l'operazione risultante sono cose diverse.
RevenantSyscalls indaga questo divario.
Le sezioni seguenti illustrano i due componenti principali del progetto.
Il primo componente risolve gli indirizzi delle funzioni da ntdll.dll caricata dal processo.
Se sono necessarie informazioni sulla syscall, può quindi essere eseguita una trap walk.
Il secondo componente esegue un salto indiretto verso le informazioni salvate sulla funzione.
Leggendo dal registro di segmento è possibile recuperare il Process Environment Block (PEB).
LoaderData è un campo del PEB che contiene i dati caricati con ciascun processo.
LoaderData contiene informazioni sui moduli caricati insieme a ciascun processo.
I nomi dei moduli e gli indirizzi di base sono presenti nelle voci dei moduli.
Le informazioni di esportazione di una Dynamically Linked Library (DLL) descrivono i simboli che esporta. I metadati di esportazione consentono di individuare i simboli esportati. L'indice di una funzione si applica solo ai nomi e agli ordinali dei nomi. L'hashing del nome di una funzione è la soluzione migliore per ambienti con memoria ridotta.
Un vectored exception handler è un meccanismo di gestione delle eccezioni che intercetta le eccezioni da qualsiasi punto all'interno di un processo.
Abilitare il trap flag provoca un'eccezione EXCEPTION_SINGLE_STEP sulla successiva istruzione eseguita.
Un vectored exception handler personalizzato può ispezionare il RIP e verificare la presenza di una syscall.
Ripristinando ripetutamente il trap flag, l'indirizzo della syscall verrà individuato e l'SSN salvato.
Ricerca della syscall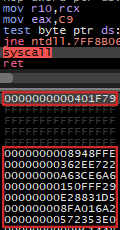
|
Esecuzione della syscall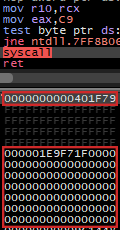
|
Ogni syscall prevede la ricerca iniziale delle informazioni sulla syscall; gli hook verranno attraversati per recuperare le informazioni sulla syscall. Proseguendo, verrà effettuato un salto indiretto verso la syscall. Sarà presente un'appropriata contraffazione del RIP (rispetto all'ingresso originale). Al rientro, i parametri iniziali sono stati manipolati.
Dal punto di vista di Event Tracing for Windows (ETW), gli eventi potenzialmente emessi sono: SysEnter, SysExit e StackWalk per entrambi.
Se un EDR costruisce eventi simili e comparabili, questi appariranno quasi identici.
Le uniche differenze risiederanno in timestamp Query Performance Counter (QPC) drasticamente diversi.
src/AsmRevenant.asm REAL_RTN: DQ 0
FAKE_RTN: DQ 0
; If a syscall information lookup is in progress, the
; initial entry return address needs to be preserved.
MOV RAX, QWORD PTR [RSP]
MOV QWORD PTR [FAKE_RTN], RAX
; Once the re-entry is made, the real return is saved,
; and the current is spoofed with initial return.
MOV RAX, QWORD PTR [RSP]
MOV QWORD PTR [REAL_RTN], RAX
MOV RAX, QWORD PTR [FAKE_RTN]
MOV QWORD PTR [RSP], RAX
src/Revenant.cLONG VectoredExceptionHandler(EXCEPTION_POINTERS *BreakPoint) {
...
// If a syscall information lookup is being made, the
// syscall instruction address is saved, the SSN is
// saved, and the return is rerouted.
if (LookupInProgress && *(USHORT*)BreakPoint->Address == 0x050F) {
SyscallInstruction = BreakPoint->Address;
SyscallSSN = BreakPoint->Context->Rax;
BreakPoint->Context->Rip = SyscallExit;
}
// When re-entered, if the previous instruction was
// a syscall, reset return address, and exit.
if (!LookupInProgress && *(USHORT*)(BreakPoint->Address - 2) == 0x050F) {
*(VOID**)BreakPoint->Context->Rsp = REAL_RTN;
BreakPoint->Context->Rip = SyscallExit;
}
...
}
