
 #1
Strumenti per la creazione, la gestione e l'analisi di pagine di login false e campagne e-mail.
Raccomandato da Kitploit
 vighnesh91/severitas
Framework di simulazione di social engineering autorizzato con un laboratorio loopback isolato, generazione di pubblico sintetico, controlli di…
 yuyudhn/blindxss-lite
Un leggero collector e server di payload per Blind XSS (Cross-Site Scripting) realizzato con Flask
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 gmh5225/fullscreenbrowserphishing
PoC del phishing tramite l'impostazione del browser in modalità fullscreen
 bardlaudian/cve-2025-24071
Generatore PoC Python senza dipendenze per CVE-2025-24071 che crea un file .library-ms malevolo in un ZIP per attivare la divulgazione dell'hash NTLM…
 gmh5225/definitelynotphishing
Contiene phislets per evilginx, template per gophish, estensioni per Burp Suite, ecc.
 mr-un1k0d3r/redteamscripts
Raccolta di script offensivi per red team, inclusi terminazione dei processi, bypass SPF per phishing, password spraying e decrittazione delle…
 samsayen/jqueryingu
JQuery valido che profila il sistema e restituisce le informazioni al server tramite una falsa richiesta GET di analytics.
 virtualsamuraii/flyphish
Distribuisci un'infrastruttura di phishing al volo.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit PoC per CVE-2026-27579, una configurazione CORS errata nel backend di Appwrite, che dimostra il furto di dati dell'account con credenziali…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 è una vulnerabilità critica (CVSS 9.8) in PDF.js, che consente l'esecuzione arbitraria di codice JavaScript a causa di controlli di…
 b1tbit/cve-2026-32201-exploit
Python exploit per CVE-2026-32201, una XSS riflessa in Microsoft SharePoint Server, che consente spoofing non autenticato e modifica dei dati tramite…
 mrbrutti/cartero
Framework di phishing modulare con CLI per clonare siti, inviare email basate su modelli e lanciare campagne di phishing tramite email, SMS, iMessage…
 muraenateam/muraena
Automatizza le attività di phishing e post-phishing con un reverse proxy quasi trasparente che replica dinamicamente le app web target e interagisce…
 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Nessun iframe, nessun problema di frame‑busting. Una libreria Shadow DOM / MutationObserver a script…
 yfelipecruvinel/tryhackme-moniker-link
Documentazione del mio laboratorio pratico Moniker Link (CVE-2024-21413) completato su TryHackMe.
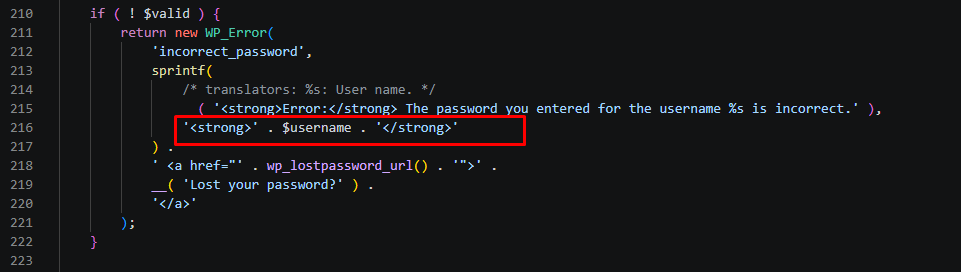 dungsocool/cve-2026-64638
Exploit proof-of-concept per CVE-2026-64638: XSS riflesso nel login di WordPress combinato con DOM clobbering per ottenere la compromissione…
 mohwahyudi/poc-cve-2026-64638-
Catena di exploit PoC per XSS pre-autenticazione su WordPress fino a RCE tramite DOM clobbering, REST JSONP/SOME e caricamento di plugin, con…







