Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
begal-c2 — Pannello di comando e controllo basato su Flask e Socket.IO con un agente malevolo sotto forma di estensione del browser che raccoglie credenziali, esfiltra file tramite Telegram e invia comandi remoti per webcam, screenshot e microfono. | Kitploit
Strumenti/GitHubGitHub/xsanflip/begal-c2
Strumenti di PhishingEsfiltrazione DatiPost-ExploitSicurezza WebCommand and ControlApprendimento e FormazioneRed TeamingSviluppo PayloadTrojan di Accesso Remoto
GitHubxsanflip/begal-c2

begal-c2

Pannello di comando e controllo basato su Flask e Socket.IO con un agente malevolo sotto forma di estensione del browser che raccoglie credenziali, esfiltra file tramite Telegram e invia comandi remoti per webcam, screenshot e microfono.

8334 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository

B.E.G.A.L - C2 v2.0 (Documentazione Finale)

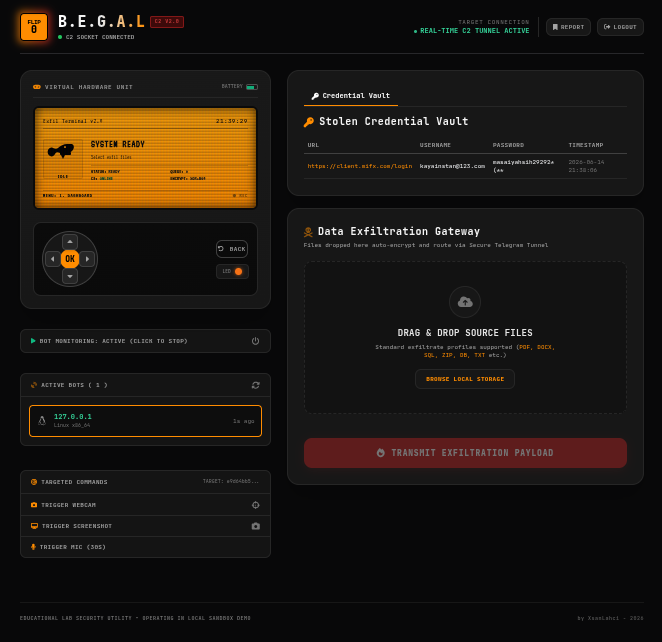
B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) è un pannello di Command and Control (C2) interattivo basato sul web, realizzato con Python (Flask & Socket.IO). Questa piattaforma è progettata specificamente per facilitare la ricerca in ambito cybersecurity, le simulazioni di Red Teaming e scopi educativi per comprendere come i moderni malware/botnet operano nell'esfiltrazione di dati e nel controllo remoto dei target (bot).
Screenshot From 2026-06-14 21-39-44

⚠️ AVVISO LEGALE E DISCLAIMER (MOLTO IMPORTANTE)

QUESTO PROGETTO È STATO CREATO ESCLUSIVAMENTE PER SCOPI EDUCATIVI E DI RICERCA IN AMBITO CYBERSECURITY.

Qualsiasi uso improprio di questo strumento per attività illegali, attacchi non autorizzati a sistemi, furto di dati o altri crimini informatici è SEVERAMENTE VIETATO. L'autore, gli sviluppatori e i contributori non si assumono alcuna responsabilità per eventuali perdite, danni o azioni legali derivanti dall'uso di questo software.

Sei interamente responsabile delle tue azioni. Utilizzando questo strumento, accetti di rispettare tutte le leggi applicabili:

  • Legge indonesiana: Rispetta la Legge sulle Informazioni Elettroniche e le Transazioni (UU ITE), in particolare gli articoli relativi all'accesso illegale e all'intercettazione di sistemi elettronici.
  • Legge internazionale: Soggetto alle normative internazionali sui crimini informatici e alla tua giurisdizione locale (come il Computer Fraud and Abuse Act/CFAA negli Stati Uniti, il Computer Misuse Act nel Regno Unito, le normative GDPR, ecc.). Utilizza questo strumento solo su sistemi di tua proprietà o su sistemi per i quali hai ottenuto autorizzazione scritta (Rules of Engagement) dal proprietario del sistema.

✨ Caratteristiche e Funzioni Principali

  1. Dashboard C2 in Tempo Reale: Monitoraggio in tempo reale dello stato dei bot/target infetti tramite WebSockets, con una semplice visualizzazione tramite Mappatura Geografica.
  2. Cassaforte delle Credenziali Rubate: Il sistema intercetta, memorizza e riepiloga automaticamente le credenziali (nomi utente/password) inserite dal target in un'interfaccia Vault pulita.
  3. Configurazione Dinamica (YAML): Le impostazioni sensibili non sono più codificate direttamente nello script; vengono invece configurate tramite un file config.yaml per una migliore sicurezza e una personalizzazione più semplice.
  4. Comandi Remoti Mirati: Moduli specifici di esecuzione remota, come:
    • Trigger Webcam (Accede alla fotocamera del target)
    • Trigger Screenshot (Cattura lo schermo del desktop del target)
    • Trigger Mic (Registra l'audio del target)
  5. Gateway di Esfiltrazione: Un'interfaccia di caricamento drag-and-drop progettata per far uscire file locali tramite un Tunnel Telegram Sicuro.
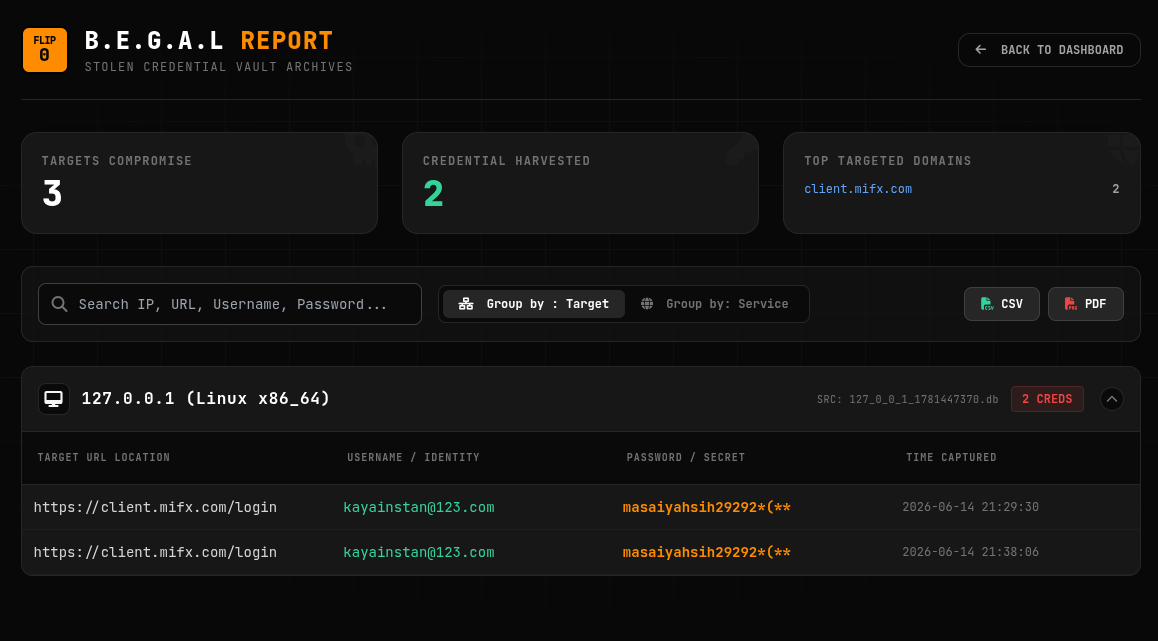
  6. Archiviazione Persistente e Reportistica: Archiviazione sicura dei dati in database SQLite per sessione-target, successivamente riepilogati in una funzionalità di reportistica dedicata (URL: /report).
Screenshot From 2026-06-14 21-40-13

⚙️ Configurazione Dinamica (config.yaml)

Nell'ultima versione di B.E.G.A.L, il sistema di impostazioni è stato reso dinamico tramite un file di configurazione YAML. Se questo file non esiste, il sistema lo genererà automaticamente (con valori predefiniti) la prima volta che viene eseguito begal-fixed.py.

Apri il file config.yaml creato nella stessa directory e regola i seguenti parametri:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: Il token API per il tuo bot Telegram (creane uno tramite @BotFather).
  • CHAT_ID: L'ID del canale/gruppo Telegram utilizzato come tunnel di esfiltrazione dei dati.
  • XOR_KEY: Una chiave crittografica simmetrica utilizzata per offuscare la trasmissione dei dati tra il bot e il server C2. Assicurati che questo valore corrisponda a quello presente nell'estensione del browser.
  • BCRYPT_PASSWORD_HASH: L'hash per il login al C2 (Password predefinita: datalost1337).
  • DEFAULT USERNAME C2: flipper

🕷️ Integrazione con l'Addon del Browser (garuda-vpn)

B.E.G.A.L è progettato per funzionare in tandem con un "agent" o payload. In questo repository, l'agent assume la forma di un'estensione del browser (addon) canaglia mascherata da garuda-vpn.

Come funziona l'integrazione:

  1. Installazione dell'Agent: La cartella garuda-vpn contiene il payload malevolo (ad es. background.js, content.js e manifest.json). Questa estensione deve essere installata sul browser target (ad es. tramite la modalità Load unpacked in Chrome/Edge).
  2. Iniezione e Intercettazione: Una volta installata, questa estensione (furtivamente in background) dirotterà le funzioni del browser per registrare l'input da tastiera (credenziali di login), registrare la cronologia degli URL e restare in attesa di ricevere comandi remoti.
  3. Telemetria Occulta: I dati raccolti dall'agent garuda-vpn verranno cifrati utilizzando la XOR_KEY e trasmessi silenziosamente (beaconing) agli endpoint API del C2 B.E.G.A.L (come /api/v1/collector).
  4. Esecuzione dei Comandi: L'agent apre attivamente connessioni o esegue continuamente polling verso il C2 B.E.G.A.L. Quando clicchi il pulsante "Trigger Webcam" sul pannello web, il C2 inoltra il segnale all'estensione garuda-vpn, che forza quindi l'esecuzione dell'API della webcam sul browser target.

Come testare:

  1. Avvia il pannello C2 (python3 begal-c2.py).
  2. Apri un browser Google Chrome / Chromium.
  3. Digita chrome://extensions nella barra degli URL. Abilita la Modalità Sviluppatore.
  4. Clicca su Load unpacked e seleziona la cartella garuda-vpn.
  5. Torna alla dashboard di B.E.G.A.L; dovresti vedere il tuo browser target connesso e elencato nel pannello Active Bots.

🚀 Installazione ed Esecuzione del C2

  1. Assicurati di aver installato i requisiti Python:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. Esegui lo script del server C2:
    python3 begal-c2.py
    
  3. Accedi alla Dashboard tramite un browser all'indirizzo: http://127.0.0.1:31337 (Login predefinito: flipper, password datalost1337)
Scarica lo strumento