
 geopetro/anglerphish
Fork di Gophish ricco di funzionalità per la gestione di campagne di simulazione di phishing, con vettori di phishing ampliati, reportistica migliorata e miglioramenti API per test di sicurezza autorizzati e formazione sulla consapevolezza.

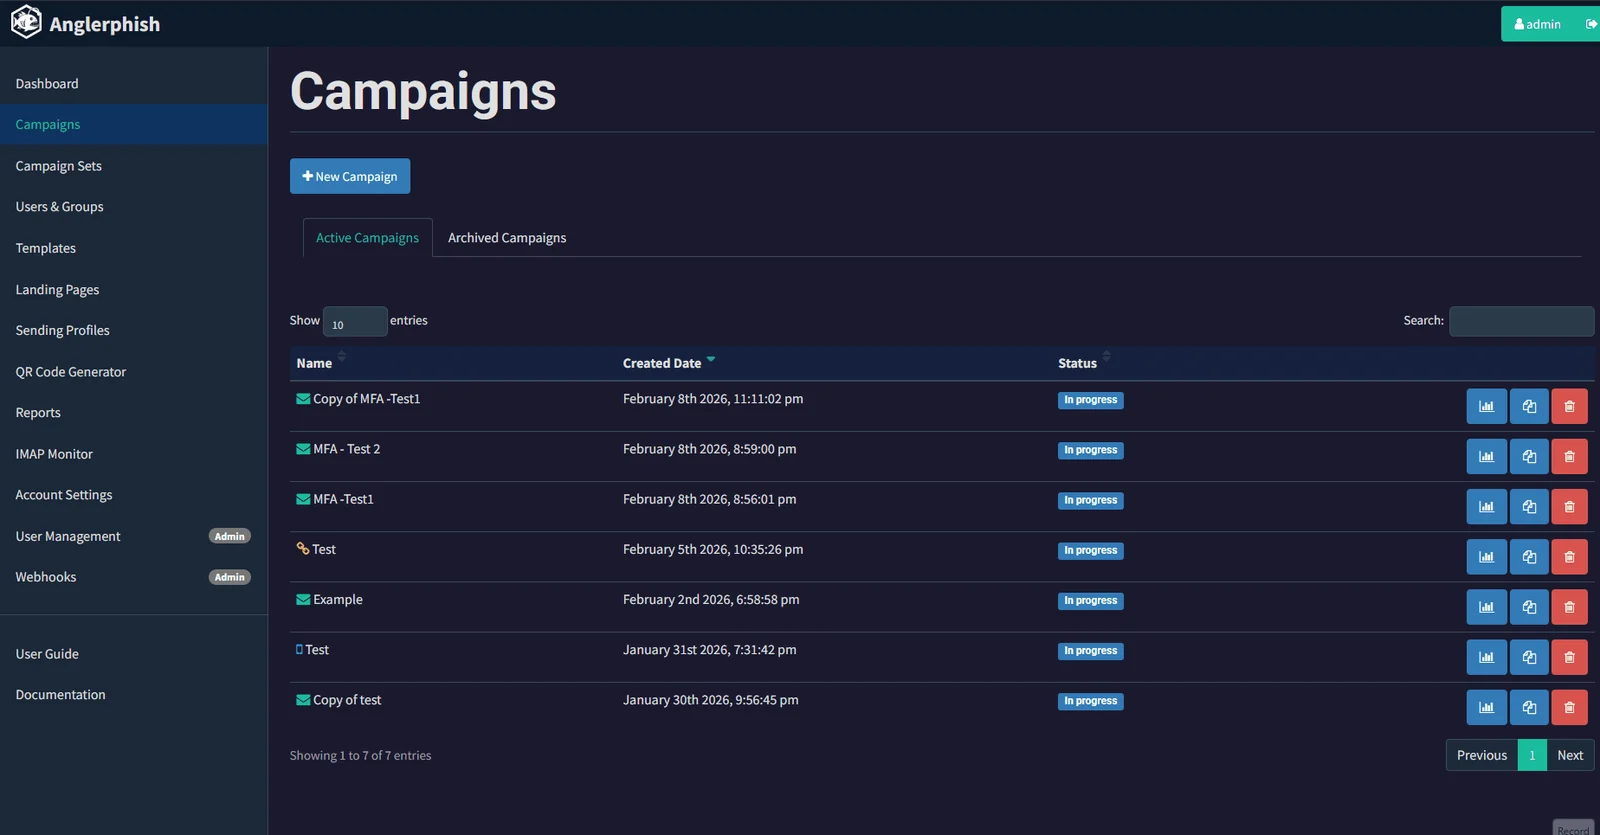
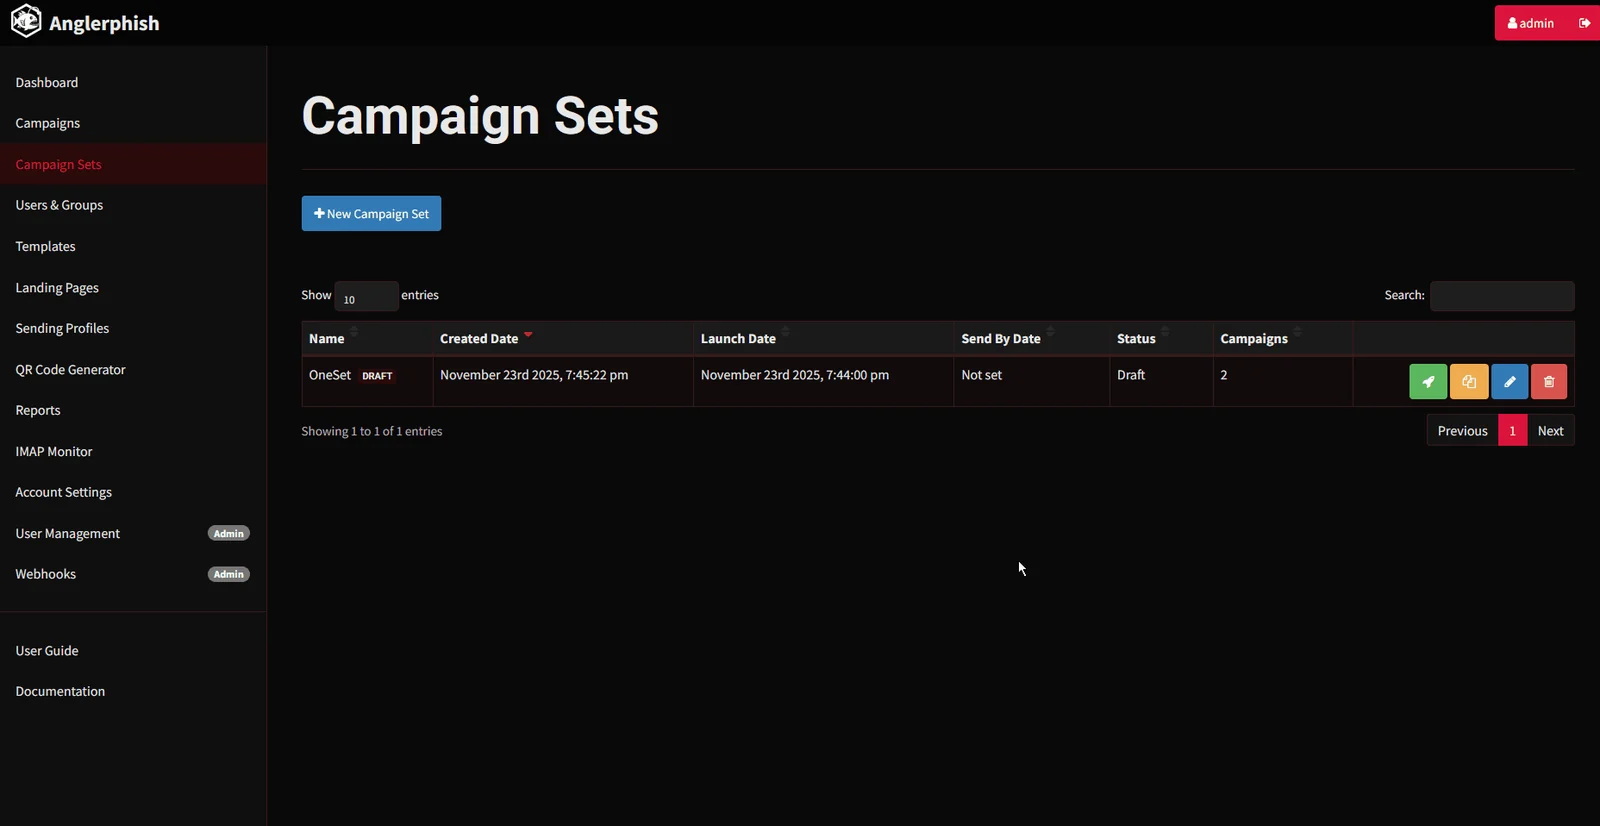
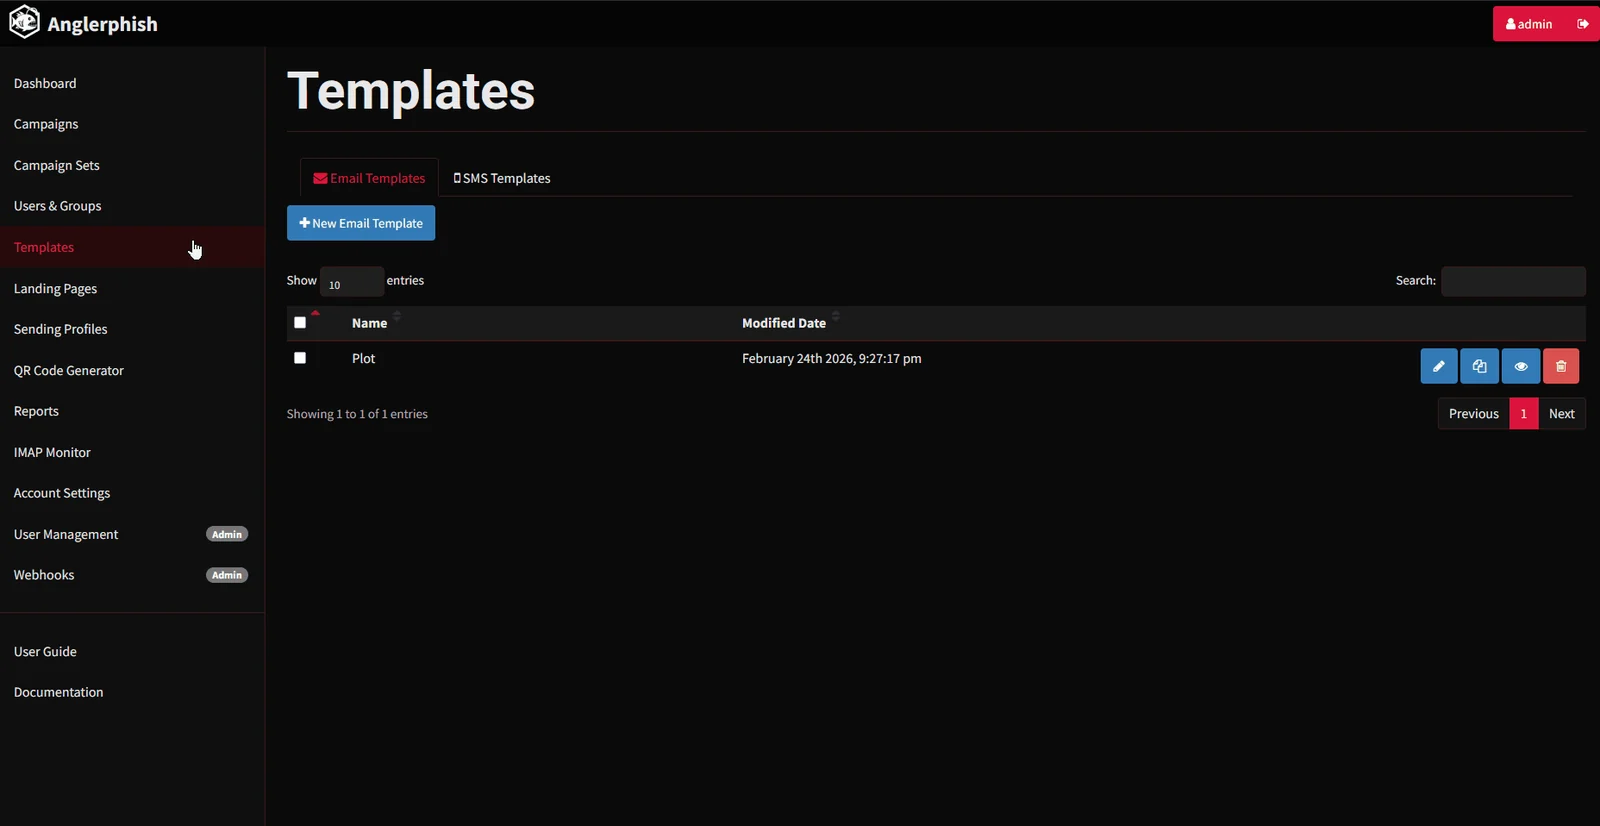
Anglerphish è un fork potenziato e ricco di funzionalità di Gophish, pensato per offrire una gestione delle campagne più flessibile, vettori di phishing ampliati, capacità di reporting migliorate e numerosi miglioramenti per la qualità della vita.
Vedi anche l'articolo su Medium.
Vedi FEATURES.md per l'elenco completo delle funzionalità e dei miglioramenti.
Per le ultime modifiche consulta CHANGELOG.md.
Include tutti coloro che hanno contribuito nell'intera storia del progetto — gli autori originali di Gophish ereditati tramite il fork così come i contributori di Anglerphish.


Gophish è un toolkit di phishing open-source progettato per aziende e penetration tester. Offre la possibilità di configurare ed eseguire rapidamente e facilmente campagne di phishing e formazione sulla consapevolezza della sicurezza.
L'installazione di Anglerphish rimane semplicissima: basta scaricare ed estrarre lo zip contenente la release per il proprio sistema ed eseguire il binario. Anglerphish dispone anche di release binarie per le piattaforme Windows, Mac e Linux.
Per compilare Anglerphish dal codice sorgente, esegui semplicemente git clone https://github.com/geopetro/anglerphish.git ed entra con cd nella directory del codice sorgente del progetto. Poi esegui go build. Dopo di che, dovresti avere un binario chiamato gophish nella directory corrente.
Dopo aver eseguito il binario Gophish, apri un browser Internet su https://localhost:3333 e accedi con il nome utente e la password predefiniti indicati nell'output del log. ad es.
time="2020-07-29T01:24:08Z" level=info msg="Please login with the username admin and the password 4304d5255378177d"
La documentazione di Anglerphish - la sezione Documentazione include diverse aggiunte di Anglerphish come i nuovi endpoint API aggiunti.
La documentazione del gophish originale è disponibile sul sito ufficiale.
🐞 Hai trovato un bug? Sentiti libero di segnalare un problema — il feedback è sempre benvenuto!
MIT License

Copyright (c) 2013–2020 Jordan Wright
Copyright (c) 2025–2026 George Petropoulos

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in
all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR
IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE
AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM,
OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN
THE SOFTWARE.

----------------------------------------------------------------
Fork Attribution
----------------------------------------------------------------

Anglerphish is an enhanced fork of Gophish v0.12.1,
originally created by Jordan Wright.

----------------------------------------------------------------
Intended Use Notice (Non-Binding Advisory)
----------------------------------------------------------------

Anglerphish is intended exclusively for authorized security
testing, phishing simulations, user awareness training,
and defensive cybersecurity research.

Users are responsible for ensuring compliance with all
applicable laws and obtaining proper authorization before use.

This notice does not modify or supersede the terms of the MIT License.






