
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 bishopfox/sliver
Framework di Emulazione Avversaria
 deadexpl0it/cve-2026-78006-poc
POC per CVE-2026-78006 The Events Calendar <= 6.17.4 - Iniezione di Oggetti PHP non Autenticata con Esecuzione di Codice Remoto
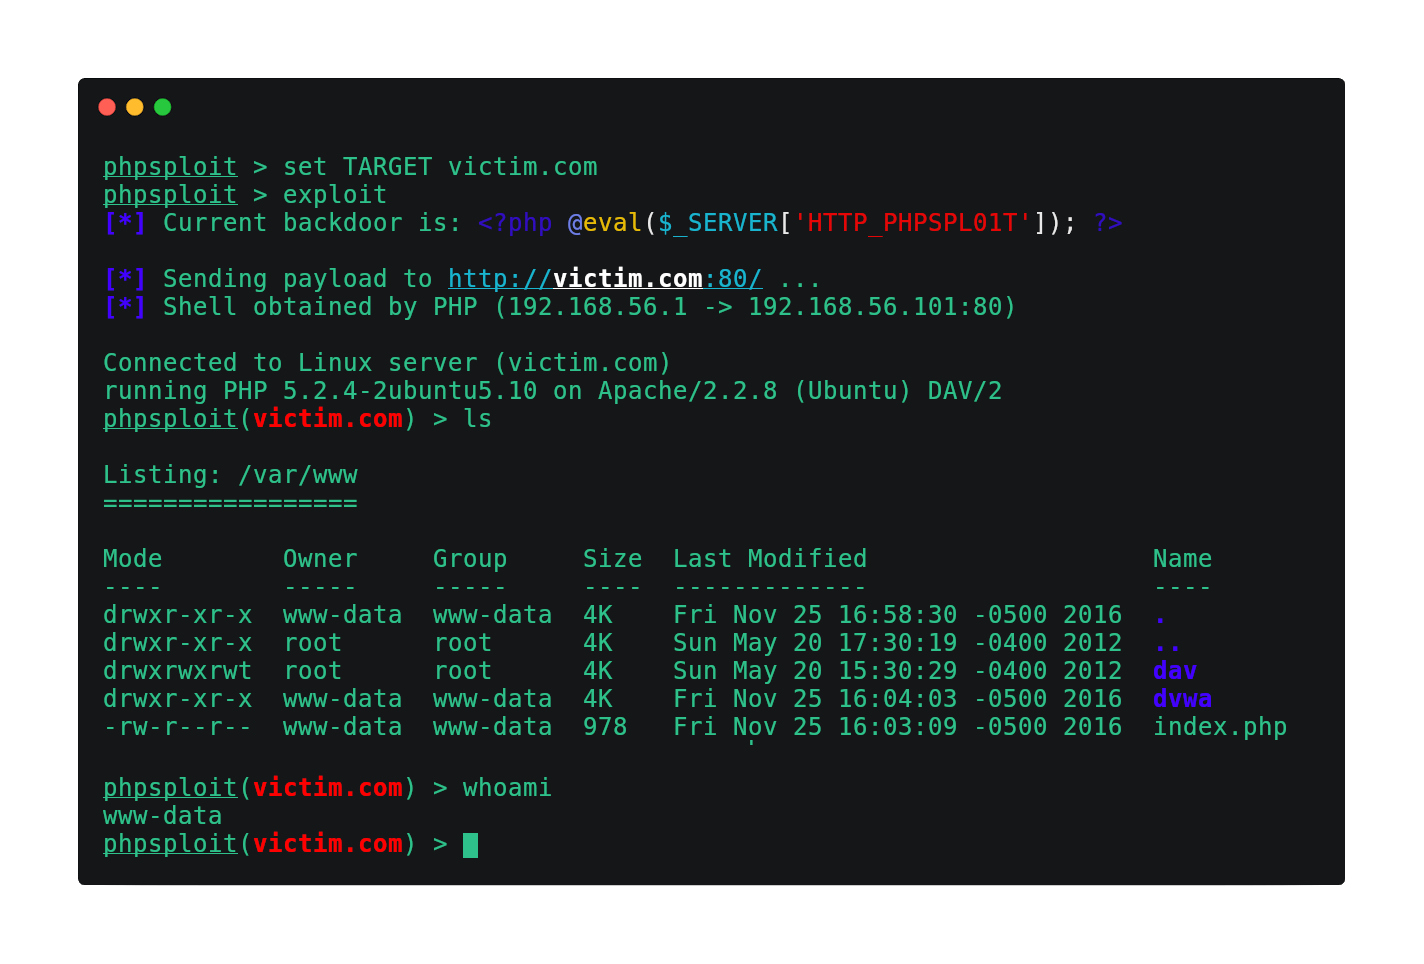 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola
 peass-ng/peass-ng
PEASS - Suite di Script Fantastici per l'Escalation dei Privilegi (con colori)
bc-security/empireEmpire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 user696/mrrat
:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
 bmax121/apatch
Il patching del kernel Android e del sistema Android
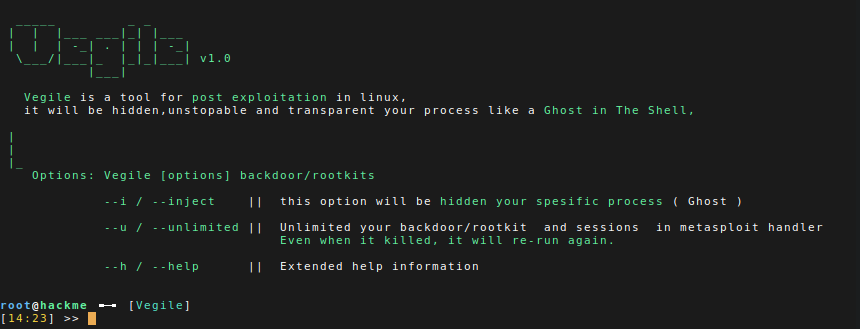 screetsec/vegile
Questo strumento configurerà i tuoi backdoor/rootkit; quando il backdoor è già configurato, nasconderà il tuo processo specifico, renderà illimitata…
 kitsuneshade/winrar-exploit-tool---rust-edition
Un'implementazione ad alte prestazioni e sicura in termini di memoria del tool di exploit WinRAR CVE-2025-8088, riscritto in Rust per una migliore…
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 owasp/owasp-cstg
Guida al test di sicurezza cloud neutrale rispetto al fornitore con fasi strutturate per enumerazione, escalation dei privilegi, movimento laterale e…
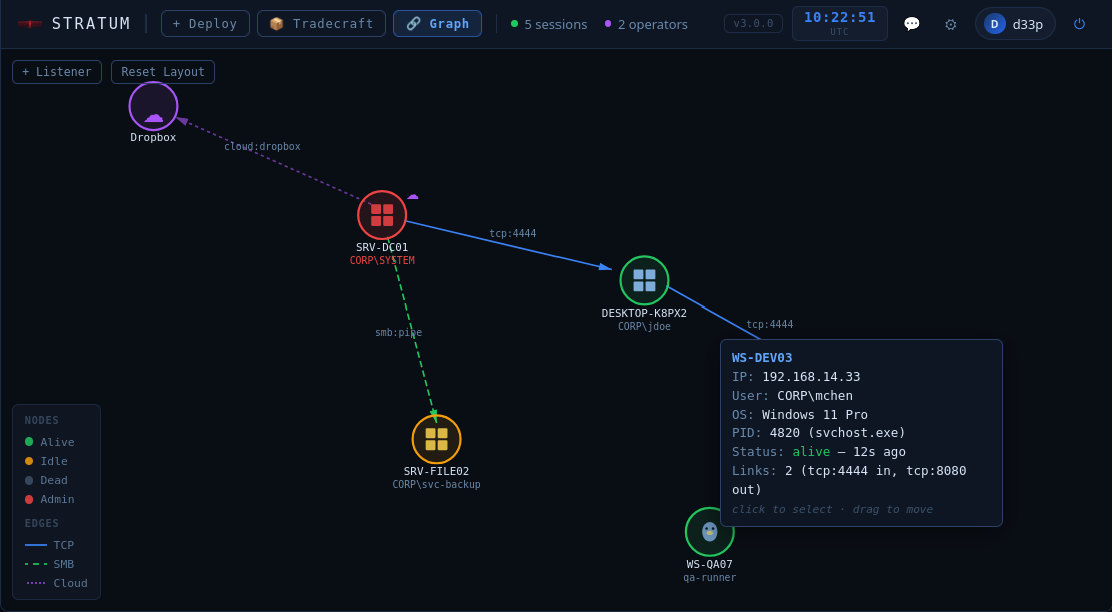 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
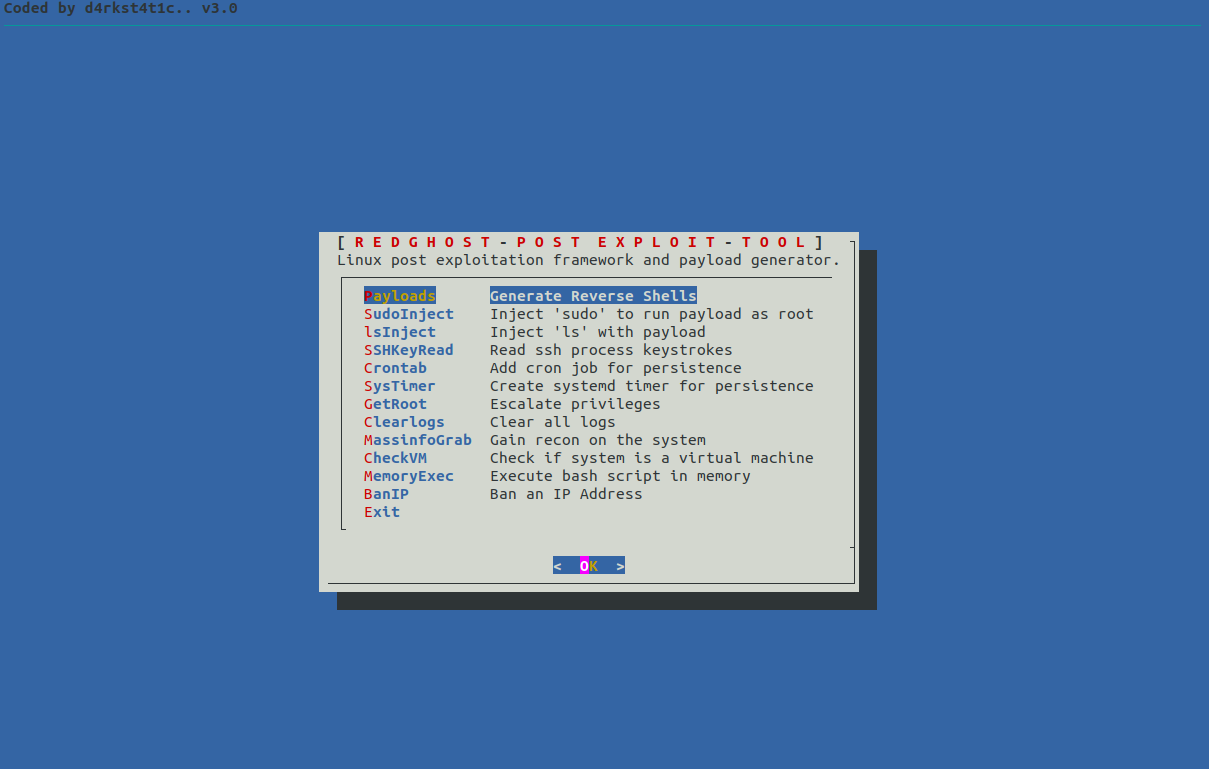 d4rk007/redghost
Framework di post-sfruttamento per Linux scritto in bash progettato per assistere i red team nella persistenza, ricognizione, escalation dei…
 its-a-feature/mythic
Un framework collaborativo, multi-piattaforma, per red teaming
 alessandroz/lazagne
Strumento multipiattaforma per il recupero delle credenziali che estrae password memorizzate da browser, client email, database, meccanismi di…
 last-byte/persistencesniper
Modulo PowerShell che può essere utilizzato da Blue Teams, Incident Responders e Amministratori di Sistema per cacciare le persistence impiantate…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Analisi di reverse engineering del RAT PureRAT che abusa di msbuild.exe, estraendo l'infrastruttura C2, le API di evasione .NET, la manipolazione del…






