
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 bittersecurity/decepticon
Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…
rapid7/metasploit-frameworkFramework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 ostorlab/oxo
Orchestratore modulare di scansione della sicurezza che combina agenti specializzati per il rilevamento delle vulnerabilità, la ricognizione e…
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 yaklang/yakit
Piattaforma di penetration testing all-in-one con proxy MITM, web fuzzer, gestore di connessioni inverse e sistema di plugin per test di sicurezza ed…
 aipentest/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa dell'IA—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni…
 ed1s0nz/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni…
 dradis/dradis-ce
Dradis Community Edition: open-source pentest reporting and collaboration. Import Burp, Nessus, Nmap and more, then export the report.
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 apache/caldera
Piattaforma automatizzata per l'emulazione di avversari
 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
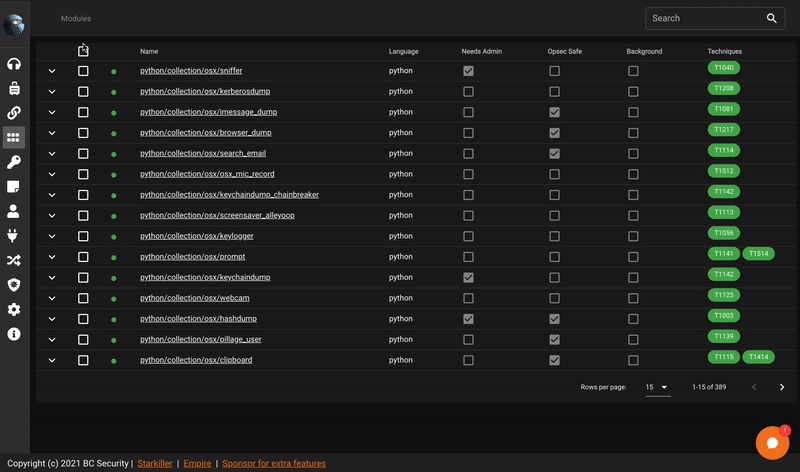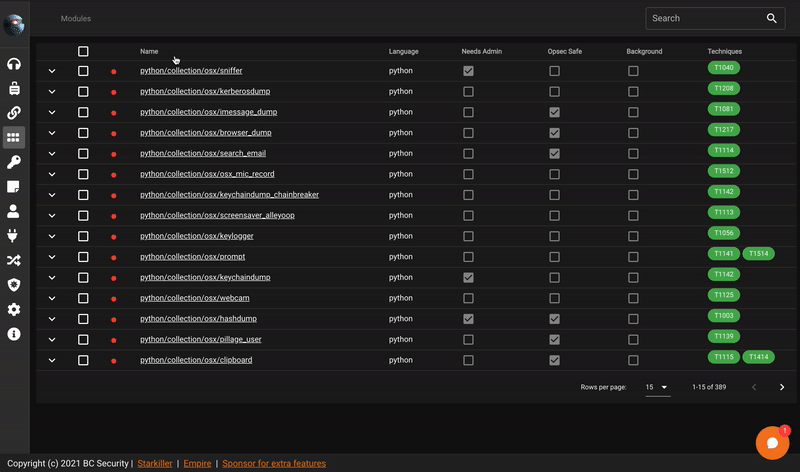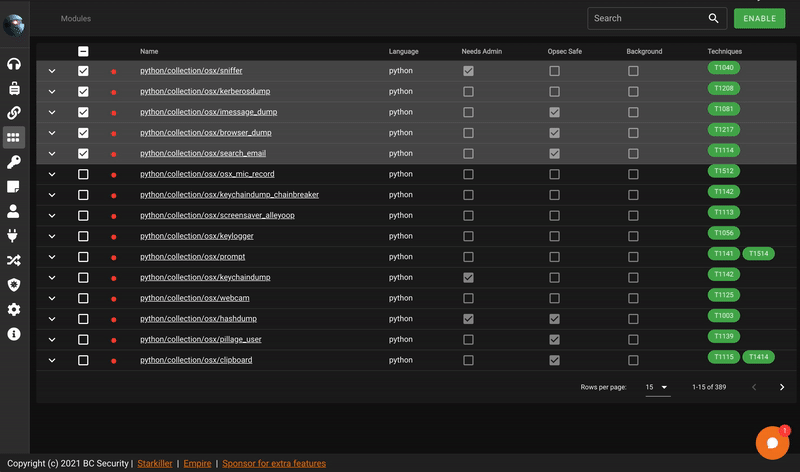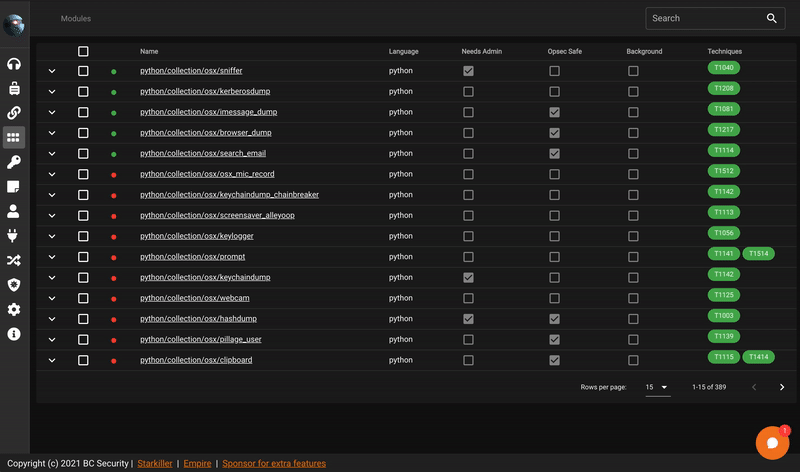 bc-security/starkiller
Starkiller è un Frontend per PowerShell Empire.
 zerbea/hcxtools
Un piccolo insieme di strumenti per convertire pacchetti da file di cattura in file hash da utilizzare con Hashcat o John the Ripper.






