
 berylliumsec/nebula
Assistente di penetration testing basato sull'IA che automatizza la ricognizione, l'analisi delle vulnerabilità e la presa di appunti tramite LLM integrati e l'orchestrazione di strumenti CLI.

Harness di cybersecurity costruito attorno all'operatore
Innanzitutto, desidero ringraziare Dio Onnipotente, che è la fonte di ogni conoscenza. Senza di Lui, tutto questo non sarebbe possibile.
Usa Nebula solo su sistemi e reti di tua proprietà o per cui sei esplicitamente autorizzato a eseguire test.
SKILL.md a un Progetto e selezionale in chat per il lavoro dell'assistente.
Non sai da dove iniziare? Chiedi a Butler. Seleziona il logo Nebula nell'intestazione o nella navigazione mobile, poi chatta o avvia la Voce.
Con un modello o un harness configurato, Butler può rispondere alle domande, esaminare le chat e gli obiettivi del progetto selezionato, avviare o guidare il lavoro e gestire impostazioni e approvazioni. Mostra il lavoro delegato separatamente dagli agenti principali; per reindirizzare un figlio, chiedi a Butler di guidare il suo agente padre.
Configurazione della Voce: GPT-Live richiede una chiave API OpenAI diretta. Aggiungi un provider OpenAI abilitato con una chiave nelle Impostazioni di Nebula, oppure imposta OPENAI_API_KEY sull'host di Nebula. Nebula mantiene la chiave sull'host per avviare la sessione vocale; il tuo dispositivo scambia poi l'audio con OpenAI tramite WebRTC. Le sessioni vocali comportano costi API OpenAI. Butler può delegare lavoro a un harness Codex, ma l'accesso a Codex non fornisce la chiave GPT-Live. Vedi la configurazione WebRTC di GPT-Live di OpenAI.
Per impostazione predefinita la Voce va in pausa dopo 20 secondi di silenzio; modifica questo timeout a livello di Core nelle impostazioni di Butler. La pausa termina la sessione GPT-Live a pagamento, e Riprendi Voce ne avvia una nuova. Il lavoro di Butler già inviato continua nella sua chat salvata.
Progetto di esempio illustrativo. Questa GIF è muta; Butler parla in una sessione Vocale attiva.
Quando un obiettivo viene avviato, Butler osserva i relativi eventi di avanzamento supportati anche se il pannello è chiuso. Il progetto può concedere azioni Watch, Steer o Delegate specifiche. GPT-Live ascolta e parla in modalità Voce; il Core Butler esegue gli strumenti, possiede la conversazione salvata e la compattazione del contesto, e continua la supervisione mentre la Voce è disattivata. La Voce non pronuncia ancora avvisi non richiesti. Separatamente, Butler verifica i precedenti rilevanti prima di agire e mantiene una memoria durevole e selettiva di preferenze, decisioni e lezioni utili tra i progetti. Apri Memoria nel pannello di Butler ogni volta che vuoi rivedere, modificare o eliminare una voce.
Una nuova directory dati del Core parte con la memoria di Butler vuota. I suoi record SQLite restano in quella directory dati attraverso gli aggiornamenti dell'app, e l'indice di ricerca Chroma può essere ricostruito da essi.
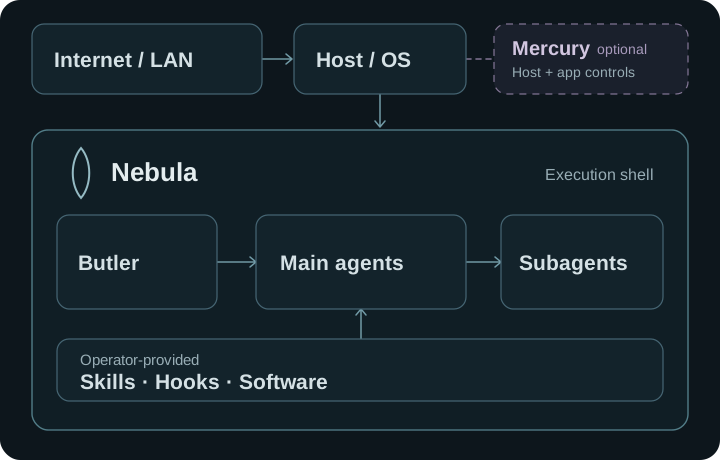
Usa Codex o Grok come harness, oppure connetti Claude, OpenRouter, Ollama o vLLM. Docker o Podman alimentano Kali e l'automazione in modalità container; la modalità Host utilizza il filesystem e la rete dell'host dopo esplicita conferma. OpenVPN opzionale instrada il traffico dei container, mentre Mercury può aggiungere controlli indipendenti quando registrato.
L'anteprima per Linux x86_64 è disponibile tramite il repository APT firmato o come DEB o AppImage. Esegui il backup dei dati dell'engagement prima dell'aggiornamento.
Installa Python 3.11–3.13, Poetry 2.1.3, Node.js 20 con npm, Rust e i prerequisiti di Tauri, quindi esegui:
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
NEBULA_PROVIDER_CONCURRENCY=60 NEBULA_BACKGROUND_CONCURRENCY=58 npm --prefix ui run dev:desktop
Core usa per impostazione predefinita 60 slot per i provider e 58 slot in background. Le sostituzioni esplicite tramite variabili d'ambiente hanno la precedenza. Consulta .env.example per la configurazione di avvio.
Dopo l'avvio, la richiesta autenticata GET /api/v1/host-pressure riporta i limiti effettivi
e le soglie di pressione salvate/effettive mostrate in Impostazioni → Configurazione → Pressione host.
Per un client terminale leggero a schermo intero con avanzamento degli agenti in tempo reale, chat dirette, skill, obiettivi e controlli dell'Assistente, consulta Headless Core e Assistente terminale abbinato.






