
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sviluppo Payload — Pagina 25 | Kitploit
Categorie

Sviluppo Payload

Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
donut preview#1

donut

GitHubthewover/donut
4.7k2 anni fa
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5k4 anni fa
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8k1 anno fa
sgn preview#4

sgn

GitHubegebalci/sgn
2.0k3 mesi fa
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9k1 mese fa
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8k4 anni fa
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6k2 anni fa
libpeconv preview#10

libpeconv

GitHubhasherezade/libpeconv
1.4k6 mesi fa
metasploit-framework preview#11

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k13h 32m fa
pwntools preview#12

pwntools

GitHubgallopsled/pwntools
13.6k19 ore fa
Più recentiRilevanzaPiù popolariAggiornati di recente
3744 risultati
SNOWCRASH preview

SNOWCRASH

GitHubredcode-labs/snowcrash

Genera payload poliglotta multipiattaforma (Bash/PowerShell) per l'esecuzione di comandi, reverse shell ed esecuzione di binari, con ritardo…
payload-generationexploitationpayload-development
2424 anni fa
LdrShuffle preview

LdrShuffle

GitHubrwxstoned/ldrshuffle

Tecnica di esecuzione/iniezione di codice utilizzando la manipolazione della struttura del modulo DLL PEB
code-analysisexploitationlateral-movement+6
2891 anno fa
Payload-Download-Cradles preview

Payload-Download-Cradles

GitHubvirtualalllocex/payload-download-cradles

Questi sono diversi tipi di download cradles che dovrebbero essere di ispirazione per sperimentare e creare nuovi download cradles al fine di…
payload-generationids-ips-evasionpenetration-testing+3
2584 anni fa
DropSpawn_BOF preview

DropSpawn_BOF

GitHuboctoberfest7/dropspawn_bof

BOF di CobaltStrike per generare Beacon utilizzando il dirottamento della directory dell'applicazione tramite DLL
privilege-escalationpersistence-mechanismsexploitation+4
2873 anni fa
GoSH preview

GoSH

GitHubredcode-labs/gosh

Generatore di reverse/bind shell in Golang
payload-generationexploitationshellcode+4
2274 anni fa
taiHEN preview

taiHEN

GitHubyifanlu/taihen

Framework CFW per PS Vita
embedded-systems-securityexploitationreverse-engineering+3
3258 anni fa
PersistAssist preview

PersistAssist

GitHubredsiege/persistassist

Framework di persistenza completamente modulare
penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+7
2603 anni fa
Offensive-Rust preview

Offensive-Rust

GitHubwinsecurity/offensive-rust

Kit di sicurezza offensiva focalizzato su Rust con esempi di codice riutilizzabili per operazioni red team, sviluppo di payload ed exploitation.
exploitationpost-exploitationpenetration-testing+2
3032 anni fa
acheron preview

acheron

GitHubf1zm0/acheron

chiamate di sistema indirette per elusione di AV/EDR in assembly Go
shellcodered-teamingpayload-development
3903 anni fa
SharpProxyLogon preview

SharpProxyLogon

GitHubflangvik/sharpproxylogon

POC in C# per CVE-2021-26855 aka ProxyLogon, supporta il classico web shell semi-interattivo così come shellcode injection
exploitationshellcodeweb-application-exploitation+3
2485 anni fa
ransomwhere preview

ransomwhere

GitHubhazcod/ransomwhere

Un campione di ransomware PoC per testare la tua strategia di risposta al ransomware.
encryption-decryption-toolspost-exploitationred-teaming+3
2142 mesi fa
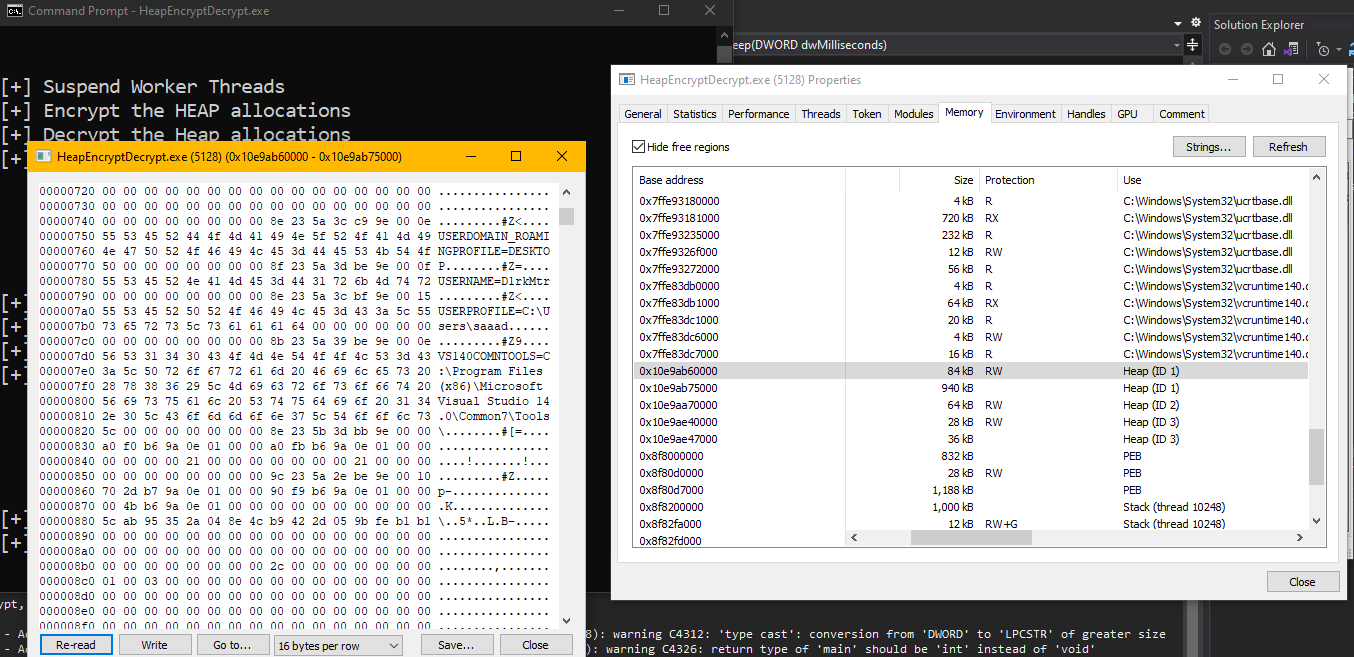
HeapCrypt preview

HeapCrypt

GitHubsaadahla/heapcrypt

Criptare l'heap durante il sonno agganciando e modificando Sleep con un nostro sleep che cripta l'heap.
post-exploitationred-teamingpayload-development+1
2453 anni fa
AzureC2Relay preview

AzureC2Relay

GitHubflangvik/azurec2relay

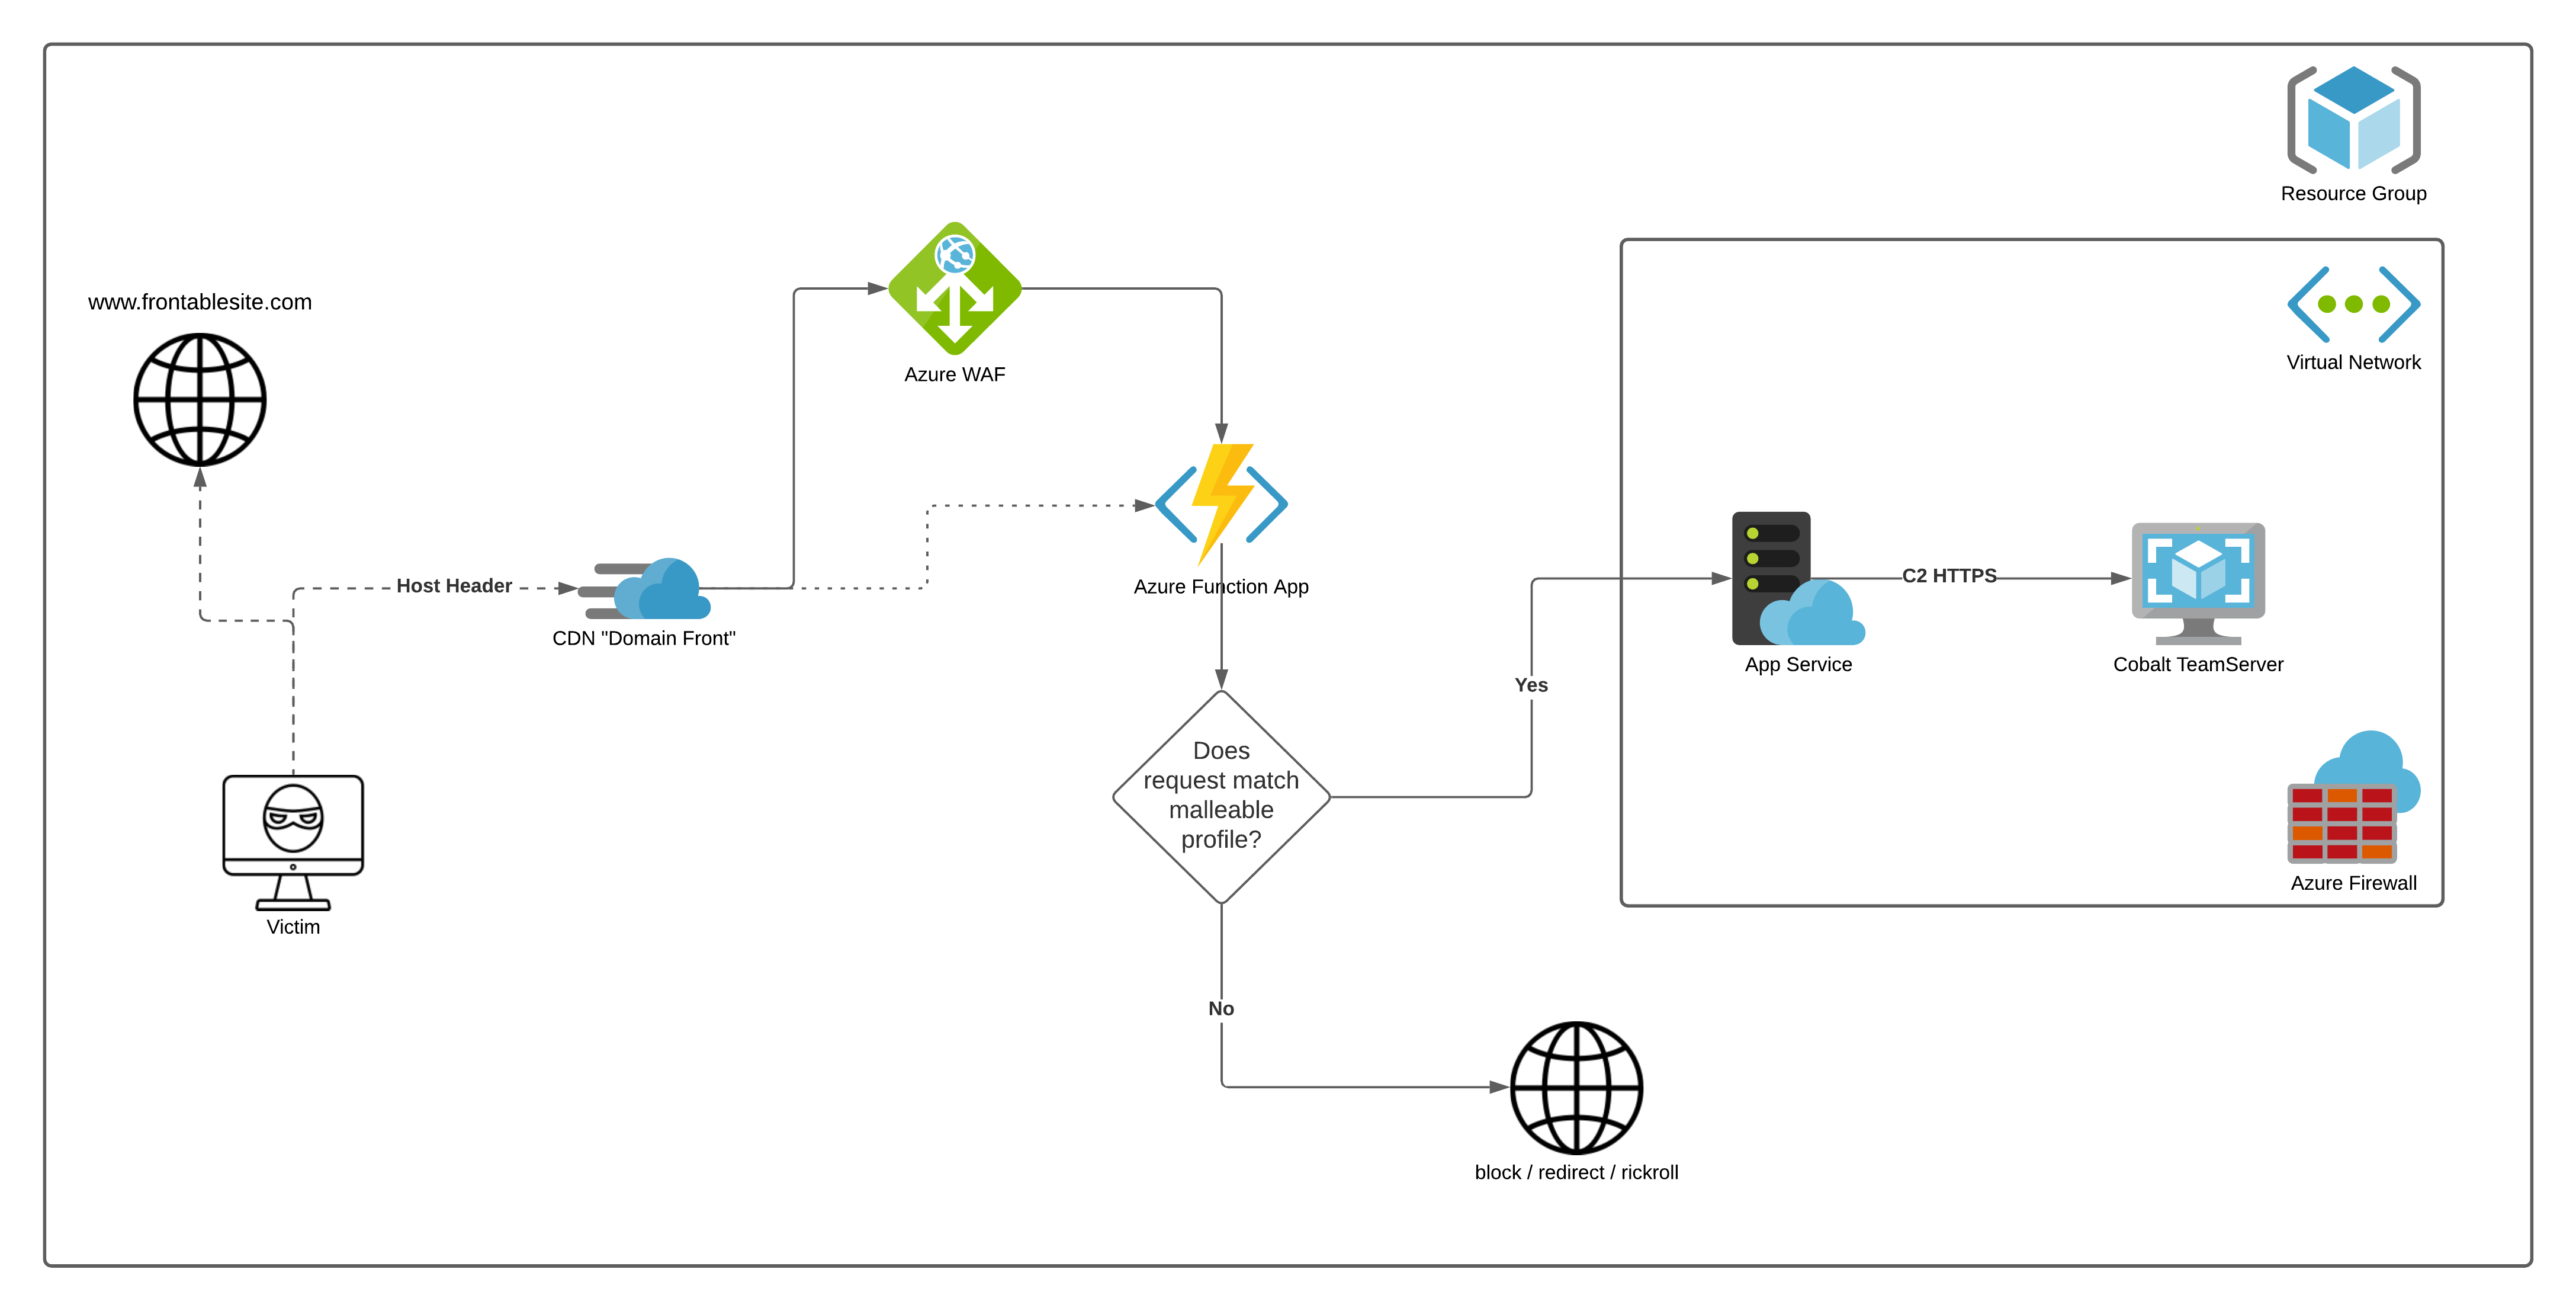
Funzione di Azure che convalida e inoltra il traffico dei beacon di Cobalt Strike utilizzando profili C2 malleabili, reindirizzando le richieste non…
ids-ips-evasioncloud-securitycommand-and-control+2
2335 anni fa
pyMalleableC2 preview

pyMalleableC2

GitHubbyt3bl33d3r/pymalleablec2

Interprete Python per i profili Malleable C2 di Cobalt Strike. Permette di analizzarli, crearli e modificarli programmaticamente.
command-and-controlutilities-frameworksred-teaming+1
2894 mesi fa
CrossC2Kit preview

CrossC2Kit

GitHubcrossc2/crossc2kit

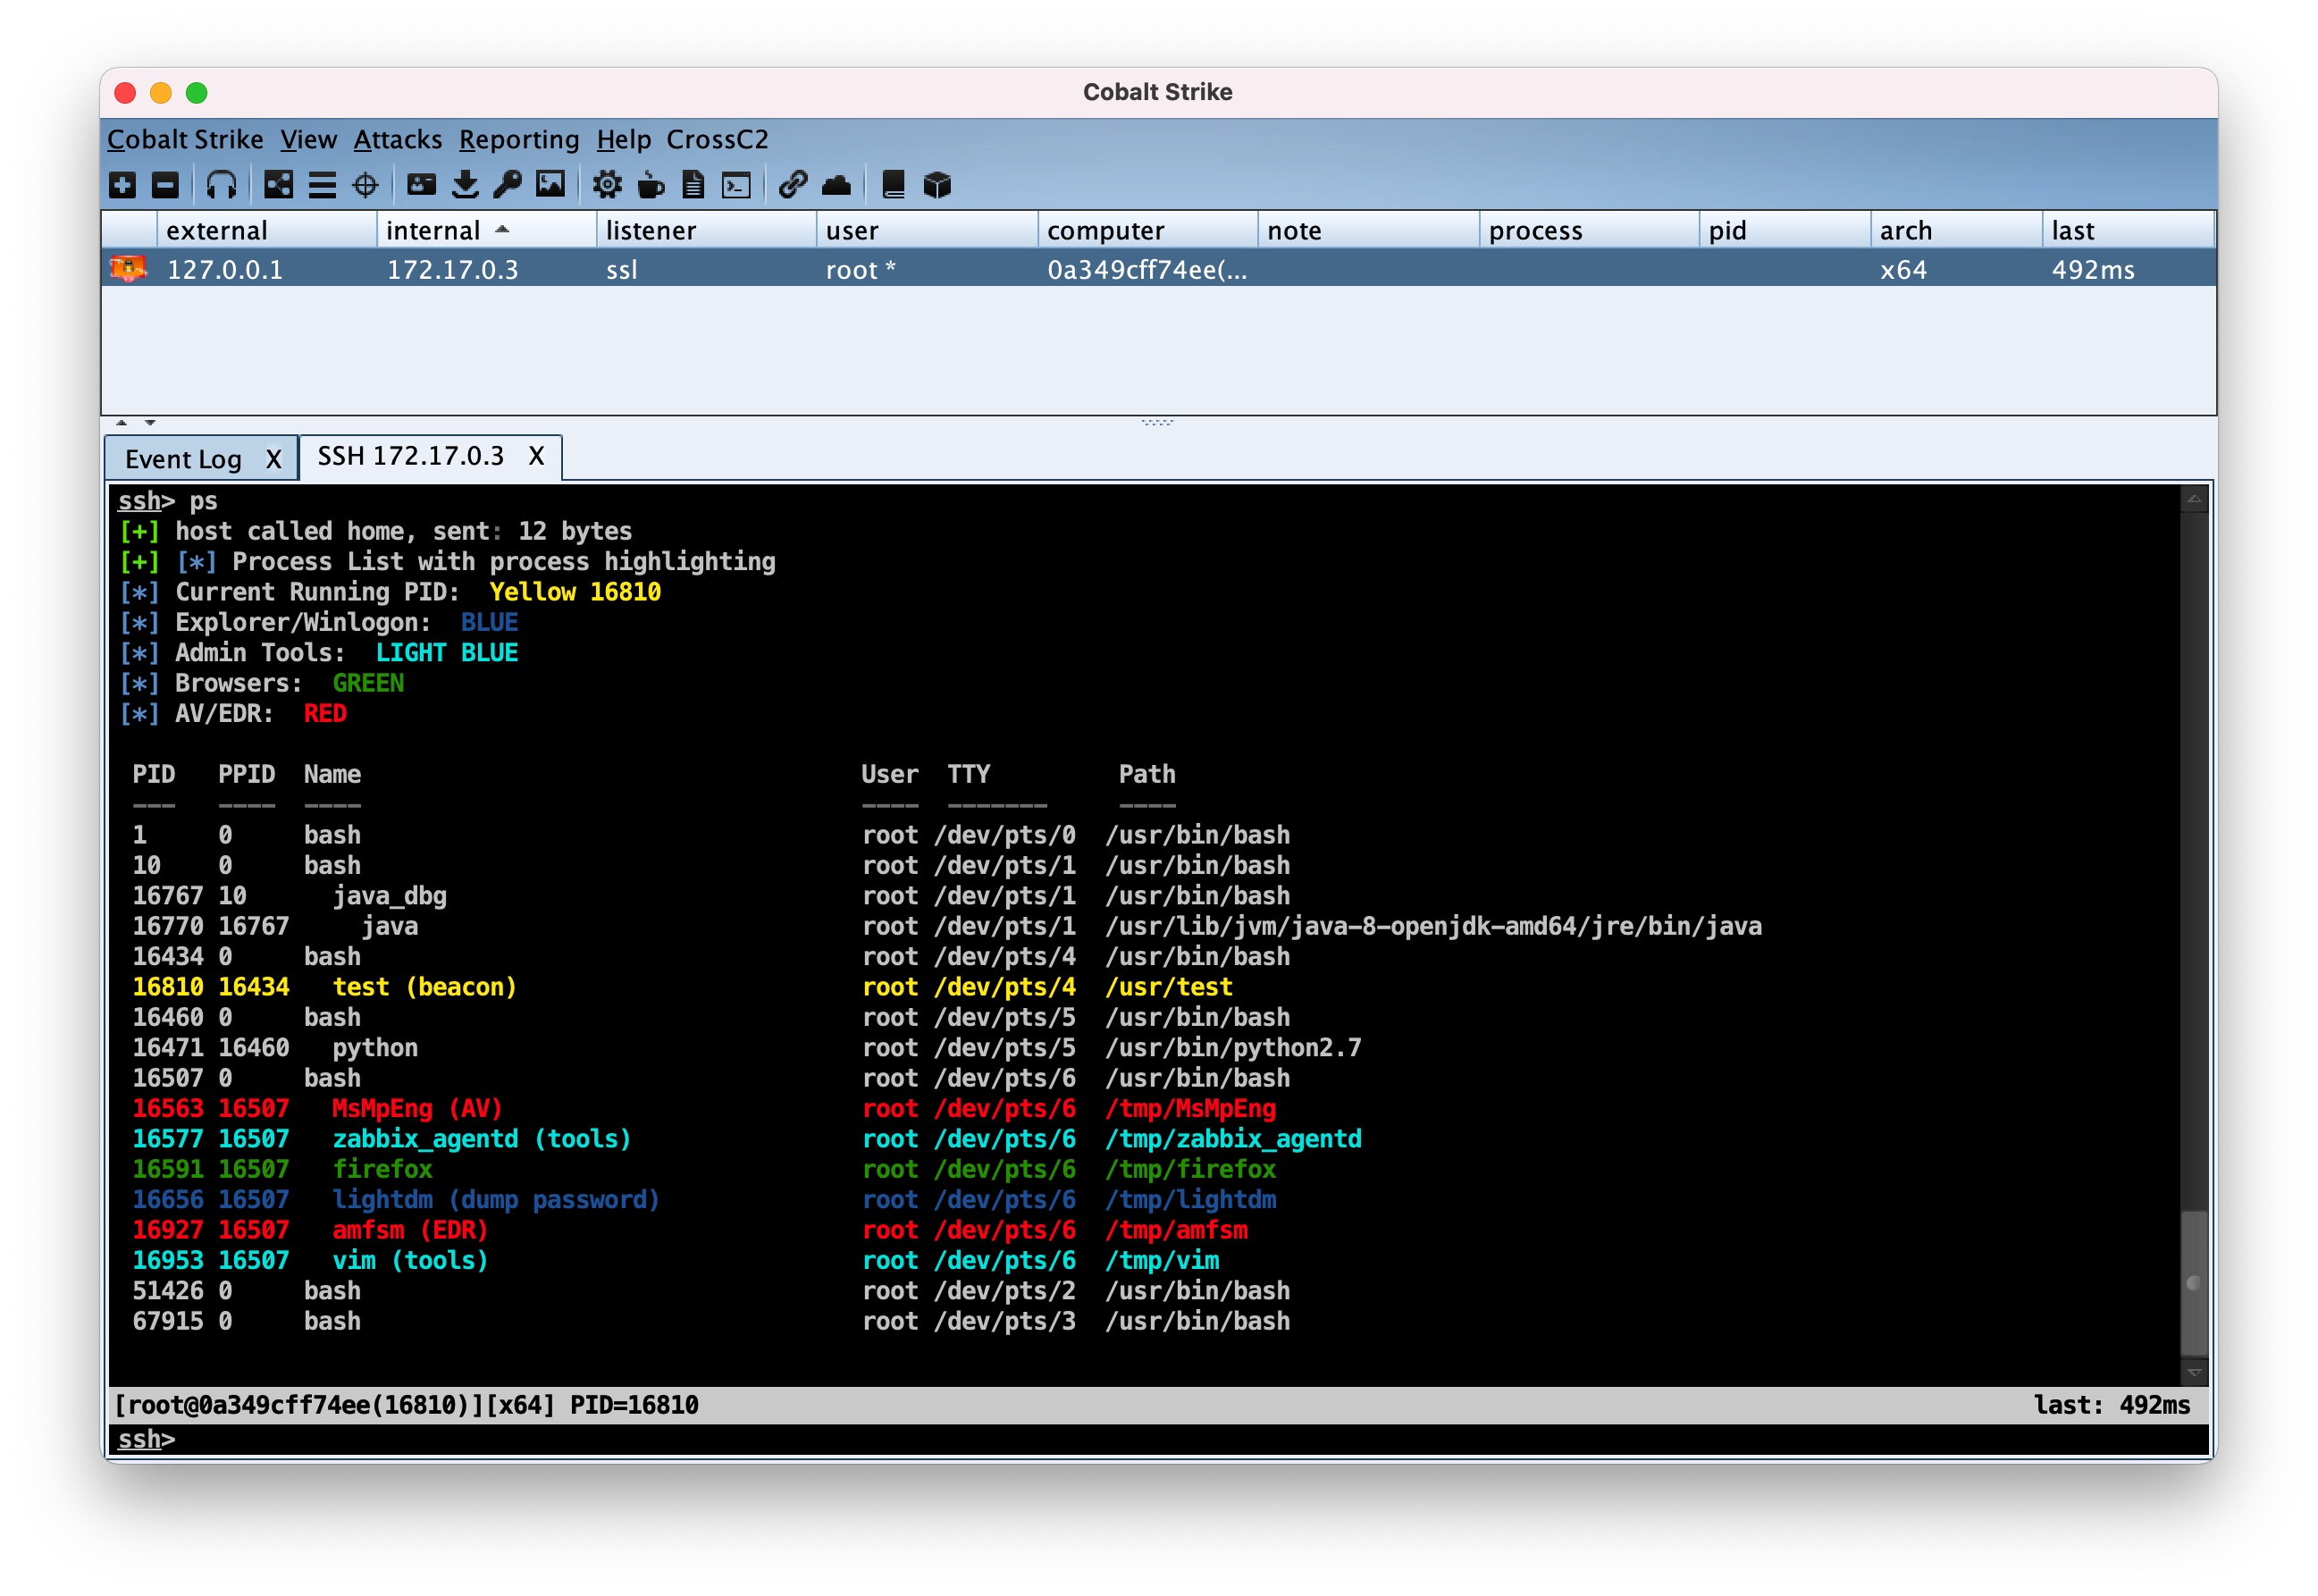
CrossC2, sviluppato basandosi sul framework Cobalt Strike, può essere utilizzato per il controllo di altri sistemi multipiattaforma. CrossC2Kit…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
2293 anni fa
lsawhisper-bof preview

lsawhisper-bof

GitHubdazzyddos/lsawhisper-bof

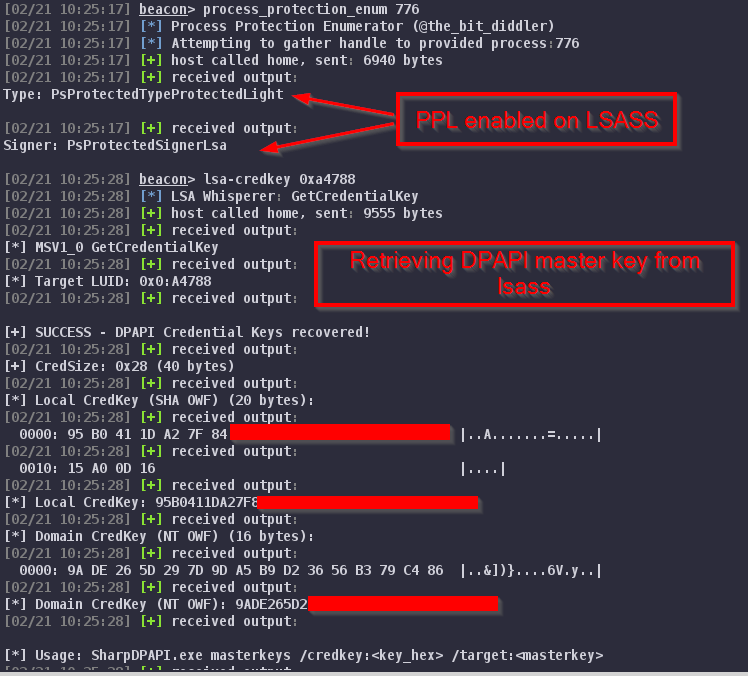
Un Beacon Object File (BOF) che comunica direttamente con i pacchetti di autenticazione di Windows tramite l'interfaccia client LSA non…
exploitationpost-exploitationpenetration-testing+4
2978 mesi fa
CobaltBus preview

CobaltBus

GitHubflangvik/cobaltbus

Integrazione C2 esterna di Cobalt Strike con Azure Servicebus, traffico C2 tramite Azure Servicebus
exploit-frameworkscloud-securitycommand-and-control+1
2474 anni fa
iOS-Attack-Chain-CVE-2025-31200-CVE-2025-31201 preview

iOS-Attack-Chain-CVE-2025-31200-CVE-2025-31201

GitHubjgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201

CVE-2025-31200 è una RCE zero-day, zero-click in AudioConverterService di iOS CoreAudio, attivata da un file audio dannoso tramite iMessage/SMS. Lo…


bluetooth-securityexploit-frameworksios-security+8
1995 mesi fa
Precedente1…242526…100Successivo







