
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 ariary/fileless-xec
Dropper stealth che esegue binari remoti senza salvarli su disco (supporto HTTP3, supporto ICMP, tracce invisibili, multipiattaforma,...)
 igh0st/gh0st3.6_src
Codice sorgente di un Remote Access Trojan (RAT) per apprendere la comunicazione C2, la consegna del payload e le tecniche di post-exploitation in…
 vysecurity/cve-2017-8759
CVE-2017-8759 - Una vulnerabilità nel parser SOAP WDSL.
 getrektboy724/betterxencrypt
Una versione migliore di Xencrypt. Xencrypt stesso è un runtime crypter di PowerShell progettato per eludere gli AV.
 maldev-academy/maldevacademyldr.2
Implementazione di RunPE con molteplici tecniche di evasione (2)
 maldev-academy/christmas
PoC che dimostra una catena di iniezione multi-processo finalizzata all'esecuzione remota di shellcode.
 petitoto/chromium-exploit-dev
Toolkit per armare le vulnerabilità di Chromium in exploit affidabili, multipiattaforma e a catena completa.
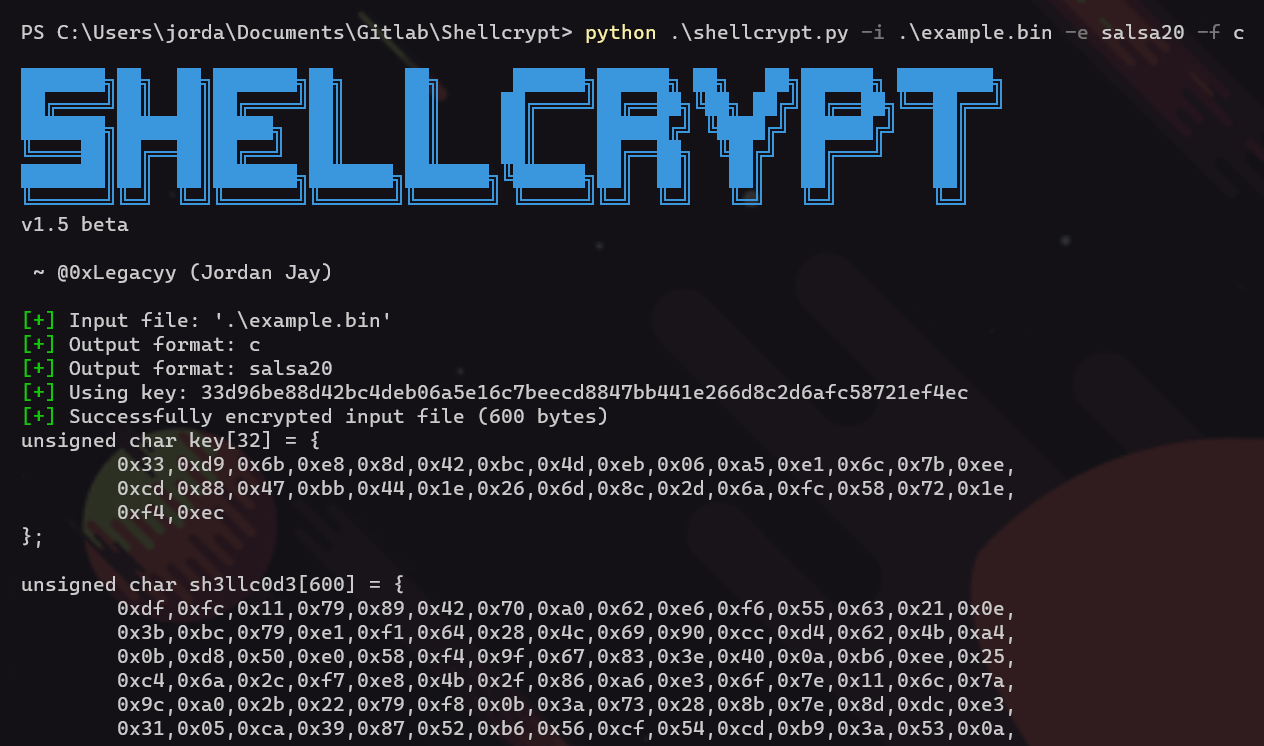 iilegacyyii/shellcrypt
Uno strumento QoL per offuscare lo shellcode. In futuro sarà in grado di concatenare metodi di codifica/cifratura/compressione.
 lloydlabs/wsb-detect
wsb-detect ti permette di rilevare se stai eseguendo in Windows Sandbox ("WSB")
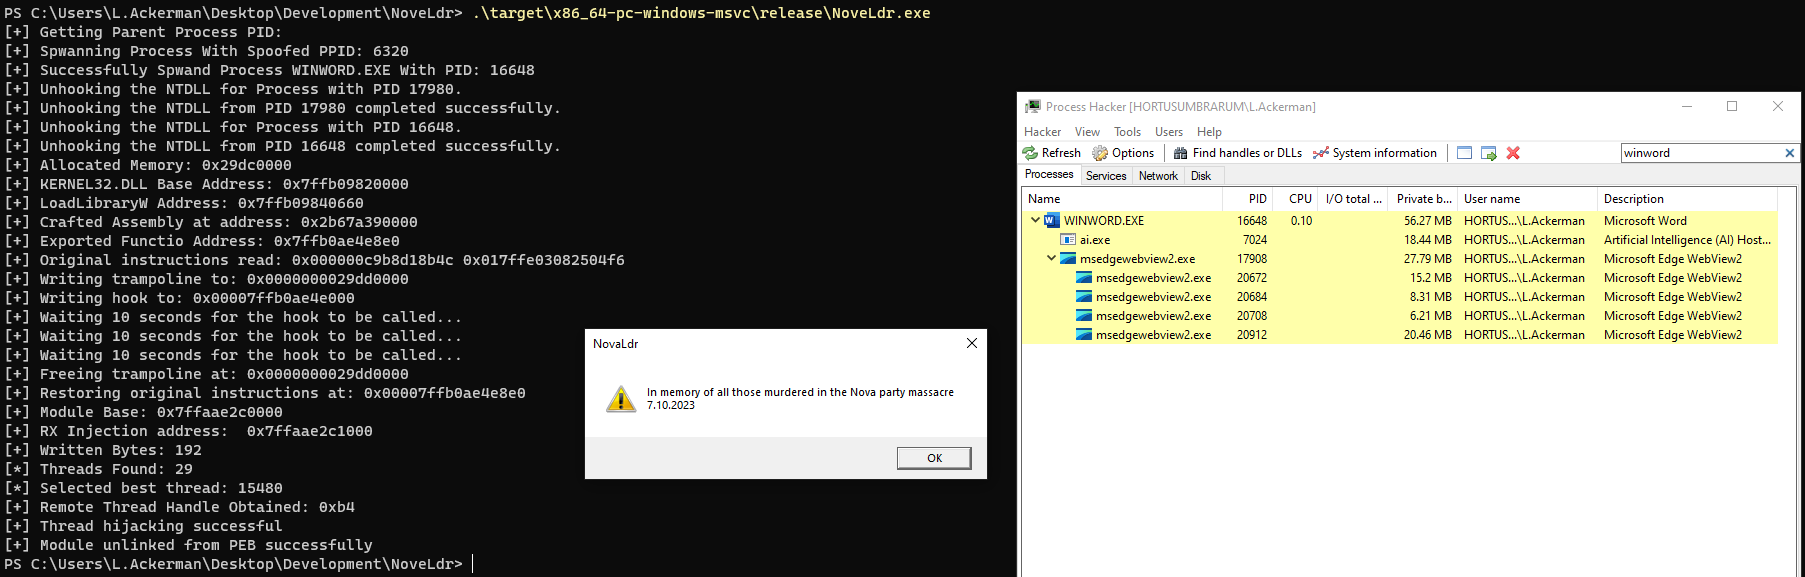 blacksnufkin/novaldr
Threadless Module Stomping in Rust con alcune funzionalità (In memoria di coloro che furono assassinati nel massacro della festa Nova)
 risksense-ops/cve-2016-6366
Repository pubblico per miglioramenti all'exploit EXTRABACON
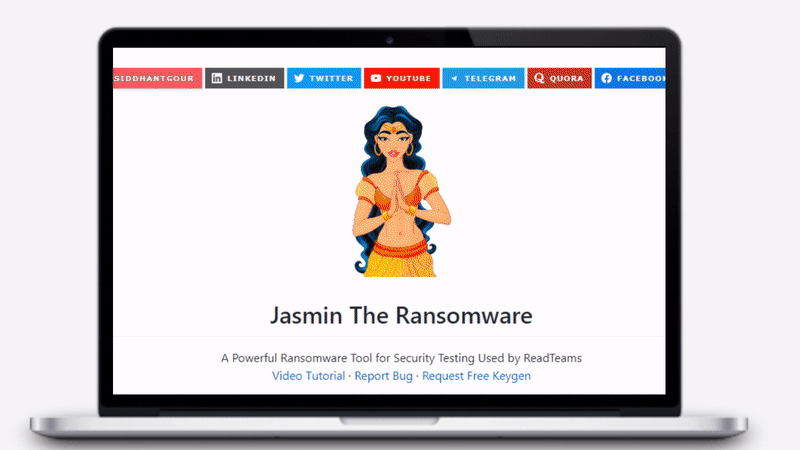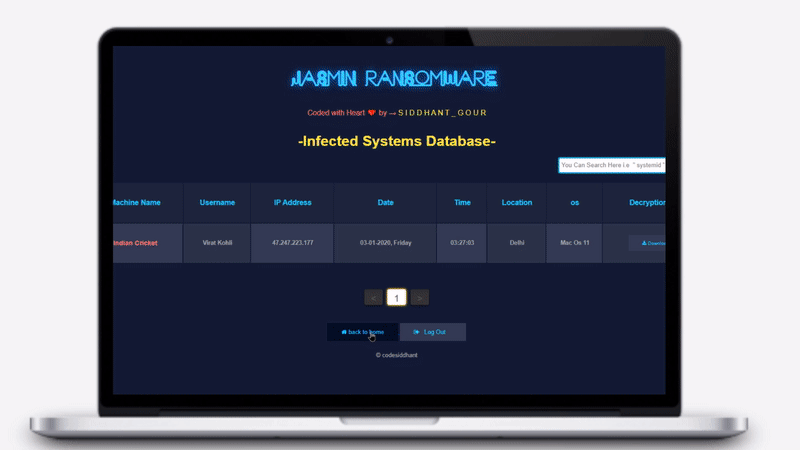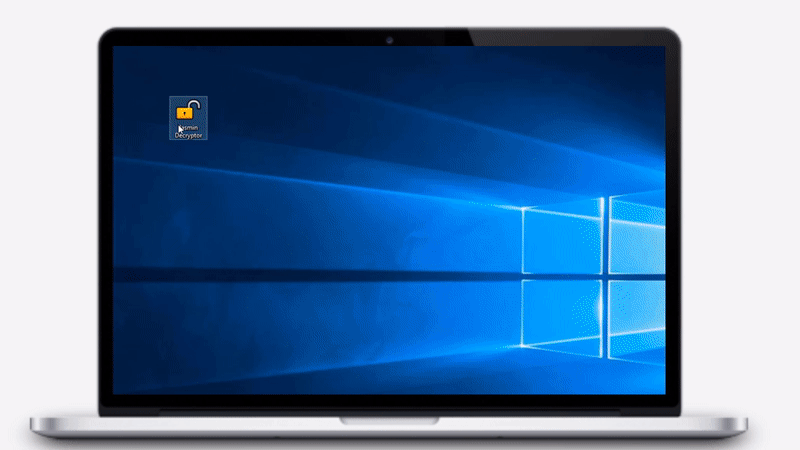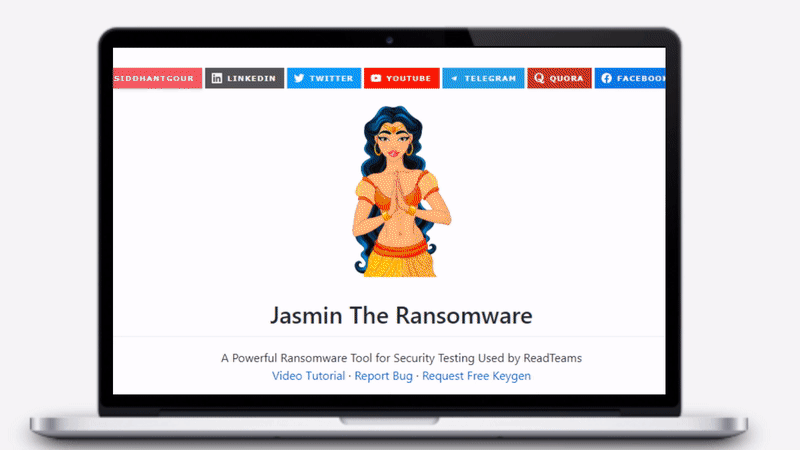 codesiddhant/jasmin-ransomware
Jasmin Ransomware è uno strumento avanzato di red team (clone di WannaCry) utilizzato per simulare attacchi ransomware reali. Jasmin aiuta i…
 kozmic/laravel-poc-cve-2018-15133
PoC per CVE-2018-15133 (Vulnerabilità di unserialize in Laravel)
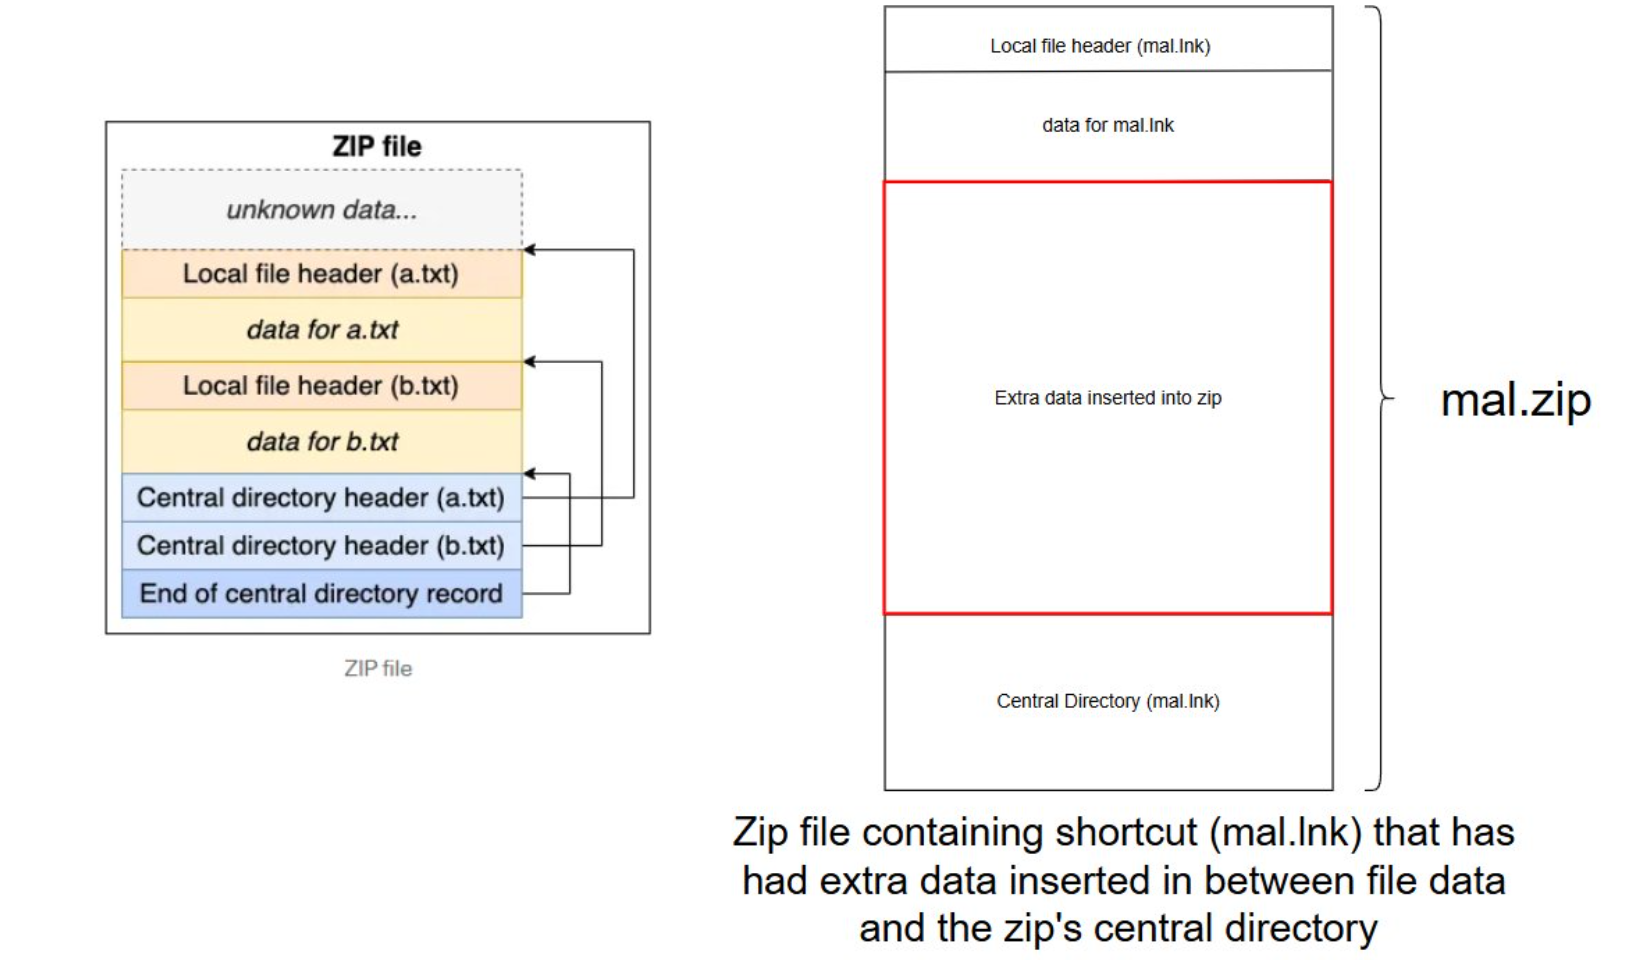 octoberfest7/zip_smuggling
Utilità Python3 per creare file zip che intrufolano dati aggiuntivi da estrarre in seguito.
 kleiton0x00/shelltropy
Una tecnica per nascondere shellcode malevolo tramite Shannon encoding.
 connormcgarr/littlecorporal
LittleCorporal: Un generatore automatizzato di maldoc in C#
 kudaes/split
Applica un approccio divide et impera per bypassare gli EDR
 bishopfox/cve-2023-3519
Exploit RCE per CVE-2023-3519








