
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit

 silentisvox/syscallrevenant
Chiamate di sistema indirette pulite con manomissione delle chiamate di sistema.
 hexbytee/freepbx-sqli-rce
Proof-of-concept in Python che sfrutta CVE-2025-57819, un'iniezione SQL non autenticata in FreePBX che concatena la creazione di un amministratore,…
 kamalx06/tornadoc2
Framework C2 pull-based con dieci trasporti nativi, handler multi-profilo concorrenti, tasking firmato con ECDSA e un team server multi-operatore con…
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
Un exploit proof of concept per CVE-2026-105133 e CVE-2026-105134 che interessano AhsayCBS
 gmh5225/memory-relocalloc
Proof-of-concept in C che individua code cave nella sezione .reloc delle DLL mappate per allocare ed eseguire piccolo shellcode, sostituendo le…
 ripits-sec/couchpotato
Strumento di escalation dei privilegi per Windows che applica patch a ETW e AMSI e utilizza syscall indirette per abusare di SeImpersonatePrivilege,…
 bittersecurity/decepticon
Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - Alto - Remoto - RCE - IPsec login_banner start-scripts
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - Alto - Remoto - Privilegio residuo - mappa globale del processo Python Data Source
 twosevenonet/injectsetconsole
Proof of Concept per l'iniezione di codice di processo senza utilizzare WriteProcessMemory
 sk4r4b/ntdll-reconstruction
Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate
 abraxas/vfs-quote-breakout
VFS per Git ab95cf51 - Alto - Remoto - RCE - core.virtualfilesystem wrap con virgolette singole
 rianjuniorsf/exploit-js2py
La vulnerabilità CVE-2024-28397 riguarda le versioni di js2py fino alla v0.74, una libreria Python che consente di eseguire codice JavaScript…
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
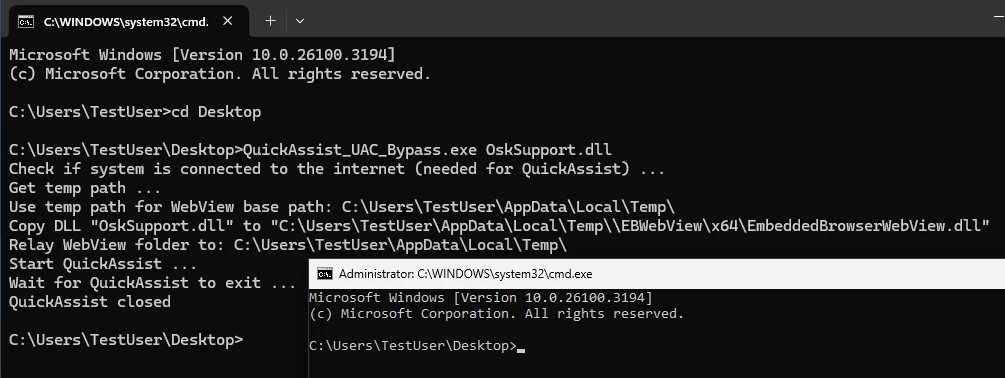 r41n3rzuf477/quickassist_uac_bypass
PoC di bypass UAC che sfrutta il binario UIAccess QuickAssist per caricare una DLL controllata dall'attaccante tramite WebView2…
 xpn/randomtsscripts
Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…








