
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 oopnv70-lab/ghostlock-apk
APK autonomo: escalation dei privilegi di GhostLock CVE-2026-43499 + esecuzione come identità shell di Shizuku
 etahen/etahen
Payload abilitatore homebrew per PS5 che offre funzionalità post-exploitation: caricamento personalizzato di plugin/payload, supporto per fself/fpkg…
 wxxsfxyzm/ghostlock-galaxy
Roota il tuo Galaxy usando CVE-2026-43499
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
 grisuno/lazyown
Framework red team e piattaforma C2 multi-operatore con agenti AI, implant malleabili, rootkit, motore di phishing e 741 comandi CLI che coprono…
 darkflippers/unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…
 tekkenbugattii/linusware-source-code-internal
Motore di runtime con reverse engineering per Roblox/Luau con hooking della VM, rimappatura degli opcode, escalation delle capacità e ambiente script…
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
 bishopfox/sliver
Framework di Emulazione Avversaria
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
PoC LPE per kernel Android per CVE-2026-43499, un use-after-free di rtmutex nei kernel Qualcomm 4.19, adattato per Redmi K40 con payload root…
 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
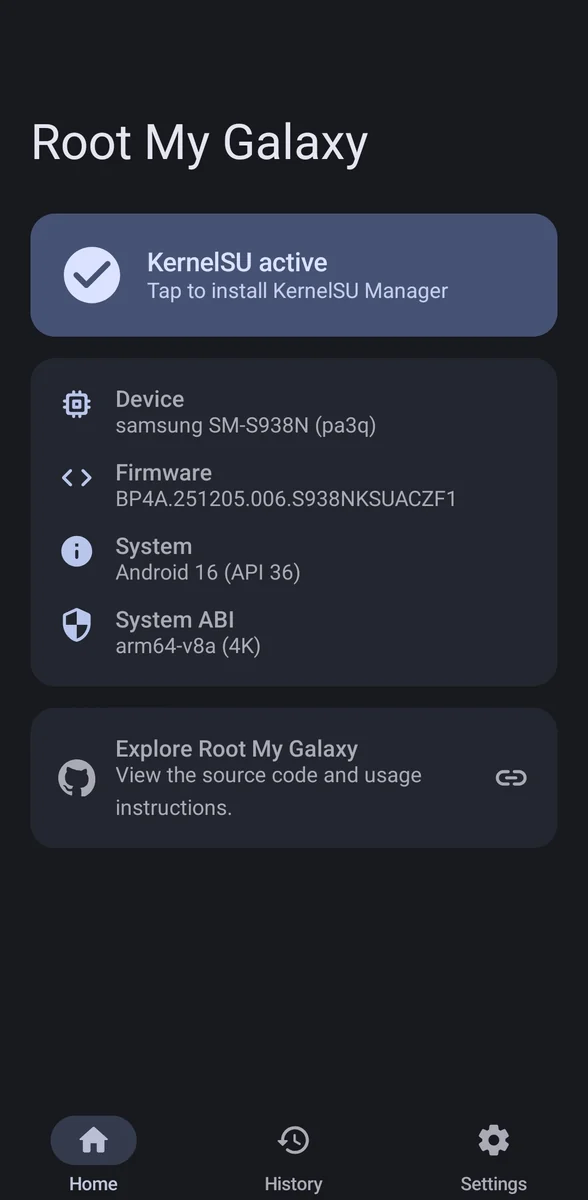 alk601/root-my-galaxy
KSU installer per firmware Samsung Galaxy supportato con CVE-2026-43499
 botesjuan/burp-suite-certified-practitioner-exam-study
Note di studio pratiche e guide passo-passo per i laboratori di PortSwigger Academy, che coprono vulnerabilità web, payload, enumerazione e strategie…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
 hfiref0x/kdu
Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…








