

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CobaltBus — Integrazione C2 esterna di Cobalt Strike con Azure Servicebus, traffico C2 tramite Azure Servicebus | Kitploit
Strumenti/GitHubGitHub/flangvik/cobaltbus
Framework di ExploitSicurezza CloudCommand and ControlSviluppo Payload
GitHubflangvik/cobaltbus

CobaltBus

Integrazione C2 esterna di Cobalt Strike con Azure Servicebus, traffico C2 tramite Azure Servicebus

Vedi Repository
24743844 anni faRevisionato da Kitploit
Condividi

CobaltBus

Integrazione C2 esterna di Cobalt Strike con Azure Servicebus, traffico C2 tramite Azure Servicebus
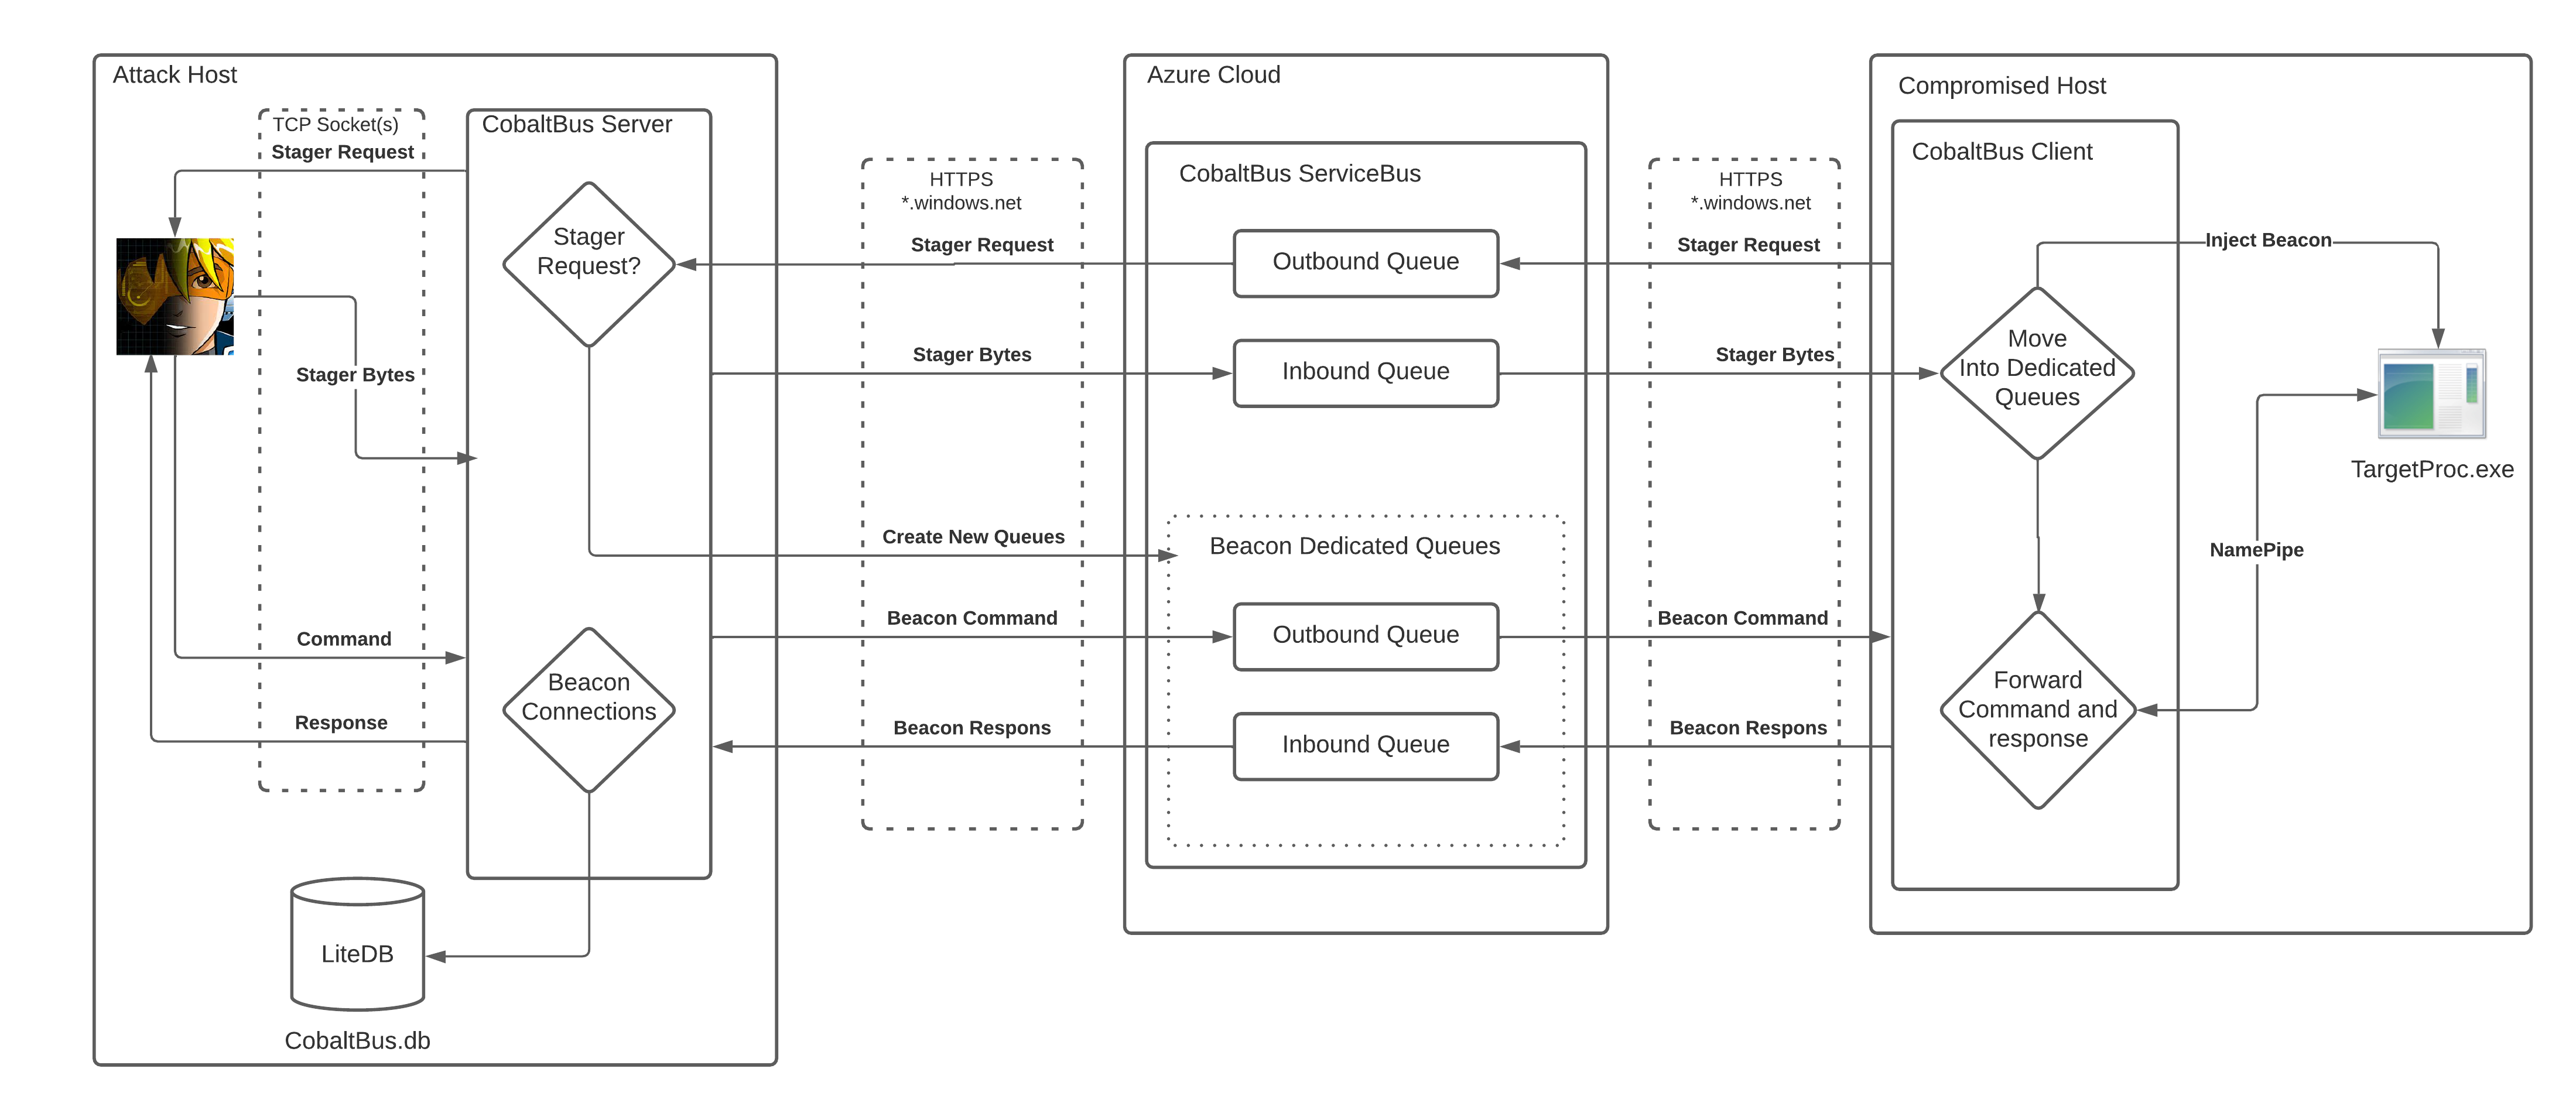
FlowDiag

Configurazione

  1. Creare un Azure Service Bus
  2. Creare un criterio di accesso condiviso (stringa di connessione) che possa solo Inviare e Ascoltare
  3. Modificare la variabile statica connectionString nei progetti Beacon C# in modo che corrisponda al valore "Primary Connection String" per il criterio di accesso condiviso creato al punto 2.
  4. Le stesse variabili devono essere aggiornate per il progetto CobaltBus, ma deve essere usata la "Primary Connection String" per il criterio di accesso condiviso "RootManageSharedAccessKey". (Necessita del permesso "manage")
  5. Configurare Cobalt e avviare un listener C2 esterno sulla porta 4444, 127.0.0.1 (può essere modificato modificando le variabili ExternalC2Port e ExternalC2Ip nel progetto C#)

Video Dimostrativo

Demo YouTube video

Come funziona?

Il binario DotNetCore CobaltBus che si integra con ExternalC2 di CobaltStrike, creerà un database SQLite locale per tenere traccia di più beacon. I messaggi in arrivo a CobaltBus verranno catturati e scritti nel database. I nomi del database "CobaltBus.db" e "CobaltBus-log.db" verranno creati nella directory da cui viene eseguito CobaltBus.dll. Quando un binario Beacon viene eseguito, invierà un messaggio "INITIALIZE" alla coda baseQueueName, con un BeaconId e un Pipename generati casualmente. Il gestore CobaltBus catturerà questo, creerà e si sposterà nelle due nuove code basate sul BeaconId inviato, richiederà lo shellcode stager da CobaltStrike e lo rispedirà indietro nella nuova coda come messaggio "INJECT". Da qui, il progetto Beacon inietta lo shellcode catturato in memoria e stabilisce una connessione con il beacon di CobaltStrike tramite il nome della pipe generato. Quando un comando viene emesso da CobaltBus, viene inviato nella coda rispettiva del beacon e quindi nel nome della pipe del beacon.

Considerazioni Opsec

L'attuale flusso di messaggi presenta diversi difetti che dovrebbero essere risolti prima di considerare l'utilizzo in operazioni reali. Consideralo un POC sporco. Se solo ci fosse un esperto di mouse e C2 che potesse renderlo sicuro da usare....

Crediti

Un grande ringraziamento al lavoro svolto da @ryHanson https://github.com/ryhanson/ExternalC2

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





