
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 rndhouse/vcamper
PoC: identificare patch di sicurezza silenziose prima della CVE
 sangsheng2026/honor-90gt-mag-an00-root-research
Toolkit di ricerca sul root del kernel Android per Honor 90 GT: probing dei dispositivi SELinux, validazione delle primitive slab spray e…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Ricostruzione tecnica e proof-of-concept per CVE-2026-8206, una compromissione di account non autenticata nel plugin WordPress Kirki, con indicazioni…
 0xblackash/cve-2026-98432
Consulenza tecnica e analisi difensiva di CVE-2026-98432, una vulnerabilità use-after-free nel TCP IPv4 del kernel Linux, con versioni interessate,…
 ryh1218/occ
Segmentazione degli oggetti proibiti tramite modellazione bilayer sensibile all'occlusione (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Analisi tecnica, writeup e regole YARA per una campagna di DLL Sideloading mascherata da HWMonitor
 686f6c61/poc-wp-core-cve-2026-93485
Laboratorio didattico su CVE-2026-93485 (Comment2Shell): XSS memorizzato non autenticato nel core di WordPress tramite wpautop -> RCE, con demo della…
 uiuc-kang-lab/persistbd
Codice di ricerca per addestrare adapter che rendono le backdoor degli agenti LLM in grado di sopravvivere a un fine-tuning benigno, con scoring…
 0xblackash/cve-2026-76461
Repository di ricerca per CVE-2026-76461, un'iniezione SQL critica in Cisco Secure Email Gateway che porta a RCE come root, con regole di…
 sbamit/exponentiated-gradient-descent-llm-attack
Un nuovo attacco avversario sui LLM basato sulla tecnica dell'Exponentiated Gradient Descent.
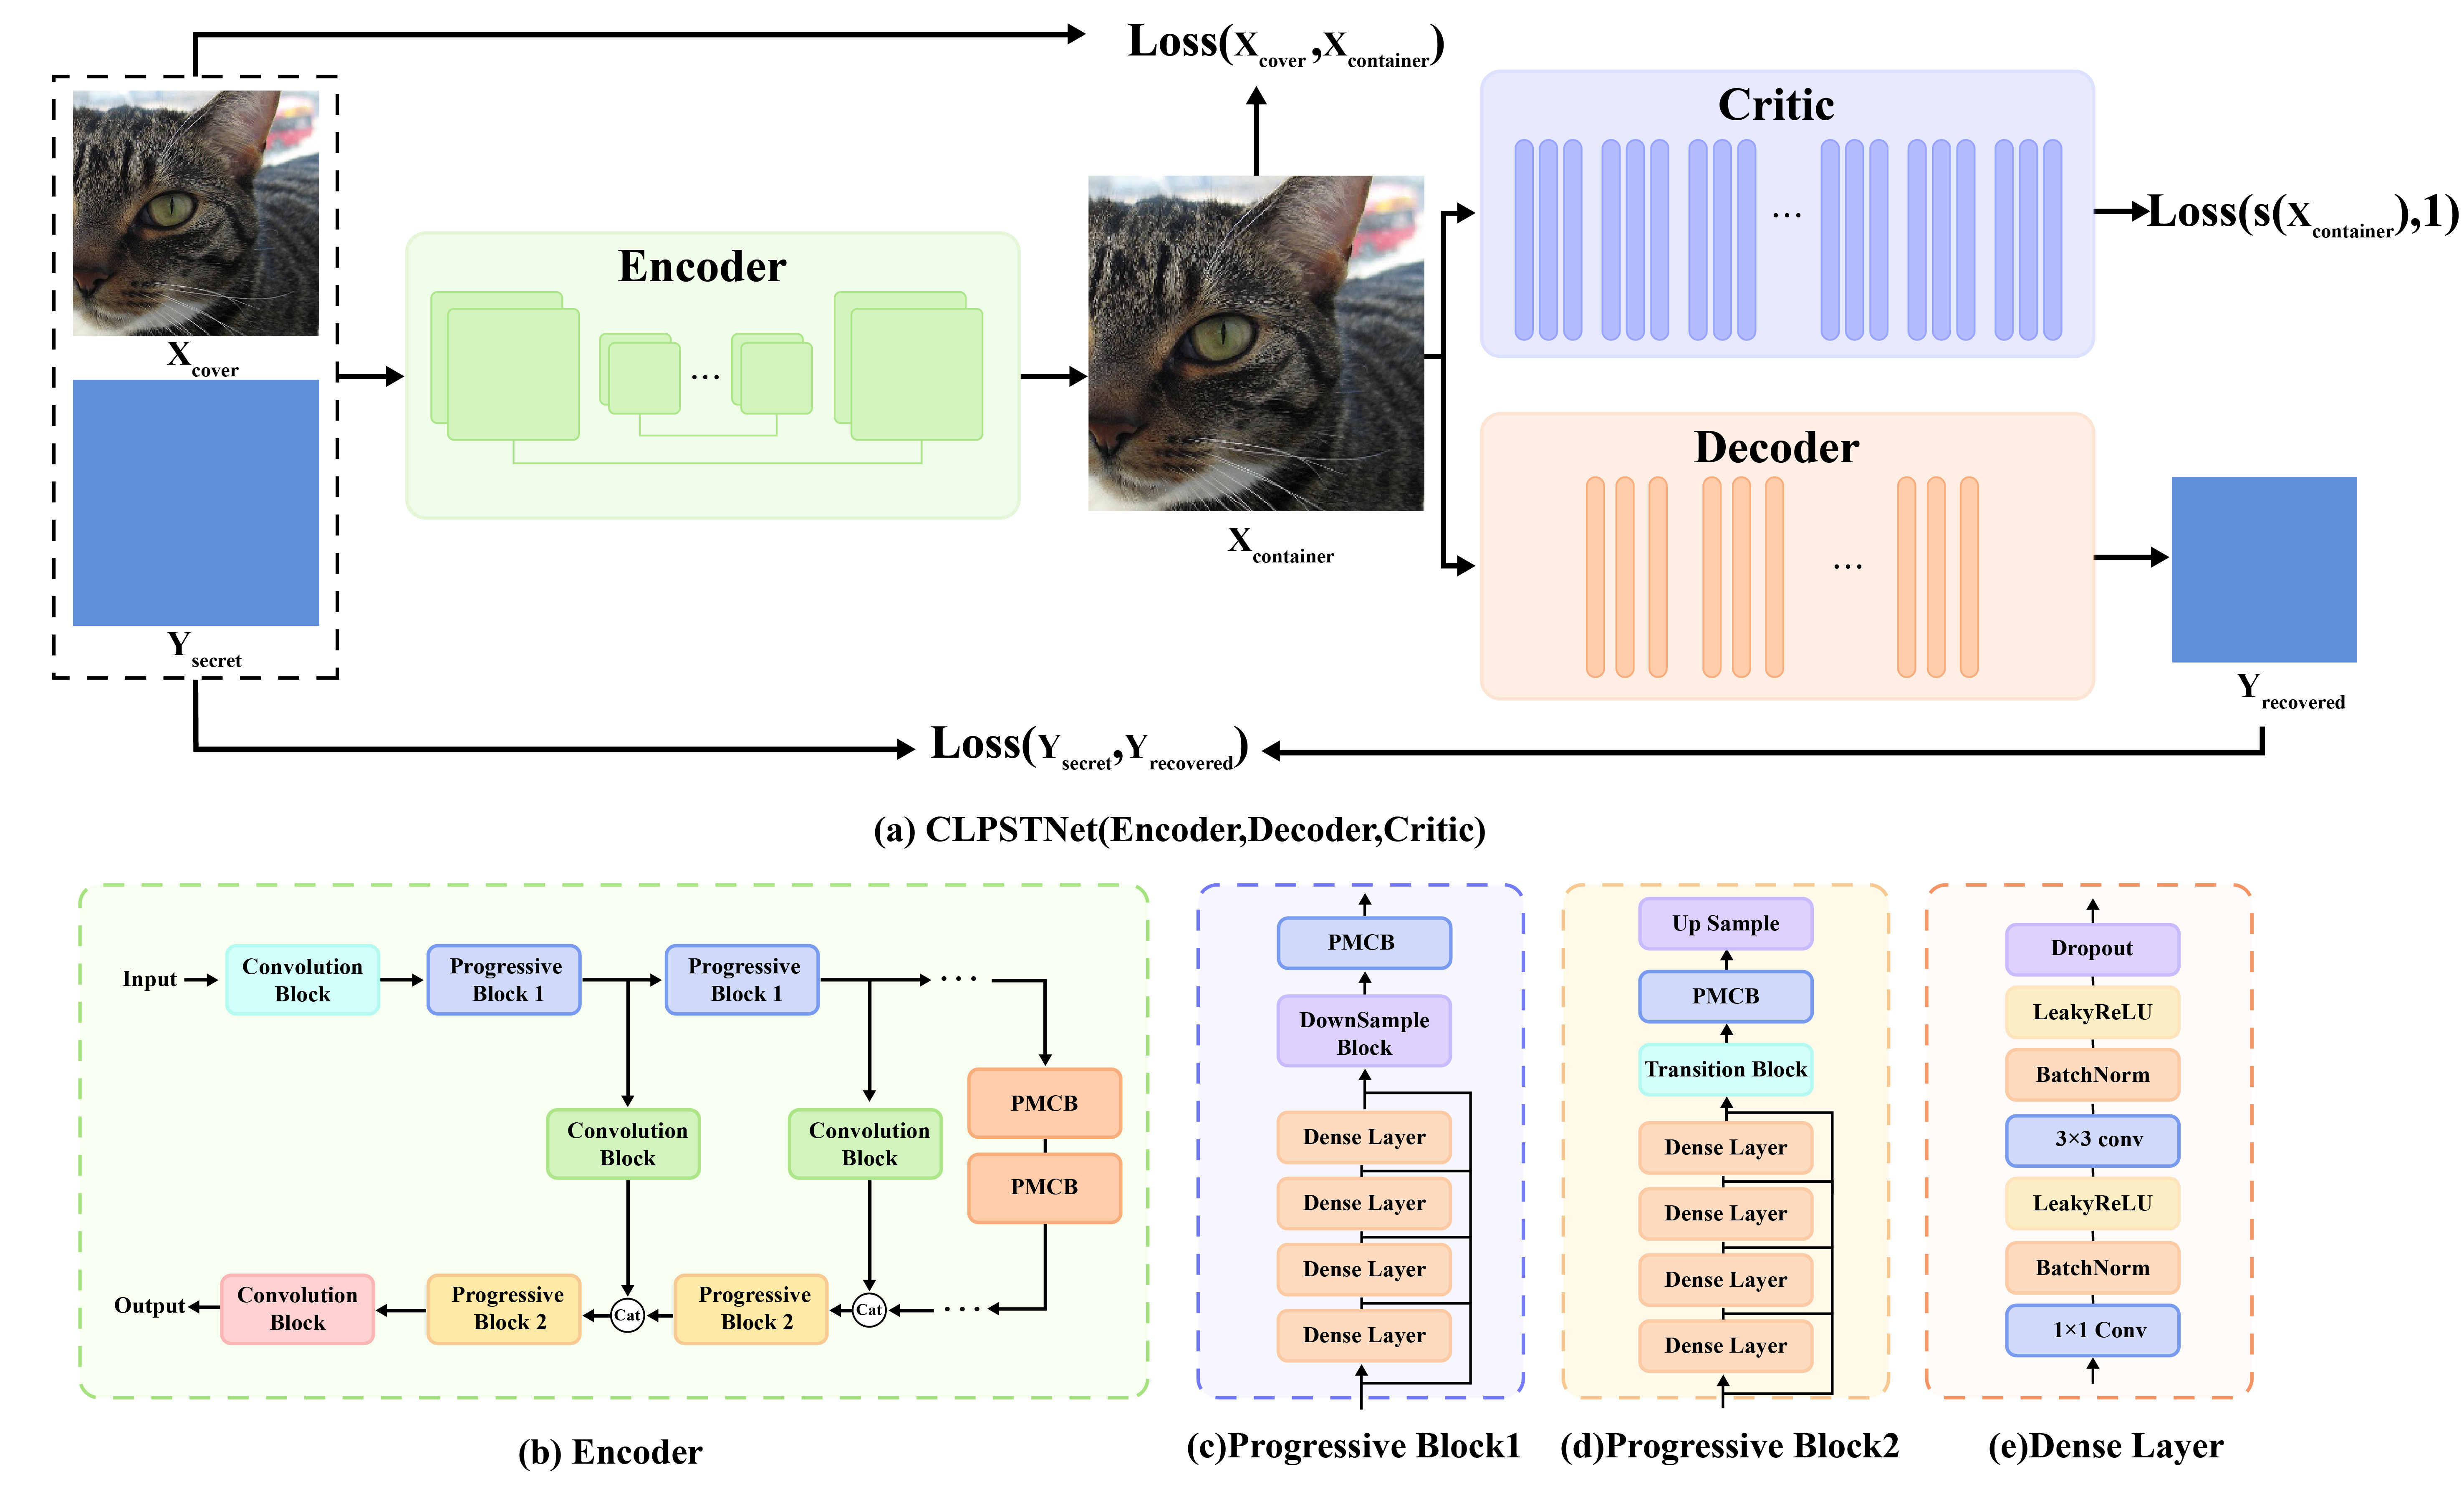 chaos-boops/clpstnet
CLPSTNet: Un modello progressivo di steganografia convoluzionale multi-scala che integra l'apprendimento curriculare
 jawh3/striatum-ctf
Artefatti di ricerca per un agente LLM basato su MCP che risolve autonomamente le challenge CTF, inclusi dati di ablazione, script di analisi e uno…
 j-dahl7/mcp-attack-detection-sentinel
Laboratorio di rilevamento Sentinel per catene di attacco MCP: furto di token SSRF CVE-2026-26118, avvelenamento degli strumenti, esfiltrazione tra…
 xh4h/cve-2023-34840
XSS in angular-ui-notification
 ife-ella/cve-vulnerability
Repository che fa riferimento a CVE-2026-0322; non sono disponibili README, documentazione o dettagli sul codice per descriverne il contenuto o lo…
 vettrivel007/cve-disclosures
Un repository che documenta le vulnerabilità di sicurezza scoperte nel Software Libero e Open Source (FOSS) da VETTRIVEL U.
 dinosn/proftpd-cve-2026-42167-analysis
Analisi indipendente della riproduzione, analisi della causa principale a livello di codice e report di esposizione realistica per CVE-2026-42167…
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target








