
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 mattifinder/rpmc_attacks
Codice di ricerca e hardware per attacchi RPMC: voltage glitching, firmware interposer SPI e rollback dello stato NV per forzare brute-force su…
 ashrafzaryouh/cve-2026-21589
Analisi tecnica di CVE-2026-21589, una vulnerabilità di path traversal pre-autenticazione che consente la lettura arbitraria di file nei prodotti…
 unsignedchad/cve-2026-21155-sve-2026-3546
Analisi tecnica e PoC per CVE-2026-21155 (SVE-2026-3546): controlli delle firme fail-open e decodifica JPEG del logo di avvio senza limiti in Samsung…
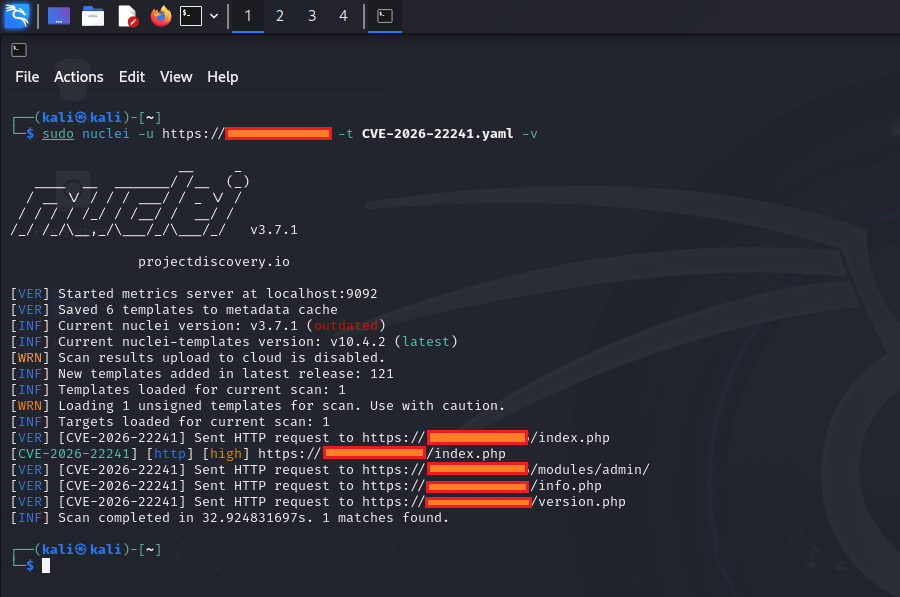 ashrafzaryouh/cve-2026-22241
Analisi tecnica e advisory di CVE-2026-22241, un caricamento ZIP senza restrizioni nell'importazione dei temi di Open eClass (pre-4.2) che consente…
 psm-defense/psm
Un approccio di ottimizzazione black-box per proteggere i prompt di sistema dei Large Language Model (LLM) dagli attacchi di estrazione adversarial.
 dtc7w3pq/visco-attack
Pipeline di ricerca che implementa un jailbreak visivo-contestuale contro LLM multimodali: estrazione del prompt T2I, rendering delle immagini con…
 rahulreddykarne/ark-wp-scanner
Esegue la scansione dei plugin WordPress alla ricerca di vulnerabilità di tipo missing-guard utilizzando firme ripgrep, regole Semgrep, mappatura…
 ashrafzaryouh/cve-2026-23111
Analisi di advisory di CVE-2026-23111, una vulnerabilità use-after-free nel kernel Linux in nf_tables durante il rollback delle catch-all map, che…
 techosystem/iomt_secalarmbench
Un benchmark standardizzato per valutare i sistemi di allarme di sicurezza nell'Internet of Medical Things (IoMT) - attacchi, rilevamento, resilienza…
 egekaya1/qrefusal
La quantizzazione a 4 bit è più che rumore per il comportamento di sicurezza di un modello di chat? Codice, pre-registrazione ed etichette.
 harry24k/cybiasbench
Benchmarking del bias negli agenti LLM per scenari di attacco informatico
 abraxas/loom-adk-ci-glob
Su Loom, una regola di approvazione denominata code_interpreter mette in pausa lo strumento Strands e non intercetta gli strumenti di codice e…
 idoka/awesome-automotive-can-id
🚜 Raccolta di CAN ID e dei relativi payload per varie marche/modelli di auto in un unico posto. Può essere utile per ricercatori di sicurezza…
 armanbuet09/rurlalshield
RuralShield — un prototipo di ricerca AWS CDK per la sicurezza cloud in ambito sanitario, con triage AI vincolato da policy, risposta approvata da…
 v4bel/noisytcp
Avviso di sicurezza per CVE-2026-99288, una race condition pre-auth nel kernel Linux TCP che consente un attacco denial of service remoto, con…

 entropq2/eviltwin
Linee guida pratiche di difesa contro gli attacchi Evil Twin nelle reti Wi-Fi pubbliche — ciclo di ricerca completo: analisi delle minacce,…
 novacode1337/eviltwin
Linee guida pratiche di difesa contro gli attacchi Evil Twin nelle reti Wi-Fi pubbliche — ciclo di ricerca completo: analisi delle minacce,…
 googlesky/cve-2026-76954
PoC differenziale containerizzato e laboratorio per CVE-2026-76954, un'iniezione SQL pre-autenticazione nell'API Auth di Synology DSM causata da un…








