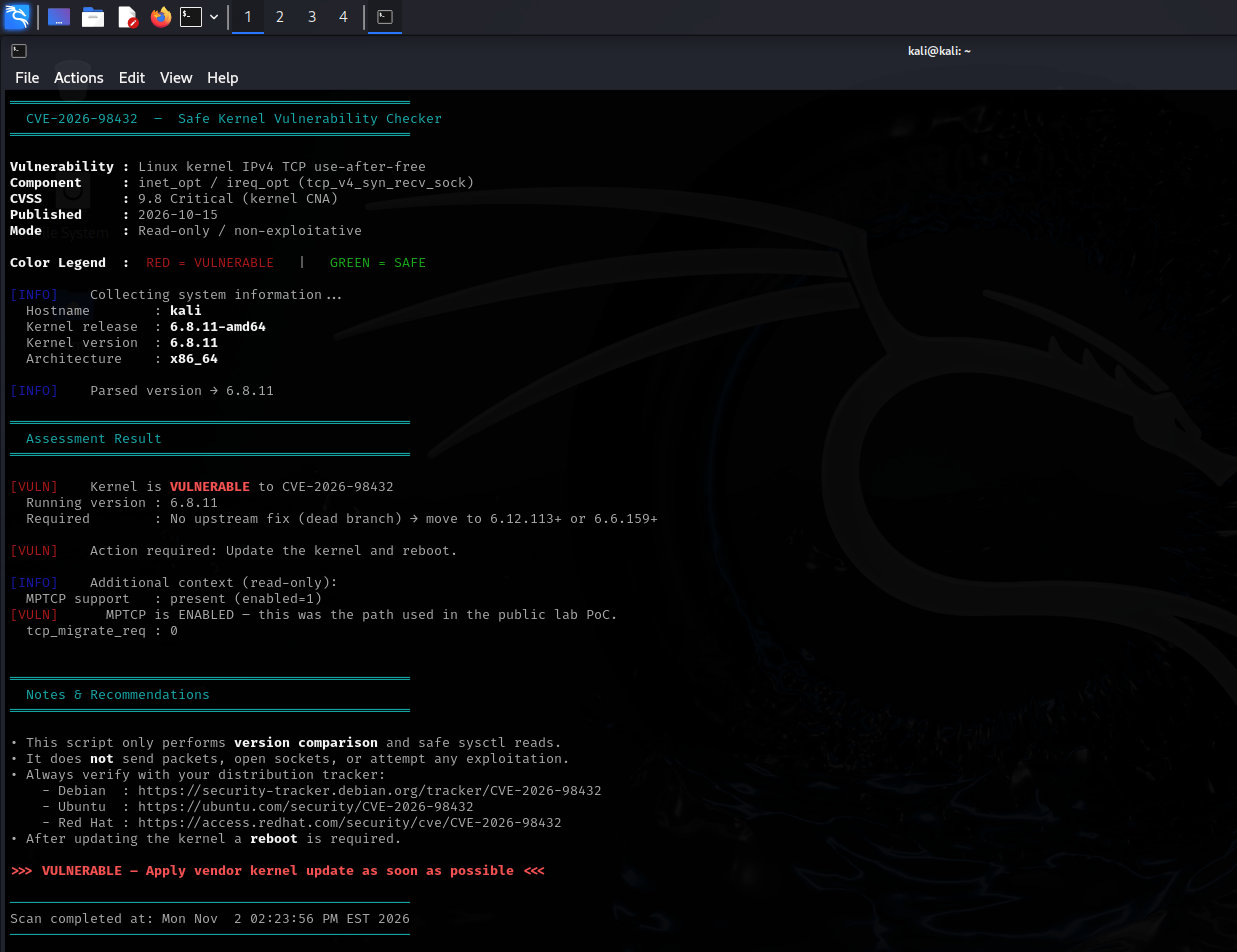
 0xblackash/cve-2026-98432
Consulenza tecnica e analisi difensiva di CVE-2026-98432, una vulnerabilità use-after-free nel TCP IPv4 del kernel Linux, con versioni interessate, comandi di rilevamento e indicazioni per la patch.

Vulnerabilità di corruzione della memoria TCP IPv4 nel kernel Linux
Analisi tecnica • Ricerca sulle vulnerabilità • Sicurezza difensiva
Panoramica • Analisi • Versioni interessate • Rilevamento • Mitigazione
CVE-2026-98432 è una vulnerabilità critica Use-After-Free (UAF) che interessa il sottosistema di networking IPv4 del kernel Linux.
La vulnerabilità deriva da una gestione impropria del ciclo di vita della memoria durante l'elaborazione concorrente delle richieste di connessione TCP.
In determinate condizioni, la memoria del kernel contenente le opzioni del socket IPv4 può essere liberata mentre un altro percorso di esecuzione vi sta ancora accedendo.
Ciò crea una potenziale condizione di corruzione della memoria che può causare:
| Proprietà | Dettagli |
|---|---|
| CVE ID | CVE-2026-98432 |
| Prodotto | Linux Kernel |
| Componente | Networking IPv4 |
| Vulnerabilità | Use-After-Free |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 Critico |
| Vettore di attacco | Rete |
| Complessità dell'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Protocollo | IPv4 / TCP |
| Introdotta in | Linux Kernel 4.4 |
| Pubblicata | 15 ottobre 2026 |
| File interessati | net/ipv4/af_inet.c, net/ipv4/tcp_ipv4.c |
La vulnerabilità riguarda la proprietà e la deallocazione delle strutture delle opzioni del socket IPv4.
Durante l'instaurazione della connessione TCP, la funzione:
tcp_v4_syn_recv_sock()
trasferisce la proprietà di:
ireq->ireq_opt
alla socket figlio:
newinet->inet_opt
Il trasferimento avviene senza copiare la struttura sottostante.
Un'altra CPU può elaborare contemporaneamente una richiesta SYN ritrasmessa e accedere alle stesse opzioni tramite percorsi di lettura protetti da RCU.
Se la memoria associata viene liberata usando la normale kfree() mentre i lettori vi stanno ancora accedendo, può verificarsi una condizione di Use-After-Free.
| Funzione | Scopo |
|---|---|
tcp_v4_syn_recv_sock() | Crea socket TCP figli |
tcp_v4_send_synack() | Invia risposte TCP SYN-ACK |
inet_csk_route_req() | Elabora l'instradamento dei socket di richiesta |
ip_options_build() | Costruisce le opzioni IPv4 |
inet_sock_destruct() | Distrugge i socket internet |
tcp_v4_reqsk_destructor() | Distrugge i socket di richiesta TCP |
Il comportamento di deallocazione problematico:
kfree(opt);
La correzione upstream utilizza la deallocazione consapevole di RCU:
kfree_rcu(opt, rcu);
Questo ritarda la liberazione della memoria fino a quando il periodo di grazia RCU pertinente non è trascorso, consentendo ai lettori esistenti di terminare in sicurezza.
La principale preoccupazione di sicurezza è l'accesso improprio alla memoria all'interno del kernel.
Le potenziali conseguenze includono instabilità del sistema, corruzione della memoria e sfruttamento più grave a seconda dell'ambiente di esecuzione.
La vulnerabilità è stata introdotta nel kernel Linux 4.4.
Le seguenti release upstream contengono le correzioni corrispondenti:
| Ramo del kernel | Versione corretta |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
Importante: i fornitori delle distribuzioni possono applicare correzioni di sicurezza tramite backport. Una versione del kernel apparentemente più vecchia non significa automaticamente che il pacchetto installato sia vulnerabile.
I seguenti comandi sono destinati all'ispezione difensiva e non sfruttano la vulnerabilità.
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
Questi controlli forniscono informazioni di sistema ma non confermano autonomamente lo stato di vulnerabilità. Verifica il pacchetto installato rispetto all'avviso di sicurezza della tua distribuzione.
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
Riavvia dopo aver installato il kernel aggiornato:
sudo reboot
Verifica la versione in esecuzione:
uname -r
Nota: Le restrizioni di rete sono misure di difesa in profondità, non sostituti dell'applicazione della patch del kernel.
Il kernel Linux risolve questo problema utilizzando la deallocazione della memoria consapevole di RCU nei distruttori interessati.
| Ramo del kernel | Commit di correzione |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
Per i sistemi di produzione, preferire aggiornamenti completi del kernel supportati dal fornitore invece di selezionare manualmente singoli commit.
Riferimenti ufficiali di sicurezza:
