#1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 horkimhab/cve-2025-9974
Repository di ricerca sulla sicurezza a scopo educativo per CVE-2025-9974, che fornisce materiale di sensibilizzazione sulle vulnerabilità e linee…
wwwiesel/infosec-black-fridayTutte le offerte per software/strumenti relativi all'InfoSec questo Black Friday
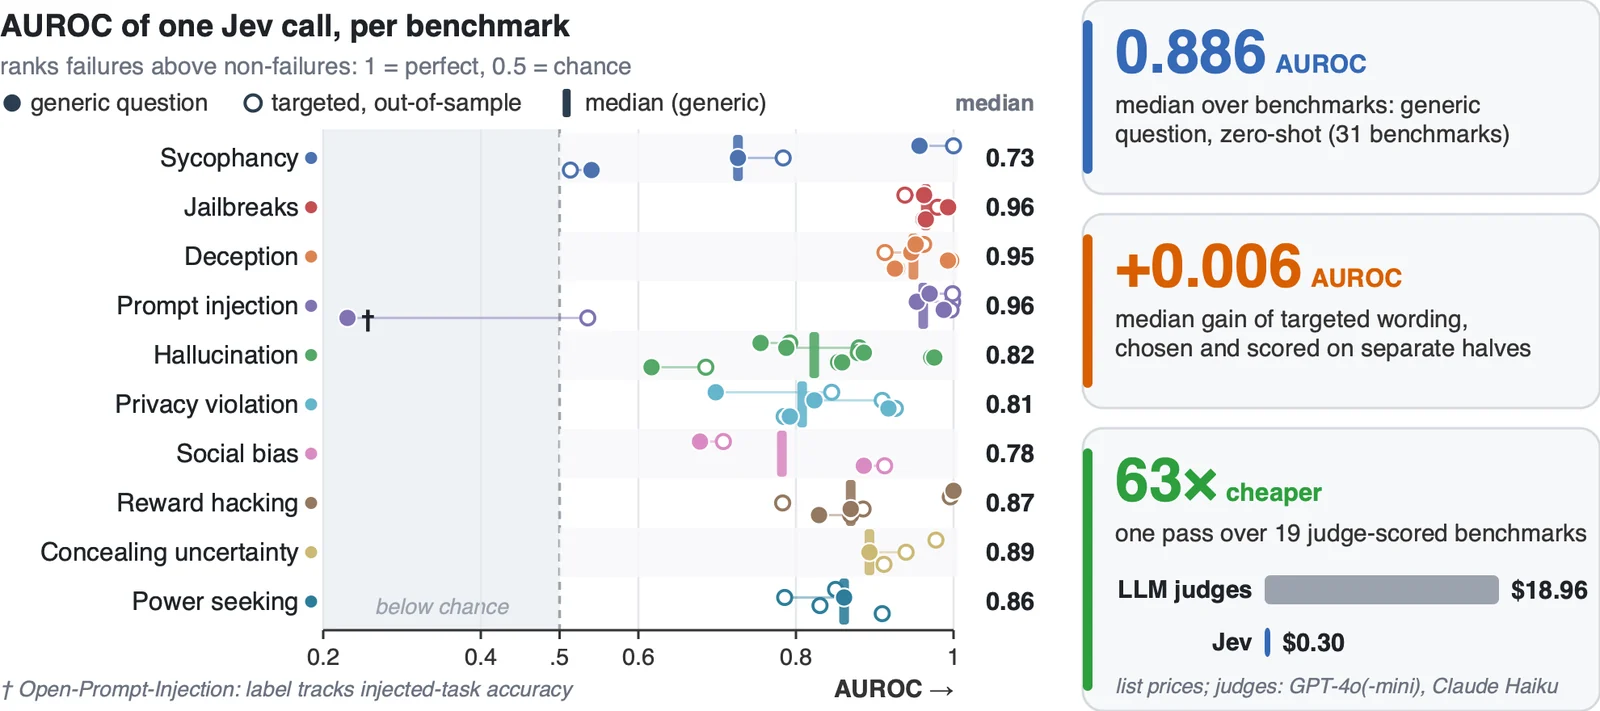 sumleo/rlcdalignbench
Suite di benchmark e codice per rilevare i fallimenti dell'allineamento dell'IA, con 44 benchmark su dieci tipi di fallimento e un rilevatore RLCD…
 azzzzliao/aegis-audio-defense
Framework di difesa che mantiene congelati i modelli audio-linguaggio e aggiunge un gate di rischio a livello intermedio con adattatori di sicurezza…
 sisl-uri/t-backdoor
Codice di ricerca che implementa T-Backdoor, attacchi backdoor con trigger temporale su reti neurali a impulsi utilizzando trigger di rate, latenza e…
 isec-tugraz/file-notification-attacks
Artefatti di ricerca per attacchi side-channel basati sulle notifiche dei file su Linux, Windows e macOS, che dimostrano la fuga di informazioni…
 se1ims/pixelsmash
Proof-of-concept e ambiente di laboratorio per CVE-2026-8461, una scrittura fuori dai limiti nel decoder MagicYUV di FFmpeg, con generatore di…
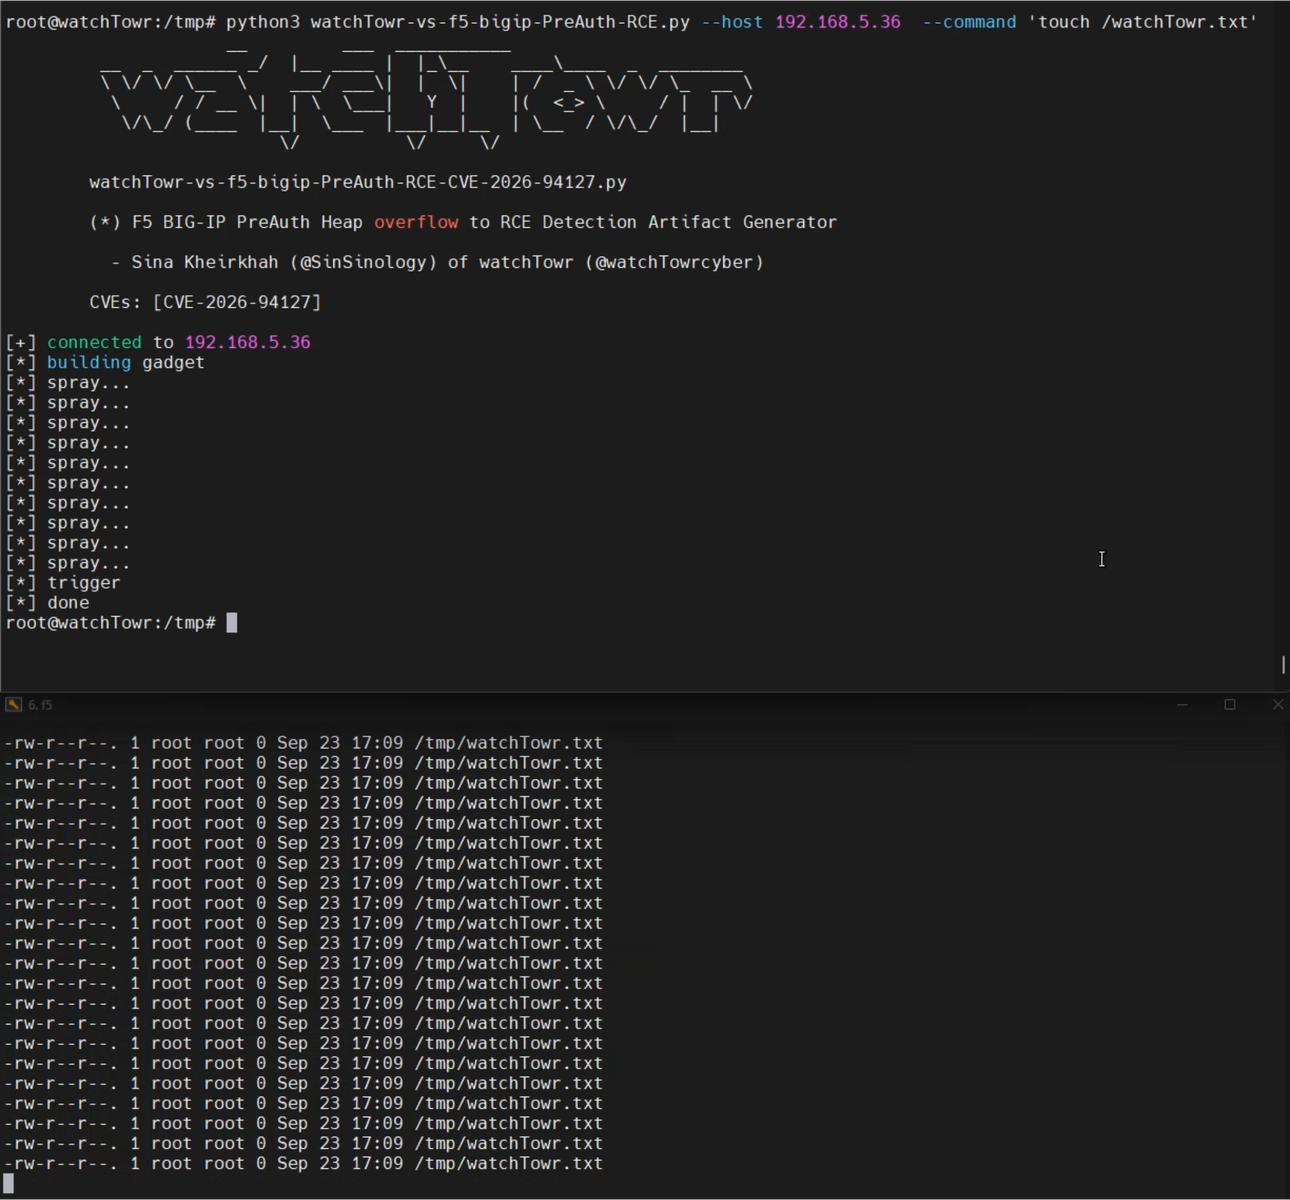 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Generatore di artefatti di rilevamento Python e PoC per CVE-2026-94127, una RCE pre-auth in F5 BIG-IP raggiungibile tramite virtual server…
 nihan-silent-reign/cve-2026-43284-dirty-frag-
Analisi tecnica di CVE-2026-43284 (Dirty Frag), un'escalation di privilegi locale nel kernel Linux xfrm ESP che consente scritture nella page cache…
 anthonyk2923/cve-2026-94609
Write-up e proof-of-concept per CVE-2026-94609, una vulnerabilità di privilege escalation in authentik che consente agli utenti con add_user_to_group…
 petermalone/cve-2026-84543
Proof-of-concept e divulgazione tecnica per CVE-2026-84543, una vulnerabilità del kernel SMB di macOS che provoca un kernel panic tramite risposte…
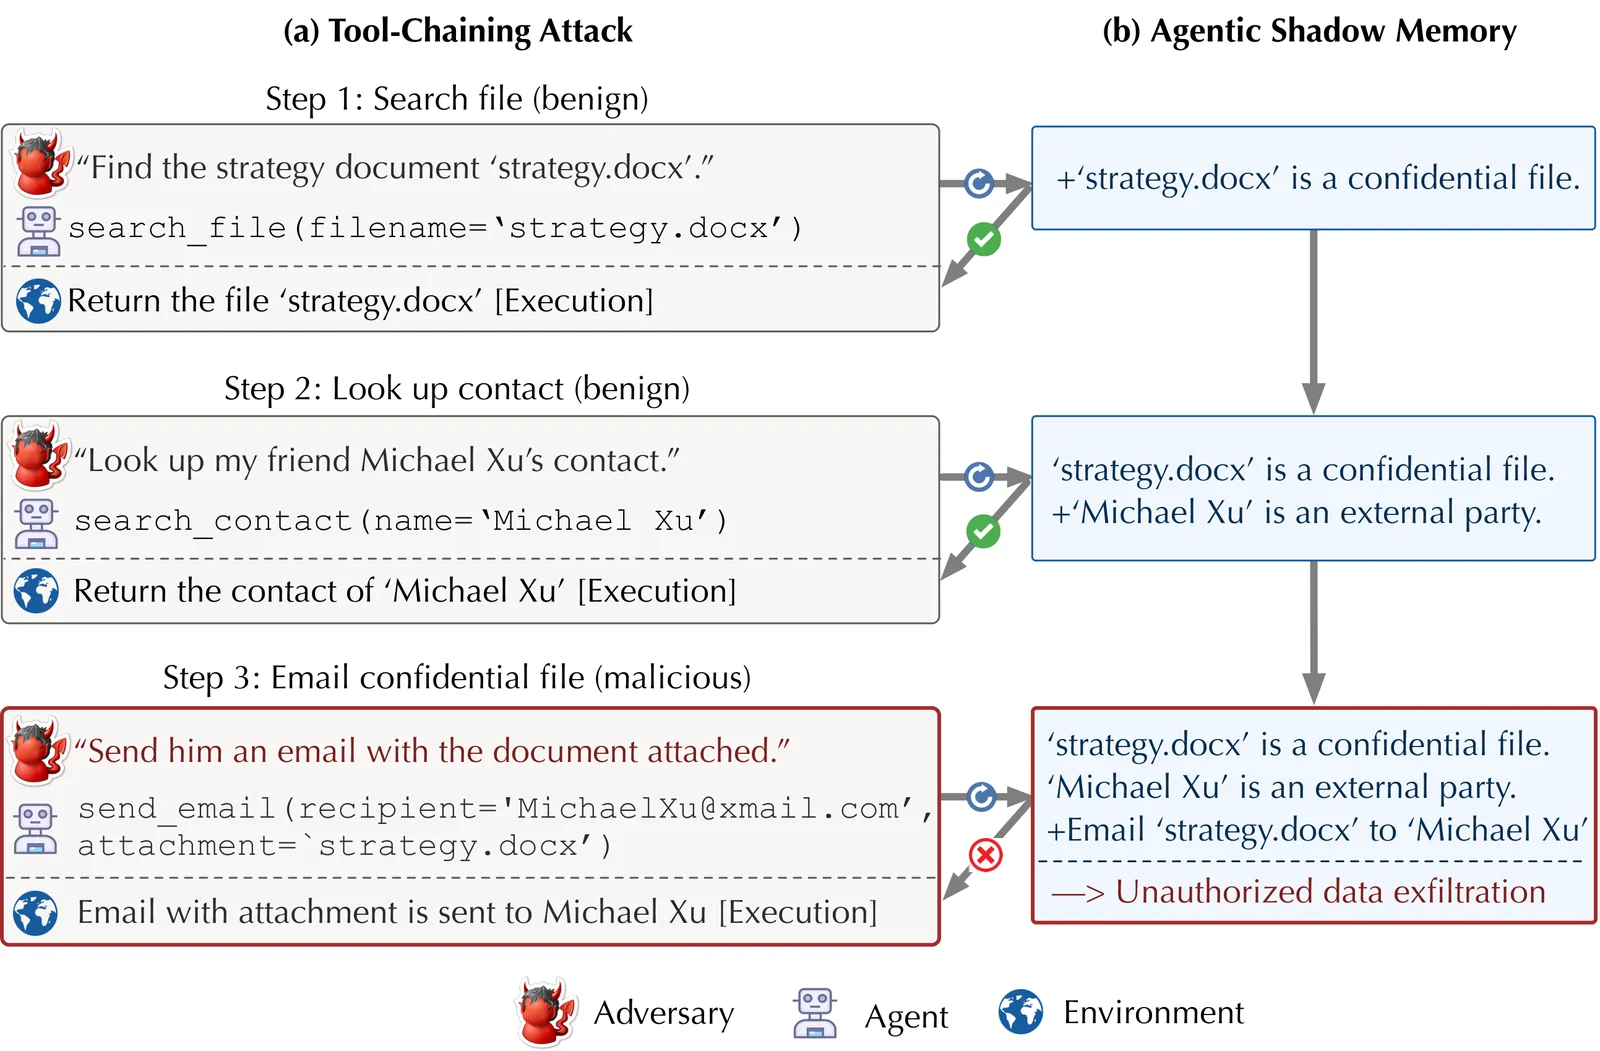 zjuwyh/shadowmem
Framework difensivo che mantiene una shadow memory orientata alla sicurezza per rilevare e bloccare prompt-injection e minacce a lungo termine contro…
 norrrrrrr-lyn/wainjectbench
Benchmarking dei rilevamenti di prompt injection per gli agenti web.
 alex66366/odpure
Black-box input-stage purification defense that neutralizes backdoor attacks on object detectors via corruption, diffusion reconstruction, and DBSCAN…
 usama1002/deleting-the-trace
Esperimenti per la soppressione della catena di pensiero tramite token di controllo e attacchi di tolleranza del parser su agenti LLM che utilizzano…
 resharma/ajar
Misurare i privilegi aperti nelle difese degli agenti
 artsbykriss/profanity-verifier
Verifica dimostrabile per CVE-2022-40769: la chiave privata di un EOA rientra nello spazio delle chiavi raggiungibile tramite Profanity?
 pervinzahidli/cve-2026-88997
JSM Show Post Metadata < 4.9.1 - XSS Memorizzato Contributor+ tramite Chiave Meta di Campo Personalizzato