
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 owasp/pscf
Framework OWASP che fornisce capacità di sicurezza strutturate per prodotti software, derivato dall'analisi di standard normativi e di settore per…
 secfigo/awesome-fuzzing
Una lista curata di risorse sul fuzzing (libri, corsi - gratuiti e a pagamento, video, strumenti, tutorial e applicazioni vulnerabili su cui…
 malvika-thakur/cve-2023-25136
OpenSSH Pre-Auth Double Free CVE-2023-25136 – Analisi e Proof-of-Concept
 mcorybillington/suitecrm-rce
Writeup su CVE-2020-28328: Remote Code Execution nel file di log di SuiteCRM più un bonus Cross-Site Scripting
 mnqazi/cve-2023-2516
Blog di Medium
 mnqazi/cve-2023-2591
CVE-2023-2591 Medium blog
 mnqazi/cve-2023-2859
CVE-2023-2859 Media Blog
 mpgn/crime-poc
:hocho: Attacco CRIME PoC : un oracolo di compressione attacca CVE-2012-4929 :hocho:
 msm8916-mainline/cve-2022-22063
Problema di sicurezza nel firmware dell'hypervisor di alcuni chipset Qualcomm meno recenti.
 nahueldsanchez/blogpost_cve-2018-19987-analysis
Questo repository ha un post sul blog riguardante la mia analisi di CVE-2018-19987, un'iniezione di comandi del sistema operativo autenticata che…
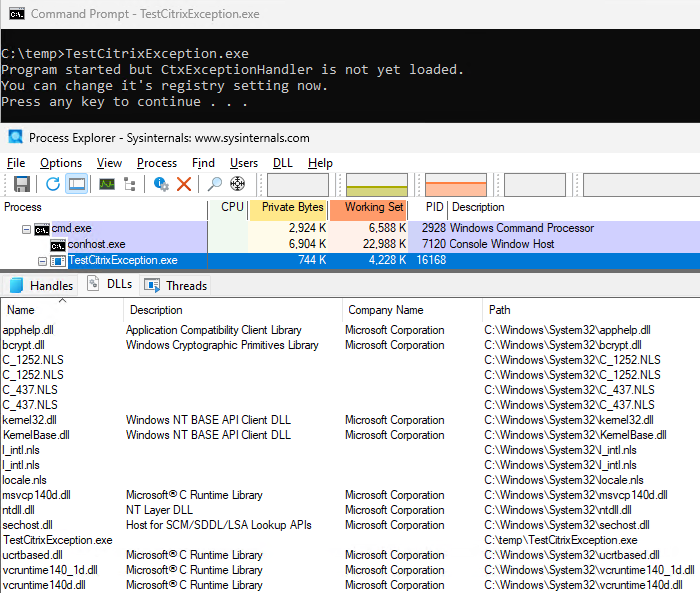 olljanat/testcitrixexception
Strumento minimale per testare la mitigazione di CVE-2025-6759
 paras98/cve-2021-38297-go-wasm-replication
Proof-of-concept educativo che replica CVE-2021-38297, un buffer overflow Go WASM che porta a XSS memorizzato. Include configurazione dell'app…
 s-index/cve-2021-43811
awslabs/sockeye Iniezione di codice tramite caricamento non sicuro di YAML CVE-2021-43811
 sahil3276/cve-2024-55347
Divulgazione pubblica di CVE-2024-55347
 securekomodo/cve-2024-22026
Exploit POC per CVE-2024-22026 che colpisce Ivanti EPMM "MobileIron Core"
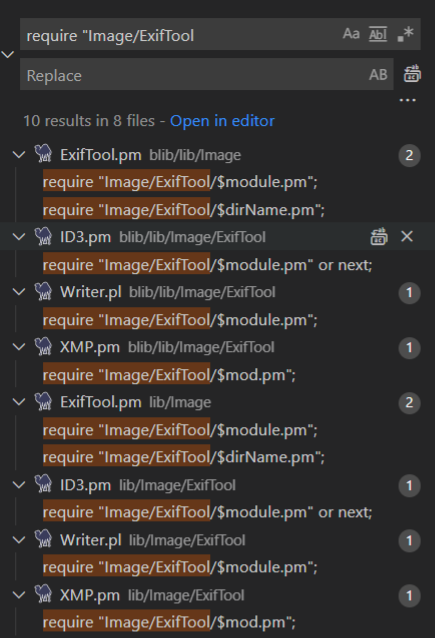 trganda/cve-2021-22204
Analisi tecnica approfondita di CVE-2021-22204 (ExifTool RCE) con riproduzione PoC, costruzione del payload e revisione del codice Perl del parser di…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) con modello di metadati basato su annotazioni e validazione di metodi per JavaBeans,…
 sinsinology/cve-2024-29847
Exploit per CVE-2024-29847








