
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/olljanat/testcitrixexception
Analisi delle VulnerabilitàExploitPenetration TestingPaper e RicercaApprendimento e Formazione
GitHubolljanat/testcitrixexception

TestCitrixException

Strumento minimale per testare la mitigazione di CVE-2025-6759

Vedi Repository
1341 anno faNon ancora revisionato
Condividi

Test Citrix Exception (test della mitigazione CVE-2025-6759)

La documentazione Citrix su CVE-2025-6759 contiene una mitigazione alternativa che consiste nel disabilitare il gestore delle eccezioni Citrix dal registro di sistema.

Tuttavia, quella documentazione non risponde alla domanda: Questa modifica richiederà un riavvio del servizio VDA o del server oppure no? quindi questo strumento è stato creato per testarlo.

Fonti:

  • CTX676735 fornisce qualche informazione in più su come funzionano la gestione delle eccezioni e le relative chiavi di registro.
  • Post del blog di Rapid 7 ci dice che i processi correlati a questa vulnerabilità sono GfxMgr.exe e CtxGfx.exe
    • NOTA! Sembra che il file GfxMgr.exe non esista affatto negli ambienti in cui non è installata la funzionalità HDX 3D Pro/HDX Graphics, quindi molto probabilmente questa vulnerabilità non li riguarda nemmeno, ma è impossibile esserne certi a meno che Citrix non ci fornisca maggiori informazioni su questo problema.

Ricerca

Come viene caricato il gestore delle eccezioni?

In un'installazione standard, il gestore delle eccezioni si trova nella cartella C:\Program Files\Citrix\ExceptionHandler e con Process Explorer possiamo vedere che i processi CtxGfx.exe in esecuzione sui server VDA non hanno le DLL del gestore delle eccezioni caricate.

Ciò significa che queste DLL vengono caricate dinamicamente solo quando necessario ed è per questo che le modifiche alle impostazioni del registro dovrebbero attivarsi immediatamente anche per i processi VDA già in esecuzione.

Test con TestCitrixException.exe

Puoi trovare la versione binaria di TestCitrixException.exe nelle releases.

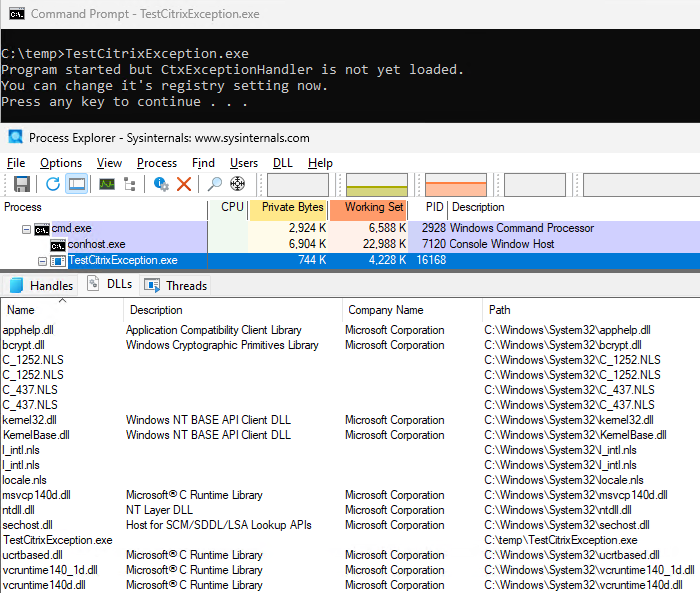
Quando viene eseguito, si ferma in attesa di "Press any key to continue..." e con Process Explorer puoi vedere che a questo punto le DLL del gestore delle eccezioni non sono ancora caricate: TestCitrixException.exe loaded DLLs
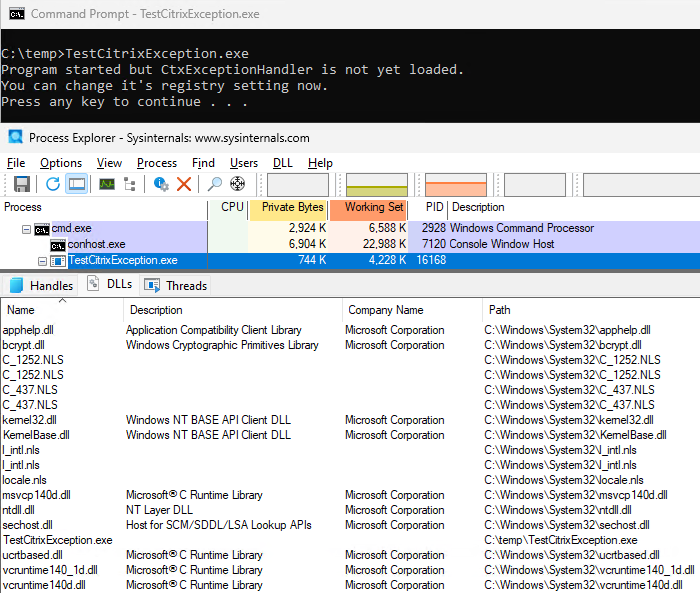
Quando continui il processo, il gestore delle eccezioni creerà la cartella C:\ProgramData\Citrix\CDF\Reports\TestCitrixException.exe e un dump di memoria al suo interno.

Quando ripeti la stessa operazione ma questa volta modificando la chiave di registro, il dump di memoria non verrà creato 🎉


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




