
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-2516 — Blog di Medium | Kitploit
Strumenti/GitHubGitHub/mnqazi/cve-2023-2516
Analisi delle VulnerabilitàSfruttamento di Applicazioni WebSicurezza WebPaper e RicercaApprendimento e Formazione
GitHubmnqazi/cve-2023-2516

CVE-2023-2516

Blog di Medium

Vedi Repository
1313 anni faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    392
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    253

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-2516: Vulnerabilità di XSS persistente in Teampass 3.0.6 - M Nadeem Qazi

Ciao a tutti, volevo condividere con voi una vulnerabilità che ho scoperto in Teampass, un software di gestione delle password. Ho trovato una vulnerabilità di XSS persistente (CVE-2023-2516) che consente agli aggressori di iniettare codice malevolo nelle cartelle condivise, il che può potenzialmente portare a serie conseguenze come il furto di dati sensibili o l'accesso non autorizzato ai sistemi.

Dettagli della vulnerabilità

  • Tipo di vulnerabilità: XSS persistente
  • CVE: CVE-2023-2516
  • Versione del software: Teampass 3.0.6
  • Autore: M Nadeem Qazi

Descrizione

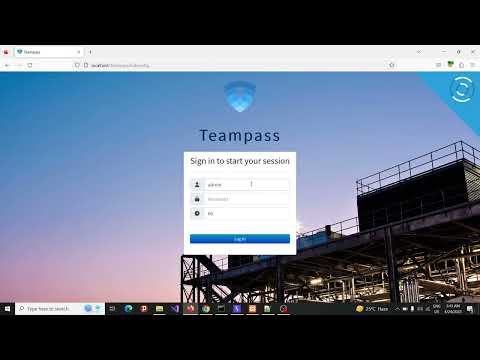
Se due utenti hanno il permesso di accedere a una cartella condivisa, un aggressore può creare un nuovo elemento nella cartella e inserire un payload XSS nel campo dell'elemento. Quando l'elemento viene salvato, il payload viene implementato con successo all'interno della cartella condivisa. Quindi, quando un altro utente apre la cartella condivisa e fa clic sull'elemento, viene attivato un alert XSS.
Proof of Concept (PoC)

PoC

Mitigazione

Ho segnalato questa vulnerabilità al team di sviluppo di Teampass ed è stata corretta nell'ultima versione del software. Tuttavia, gli utenti dovrebbero comunque adottare precauzioni per prevenire lo sfruttamento, come limitare l'accesso alle cartelle condivise e prestare attenzione quando si aprono link o file provenienti da fonti non attendibili.

Risorse aggiuntive

Se sei interessato a saperne di più sulle mie scoperte, dai un'occhiata al link del report su huntr.dev.

Puoi anche seguirmi per aggiornamenti sulla mia ricerca e su altri argomenti legati alla sicurezza:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

State al sicuro là fuori!

Scarica lo strumento







