
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-2591 — CVE-2023-2591 Medium blog | Kitploit
Strumenti/GitHubGitHub/mnqazi/cve-2023-2591
Analisi delle VulnerabilitàExploitSicurezza WebPaper e RicercaApprendimento e Formazione
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 Medium blog

Vedi Repository
1373 anni faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    381
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    305

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-2591: Stored HTML Injection in Item Label in Teampass 3.0.6 - M Nadeem Qazi

Recentemente ho identificato una vulnerabilità di sicurezza in nilsteampassnet/teampass, un popolare strumento di gestione delle password. Questa vulnerabilità, identificata come CVE-2023-2591, è un'iniezione HTML persistente nel campo dell'etichetta dell'elemento. Se due utenti hanno lo stesso accesso a una cartella, gli utenti malintenzionati possono creare un elemento il cui campo etichetta è vulnerabile all'iniezione HTML. Quando altri utenti visualizzano quell'elemento, potrebbero essere reindirizzati al sito web dell'attaccante o vedere i propri dati catturati tramite un modulo.

Dettagli della Vulnerabilità

  • Tipo di Vulnerabilità: Iniezione HTML Persistente
  • CVE: CVE-2023-2591
  • Versione del Software: Teampass 3.0.6
  • Autore: M Nadeem Qazi

Descrizione

Gli utenti malintenzionati possono sfruttare questa vulnerabilità creando un elemento con un campo etichetta vulnerabile che consente l'iniezione HTML. Quando altri utenti visualizzano l'elemento, potrebbero essere reindirizzati al sito web dell'attaccante o i loro dati potrebbero essere catturati tramite un modulo.
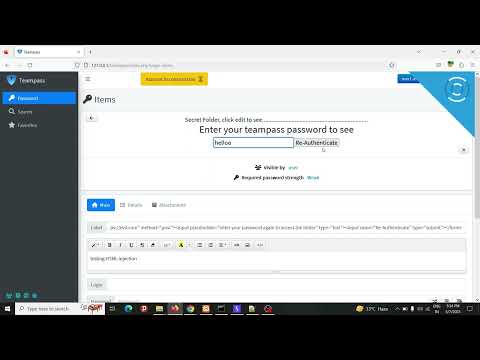
Proof of Concept (PoC)

PoC

Mitigazione

Ho segnalato questa vulnerabilità al team di nilsteampassnet/teampass, ed è stata convalidata e corretta nella versione 3.0.7 con il commit 57a977. Il team mi ha anche premiato con il bounty per la divulgazione in seguito alla mia segnalazione.

L'impatto di questa vulnerabilità avrebbe potuto essere significativo, poiché gli attori malintenzionati avrebbero potuto sfruttarla per eseguire attacchi di iniezione HTML, potenzialmente reindirizzando altri utenti al sito web dell'attaccante o catturando i loro dati sensibili tramite un modulo. Ciò avrebbe potuto comportare il furto di informazioni riservate, perdite finanziarie e danni alla reputazione per gli utenti o le organizzazioni colpite. Avrebbe potuto anche portare a una più ampia violazione della sicurezza, colpendo altri utenti che interagiscono con l'elemento o il sito web compromesso.

Voglio sottolineare l'importanza di aggiornare regolarmente il software e di implementare pratiche di codifica sicure per prevenire tali vulnerabilità. Spero che la mia segnalazione possa contribuire a sensibilizzare sui potenziali rischi di queste vulnerabilità e incoraggiare gli utenti a prendere le necessarie precauzioni.

Risorse Aggiuntive

Se sei interessato a saperne di più sulle mie scoperte, dai un'occhiata al link del rapporto su huntr.dev.

Puoi anche seguirmi per ricevere aggiornamenti sulla mia ricerca e altri argomenti legati alla sicurezza:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

State al sicuro!

Scarica lo strumento







