 #1
Strumenti per la raccolta e l'analisi di informazioni pubblicamente disponibili da fonti online.
Raccomandato da Kitploit
 mmarting/unwaf
Strumento Go che scopre passivamente l'IP di origine reale dietro un WAF/CDN utilizzando molteplici fonti OSINT, quindi verifica i candidati tramite…
 j3ers3/searpy
🥀 Search Engine Tookit (kit di strumenti per motori di ricerca), raccolta URL, ricerca IP reale tramite hash Favicon, ricerca sottodomini
 micro-joan/d4ta-hunter
Framework OSINT automatizzato per audit di ethical hacking. Raccoglie email dei dipendenti, hash di password, sottodomini e IP tramite…
 tigmint/tigmint
Framework OSINT basato sul web per la raccolta di intelligence dai social media, inclusa l'analisi di Twitter e Instagram, la scoperta di account e…
 am0nt31r0/osint-search
Utile per indagini di digital forensics o per il footprinting iniziale in un pentest black-box.
 dirsoooo/recon
Recon è uno script per eseguire una ricognizione completa su un target con gli strumenti principali per cercare vulnerabilità. Creato basandosi sulle…
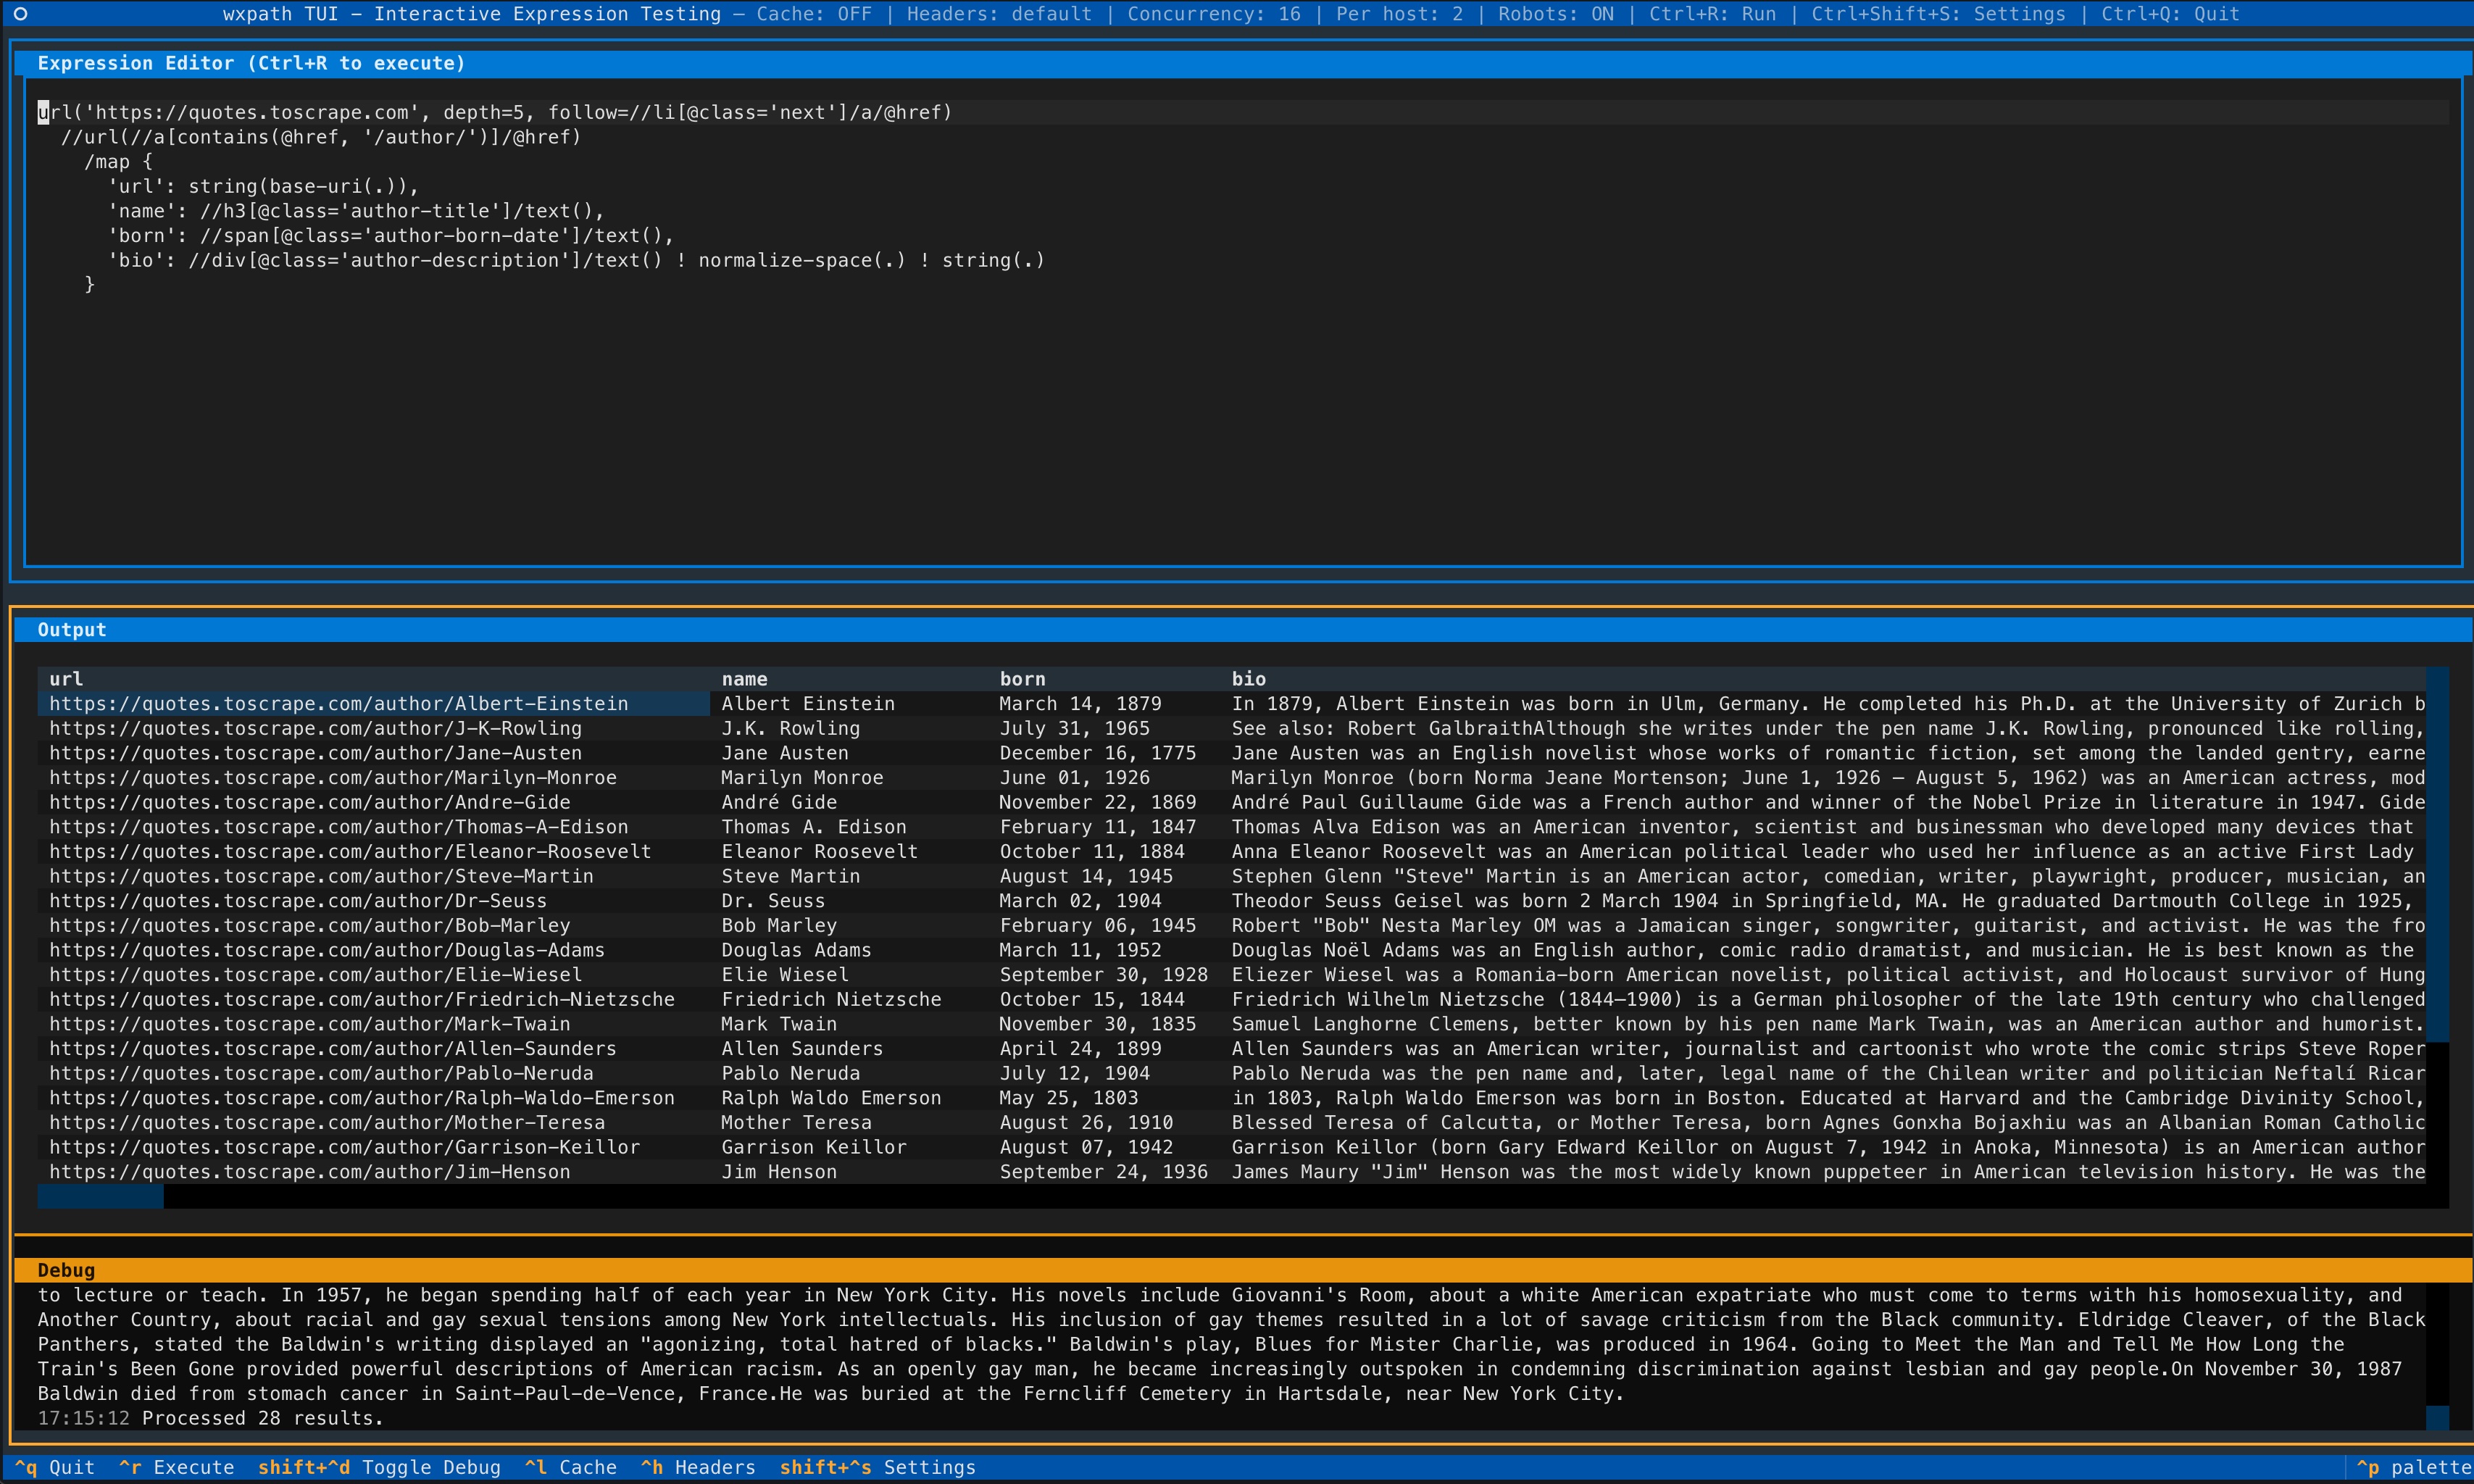 rodricios/wxpath
wxpath - web crawling dichiarativo con XPath; un linguaggio di query Web (WQL)
 danmcinerney/device-pharmer
Apre 1K+ indirizzi IP o risultati di ricerca Shodan e tenta di effettuare l'accesso.
 necr00/credential-hunting
CredsHunter - Script per la caccia alle credenziali per sistemi operativi Windows e Linux
 shredzwho/ig-detective
Strumento OSINT studiato e progettato per localizzare handle IG
 pptx704/domainim
Uno strumento veloce e completo per la scansione delle reti organizzative
 andreyglauzer/vigilantonion
🐍 - Crawler sui siti della rete tor, alla ricerca di parole chiave.
 silascutler/malpipe
Motore di acquisizione ed elaborazione di Malware/IOC
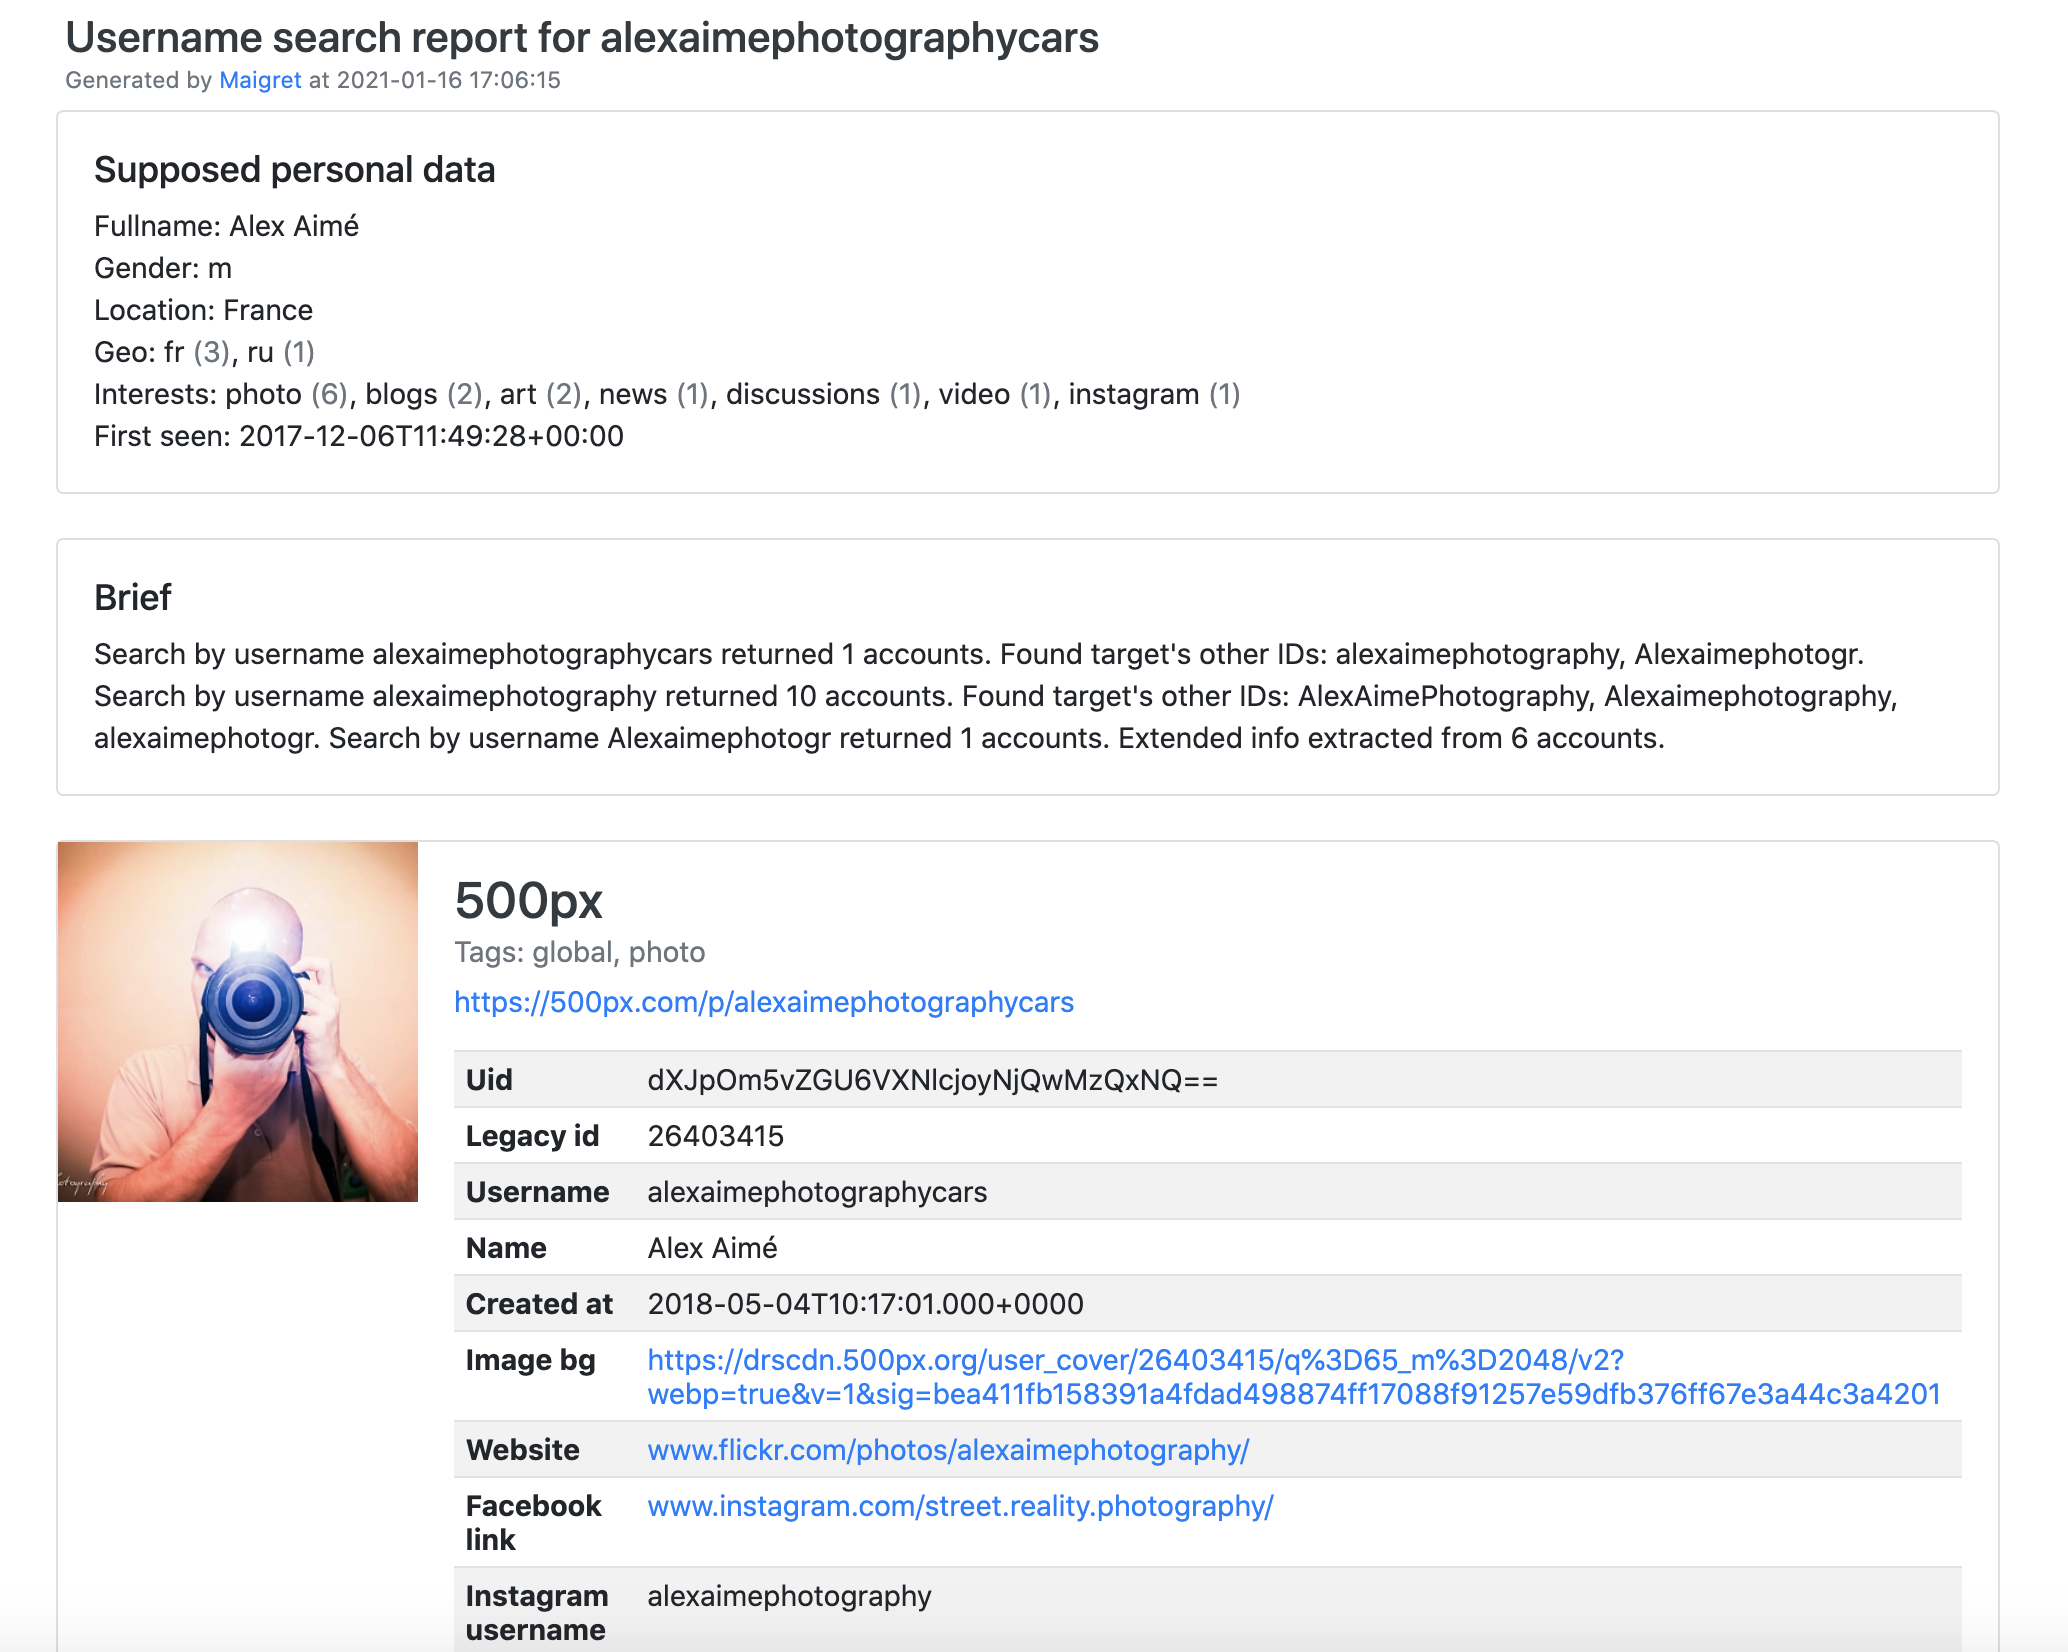
 woj-ciech/socialpath
Strumento OSINT per tracciare e correlare le identità degli utenti attraverso più piattaforme di social media utilizzando la ricerca per nome utente,…
 talyx66/webfang
WEBFANG, è il mio primo CLI, un toolkit modulare di OSINT e Ricognizione curato per Ethical Hacker e Red-Teamer. Affonda le zanne nei bersagli web…
 vergl4s/instarecon
Riconoscimento digitale automatizzato
 busindre/dumpzilla
Estrai tutte le informazioni forensi interessanti dei browser Firefox, Iceweasel e Seamonkey
 mdp/linkedin-extension-fingerprinting
Individua e identifica 2.953 estensioni di Chrome sondate silenziosamente da LinkedIn, fornendo strumenti per recuperare i nomi delle estensioni e…