
 pptx704/domainim
Uno strumento veloce e completo per la scansione delle reti organizzative

Funzionalità • Installazione • Utilizzo • Contribuire • Note aggiuntive
Domainim è uno strumento veloce per la ricognizione dei domini finalizzato alla scansione delle reti aziendali. Lo strumento mira a fornire una panoramica sintetica della struttura di un'organizzazione utilizzando tecniche come OSINT, bruteforcing, risoluzione DNS ecc.
Funzionalità attuali (v1.4.0)-
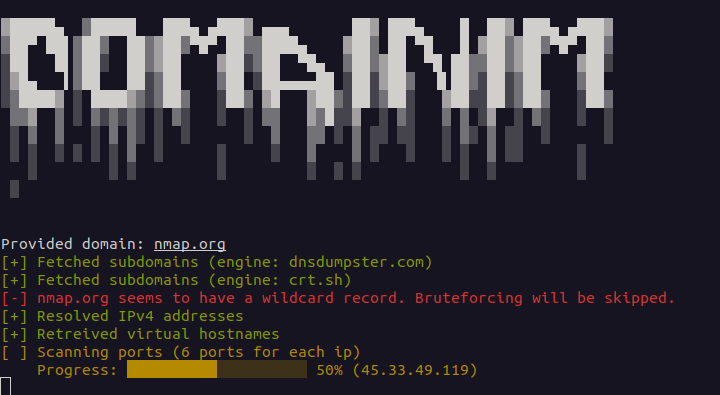
Enumerazione degli hostname virtuali
Lookup DNS inverso
Rileva i sottodomini wildcard (IPv4 e IPv6). I risultati passivi che si risolvono solo sugli IP wildcard vengono nascosti a meno che non siano stati visti in un certificato TLS. Il bruteforcing può essere forzato con --force-brute, nel qual caso i risultati che si risolvono solo sugli IP wildcard vengono scartati
Scansione di base delle porte TCP
Scansione di base delle porte UDP (opt-in con --udp-ports, nessun root necessario)
I sottodomini sono accettati come input
Enumerazione di più domini. È possibile fornire diversi domini come argomenti o in un file (--list | -i), che vengono enumerati uno dopo l'altro
Directory busting (opt-in con --dir-wordlist). I percorsi da una wordlist vengono sondati su http e https di ogni sottodominio trovato, con filtraggio dei soft-404. Vedi Directory busting
Esportazione dei risultati in un file JSON
Il progetto è ispirato a Sublist3r. Il modulo di scansione delle porte è ampiamente basato su NimScan.
Puoi compilare questo repo dai sorgenti-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
Oppure puoi semplicemente scaricare il binario dalla pagina delle release. Tieni presente che il binario è testato solo su sistemi basati su Debian.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... è uno o più domini da enumerare. Ciascuno può essere anche un sottodominio. Vedi Domini multipli.--list | -i è il percorso di un file con i domini target. Vedi Domini multipli. Scrivi il valore come --list=<filename> o -i:<filename>; --list <filename> con uno spazio non funziona.--ports | -p è una specifica stringa delle porte da scansionare. Può essere una delle seguenti:
all - Scansiona tutte le porte (1-65535)none - Salta la scansione delle porte (predefinito)t<n> - Scansiona le n porte più comuni (come nmap). Ad esempio t100 scansiona le prime 100 porte. Il valore massimo è 5000. Se n è maggiore di 5000, verrà impostato a 5000.80 scansiona la porta 8080-100 scansiona le porte da 80 a 10080,443,8080 scansiona le porte 80, 443 e 808080,443,8080-8090,t500 scansiona le porte 80, 443, da 8080 a 8090 e le prime 500 porte--udp-ports è una specifica stringa delle porte UDP da scansionare. Usa la stessa grammatica di --ports (all, none, t<n>, valore singolo, valore di intervallo, valori separati da virgola e combinazioni). La scansione UDP è disattivata a meno che questa opzione non venga fornita con almeno una porta; --ports rimane solo TCP e non abilita mai UDP. Nota che t<n> usa la stessa lista delle porte più comuni della scansione TCP, che è ordinata per popolarità TCP. Ad esempio
--udp-ports=53 scansiona la porta UDP 53--udp-ports=53,123,161 scansiona le porte UDP 53, 123 e 161--udp-ports=1-1024 scansiona le porte UDP da 1 a 1024--udp-ports=t100 scansiona le prime 100 porte come UDP--ports=80,443 --udp-ports=53,t20 scansiona le porte TCP 80 e 443, e la porta UDP 53 e le prime 20 porte--dns | -d è l'indirizzo del server dns. Deve essere un indirizzo IPv4 valido e può opzionalmente contenere il numero di porta:
a.b.c.d - Usa il server DNS su a.b.c.d sulla porta 53a.b.c.d#n - Usa il server DNS su a.b.c.d sulla porta n--wordlist | -l - Percorso del file wordlist. Viene usato per il bruteforcing dei sottodomini. Se il file non è valido, il bruteforcing verrà saltato. Le righe vuote e le righe che iniziano con # vengono ignorate. Puoi ottenere una wordlist da SecLists. Una wordlist è anche fornita nella pagina delle release.--force-brute | -f - Esegue il bruteforcing anche se viene trovato un record wildcard. I sottodomini che risolvono solo verso gli IP wildcard vengono scartati.--rps | -r - Numero di richieste da effettuare al secondo durante il bruteforcing. Il valore predefinito è 1024 req/s. Va notato che le query DNS vengono effettuate in batch e il batch successivo viene effettuato solo dopo il completamento del precedente. Poiché le query possono essere soggette a rate limiting, aumentare il valore non garantisce sempre risultati più rapidi.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency - Directory busting. Disattivato a meno che non venga fornito --dir-wordlist. Vedi Directory busting.--out | -o - Percorso del file di output. L'output verrà salvato in formato JSON. Il nome del file deve terminare con .json.Esempi
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10





