
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Searpy — 🥀 Search Engine Tookit (kit di strumenti per motori di ricerca), raccolta URL, ricerca IP reale tramite hash Favicon, ricerca sottodomini | Kitploit
Strumenti/GitHubGitHub/j3ers3/searpy
OSINT (Open Source Intelligence)RicognizioneEnumerazione DNS e SottodominiRaccolta InformazioniSicurezza WebEnumerazione Sottodomini
GitHubj3ers3/searpy

Searpy

🥀 Search Engine Tookit (kit di strumenti per motori di ricerca), raccolta URL, ricerca IP reale tramite hash Favicon, ricerca sottodomini

Vedi Repository
214221043 anni faRevisionato da Kitploit
Condividi

🥀 Searpy Stage Python 2.7 Python 3.7 Build Status

🔧 Strumento di ricerca batch, utilizzabile per raccolta e tracciamento

Supporta Python 2 e Python 3

1. Install

git clone https://github.com/j3ers3/Searpy
pip install -r requirements.txt

配置API及账号 ./config.py

python Searpy -h

2. Help

Searpy Engine Tookit

optional arguments:
  -h, --help            show this help message and exit

ENGINE:
  --baidu               Using baidu Engine
  --google              Using google Engine
  --so                  Using 360so Engine
  --bing                Using bing Engine
  --shodan              Using shodan Engine
  --fofa                Using fofa Engine
  --zoomeye             Using zoomeye Engine
  --goo                 Using goo Engine
  --yahoo               Using yahoo Engine
  --quake               Using quake Engine
  --hunter              Using hunter Engine

SCRIPT:
  --shodan_icon SHODAN_ICON
                        Get ip list which using the same favicon.ico
  --fofa_icon FOFA_ICON
                        Get ip list which using the same favicon.ico

MISC:
  -s SEARCH             Speciy Keyword
  -o OUTPUT             Specify output file default output.txt
  -p PAGE               Search page (default 1)
  -l LIMIT              Maximum searching results (default:10) Only Shodan
  --proxy PROXY         HTTP Proxy, eg http://127.0.0.1:8080

2.1 Esempi

python3 Searpy.py --fofa -s "app=jboss" -p10
python3 Searpy.py --shodan -s "weblogic" -l10 
python3 Searpy.py --quake -s 'domain="baidu.com"'
python3 Searpy.py --hunter -s 'domain="baidu.com"'

python3 Searpy.py --bing -s 'site:baidu.com'
python3 Searpy.py --google -s "inurl:login.action" -p1 --proxy http://127.0.0.1:1080
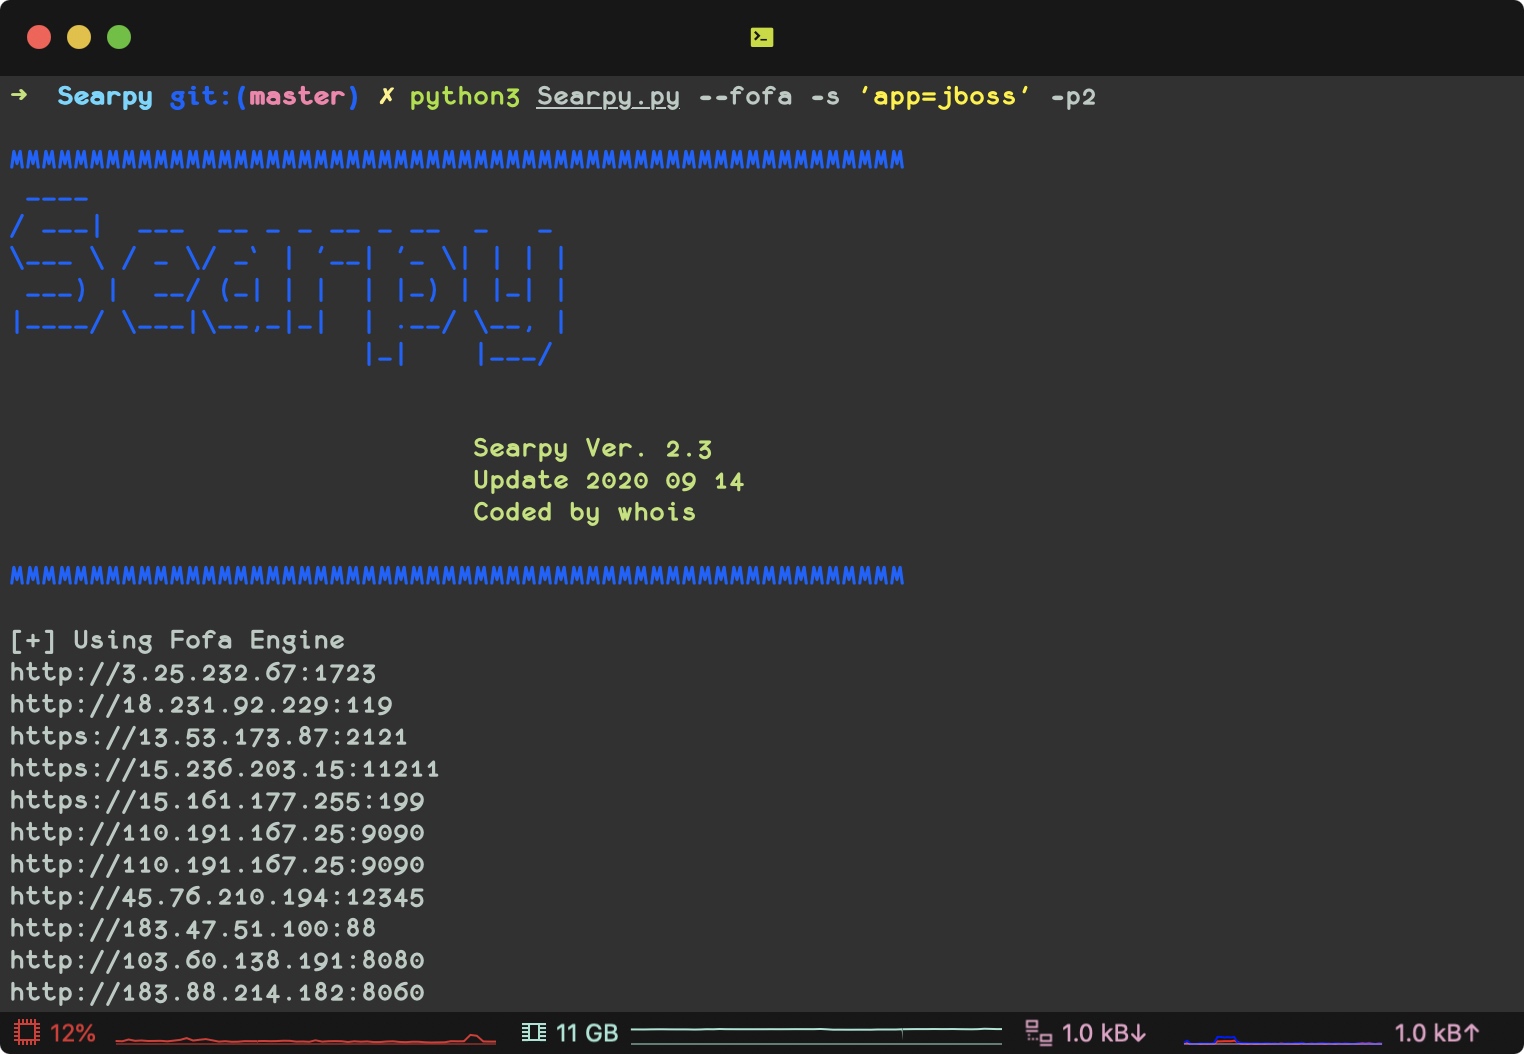
-w762

2.2 Altre funzionalità

Utilizza l'hash dell'icona favicon per trovare siti web che utilizzano la stessa icona, utile per tracciare l'IP reale e scoprire asset.

python3 Searpy.py --shodan_icon https://www.qq.com
python3 Searpy.py --fofa_icon https://www.qq.com
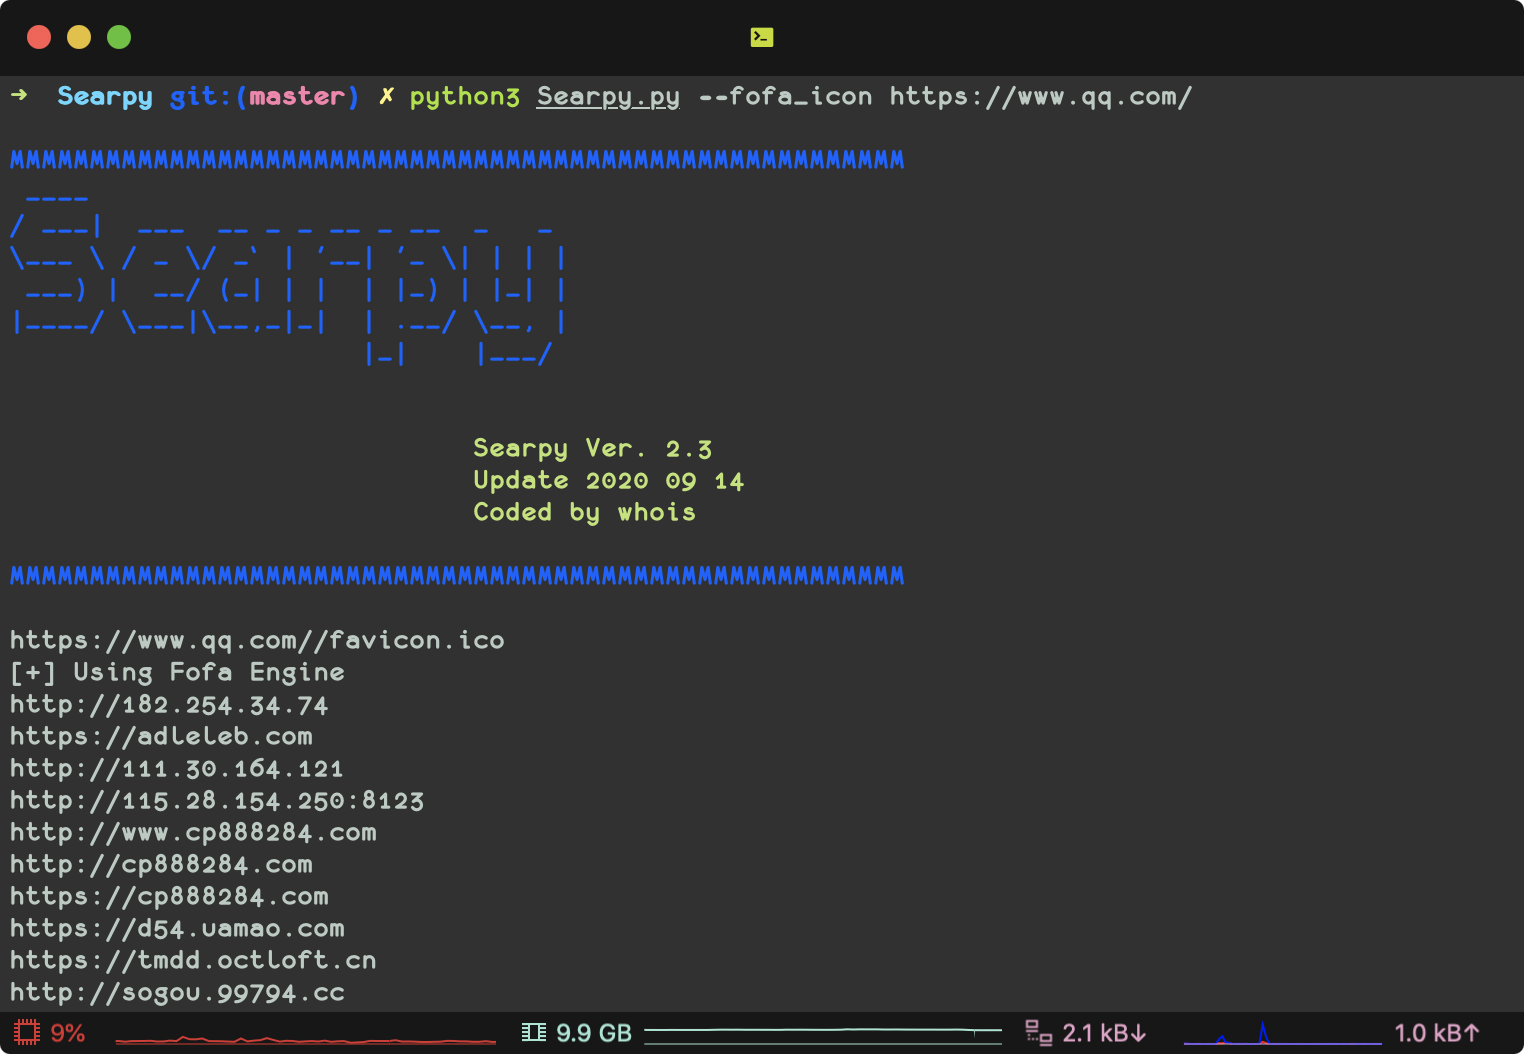
Screenshot 2020-09-15 09.44.36

3. Chiamata del modulo

>>> from Searpy import Bing
>>> s = Bing('inurl:php?id=1', 2)
>>> s.search()
>>> for i in s.result:
>>>     print(i)

4. Motori di ricerca supportati

  • Shodan
  • Fofa
  • Zoomeye
  • Censys
  • Dnsdb
  • Google
  • Baidu
  • Bing
  • 360so
  • Goo
  • Yahoo
  • Quake
  • Hunter

5. ToDo

  • Aggiungere ricerca di sottodomini

6. ChangeLog

v2.3

  • fix some bugs
  • add fofa_icon module

v2.2

  • fix some bugs

7. Donazioni

  • XMR: 498AoZRwfC11Fa4LwAyVVp3wRD4Zyf1e1HziegczeWeSYVVTZ8gw8CoNPm5yhY91tkDqDMBg6A5KUfyowMtdkQDrDxE5aVN
  • BTC: 1ALWC7rGL4dHgbyy4R8uTVHmDugPDD7Rvt

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





