
 #1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit

 nccgroup/scoutsuite
Strumento di audit di sicurezza multi-cloud che sfrutta le API dei provider cloud per raccogliere dati di configurazione, valutare la postura di…
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
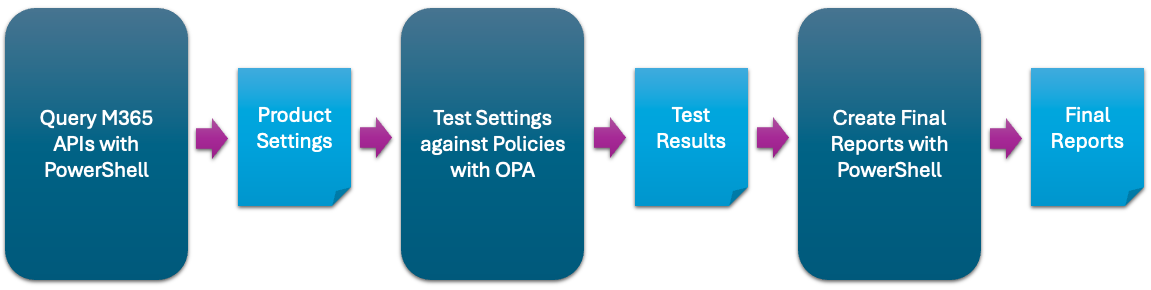 cisagov/scubagear
Automazione per valutare lo stato del tuo tenant M365 rispetto alle baseline di CISA
 stackrox/kube-linter
KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
 yandex/gixy
Analizzatore statico di configurazione Nginx
 duo-labs/cloudmapper
CloudMapper ti aiuta ad analizzare i tuoi ambienti Amazon Web Services (AWS).
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 fairwindsops/polaris
Validazione delle buone pratiche nei tuoi cluster Kubernetes
 open-policy-agent/conftest
Scrivi test su dati di configurazione strutturati utilizzando il linguaggio di query Rego di Open Policy Agent.
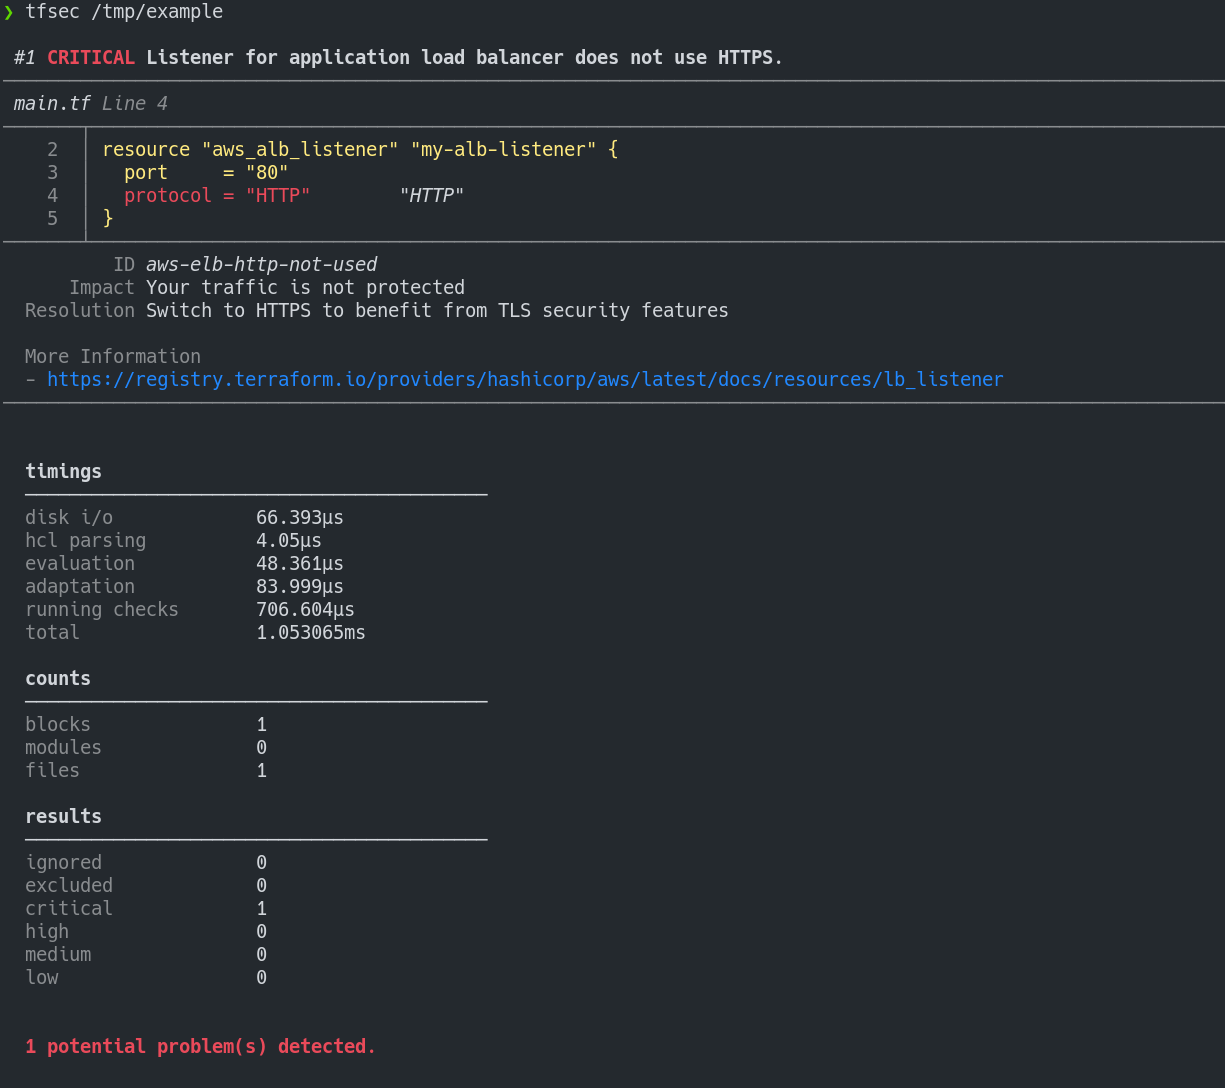 aquasecurity/tfsec
Tfsec ora fa parte di Trivy
 m0rtem/cloudfail
Utilizzare record DNS malconfigurati e vecchi record di database per trovare IP nascosti dietro la rete CloudFlare.
 voorivex/pentest-guide
Guida ai test di penetrazione basata su OWASP inclusi casi di test, risorse ed esempi.
 ine-labs/awsgoat
AWSGoat : Un'infrastruttura AWS dannatamente vulnerabile
 aquasecurity/kube-hunter
Caccia alle debolezze di sicurezza nei cluster Kubernetes
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 Trova i server di origine dei siti web dietro CloudFlare utilizzando i dati di scansione a livello di Internet da Censys.
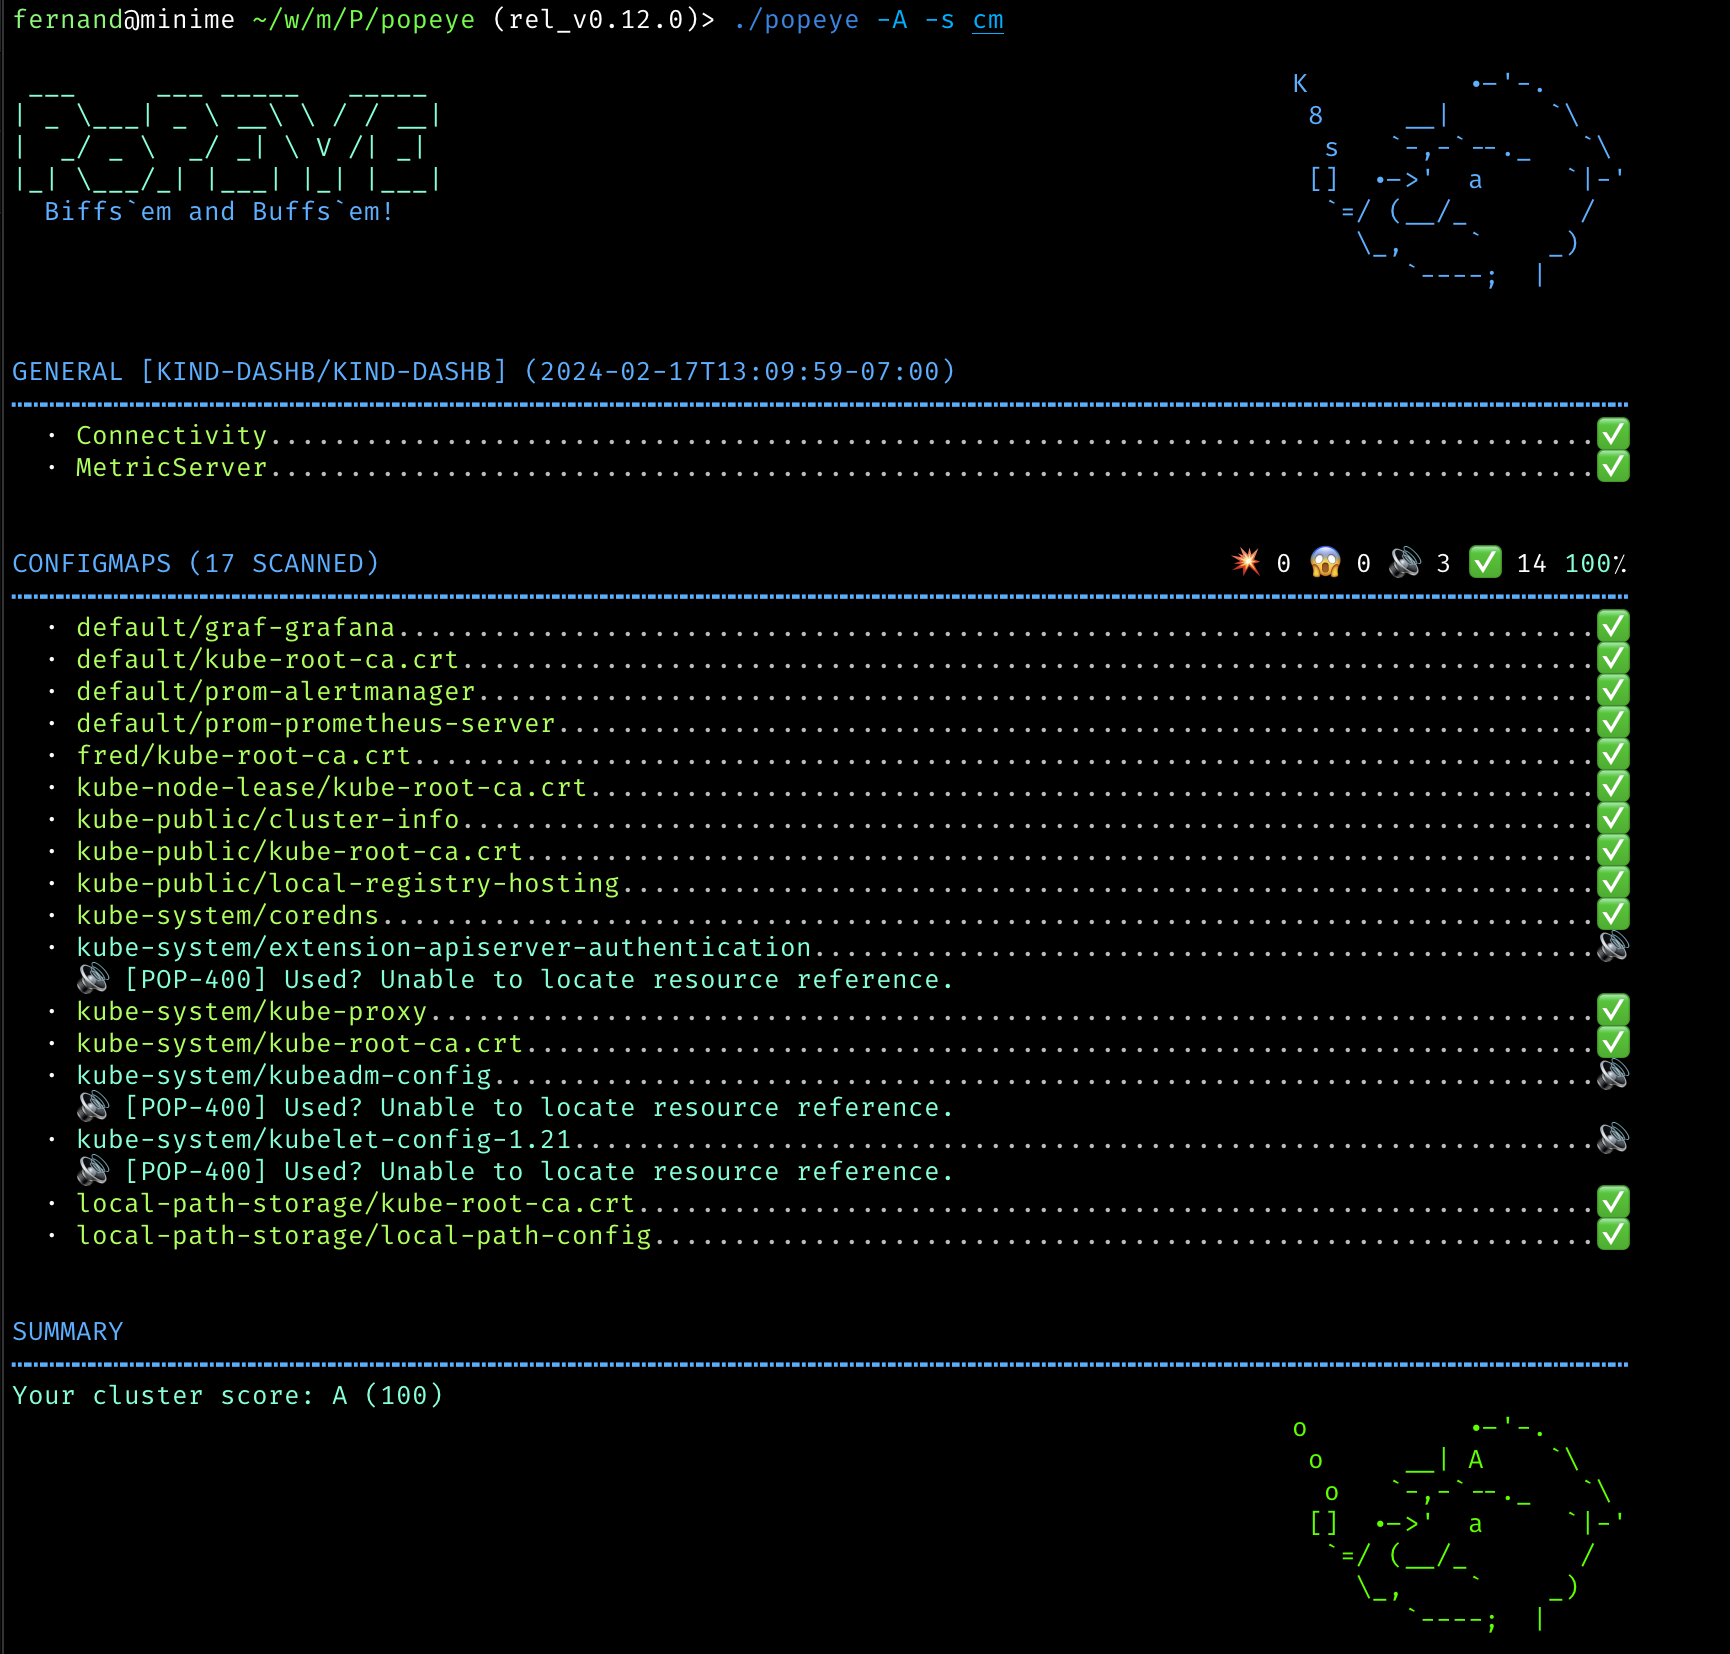 derailed/popeye
👀 Un sanificatore di risorse per cluster Kubernetes






