 aquasecurity/tfsec
Tfsec ora fa parte di Trivy



Come parte del nostro obiettivo di fornire una soluzione di sicurezza open source completa per tutti, abbiamo consolidato tutti i nostri sforzi relativi alla scansione in un unico posto, ovvero Trivy.
Nell'ultimo anno, tfsec ha gettato le basi per le capacità di scansione IaC e di configurazioni errate di Trivy, inclusa la scansione Terraform, che è supportata nativamente in Trivy da molto tempo.
In futuro vogliamo incoraggiare la comunità di tfsec a passare a Trivy. Passare a Trivy ti offre lo stesso eccellente motore di scansione Terraform, con alcuni vantaggi extra:
tfsec continuerà a rimanere disponibile per il momento, anche se la nostra attenzione ingegneristica sarà rivolta a Trivy in futuro.
Per ulteriori informazioni su come Trivy si confronta con tfsec e sul passaggio da tfsec a Trivy, dai un'occhiata alla guida alla migrazione.
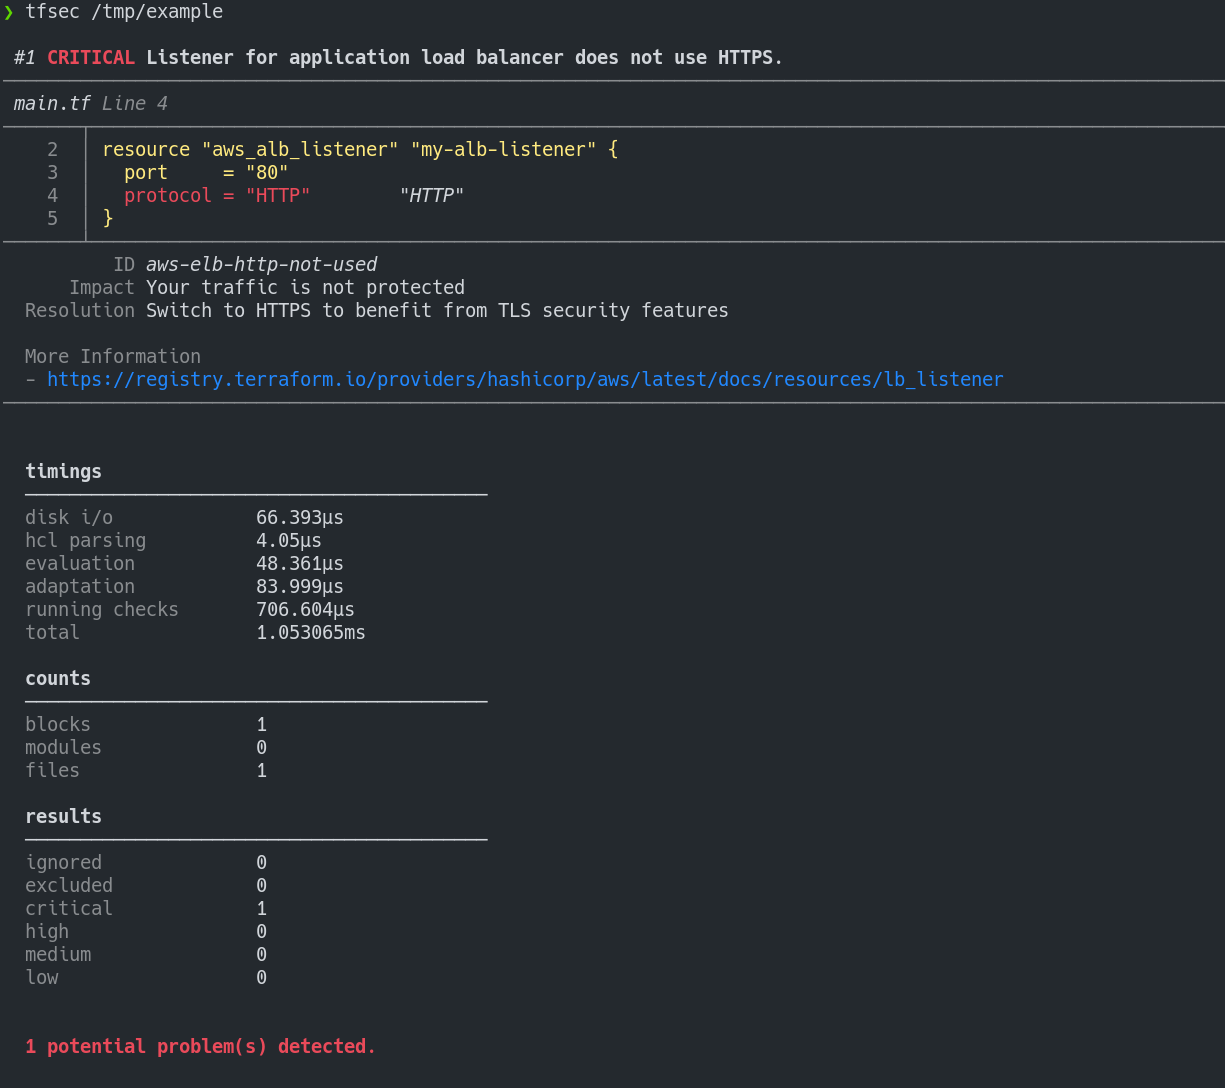
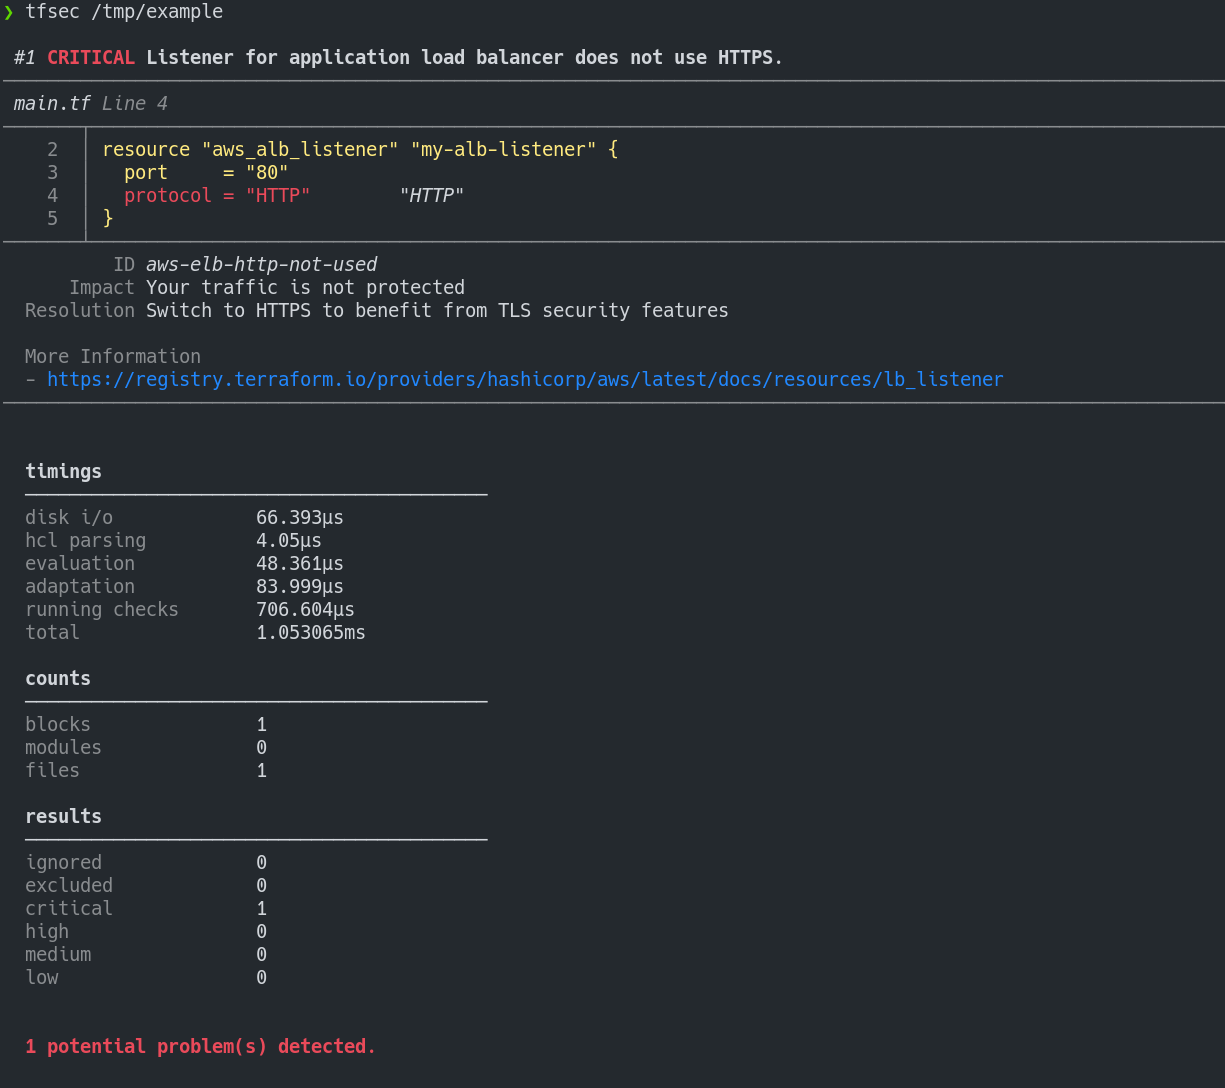
tfsec utilizza l'analisi statica del tuo codice Terraform per individuare potenziali configurazioni errate.
concat()Valutato Adopt dal Thoughtworks Tech Radar:
Per i nostri progetti che utilizzano Terraform, tfsec è rapidamente diventato uno strumento predefinito di analisi statica per rilevare potenziali rischi di sicurezza. È facile da integrare in una pipeline CI e ha una libreria crescente di controlli per tutti i principali provider cloud e piattaforme come Kubernetes. Data la sua facilità d'uso, riteniamo che tfsec possa essere una buona aggiunta a qualsiasi progetto Terraform.
Installa con brew/linuxbrew
brew install tfsec
Installa con Chocolatey
choco install tfsec
Installa con Scoop
scoop install tfsec
Script Bash (Linux):
curl -s https://raw.githubusercontent.com/aquasecurity/tfsec/master/scripts/install_linux.sh | bash
Puoi anche scaricare il binario per il tuo sistema dalla pagina delle release.
In alternativa, installa con Go:
go install github.com/aquasecurity/tfsec/cmd/tfsec@latest
Nota bene: utilizzando go install si installerà direttamente dal branch master e i numeri di versione non verranno riportati tramite tfsec --version.
I binari nella pagina delle release sono firmati con la chiave di firma tfsec D66B222A3EA4C25D5D1A097FC34ACEFB46EC39CE
Per maggiori informazioni consulta la pagina di firma per le istruzioni sulla verifica.
tfsec eseguirà la scansione della directory specificata. Se non viene specificata alcuna directory, verrà utilizzata la directory di lavoro corrente.
Lo stato di uscita sarà diverso da zero se tfsec trova problemi, altrimenti lo stato di uscita sarà zero.
tfsec .
In alternativa all'installazione e all'esecuzione di tfsec sul tuo sistema, puoi eseguire tfsec in un container Docker.
Sono disponibili diverse opzioni Docker
| Nome Immagine | Base | Commento |
|---|---|---|
| aquasec/tfsec | alpine | Immagine tfsec normale |
| aquasec/tfsec-alpine | alpine | Esattamente lo stesso di aquasec/tfsec, ma per chi preferisce essere esplicito |
| aquasec/tfsec-ci | alpine | tfsec senza entrypoint - utile per build CI dove si vuole sovrascrivere il comando |
| aquasec/tfsec-scratch | scratch | Un'immagine basata su scratch - niente di appariscente, esegue solo tfsec |
Per eseguire:
docker run --rm -it -v "$(pwd):/src" aquasec/tfsec /src
È in fase di sviluppo un'estensione per Visual Studio Code per integrarsi con i risultati di tfsec. Maggiori informazioni sono disponibili sulla pagina del Marketplace di tfsec
Se vuoi eseguire tfsec sul tuo repository come GitHub Action, puoi usare https://github.com/aquasecurity/tfsec-pr-commenter-action.
Ora puoi installare l'attività tfsec ufficiale. Segnala eventuali problemi/richieste di funzionalità nel repository dell'attività.
Potresti voler ignorare alcuni avvisi. Se desideri farlo, puoi semplicemente aggiungere un commento contenente tfsec:ignore:<rule> alla riga incriminata nei tuoi template. In alternativa, puoi aggiungere il commento alla riga sopra il blocco che contiene il problema, o al blocco del modulo per ignorare tutte le occorrenze di un problema all'interno del modulo.

