 cisagov/scubagear
Automazione per valutare lo stato del tuo tenant M365 rispetto alle baseline di CISA

[![GitHub Release][github-release-img]][release] [![PSGallery Release][psgallery-release-img]][psgallery] [![CI Pipeline][ci-pipeline-img]][ci-pipeline] [![Functional Tests][functional-test-img]][functional-test] [![GitHub License][github-license-img]][license] [![GitHub Downloads][github-downloads-img]][release] [![PSGallery Downloads][psgallery-downloads-img]][psgallery] [![GitHub Issues][github-issues-img]][github-issues]
ScubaGear è uno strumento di valutazione che verifica che la configurazione di un tenant Microsoft 365 (M365) sia conforme alle policy descritte nei documenti della Secure Configuration Baseline delle Secure Cloud Business Applications (SCuBA).
[!NOTE] Questa documentazione può essere consultata tramite GitHub Pages.
ScubaGear è pensato per gli amministratori M365 che desiderano valutare i propri ambienti tenant rispetto alle CISA Secure Configuration Baselines.
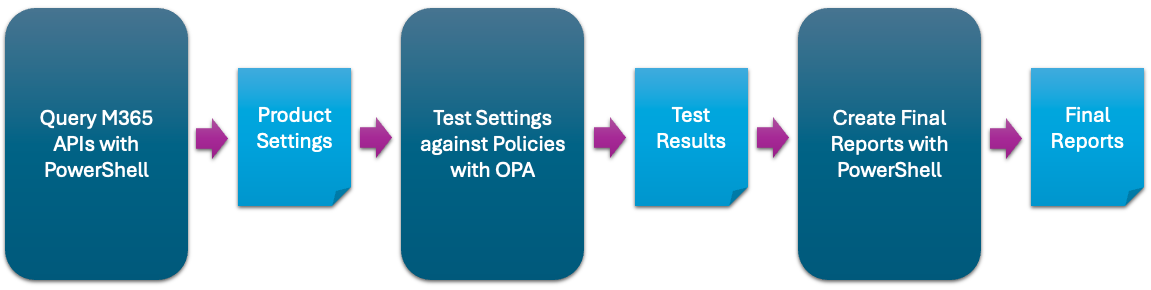
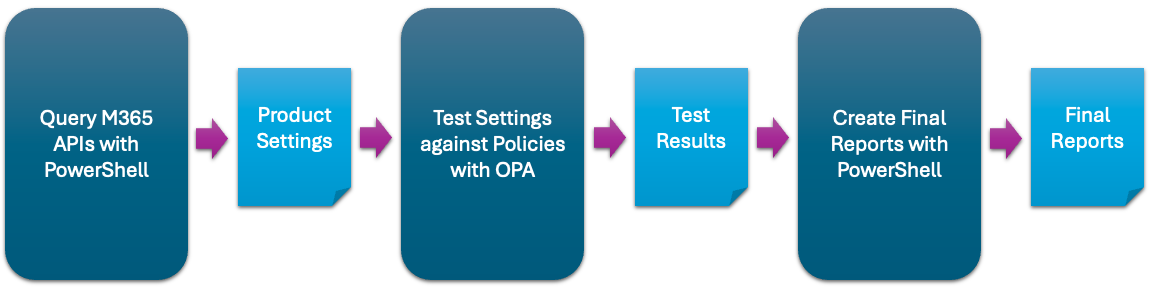
ScubaGear utilizza un processo in tre fasi:
I controlli SCuBA sono stati mappati sia su NIST SP 800-53 che sul framework MITRE ATT&CK.
SCuBA ora include un'interfaccia utente grafica che rende più semplice che mai creare e gestire i file di configurazione YAML. Questo strumento intuitivo aiuta a ridurre la complessità della modifica manuale e semplifica il processo di configurazione per la tua organizzazione. Per ulteriori informazioni, consulta la documentazione dell'interfaccia utente di configurazione.
Start-ScubaConfigAppIdeale per gli utenti che preferiscono un'interfaccia visiva agli strumenti da riga di comando.
Prima di avviare ScubaGear, è importante assicurarsi che l'ambiente sia configurato correttamente. Ciò include la presenza delle dipendenze e delle autorizzazioni necessarie.
Consulta la sezione prerequisiti per verificare che il tuo sistema soddisfi tutti i requisiti. Questo aiuterà a evitare errori durante l'esecuzione e a garantire un'esperienza fluida nell'utilizzo di ScubaGear.
[!NOTE] Dopo aver installato ScubaGear nel tuo ambiente, ti consigliamo di utilizzare le funzioni e le funzionalità di aggiornamento integrate quando devi aggiornare all'ultima versione. Consulta la Guida all'aggiornamento per maggiori informazioni.
ScubaGear può essere eseguito più volte per valutare correttamente le impostazioni di baseline.
Prima esecuzione (senza file di configurazione): Avvia ScubaGear senza un file di configurazione. Questa esecuzione iniziale genera un modello di baseline delle impostazioni attuali del tuo ambiente. Non apporta modifiche ma ti aiuta a comprendere la configurazione predefinita.
Esecuzioni successive (con file di configurazione): Dopo aver esaminato e modificato il file di configurazione generato, esegui nuovamente ScubaGear con il file di configurazione come input. Questo consente a ScubaGear di confrontare le impostazioni desiderate con l'ambiente effettivo e di evidenziare le discrepanze di conseguenza.
[!IMPORTANT] ScubaGear ha prerequisiti specifici e si basa su valori di configurazione definiti per valutare correttamente il tuo tenant Microsoft 365. Dopo l'esecuzione della valutazione iniziale, esamina attentamente i risultati. Risolvi le lacune identificate aggiornando la configurazione del tenant o documentando le accettazioni del rischio in un file di configurazione YAML utilizzando esclusioni, annotazioni o omissioni. Consulta le sezioni seguenti per indicazioni dettagliate.
Questo approccio iterativo garantisce che ScubaGear sia allineato con il tuo ambiente e che tutte le valutazioni delle policy si basino sulla tua baseline personalizzata.
Per installare ScubaGear da PSGallery, apri un terminale PowerShell 5 su un computer Windows e installa il modulo:
# Install ScubaGear
Install-Module -Name ScubaGear
# Install the minimum required dependencies
Install-ScubaDependencies
# Check the version
Invoke-SCuBA -Version
