
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Configurazione Errata — Pagina 54 | Kitploit
Categorie

Configurazione Errata

Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
lynis preview#1

lynis

GitHubcisofy/lynis
16.1k1 mese fa
content preview#2

content

GitHubcomplianceascode/content
2.8k1h 6m fa
prowler preview#3

prowler

GitHubprowler-cloud/prowler
14.3k18h 15m fa
trivy preview#4

trivy

GitHubaquasecurity/trivy
37.4k19 ore fa
checkov preview#5

checkov

GitHubbridgecrewio/checkov
8.9k10h 52m fa
kics preview#6

kics

GitHubcheckmarx/kics
2.7k18h 31m fa
cloud-custodian preview#8

cloud-custodian

GitHubcloud-custodian/cloud-custodian
6.0k11h 40m fa
kubescape preview#9

kubescape

GitHubkubescape/kubescape
11.6k18h 30m fa
kube-bench preview#10

kube-bench

GitHubaquasecurity/kube-bench
8.1k16 giorni fa
kube-linter preview#11

kube-linter

GitHubstackrox/kube-linter
3.5k8h 30m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
963 risultati
Follina-Remediation preview
Archived

Follina-Remediation

GitHubcosmo121/follina-remediation

Rimuove la capacità di eseguire MSDT, in risposta a CVE-2022-30190 (Follina)
defensive-toolsvulnerability-analysisexploitation+2
44 anni fa
CVE-2025-46171 preview
Archived

CVE-2025-46171

GitHuboiyl/cve-2025-46171

Writeup di una vulnerabilità di Denial of Service nella lista amici di vBulletin 3.8.7.
vulnerability-analysisweb-application-exploitationpenetration-testing+2
41 anno fa
text4shell-policy preview
Archived

text4shell-policy

GitHubchainguard-dev/text4shell-policy

Demo di ClusterImagePolicy per cve-2022-42889 text4shell
container-securityvulnerability-analysiscloud-security+3
43 anni fa
externalip-webhook preview
Archived

externalip-webhook

GitHubrancher/externalip-webhook

CVE-2020-8554: Man-in-the-middle utilizzando LoadBalancer o ExternalIPs
container-securityconfiguration-auditingnetwork-security+3
34 anni fa
CVE-2017-9798 preview
Archived

CVE-2017-9798

GitHubnitrado/cve-2017-9798

Verifica un ambiente di hosting condiviso per CVE-2017-9798
vulnerability-analysisscripting-automationweb-security+1
39 anni fa
CVE-2020-27368 preview
Archived

CVE-2020-27368

GitHubswzhouu/cve-2020-27368

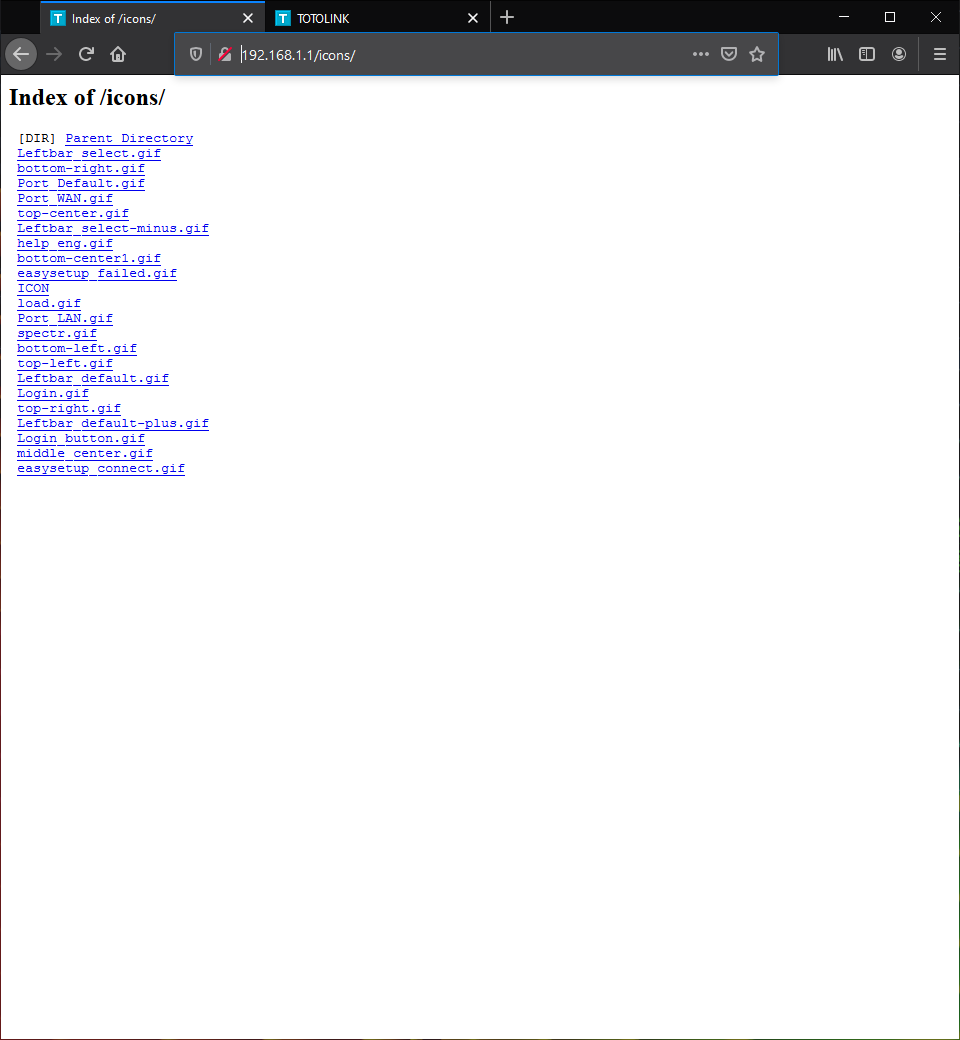
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilità di indicizzazione delle directory
embedded-systems-securityiot-securityvulnerability-analysis+3
13 anni fa
CVE-2020-26732 preview
Archived

CVE-2020-26732

GitHubswzhouu/cve-2020-26732

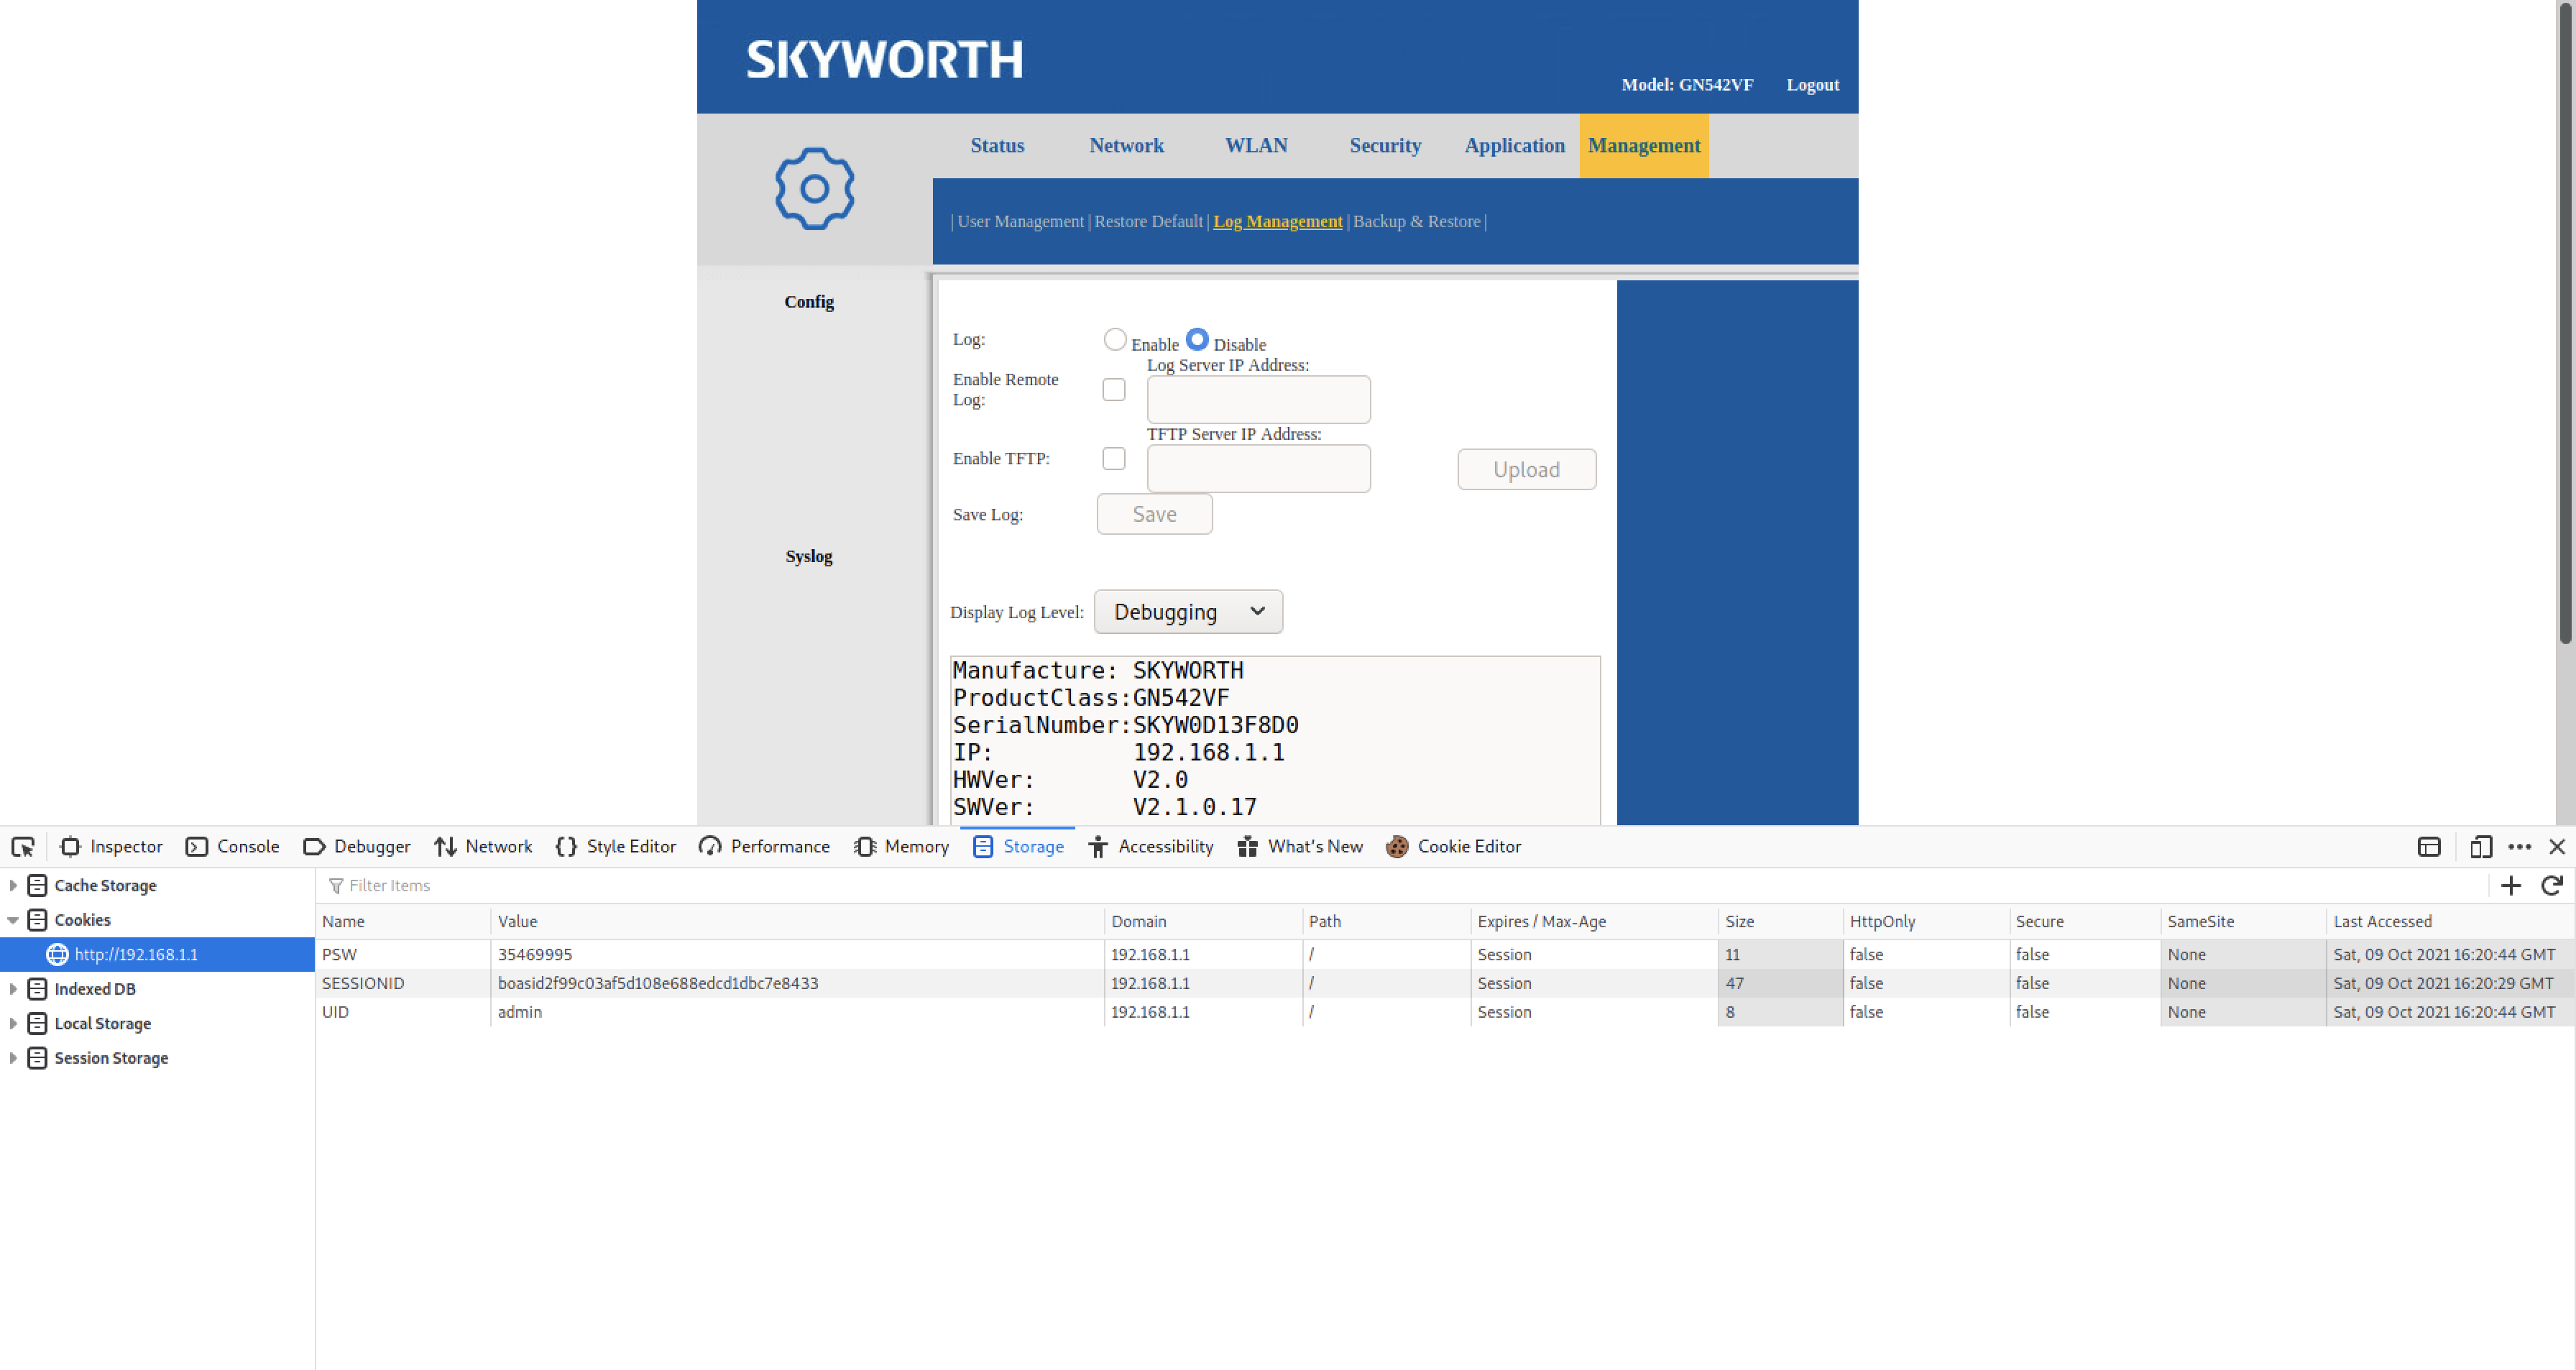
SKYWORTH GN542VF Hardware Version 2.0 e Software Version 2.0.0.16 non imposta il flag Secure per il cookie di sessione in una sessione HTTPS.
vulnerability-analysisinformation-gatheringweb-security+2
13 anni fa
CVE-2026-53571 preview
Archived

CVE-2026-53571

GitHubtazmidev/cve-2026-53571

CVE-2026-53571 `server.fs.deny` bypass sui percorsi alternativi di Windows PoC.
vulnerability-analysisexploitationweb-security+2
13 mesi fa
CVE-2022-30190_Temporary_Fix_Source_Code preview
Archived

CVE-2022-30190_Temporary_Fix_Source_Code

GitHubjotaqc/cve-2022-30190_temporary_fix_source_code

Questi sono i codici sorgente degli script Python per applicare la protezione temporanea contro la vulnerabilità CVE-2022-30190 (Follina)


defensive-toolsvulnerability-analysisexploitation+3
4 anni fa
Precedente1…5354Successivo







