
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 blacksnufkin/cheshire
Plugin di servizio Adaptix C2 che gestisce l'analisi dei payload di LitterBox dalla UI dell'operatore.
 delivr-to/detections
Uno spazio per i contenuti di detection sviluppati dal team di delivr.to
 0xsp-srd/aether
Strumento di memory forensics e threat hunting per Windows che analizza la memoria dei processi in esecuzione alla ricerca di pattern dannosi,…
 xoreaxlmbdx/die-in-browser
Analisi binaria statica con Detect It Easy — 100% nel tuo browser, nessun caricamento.
 huntdownproject/koodousfinder
Uno strumento semplice che consente agli utenti di cercare e analizzare applicazioni Android per potenziali minacce e vulnerabilità alla sicurezza.
 karim852/kage-dfir-toolkit
Console di triage DFIR per host Windows che concatena raccolta di artefatti, timeline correlate con Sigma, scansioni YARA, ispezione di socket e…
 zypherion-technologies/unconfuserex
Un deobfuscator per ConfuserEx2 con supporto per anti-tamper, compressor, costanti, flusso di controllo e recupero delle risorse.
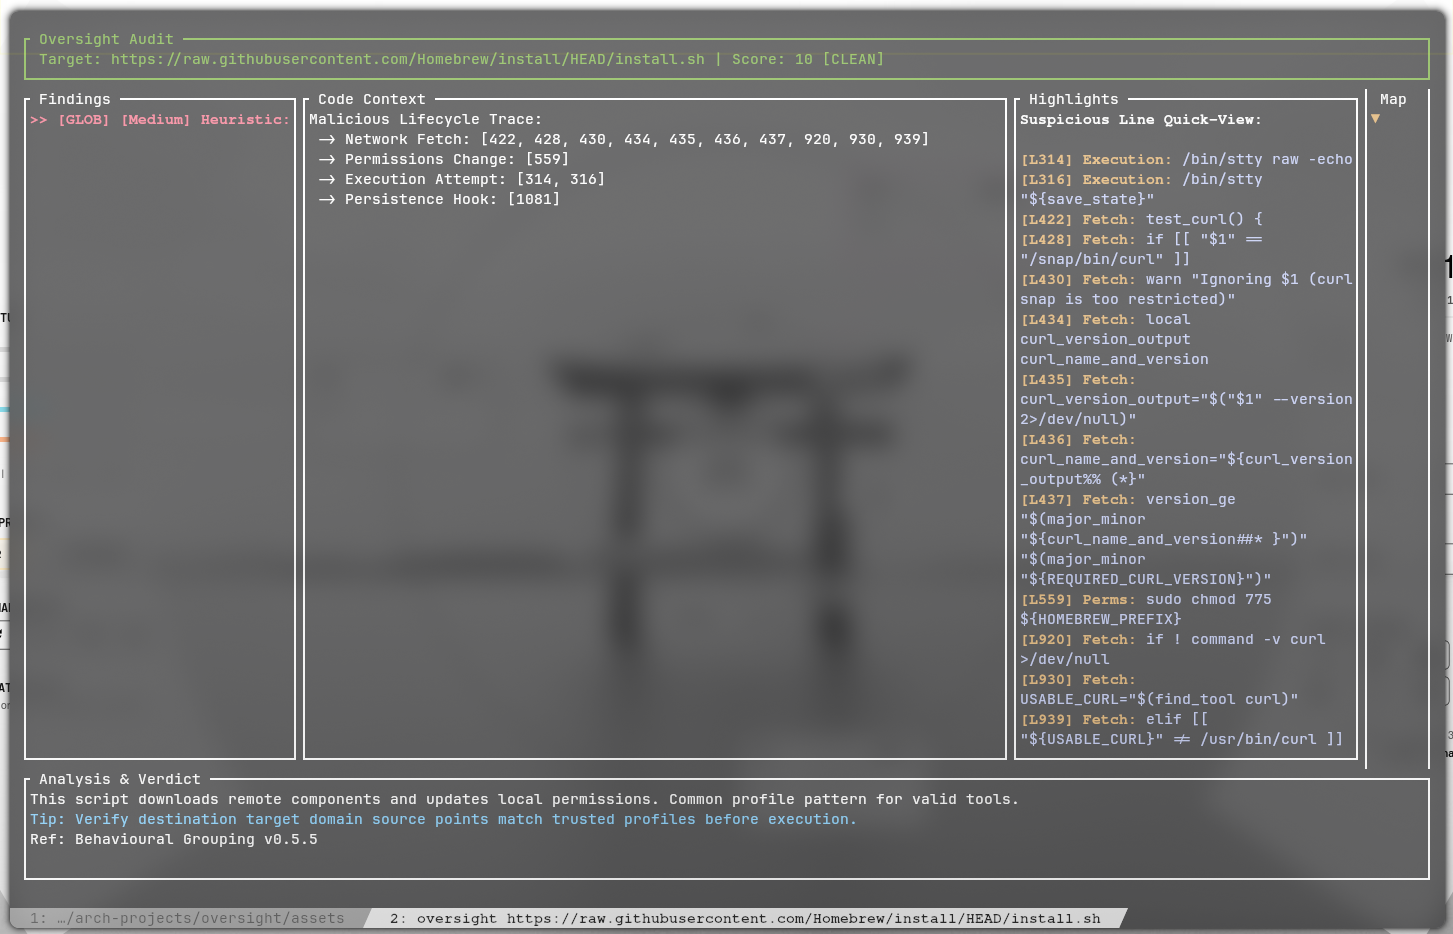 rakosn1cek/oversight
Un leggero auditor di sicurezza e sandbox per script di shell. Oversight combina un motore di Analisi Statica (Rust) con l'Applicazione Dinamica…
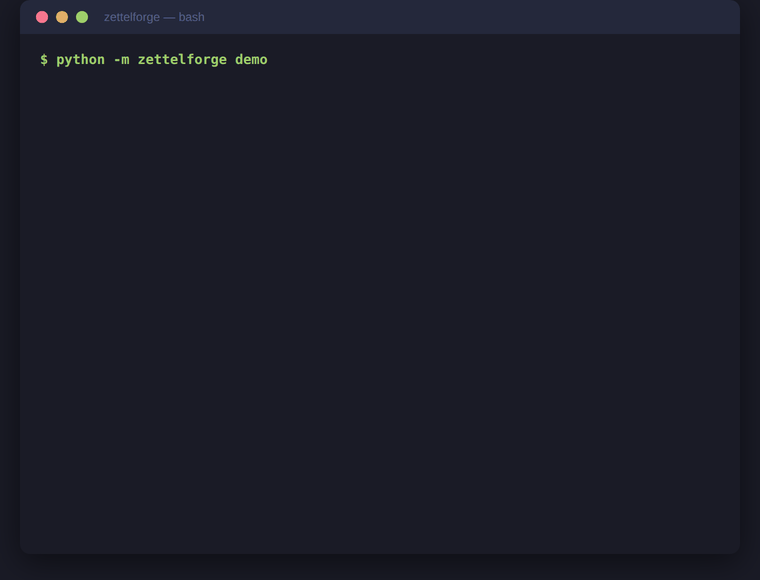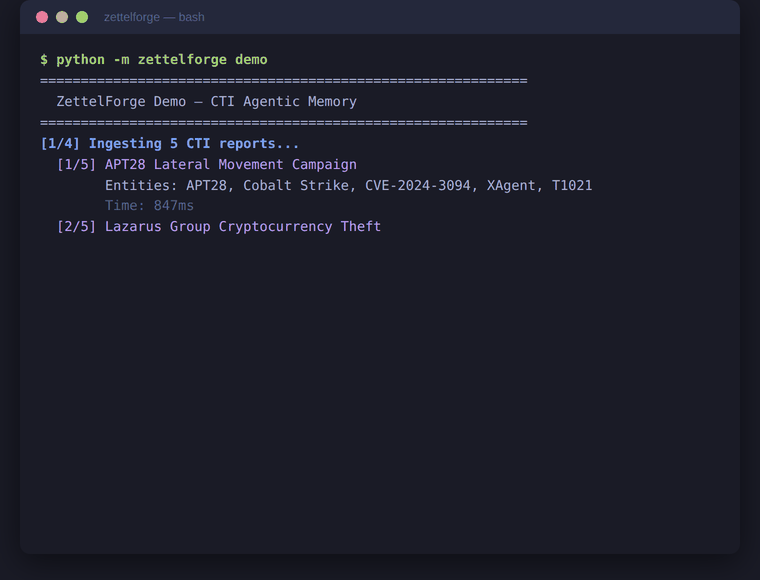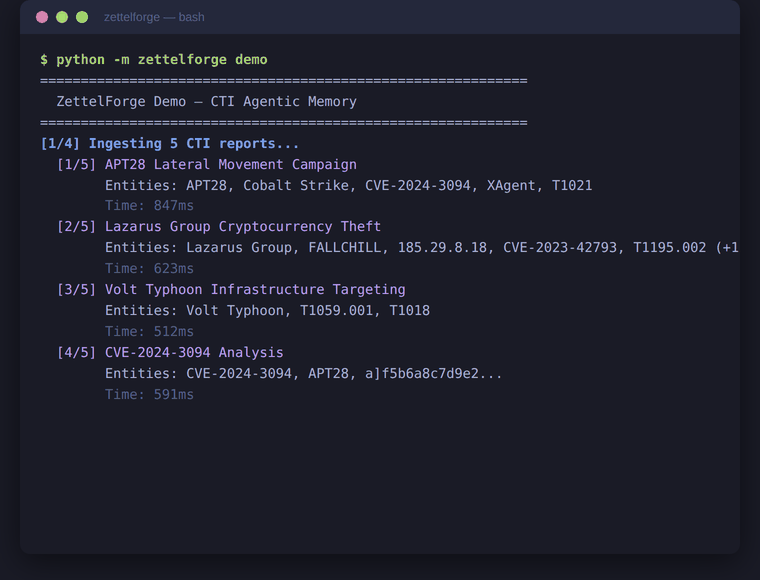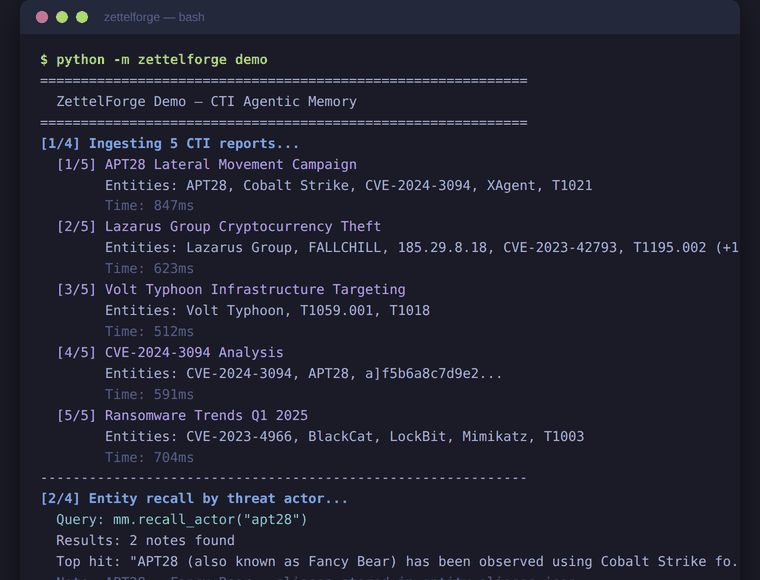 threatrecall/zettelforge
Memoria agentica per CTI in Python — grafi di conoscenza STIX, risoluzione alias di attori minacciosi, RAG offline-first, server MCP per Claude Code…
 akustikrausch/yamaha-smaf-player
Un PLAYER C++ senza dipendenze per suonerie Yamaha SMAF (.mmf): il formato di suoneria polifonica dei chip per telefoni MA-3 / MA-5 degli anni 2000,…
 seifreed/yaraast
Una potente libreria Python e strumento CLI per analizzare, esaminare e manipolare regole YARA tramite rappresentazione ad Albero Sintattico Astratto…
 l33tdawg/aether
Framework di analisi della sicurezza degli Smart Contract e generazione di PoC basato su IA
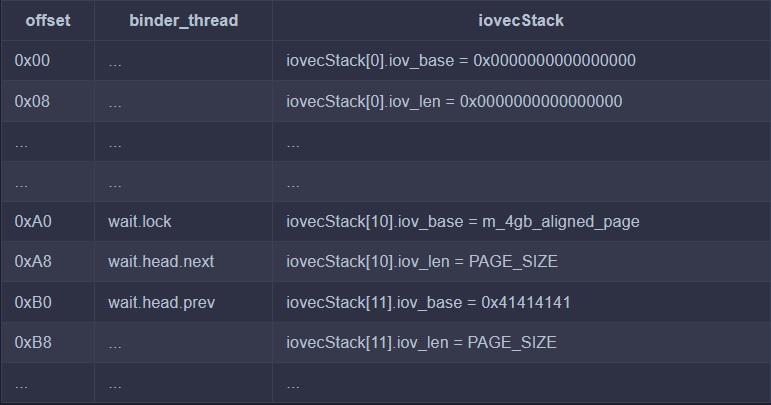 sharif-dev/androidkernelvulnerability
Attivazione e analisi della vulnerabilità del kernel Android CVE-2019-2215
 spoofzu/jvmxray
Esternalizza l'accesso delle applicazioni Java alle risorse protette come messaggi di log.
 airbus-cert/ditto
Oscura script PowerShell e JavaScript utilizzando un parsing basato su tree-sitter con molteplici profili impostore configurabili per furtività,…
 elastic/die-python
Binding Python3 nativi per il Detect-It-Easy di @horsicq








