
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 jfrog/jfrog-cve-2022-21449
Scansiona archivi Java compilati (JAR/WAR) per l'utilizzo dell'algoritmo ECDSA per rilevare la vulnerabilità CVE-2022-21449. Esamina ricorsivamente i…
 kitctf/nginxpwn
Formazione sullo sfruttamento -- CVE-2013-2028: Buffer overflow basato su stack in Nginx
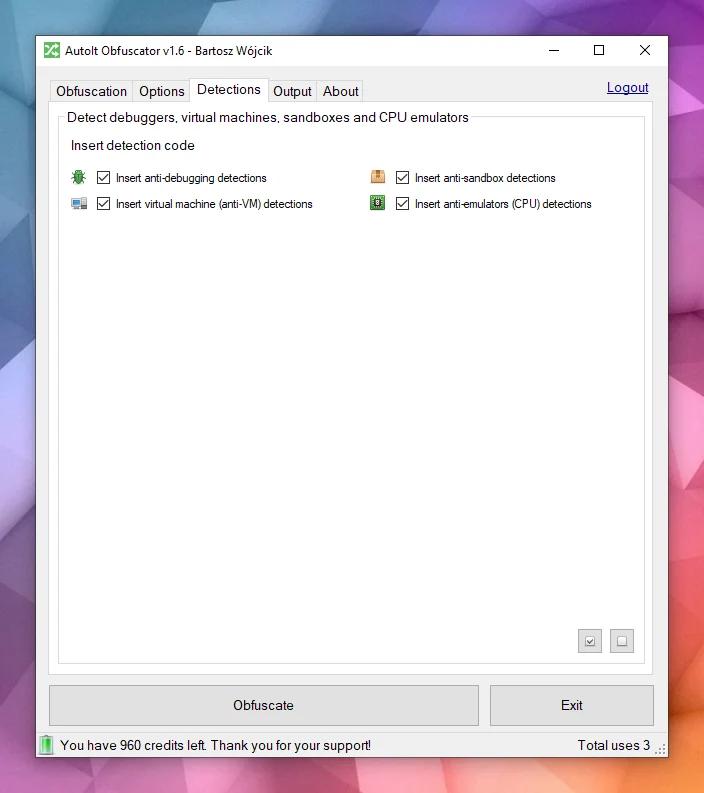 pelock/autoit-obfuscator
Oscura gli script AutoIt per proteggere il codice sorgente da analisi, reverse engineering e decompilazione utilizzando tecniche avanzate di…
 hackinglz/maps_scanner
Scanner cloud MAPS e parser di risposta per la ricerca su Microsoft Defender.
 cxiao/rust-reversing-workshop-recon-2024
Diapositive e file per il workshop Reversing Rust Binaries: One step beyond strings al REcon 2024, presentato il 28 giugno 2024.
 nccgroup/proxmark3-amiimicyou
Simulatore di Amiibo per Proxmark3 come mostrato al Recon Montreal 2018
 munshi007/aura-state
Framework Python per costruire flussi di lavoro LLM come macchine a stati con verifica formale tramite dimostrazione di teoremi Z3, model checking…
 catern/rsyscall
Interfaccia indipendente dal processo alle chiamate di sistema Linux
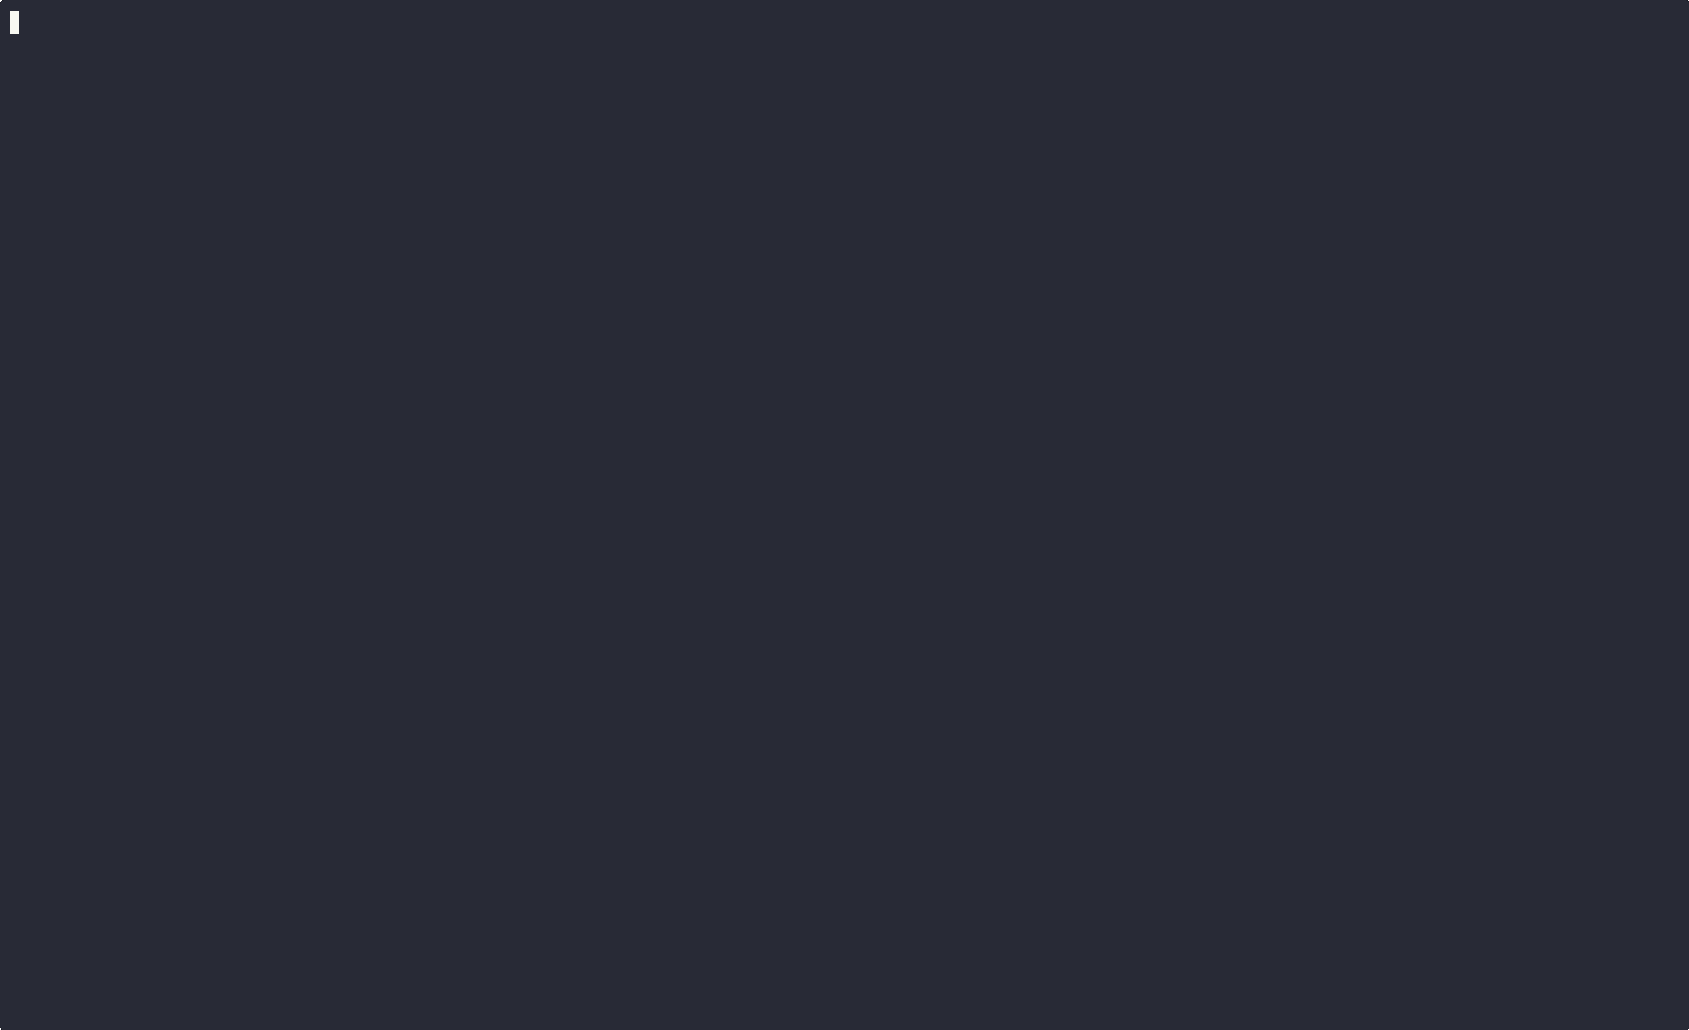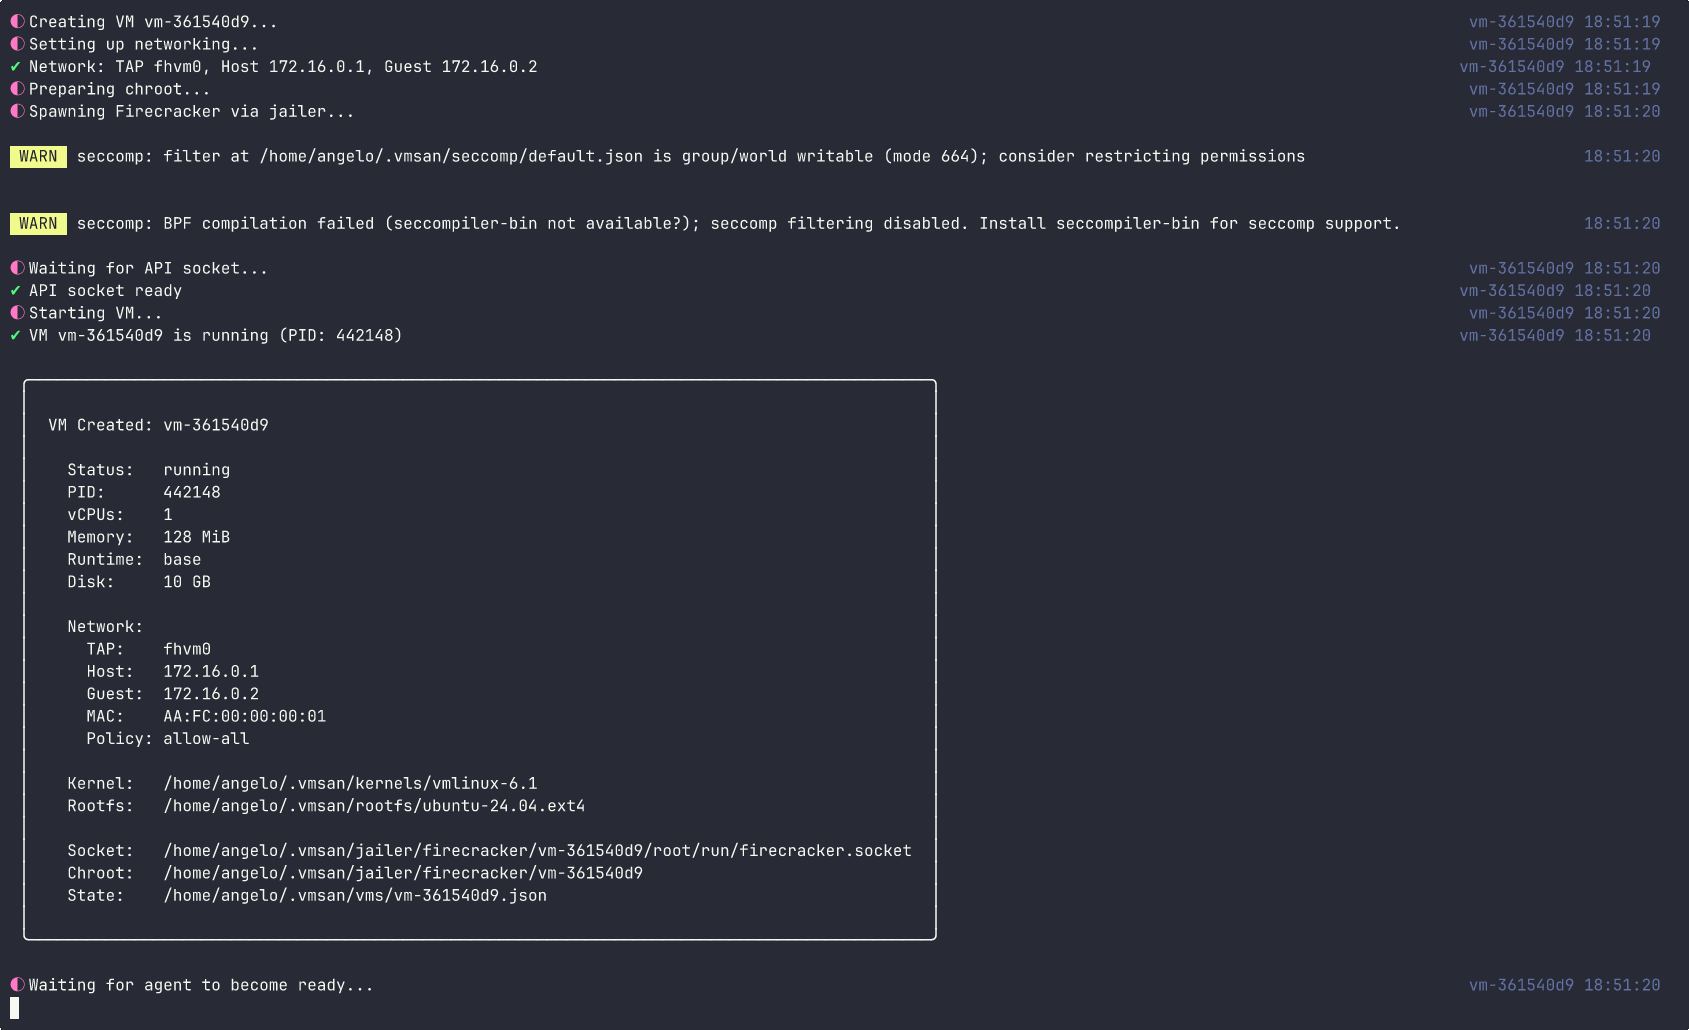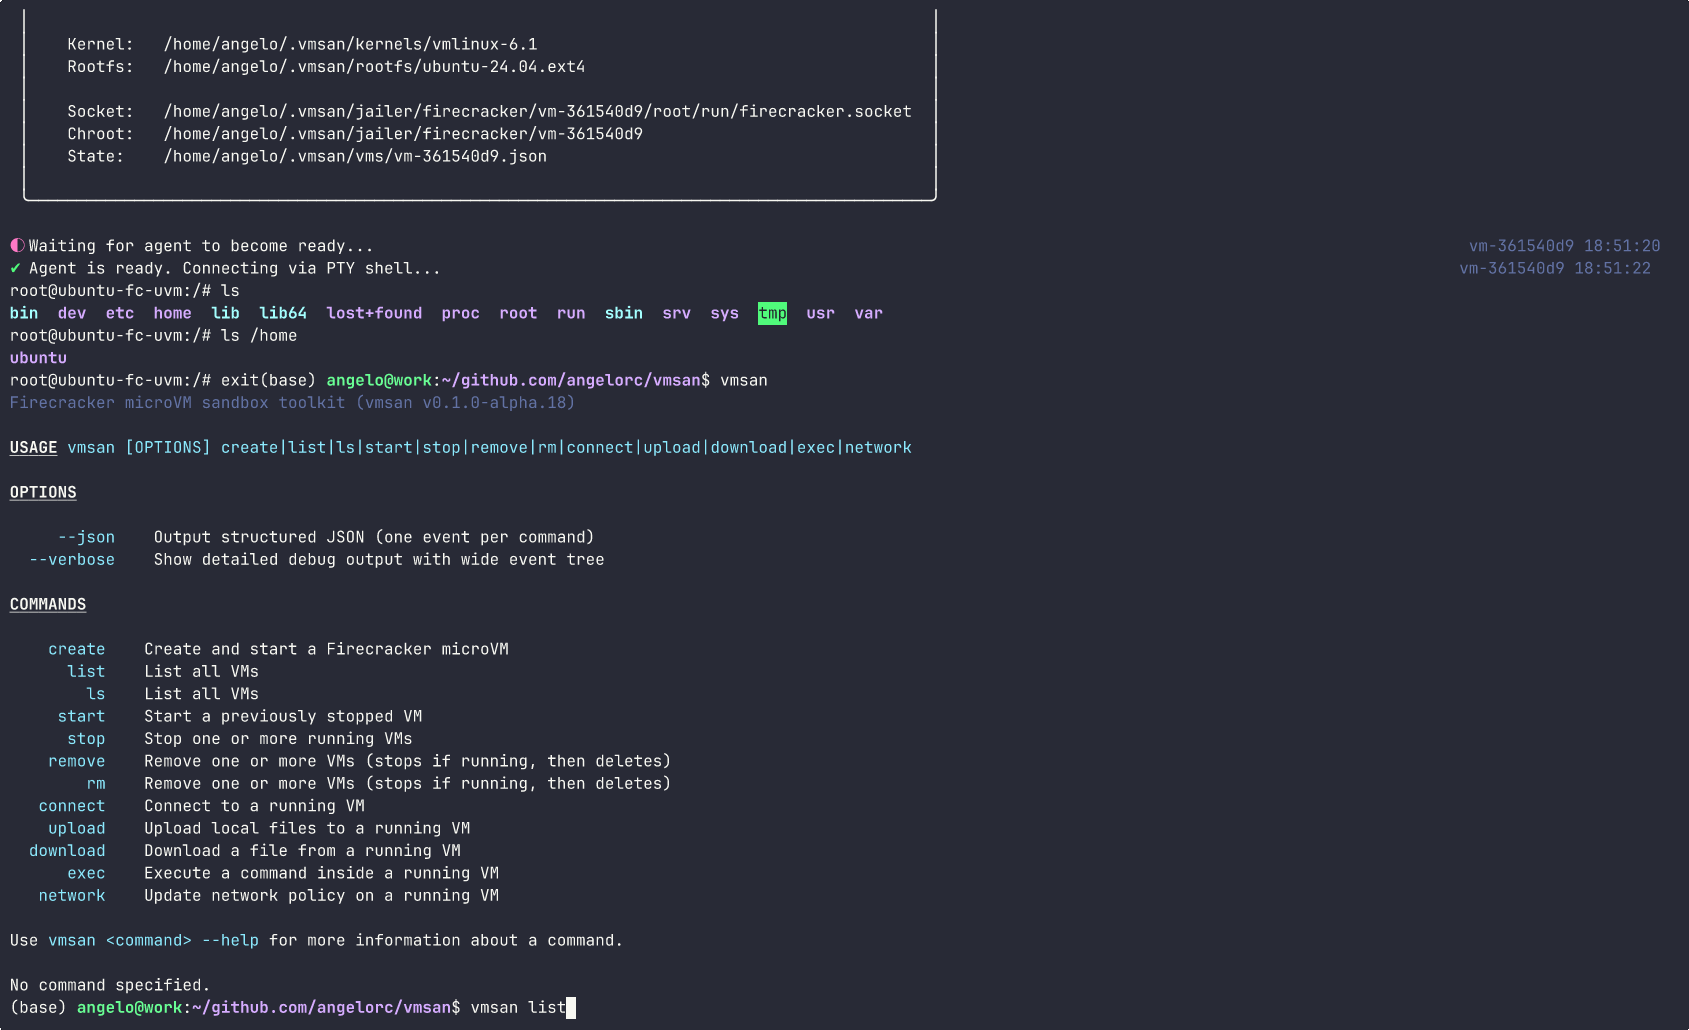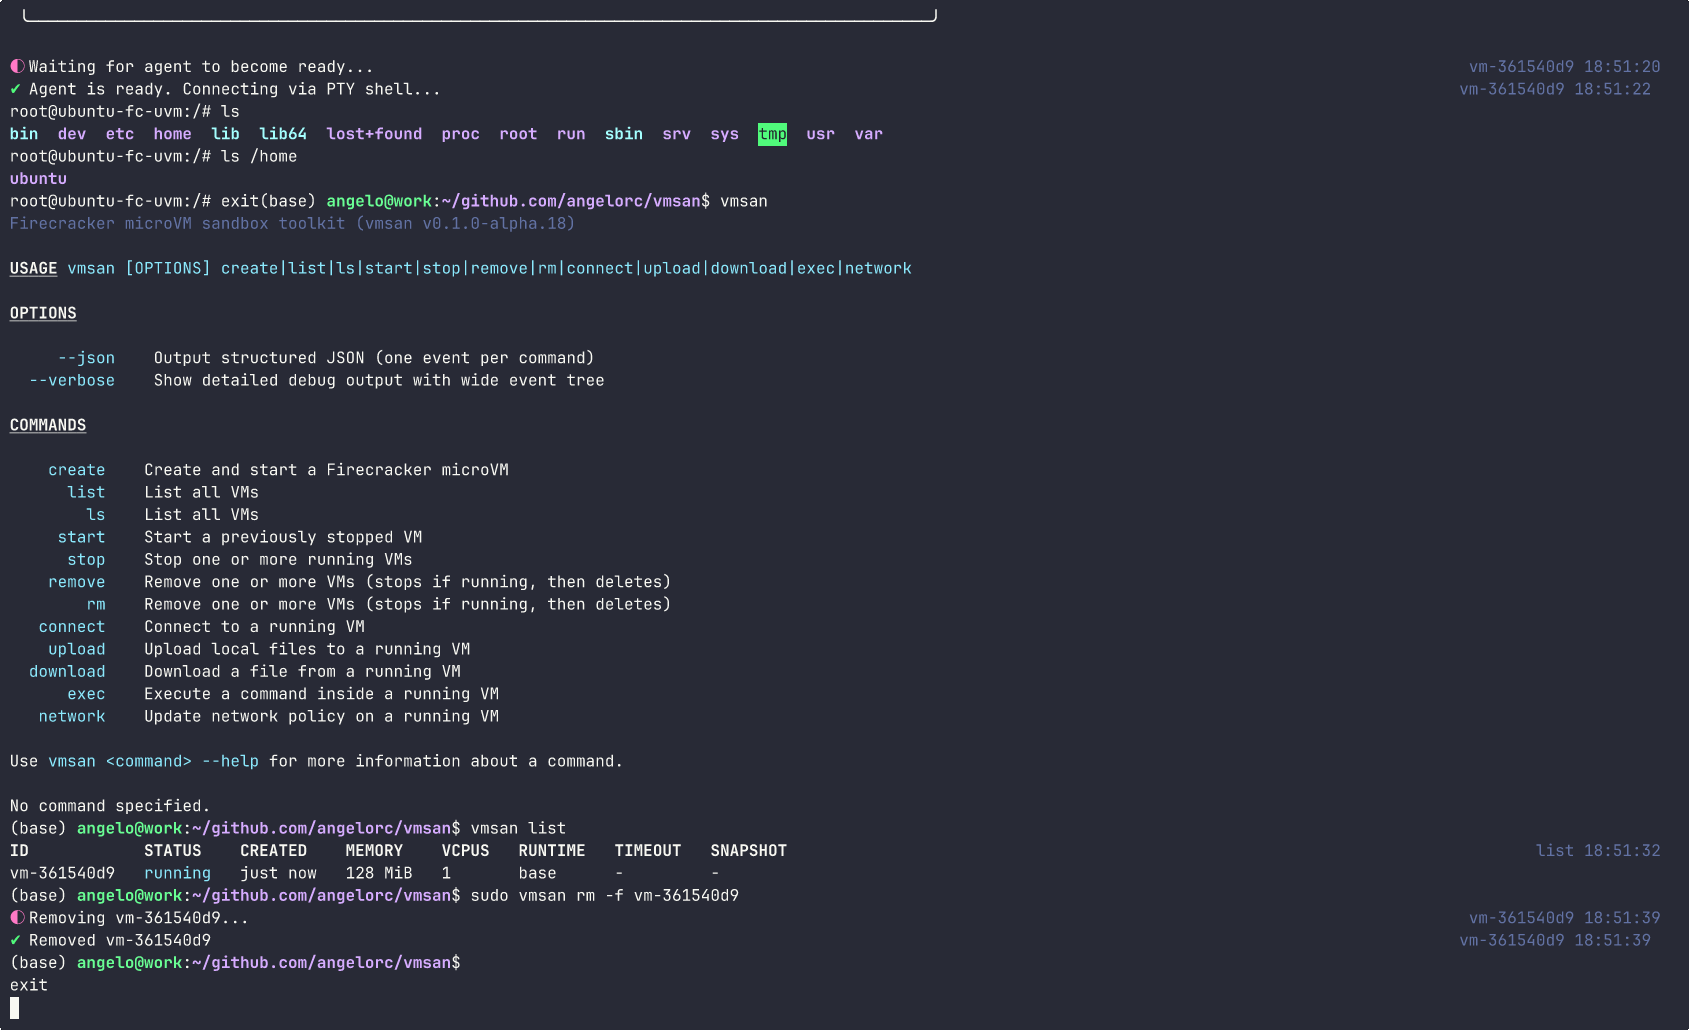 angelorc/vmsan
Firecracker reso semplice. Avvia microVM sicuri in millisecondi, dall'installazione alla shell interattiva con un unico comando.
 d4vinci/palsy-virus
Virus Python che paralizzerà il tuo PC una volta aperto :D
 mathaix/openclawmachines
Gestisci OpenClaw nel tuo team (Enterprise) fornendogli infrastruttura di calcolo, integrazione degli strumenti, autenticazione e primitive di…
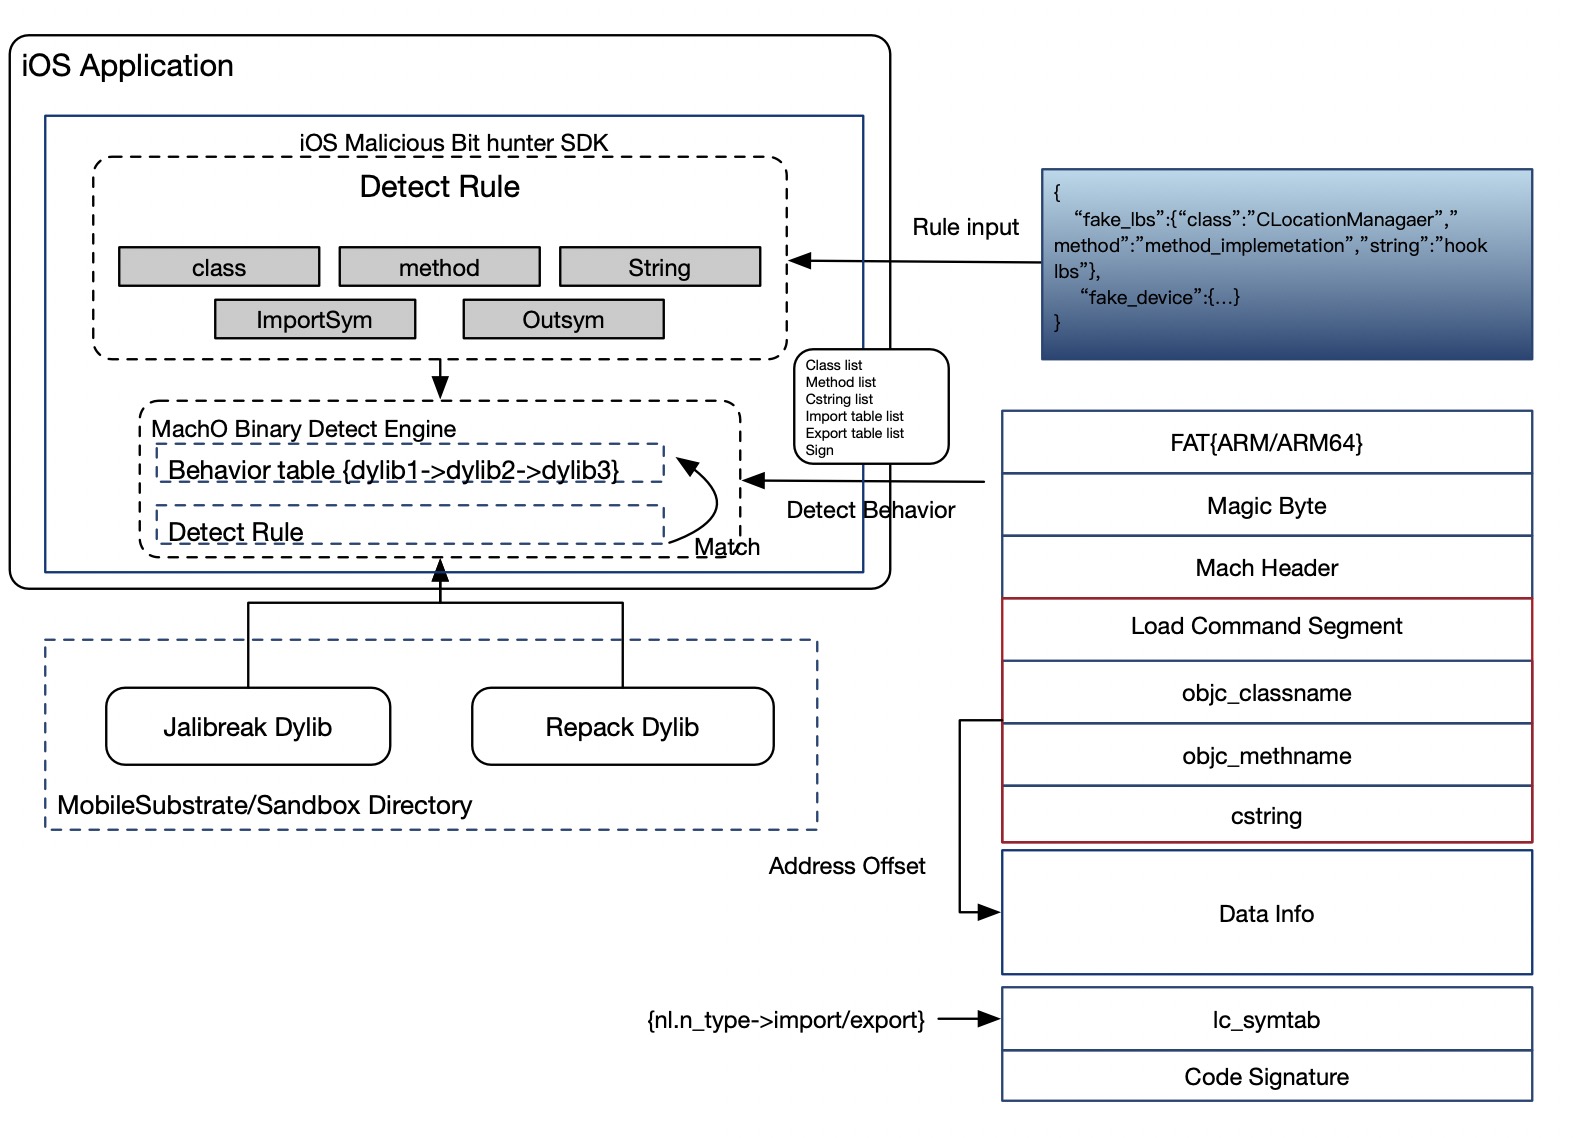 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter è un motore di rilevamento di plug-in dannosi per applicazioni iOS. Può analizzare l'intestazione del file macho della…
 nccgroup/triforceopenbsdfuzzer
Fuzzing delle system call di OpenBSD amd64 tramite TriforceAFL (cioè AFL e QEMU)
 0x33c0unt/cve-2024-21633
MobSF Esecuzione di codice remoto (tramite CVE-2024-21633)
 zer0t0/cve-2025-56383-proof-of-concept
CVE-2025-56383-Proof-of-Concept
 jackdoe/pico2-swd-riscv
Libreria di probe di debug SWD per core RISC-V RP2350. Fornisce halt/resume/step, accesso a registri e memoria, esecuzione di codice e tracciamento…
 ahaggard2013/binaryninja-ollama
Plugin per Binary Ninja che integra modelli Ollama locali per rinominare funzioni e variabili nel codice HLIL decompilato, preservando la privacy…
 cloudflare/filterforge
Strumento per risolvere i filtri BPF e creare pacchetti basati su questi.








